Exposition reduzieren, während die Behebung läuft
Da sich die Zeitspanne zwischen Bekanntwerden und Ausnutzung von Schwachstellen verkürzt und die Zeitfenster für Patches kleiner werden, benötigen Unternehmen Schutz vor Exploits, während dauerhafte Lösungen entwickelt, getestet und bereitgestellt werden. Virtuelles Patching trägt dazu bei, die Gefährdung zu reduzieren, indem es während des Behebungsprozesses Schutz zur Laufzeit bietet.
Das Zeitfenster für Patches schließt sich
Die herkömmliche Behebung von Schwachstellen – das Erkennen von Schwachstellen sowie das Entwickeln, Testen und Bereitstellen von Patches – kann mit der Geschwindigkeit moderner Exploits nicht mehr Schritt halten. Geschäftskritische Systeme, veraltete Software und Abhängigkeiten von Drittanbietern erfordern strenge, oft langwierige Test- und Änderungskontrollverfahren, um Betriebsunterbrechungen zu vermeiden. Dadurch verzögert sich die Bereitstellung von Patches zwangsläufig.
Unterdessen ermöglichen KI-gestützte Schwachstellenerkennung und die Automatisierung von Exploits Angreifern, Schwachstellen nahezu augenblicklich zu identifizieren und für Angriffe auszunutzen. Durch die Verkürzung des Zeitraums zwischen der Offenlegung einer Schwachstelle und ihrer aktiven Ausnutzung bleiben Anwendungen und die zugrunde liegende Infrastruktur ungeschützt, während Entwicklungs- und Betriebsteams die üblichen Prozesse zur Bereitstellung von Patches durchlaufen.
Virtuelles Patching verkürzt dieses Gefährdungsfenster, indem es überall Schutz zur Laufzeit bereitstellt. Dadurch werden Exploit-Versuche im laufenden Datenverkehr sofort blockiert, während Entwicklungsteams dauerhafte Codekorrekturen sicher erstellen, testen und ausrollen können. Virtuelles Patching ersetzt dabei nicht das herkömmliche Patching, sondern bietet eine wichtige temporäre Schutzebene, die den Geschäftsbetrieb aufrechterhält und den Entwicklungsteams die nötige Zeit verschafft, um den zugrunde liegenden Code abzusichern.
“Virtuelles Patching hilft Ihnen, Risiken unmittelbar am Netzwerkrand zu reduzieren, während eine dauerhafte Lösung für bestehende oder neue Schwachstellen entwickelt und getestet wird, bevor sie in die Produktionsumgebung überführt wird.”
Anwendungen während der Fehlerbehebung schützen
Um die Gefährdung zu minimieren, ohne auf Notfall-Code-Releases oder überstürzte Bereitstellungszyklen angewiesen zu sein, müssen Unternehmen die Erkennung von Schwachstellen mit Laufzeitschutz kombinieren. F5 koordiniert Scans und aktive Schutzmaßnahmen, sodass Sicherheitsteams gefährdete Ressourcen identifizieren, Risiken bewerten und gezielte virtuelle Patches anwenden können, während Entwicklungsteams dauerhafte Codekorrekturen erstellen und testen. Eine KI-gestützte Risikobewertung hilft Sicherheitsteams zudem dabei, diejenigen Anfragen zu identifizieren, die mit größter Wahrscheinlichkeit Schwachstellen in Anwendungen ausnutzen. Dadurch wird die Erkennungsabdeckung verbessert, während Fehlalarme und die manuelle Anpassung von Richtlinien reduziert werden.
F5 Distributed Cloud Web App Scanning erkennt und katalogisiert kontinuierlich Schwachstellen in Webanwendungen. Die Lösung ordnet Gefährdungen standardisierten Schwachstellenkategorien zu, priorisiert Behebungsmaßnahmen anhand des Risikos und exportiert die Ergebnisse direkt, um die Sicherheitsrichtlinien in F5 WAF for BIG-IP zu aktualisieren.
F5 WAF for BIG-IP setzt diese virtuellen Patches durch. Durch die Anwendung von Schutzmaßnahmen am Netzwerkrand blockiert die Lösung Exploit-Versuche, härtet exponierte Anwendungskomponenten und schützt die Umgebung, während die Entwickler die üblichen Test-, Bereitstellungs- und Änderungskontrollprozesse durchlaufen. F5 Agentic Threat Intelligence ergänzt diesen Prozess, indem es neu auftretende Bedrohungsaktivitäten und aktiv ausgenutzte CVEs mit Anwendungstelemetriedaten korreliert. So können Sicherheitsteams die für ihre Umgebung relevantesten Schwachstellen und Angriffspfade priorisieren. Kontinuierliche Scans validieren anschließend diese Schutzmaßnahmen am Netzwerkrand, optimieren die Richtlinien und gewährleisten einen durchgängigen Anwendungsschutz, bis die Entwickler dauerhafte Korrekturen bereitstellen.
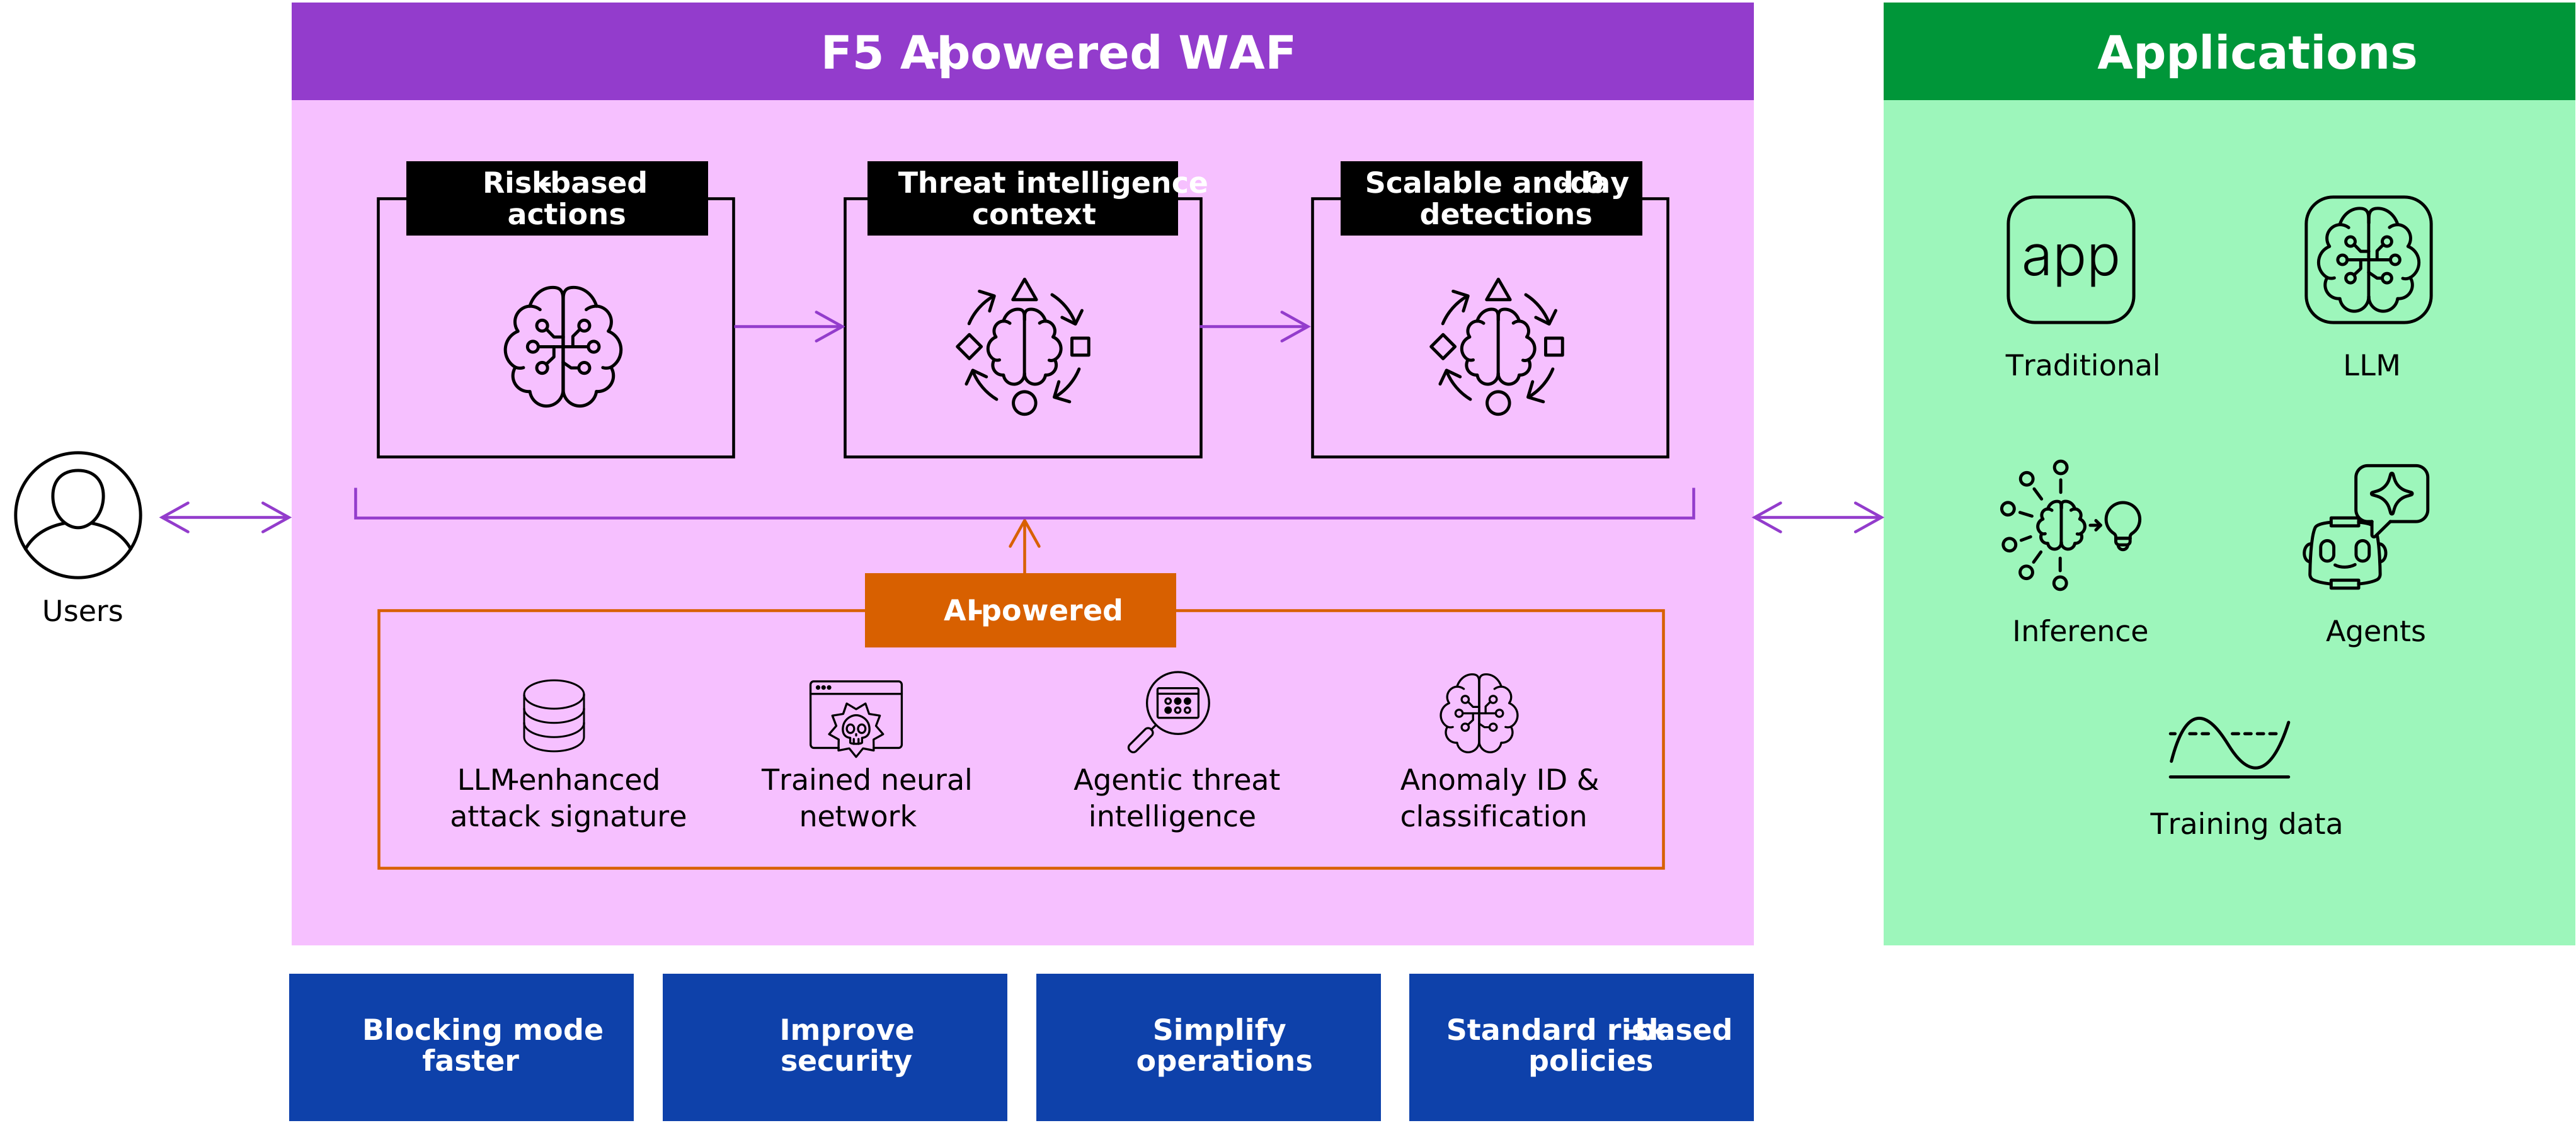
Virtuelles Patching schützt Anwendungen angesichts immer kürzerer Zeitfenster bis zur Ausnutzung
Da sich das Zeitfenster zwischen der Entdeckung einer Schwachstelle und ihrer aktiven Ausnutzung rapide verkürzt, müssen Sicherheitsteams Bedrohungen eindämmen, bevor Entwicklungsteams die Fehlerbehebung im Code abschließen können. Virtuelles Patching schützt diese Schwachstellen direkt im Datenverkehr, während Entwickler dauerhafte Softwarekorrekturen erstellen, testen und bereitstellen. Diese Schutzmaßnahme ersetzt nicht die Behebung im Quellcode, sondern gewährleistet die Geschäftskontinuität und verschafft den Entwicklungsteams die dringend benötigte Zeit.
Durch die Integration der Schwachstellenprüfung von F5 Distributed Cloud Web App Scanning mit der Inline-Durchsetzung in F5 WAF for BIG-IP können Sicherheitsteams anfällige Anwendungen identifizieren, gezielte Schutzmaßnahmen implementieren und die Risikominderung sofort überprüfen. Diese Integration schafft einen wiederholbaren, automatisierten Workflow, der Sicherheitsteams und Entwicklungsteams miteinander verbindet und so die Reaktion auf neu auftretende Bedrohungen beschleunigt.
Eine ausgereifte Strategie für virtuelles Patching reduziert das Gesamtrisiko, verkürzt die Zeit bis zur Risikominderung und schützt kritische Anwendungen, während dauerhafte Code-Updates die üblichen Entwicklungs- und Änderungskontrollprozesse durchlaufen.
WICHTIGE VORTEILE
Exposition während der Fehlerbehebung reduzieren
Virtuelles Patching trägt dazu bei, Risiken sofort zu reduzieren, indem es Anwendungen zur Laufzeit schützt, während Entwicklungsteams dauerhafte Fehlerbehebungen entwickeln, testen und bereitstellen.
Laufzeitschutz stärken
KI-gestützte Laufzeitsicherheit, agentenbasierte Bedrohungsinformationen und die Durchsetzung von Sicherheitsrichtlinien helfen Sicherheitsteams, Exploit-Versuche zuverlässig zu blockieren, während die Anwendungsverfügbarkeit gewahrt und der Betriebsaufwand reduziert wird.
Geschäftskontinuität während der Fehlerbehebung aufrechterhalten
Schützen Sie anfällige Anwendungen, ohne auf Notfall-Code-Releases warten zu müssen. So können Teams ihre regulären Test-, Bereitstellungs- und Änderungskontrollprozesse beibehalten.
Zeit bis zur Risikominderung verkürzen
Nutzen Sie die von F5 Distributed Cloud Web App Scanning ermittelten Schwachstellen, um WAF-Schutzmaßnahmen gezielt anzupassen und die Gefährdung schnell zu reduzieren, während die zugrunde liegenden Codekorrekturen implementiert werden.
Sichere Durchsetzung von Schutzmaßnahmen
Agentenbasierte Bedrohungsinformationen und KI-gestützte Risikobewertungen liefern den erforderlichen Kontext, damit Sicherheitsteams die kritischsten Risiken priorisieren und gezielt darauf reagieren können.
WICHTIGE FUNKTIONEN
Anfällige Anwendungen identifizieren
F5 Distributed Cloud Web App Scanning erkennt kontinuierlich Schwachstellen in Anwendungen und ordnet die Ergebnisse den OWASP-Top-10-Kategorien für Webanwendungen und LLMs zu.
Gezielte Laufzeitschutzmaßnahmen anwenden
Schwachstellenbefunde können in F5 WAF for BIG-IP importiert werden, um Sicherheitsrichtlinien zu erstellen und zu optimieren, die das Risiko durch bekannte Angriffstechniken verringern.
Risikominderung validieren und überwachen
Kontinuierliche Scans und die Transparenz der WAF helfen dabei, die Verringerung der Gefährdung zu überprüfen und sicherzustellen, dass die Schutzmaßnahmen auch bei der Weiterentwicklung von Anwendungen wirksam bleiben.
Schutzmaßnahmen am Netzwerkrand durchsetzen
F5 WAF for BIG-IP bietet einen zentralen Durchsetzungspunkt, der Exploit-Versuche blockieren kann, während dauerhafte Fehlerbehebungen entwickelt und bereitgestellt werden.
Risiken kontinuierlich bewerten
Wiederholte Scans und Einblicke in die Laufzeitumgebung helfen Unternehmen, den Fortschritt bei der Behebung nachzuverfolgen und sicherzustellen, dass anfällige Anwendungen weiterhin geschützt bleiben.