5G hat die Art und Weise, wie Netzwerke aufgebaut, betrieben und abgesichert werden, grundlegend verändert
Moderne 5G-Netze sind auf extrem niedrige Latenzzeiten, massive Skalierbarkeit und Cloud-native, servicebasierte Architekturen ausgelegt, die sich über das Funkzugangsnetz (RAN), das Kernnetz und den Edge-Bereich erstrecken.
Diese Architektur ermöglicht zwar eine beispiellose Agilität und Skalierbarkeit, bringt jedoch auch neue betriebliche Herausforderungen mit sich. Der 5G-Kern besteht nicht mehr aus einer Reihe zentralisierter Netzelemente, sondern ist ein dynamisches Geflecht aus containerisierten Diensten, die häufig von mehreren Anbietern bereitgestellt werden – jeweils mit eigener Implementierung, eigenem Sicherheitsmodell und eigenen Tools zur Gewährleistung der Transparenz.
Infolgedessen können herkömmliche Überwachungsansätze nur schwer ein schlüssiges Bild davon vermitteln, was innerhalb der Steuerungs- und Benutzerebene geschieht. Verschlüsselung verschleiert wichtige Signalisierungsdaten, herstellerspezifische Instrumentierung schafft Datensilos und ältere paketbasierte Tools verursachen zusätzliche Kosten, Komplexität und Leistungseinbußen. Dadurch entstehen für Betreiber erhebliche blinde Flecken – und das gerade in einer Zeit, in der Netzwerke für den Geschäftserfolg immer wichtiger werden.
Der 5G-Kern ist ein verteiltes Geflecht aus Microservices, die über verschlüsselte, HTTP/2-basierte SBIs (servicebasierte Schnittstellen) miteinander kommunizieren. Da jeder Anbieter seinen eigenen Stack und sein eigenes Sicherheitsmodell implementiert, ist es schwierig nachzuvollziehen, was innerhalb der Steuerungs- und Nutzerebene geschieht.
Die Herausforderung der 5G-Beobachtbarkeit
Herkömmliche Monitoring-Tools wurden für statische Netzwerke und unverschlüsselte Paketströme entwickelt. In heutigen containerisierten 5G-Architekturen treffen diese Annahmen nicht mehr zu, denn:
- Workloads sind dynamisch. Netzwerkfunktionen (NFs) werden kontinuierlich hoch- und herunterskaliert, wodurch Lücken bei der Transparenz und Korrelation zwischen Steuerungs- und Benutzerebene entstehen.
- Der Datenverkehr ist durchgängig verschlüsselt. Transport Layer Security (TLS) 1.3 und die HTTP/2-basierte SBI-Kommunikation verbergen Metadaten, auf die herkömmliche Überwachungs- und Sicherheitssysteme angewiesen sind.
- Die Integration mehrerer Anbieter führt zu Reibungsverlusten. Jeder Anbieter stellt einen eigenen virtuellen Tap (VTAP) oder Mechanismus zur Paketerfassung bereit, der auf die eigenen NFs, Formate und betrieblichen Grenzen beschränkt ist.
- Eine fragmentierte Sichtbarkeit schwächt die Sicherheit. Ohne eine einheitliche Sicht auf das Verhalten von Teilnehmern, Sitzungen und Netzwerkfunktionen lassen sich Zero-Trust-Richtlinien und Anomalieerkennung nur äußerst schwer konsistent und skalierbar umsetzen
Diese Herausforderungen werden durch die besonderen Merkmale von 5G-Netzen noch verstärkt, darunter:
- Einzigartige und ältere Protokolle und Protokollstapel, die sowohl SBI als auch Nicht-SBI umfassen (PFCP, NAS, NGAP, F1-AP)
- Ältere Generationen physischer Infrastruktur
- Notwendigkeit einer domänenübergreifenden Überwachung, einschließlich Infrastruktur, Anwendung (Netzwerkfunktion), Sicherheit, Betriebssystem und Orchestrierung
- Anforderungen an die geografische Abdeckung und das Benutzererlebnis, die weitreichende, skalierbare und hochgradig vernetzte Netzwerke erfordern
Um diese Umgebungen zu schützen, benötigen Betreiber Echtzeiteinblicke in jede Nachricht, jede Sitzung und jedes Teilnehmerereignis, ohne zusätzlichen Aufwand oder betriebliche Komplexität zu verursachen. Richtlinien müssen sich unmittelbar an Risiken anpassen lassen und zugleich den sich wandelnden regulatorischen Vorgaben und Compliance-Anforderungen entsprechen.
Die Kenntnis der Teilnehmeridentität ist für fortschrittliche Sicherheitsanwendungsfälle von entscheidender Bedeutung. Sie bildet außerdem die Grundlage für die Erfüllung von Compliance-, Audit- und Anforderungen an die rechtmäßige Überwachung, die eine präzise und konsistente Identifizierung von Teilnehmern über Netzwerkprotokolle und Domänen hinweg voraussetzen.
Herausforderungen bei der Transparenz in Cloud-nativen Umgebungen
Cloud-native-Transparenz in verteilten Umgebungen ist von Natur aus eine Herausforderung. Workloads sind dynamisch, kurzlebig und häufig hinter Orchestrierungsebenen verborgen, wodurch herkömmliche, paketzentrierte Überwachungsmodelle zunehmend an Wirksamkeit verlieren.
Herkömmliche Methoden zur Herstellung von Transparenz wurden für statische Infrastrukturen und zentralisierte Datenströme entwickelt. In Cloud-nativen 5G-Umgebungen führen diese Ansätze zu blinden Flecken, zusätzlichem Betriebsaufwand und Einschränkungen bei der Skalierbarkeit.
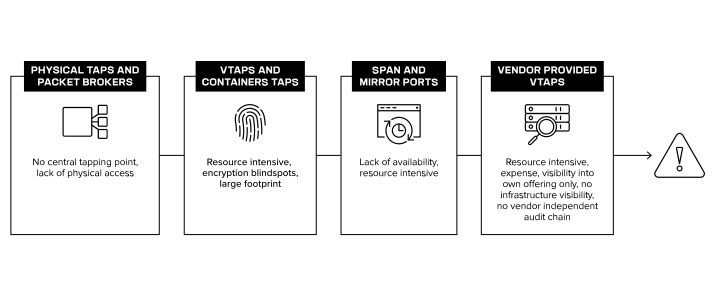
F5 BIG-IP eBPF Observability ermöglicht ein
vereinfachtes und optimiertes 5G
Moderne 5G-Umgebungen erfordern eine einheitliche, leistungsstarke Observability-Schicht, die herstellerübergreifend funktioniert, sowohl 5G-spezifische SBI- als auch Nicht-SBI-Protokolle versteht und die erforderlichen Kontextinformationen zur Unterstützung von Sicherheits-, Betriebs- und Compliance-Workflows bereitstellt.
F5 BIG-IP eBPF Observability (EOB) stellt diese Funktion bereit, indem umfangreiche Metadaten von schlanken, containerisierten Agenten erfasst werden, die im 5G-Kernnetz, am Netzwerkrand und in Multi-Access-Edge-Computing-Umgebungen bereitgestellt sind. Basierend auf eBPF-Technologie überwacht jeder Agent den Datenverkehr direkt auf Kernel-Ebene und erfasst sowohl den Datenverkehr der Steuerungsebene (SBI, NGAP, PFCP) als auch der Benutzerebene, ohne auf Sidecars, Paket-Broker oder anbieterspezifische TAPs angewiesen zu sein.
Im Gegensatz zu herkömmlichen Ansätzen verwendet EOB einen einzigen Agenten pro Knoten, um vollständige Transparenz über alle Pods und Container auf diesem Knoten zu gewährleisten. Dadurch wird der Betriebsaufwand minimiert und zugleich werden durch Verschlüsselung und dynamische Skalierung verursachte blinde Flecken beseitigt.
Die Telemetriedaten dieser Agenten werden in Echtzeit über einen sicheren Nachrichtenbus an nachgelagerte Analyse-, Service-Assurance- und Sicherheitsplattformen übertragen. Dies ermöglicht einen kontinuierlichen Betriebszyklus, in dem das Netzwerkverhalten beobachtet, der Kontext analysiert, Richtlinien durchgesetzt und dynamische Anpassungen an veränderte Bedingungen vorgenommen werden.
So funktioniert es
BIG-IP EOB bietet eine einheitliche Beobachtbarkeitsschicht auf Knotenebene für Cloud-native 5G-Umgebungen, die das Kernnetz, Edge/MEC und die verteilte Infrastruktur umfasst.
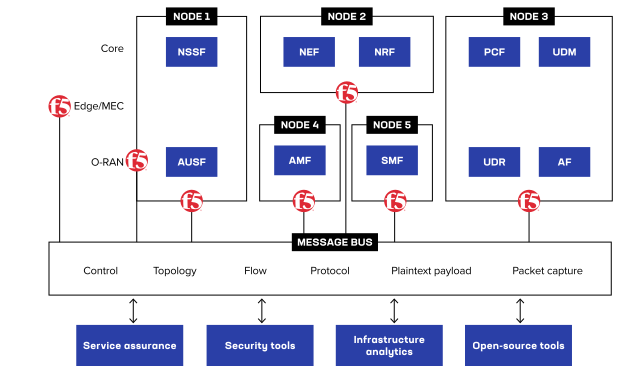
BIG-IP EOB besteht aus schlanken, containerisierten Agenten, die überall dort bereitgestellt werden können, wo Kubernetes ausgeführt wird. Mithilfe der eBPF-Technologie überwacht jeder Agent die Netzwerkaktivität direkt auf Kernel-Ebene und ermöglicht so umfassende Einblicke sowohl in die Signalisierung der Steuerungsebene als auch in den Datenverkehr der Benutzerebene – ohne Sidecars, Paket-Broker oder herstellerspezifische Netzwerkabgriffe.
EOB-Agenten erfassen und generieren verschiedene Arten von Telemetriedaten aus dem Netzwerkverkehr und der internen Containerkommunikation, darunter:
- Rohdatenpakete (zur gezielten Fehlerbehebung)
- Dynamische Topologie und Dienstbeziehungen
- Aus verschlüsseltem Datenverkehr extrahierte Metadaten (einschließlich TLS 1.3)
- Protokollspezifischer Kontext (z. B. F1-AP, SBI, DNS, HTTP)
- Erweiterte Cloud-native Datenflussdatensätze (CNFlow)
Analyseplattformen und Drittanbieter-Tools können programmgesteuert gezielt nur die für einen bestimmten Anwendungsfall erforderlichen Daten anfordern. Dadurch wird der Aufwand reduziert, während bei Bedarf weiterhin eine vollständige, detailgetreue Transparenz gewährleistet ist.
Alle BIG-IP-EOB-Telemetriedaten werden kontinuierlich in Echtzeit über einen sicheren Nachrichtenbus zur sofortigen Nutzung gestreamt, wobei sowohl synchrone als auch asynchrone Workflows unterstützt werden. Diese Architektur ermöglicht einen kontinuierlichen Betriebszyklus über Service Assurance, Sicherheit, Infrastrukturanalysen und Open-Source-Tools hinweg – ohne Transparenzlücken oder Leistungseinbußen.
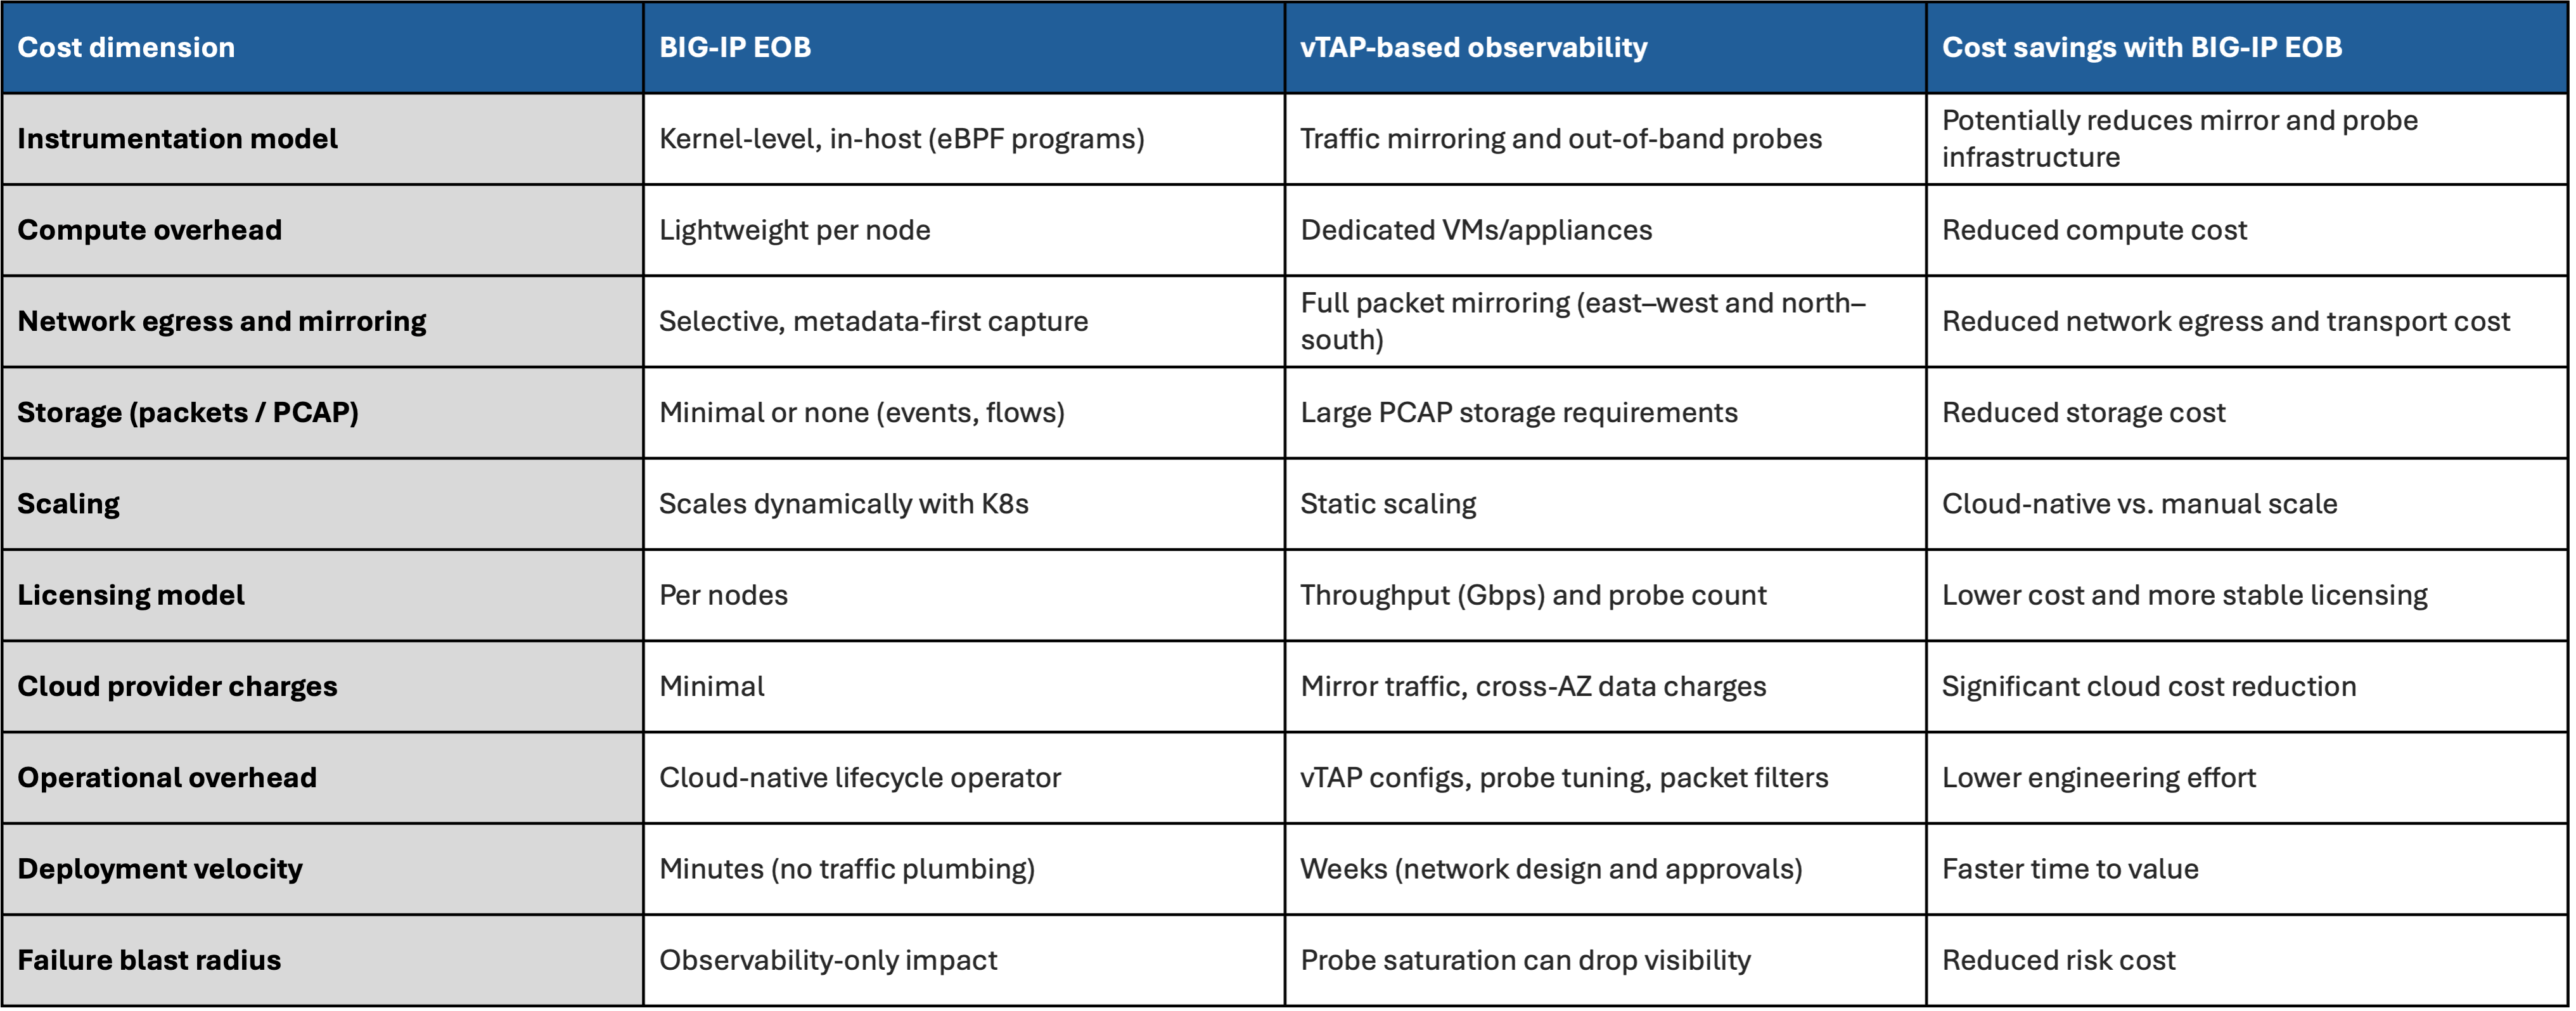
BIG-IP EOB im Vergleich zu vTAP-basierter Observability
Die Integration von BIG-IP EOB bietet klare Vorteile gegenüber herkömmlichen Methoden:
Auswirkungen in der Praxis
Bei einem großen Tier-1-Dienstanbieter wurde BIG-IP EOB in einem 5G-Kernnetz mit Komponenten verschiedener Anbieter implementiert, das zuvor auf mehrere anbieterspezifische vTAPs angewiesen war. Der Betreiber war mit uneinheitlichen Telemetriedaten, Transparenzlücken bei den Netzwerkfunktionen und einem übermäßigen Ressourcenverbrauch durch Drittanbieter-Probes konfrontiert.
Durch die Bereitstellung eines einzelnen BIG-IP EOB-Agenten pro Knoten schuf der Betreiber eine einheitliche, herstellerunabhängige Transparenz im gesamten 5G-Kernnetz. Telemetriedaten wurden in Echtzeit an die cloudnativen Analyse- und Sicherheitsplattformen gestreamt, darunter F5 BIG-IP Advanced Firewall Manager (AFM), der als CNF ausgeführt wurde. Dies ermöglichte schnellere Erkenntnisse und eine konsistentere Durchsetzung von Richtlinien.
Zu den messbaren Verbesserungen gehörten:
- Einheitliche Transparenz über alle Netzwerkfunktionen hinweg ohne Herstellerabhängigkeit
- Geringere Ressourcenauslastung im Vergleich zu herkömmlichen vTAP-basierten Ansätzen
- Schnellere Reaktionszeiten bei der Fehlerbehebung und richtliniengesteuerten Durchsetzung
Da BIG-IP EOB auf offenen Standards und einer containerisierten Architektur basiert, lässt es sich nahtlos sowohl in F5-Lösungen als auch in Analyseplattformen von Drittanbietern integrieren. Telemetriedaten können an SIEM-Systeme (Security Information and Event Management), Pipelines für künstliche Intelligenz und maschinelles Lernen oder Service-Assurance-Plattformen wie NETSCOUT oder EXFO gestreamt werden. Dies ermöglicht umfassendere Einblicke in den Betrieb, ohne dass Daten mehrfach erfasst werden müssen.
Fazit
Durch die Kombination tiefgreifender Transparenz auf Kernel-Ebene mit einem schlanken, Cloud-nativen Bereitstellungsmodell ermöglicht BIG-IP EOB Betreibern, blinde Flecken in modernen 5G- und Cloud-nativen Workloads zu beseitigen.
BIG-IP EOB bietet herstellerunabhängige Echtzeit-Observability für 5G-Kernnetze, Edge- und verteilte Infrastrukturen und extrahiert wichtige Inhalte aus verschlüsselten, dynamischen Umgebungen, ohne zusätzlichen Overhead zu verursachen. Durch die Übertragung hochpräziser Telemetriedaten an bestehende Analyse-, Service-Assurance- und Sicherheitsplattformen unterstützt EOB Betreiber dabei, von der reaktiven Fehlerbehebung zu schnelleren Erkenntnissen, einer konsequenteren Durchsetzung von Richtlinien und einem resilienteren Netzwerkbetrieb in großem Maßstab überzugehen.
Weitere Produktinformationen finden Sie unter f5.com. Um mit einem Vertriebsspezialisten Kontakt aufzunehmen, wenden Sie sich an den F5-Vertrieb.