
Mehr als nur erweiterter Bedrohungsschutz
Einleitung
Da Advanced Persistent Threats (APTs) die Malware-Landschaft dominieren, bietet die signaturbasierte Erkennung keinen ausreichenden Schutz mehr vor dieser sich schnell weiterentwickelnden Bedrohungslandschaft. Die signaturbasierte Erkennung ist darauf angewiesen, dass Anbieter Signatur-Updates für ihre Plattformen bereitstellen. Leider zielen viele der heutigen Bedrohungen darauf ab, eine bestimmte Organisation zu infiltrieren. Sie werden einmal eingesetzt und anschließend neu verpackt und verändert, um einer Erkennung zu entgehen.
Im Gegensatz zu eingeschränkten Lösungen zur Erkennung und Abwehr von Eindringversuchen fangen Systeme für erweiterten Bedrohungsschutz (Advanced Threat Protection, ATP) verdächtige Objekte ab und führen sie aus, bevor sie über das Netzwerk übertragen werden. So wird sichergestellt, dass der überprüfte Datenverkehr keine Gefahr für den Endpunkt darstellt. ATP-Systeme können auch bisher unbekannte Bedrohungen wie Zero-Day-Angriffe abwehren.
Da ATP-Systeme Malware äußerst effektiv abwehren, werden immer mehr dieser Systeme eingesetzt, um einen wachsenden Anteil des ein- und ausgehenden Datenverkehrs zu schützen. Der verstärkte Einsatz von ATP-Systemen hat jedoch drei Bereiche aufgezeigt, in denen sie durch ergänzende Technologien noch weiter optimiert werden können: SSL/TLS-Unterstützung, Hochverfügbarkeit und Datenverkehrssteuerung. Dieses Dokument erläutert, wie die Lösungen von F5 und FireEye zusammenarbeiten, um in diesen drei Bereichen eine höhere Leistung und bessere Ergebnisse zu erzielen.
Über erweiterten Bedrohungsschutz hinaus
Eine Reihe von Trends macht eine verbesserte SSL/TLS-Inspektion erforderlich. Dazu zählen die zunehmende Nutzung von SSL/TLS, die wachsende Komplexität kryptografischer Protokolle (etwa durch längere Schlüssel) sowie die Tendenz von Angreifern, schädliche Nutzdaten zu verschlüsseln, damit sie nicht erkannt werden können. Diese Entwicklungen belasten bestehende ATP-Systeme zunehmend und waren ein wesentlicher Faktor bei der Entwicklung von F5® SSL Orchestrator™. Diese Lösung ermöglicht die leistungsstarke Entschlüsselung und erneute Verschlüsselung des ein- und ausgehenden SSL/TLS-Datenverkehrs, die dynamische Verkettung von Diensten sowie die richtlinienbasierte Datenverkehrssteuerung zur intelligenten Verwaltung verschlüsselter Datenströme über die gesamte Sicherheitskette hinweg. Dadurch können sich ATP-Systeme ausschließlich auf die Erkennung schädlicher Objekte konzentrieren.
F5 SSL Orchestrator erhöht die Flexibilität Ihrer Systeme zur Bedrohungserkennung und -abwehr und verbessert erheblich Ihre Möglichkeiten, diese ohne Unterbrechungen zu skalieren. Wie bei jeder Lösung können auch ATP-Systeme und ihre kritischen Sensoren ausfallen, was leicht zu einer Blockierung des Datenverkehrs führen kann. F5 SSL Orchestrator trägt dazu bei, dass kritische Websites ihre Verfügbarkeits- und Betriebszeitziele selbst bei einem Sensor- oder Geräteausfall erreichen. F5 SSL Orchestrator verteilt den Datenverkehr intelligent auf mehrere ATP-Systeme und stellt so sicher, dass eine Website auch bei einem Sensorausfall oder einer Überlastung verfügbar bleibt. Darüber hinaus ermöglicht diese Konfiguration Administratoren, Sensoren hinzuzufügen oder zu entfernen, ohne die Gesamtverfügbarkeit der Website zu beeinträchtigen.
Die integrierte Netzwerksicherheitslösung von F5 und FireEye
F5 SSL Orchestrator bietet in Kombination mit FireEye Network Security flexible Bereitstellungsoptionen und Skalierbarkeit für optimalen Schutz vor Bedrohungen. Bei der Bereitstellung im Datenpfad zwischen einem Intranet und dem Internet erstellt F5 SSL Orchestrator zwischen Client und Webserver eine Entschlüsselungs-/Klartextzone, die als zentraler Sichtbarkeitspunkt dient, an dem FireEye-Sicherheitsgeräte den Datenverkehr überprüfen können. Dank SSL/TLS-Management, Einblick in den ein- und ausgehenden SSL/TLS-Datenverkehr sowie Optionen für Inline- und Out-of-Band-Bereitstellungen können APTs schnell und effizient in Echtzeit eingedämmt werden. So können Administratoren schädliche Daten unter Quarantäne stellen oder löschen, bevor sie in das Netzwerk eindringen.
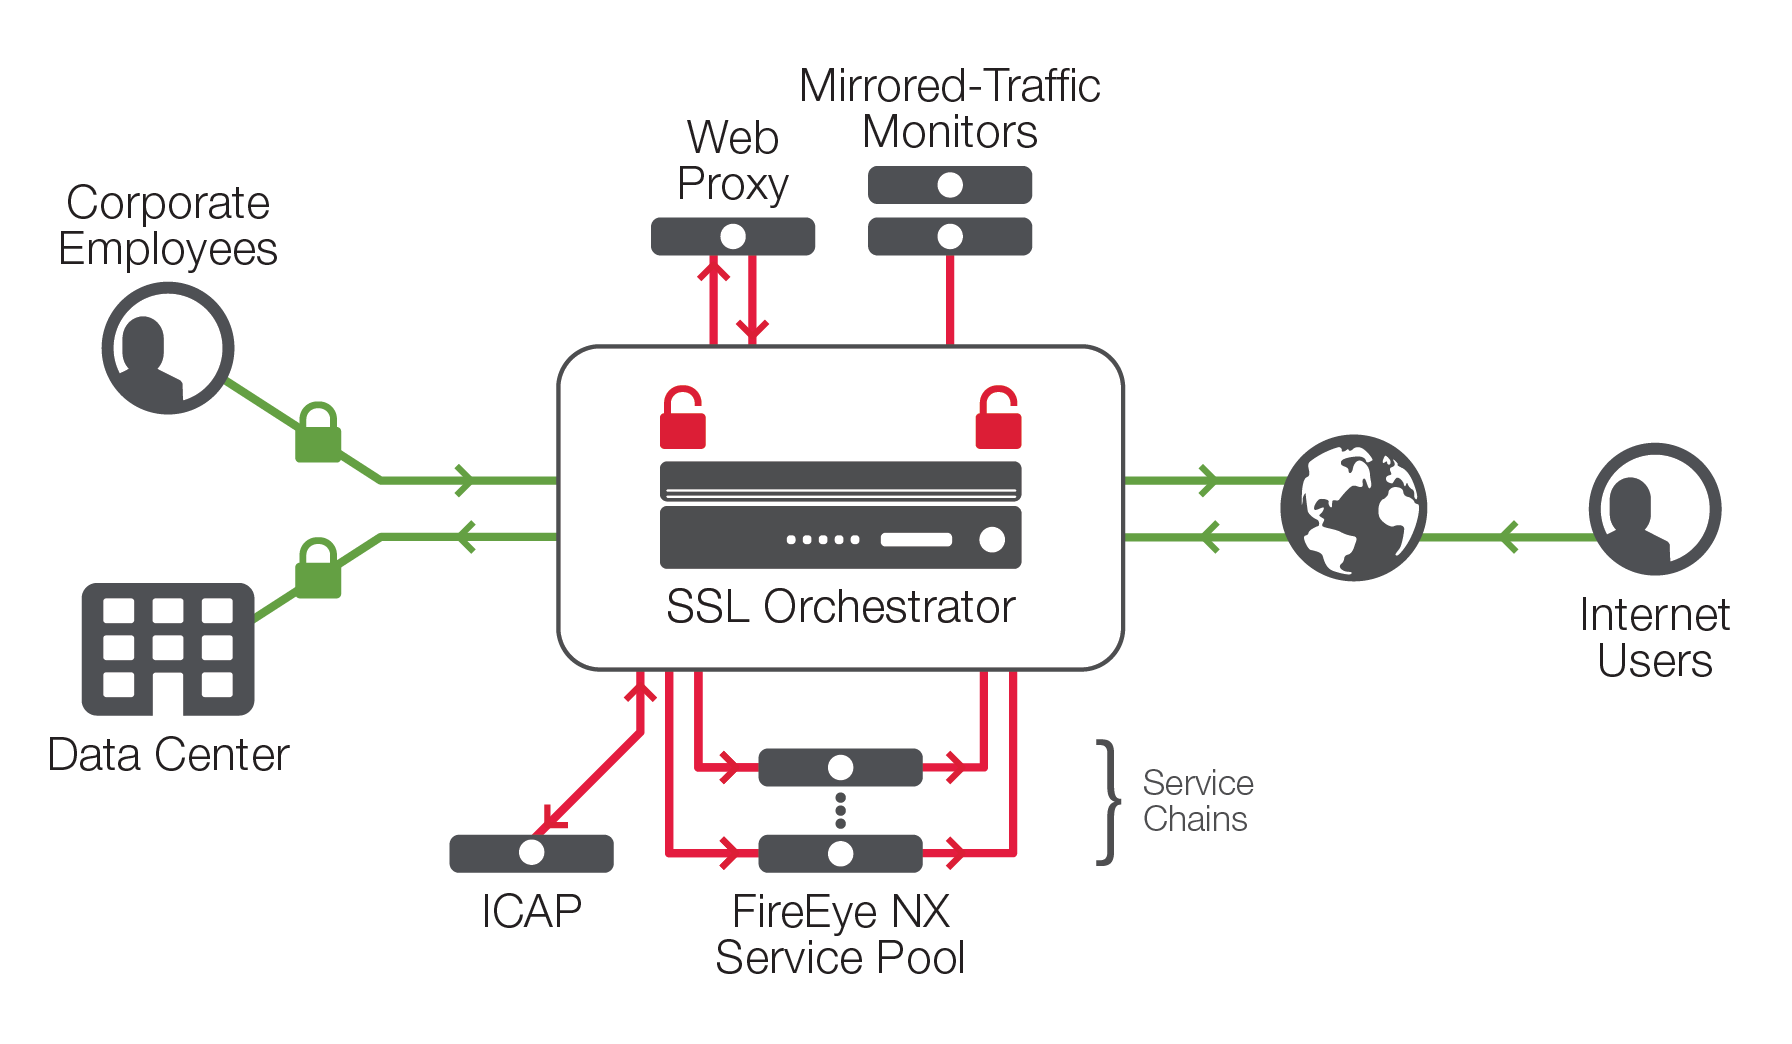
Abbildung 1 zeigt die umfassende Lösung aus F5 SSL Orchestrator und FireEye, die das volle Potenzial der kombinierten Technologien ausschöpft, um elastische Skalierbarkeit und Serviceverkettung zu ermöglichen.
F5 SSL Orchestrator wird inline im Webdatenverkehr bereitgestellt:
1. Entschlüsselt den SSL-Datenverkehr zur Weiterleitung an den FireEye Network Security-Pool.
2. Verschlüsselt SSL-Datenverkehr, der das FireEye Network Security-Gerät durchlaufen hat.
3. Führt einen Lastenausgleich im FireEye-Pool durch und gewährleistet so eine optimale Verfügbarkeit.
4. Ermöglicht die Umgehung eines Pools, wenn alle Mitglieder ausgefallen sind.
5. Legt fest, ob der Datenverkehr entschlüsselt werden soll oder den FireEye-Pool ohne Entschlüsselung umgehen kann, wodurch die Auslastung der Geräte reduziert wird.
Diese Architektur ermöglicht den FireEye-Geräten einen hocheffizienten Betrieb unter voller Ausschöpfung ihrer Leistungsfähigkeit, ohne den Datendurchsatz zu beeinträchtigen. Die Schlüsselverwaltung erfolgt zentral im F5 SSL Orchestrator, sodass der FireEye-Pool keine SSL-Funktionen ausführen muss und dennoch vollständige Transparenz über den Datenverkehr erhält.
Die dynamische Dienstverkettung und die richtlinienbasierte Datenverkehrssteuerung von F5 SSL Orchestrator ermöglichen eine intelligente Verwaltung verschlüsselter Datenströme über die gesamte Sicherheitskette hinweg bei optimaler Verfügbarkeit. Datenverkehr, für den keine Entschlüsselung erforderlich ist (z. B. VDI), kann dank der Datenverkehrssteuerung den ATP-Pool umgehen, wodurch sich dessen effektive Kapazität erhöht. Diese Konfiguration gewährleistet zudem einen kontinuierlichen Datenfluss, falls die FireEye-Sensoren langsamer werden oder ausfallen. Auf diese Weise schützt die Architektur den Datenverkehr umfassend, indem sie Bedrohungen aufdeckt und Angriffe abwehrt, gleichzeitig die Effizienz steigert und Leistungsengpässe beseitigt.
Fazit
Die heutigen komplexen Sicherheitsherausforderungen erfordern sowohl einen fortschrittlichen Bedrohungsschutz als auch die Fähigkeit, die Verfügbarkeit von Anwendungen sicherzustellen. F5 und FireEye arbeiten gemeinsam an Lösungen, die hocheffektive Technologien, umfassende Erkenntnisse und fundiertes Fachwissen bieten, um bösartige Aktivitäten zu erkennen und zu stoppen, bevor sie stattfinden können. Mit den Lösungen von F5 und FireEye können Sie dank verbesserter SSL-Transparenz verborgene Bedrohungen aufspüren, durch dynamische Serviceverkettung und richtlinienbasierte Datenverkehrssteuerung optimale Sicherheit und Leistung gewährleisten, fortschrittlichen Bedrohungsschutz mit höherer Skalierbarkeit bereitstellen und die betriebliche Effizienz durch eine optimierte Architektur steigern.
Weitere Informationen dazu, wie F5 und FireEye zum Erfolg Ihres Unternehmens beitragen können, finden Sie unter f5.com/fireeye.
VERÖFFENTLICHT AM 13. DEZEMBER 2018