
Lösungsleitfaden für BIG-IP Cloud Edition
Einleitung
F5® BIG-IP® Cloud Edition™ wurde entwickelt, um Netzwerkbetriebs- und Anwendungsteams dabei zu unterstützen, bei der schnellen Bereitstellung sicherer Anwendungen mit angemessenem Support effektiver zusammenzuarbeiten. BIG-IP Cloud Edition vereinfacht und zentralisiert zentrale Verwaltungsfunktionen für Geräte- und Anwendungsdienste wie Einrichtung, Lizenzierung, Upgrades, Analysen und Skalierung. Betriebsteams können ganz einfach einen Self-Service-Katalog mit Anwendungsdiensten definieren, auf den Entwickler dann bei Bedarf über ein Dashboard oder einen API-Aufruf zugreifen können. Im Gegensatz zum herkömmlichen konsolidierten Modell, bei dem ein einzelner Application Delivery Controller (ADC) mehrere Anwendungen unterstützt, werden diese Dienste für jede Anwendung einzeln definiert, aktualisiert und bereitgestellt.
BIG-IP Cloud Edition bietet nicht nur ein neues Maß an architektonischer Flexibilität für Anwendungsbereitstellungs- und Sicherheitsdienste der Enterprise-Klasse, sondern auch verschiedene Bezugsmodelle. Um neben der Flexibilität der Dienste auch finanzielle Flexibilität zu ermöglichen, ist BIG-IP Cloud Edition mit Abonnement-, nutzungsbasierten und unternehmensweiten Lizenzoptionen sowie als herkömmliche unbefristete Kauflizenz erhältlich.
Die Architektur der BIG-IP Cloud Edition
BIG-IP Cloud Edition wurde speziell entwickelt und getestet, damit Unternehmen eine Lösung für die Bereitstellung von Anwendungsdiensten aufbauen können, die Self-Service-Bereitstellung und -Skalierung ermöglicht. So können Anwendungsteams für ihre Anwendungen Verfügbarkeit und Sicherheit auf Enterprise-Niveau gewährleisten. Dieser Ansatz ermöglicht es Anwendungsverantwortlichen, innerhalb eines agilen Frameworks besser mit NetOps, DevOps und SecOps zusammenzuarbeiten und dadurch die Leistung, Verfügbarkeit und Sicherheit aller Anwendungen erheblich zu verbessern.
BIG-IP Cloud Edition besteht aus zwei Infrastrukturkomponenten:
1) speziell lizenzierte virtuelle BIG-IP Per-App-Editionen (VEs), die jeweils einer einzelnen Anwendung zugeordnet sind, und
2) F5 BIG-IQ® Centralized Management bietet Verwaltungs-, Transparenz- und Lizenzierungsdienste für alle Instanzen – unabhängig davon, wo sie sich befinden. Die Auto-Scaling-Lösung funktioniert in Amazon Web Services (AWS), Microsoft Azure oder privaten Clouds auf Basis von VMware vCenter.
Logische Komponenten
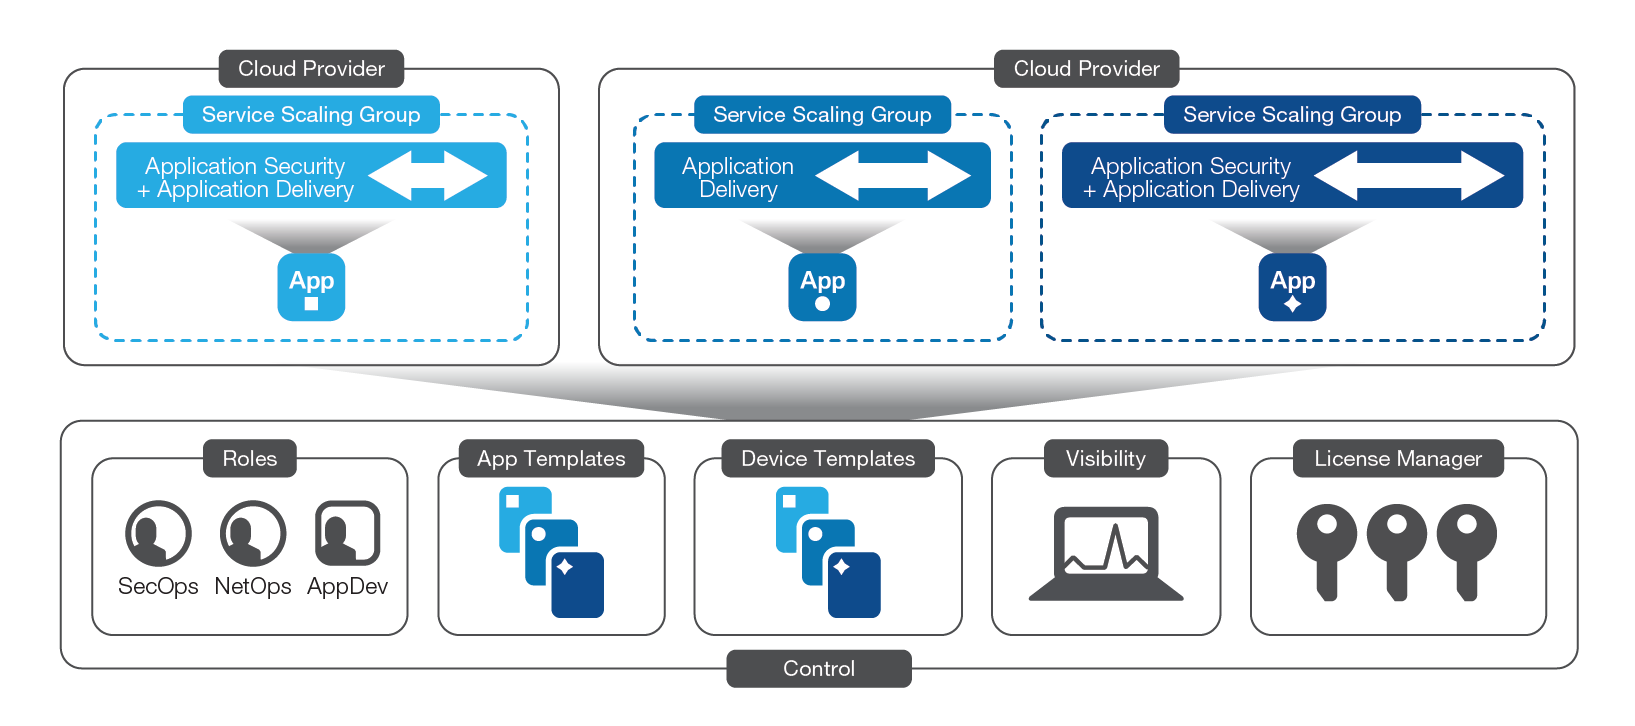
BIG-IP Cloud Edition basiert auf mehreren zentralen logischen Komponenten:
Cloud-Anbieter
BIG-IP Cloud Edition unterstützt die Bereitstellung und automatische Skalierung von BIG-IP-Instanzen auf den folgenden Cloud-Plattformen:
- Amazon Web Services (AWS)
- Microsoft Azure
- Auf VMware vCenter basierende Private Clouds
Die Unterstützung weiterer Private- und Public-Cloud-Plattformen ist für zukünftige Versionen geplant.
Servicekatalog
BIG-IP Cloud Edition ermöglicht Entwicklern den Zugriff auf einen bedarfsgesteuerten Self-Service-Katalog für Anwendungsdienste sowie die Auswahl einer Bereitstellungsvorlage für Anwendungsdienste.
Anwendungsvorlagen
Anwendungsvorlagen definieren die Anwendungsbereitstellungs- und Sicherheitsdienste, die für eine Anwendung bereitgestellt werden, einschließlich aller BIG-IP-Objekte wie virtuelle Server, Profile, Monitore, SSL-Zertifikate, Sicherheitsrichtlinien usw. Darüber hinaus legen die Anwendungsvorlagen die Überwachung und Alarmierung für die jeweilige Anwendung fest. Diese Vorlagen werden in der Regel von einem Experten für Anwendungsdienste (z. B. dem Netzwerk- und/oder Sicherheitsadministrator) definiert, der intelligente Standardwerte konfiguriert und dem Anwendungsverantwortlichen eine begrenzte Auswahl an Konfigurationsoptionen zur Verfügung stellt. Diese Vereinfachung verringert die Abhängigkeit vom Netzwerk- und Sicherheitsbetrieb und macht zugleich tiefgreifende Fachkenntnisse im Netzwerkbereich überflüssig. Gleichzeitig gewährleistet sie bei der Entwicklung und Bereitstellung von Anwendungen die einheitliche Verwendung genehmigter Vorlagen und Richtlinien. Dadurch lassen sich Anwendungen schneller bereitstellen, da die Anwendungsverantwortlichen ihre Anwendungen über ein übersichtliches Dashboard oder mit einem einzigen API-Aufruf bereitstellen und verwalten können. Darüber hinaus enthält BIG-IQ Centralized Management 6.0 eine Reihe vordefinierter Vorlagen für gängige Anwendungskonfigurationen. Anwendungsvorlagen können durch BIG-IP-Hochverfügbarkeitspaare in Konfigurationen ohne automatische Skalierung oder durch Dienstskalierungsgruppen bereitgestellt werden.
Dienstskalierungsgruppen
Neben der Verwendung von Anwendungsvorlagen können Anwendungsteams Funktionen zur automatischen Skalierung nutzen, indem sie eine Dienstskalierungsgruppe erstellen. Wenn Anwendungsdienste über eine Anwendungsvorlage bereitgestellt werden und eine Dienstskalierungsgruppe als Ziel ausgewählt wird, verwaltet BIG-IP Cloud Edition die Verfügbarkeit und elastische Skalierung der Ressourcen für die Bereitstellung der Dienste sowie den Lebenszyklus und den Upgrade-Prozess der BIG-IP-Geräte, die diese Dienste bereitstellen. Dienstskalierungsgruppen enthalten Richtliniendefinitionen für die minimale und maximale Anzahl von Geräten in einer Gruppe sowie für die Auslöser, anhand derer Ressourcen skaliert werden.
Es ist auch möglich, Anwendungsvorlagen aus dem Servicekatalog zu verwenden, um Services auf herkömmlichen F5 ScaleN®-Clustern bereitzustellen (allerdings ohne die Vorteile der Skalierung und des Lebenszyklusmanagements).
Gerätevorlagen
Gerätevorlagen definieren alle Merkmale auf Infrastrukturebene (Zeitzone, DNS, Hostname, Konten, NTP, Lizenzierung, Netzwerk usw.), die für die Bereitstellung eines BIG-IP Geräts erforderlich sind. Unternehmen können mithilfe von Gerätevorlagen Service-Skalierungsgruppen erstellen, indem sie mehrere neue Geräte anhand dieser Vorlagen bereitstellen. Gerätevorlagen sind außerdem die primäre Methode für die Interaktion mit den BIG-IP Geräten. Wenn eine Änderung an einem Gerät in BIG-IP Cloud Edition erforderlich ist (beispielsweise aufgrund eines Versions-Upgrades), wird die Gerätevorlage geändert und die Änderungen werden an die Service-Skalierungsgruppe übertragen. Gerätevorlagen enthalten alle Informationen, die zum Instanziieren einer virtuellen BIG-IP Edition erforderlich sind, einschließlich Lizenzierung, Bereitstellung, Netzwerk und anderer grundlegender Geräteanforderungen.
Die Geräteverwaltung unterscheidet sich in der BIG-IP Cloud Edition.
In den meisten Fällen sind die Geräte, die in BIG-IP Cloud Edition Anwendungsbereitstellungs- und Sicherheitsdienste bereitstellen, unveränderlich. Änderungen werden nicht direkt an den Gerätekonfigurationen, sondern an der Gerätevorlage vorgenommen. Anschließend führt BIG-IP Cloud Edition diese Änderungen in einer Dienstskalierungsgruppe ein, indem neue Geräte bereitgestellt, der Datenverkehr auf sie umgeleitet und danach die alten Geräte entfernt werden. Dieser Prozess – manchmal auch als „BIG-IP Per-App VE and nuke“ bezeichnet – unterscheidet sich grundlegend von der Verwaltung einer herkömmlichen mandantenfähigen BIG-IP-Bereitstellung.
Vorteile anwendungsspezifischer Dienste:
- Workloads isolieren
- Virtuelle Umgebungen bedarfsgerecht dimensionieren
- Verzichten Sie auf herkömmliche direkte Upgrades
- Neue Instanzen automatisch bereitstellen und konfigurieren
Lizenzverwaltung
Mit BIG-IP Cloud Edition werden die Zuweisung, das Upgrade und der Entzug von Lizenzen für virtuelle Instanzen automatisch vom Lizenzverwaltungssystem in BIG-IQ übernommen. Dieses automatische System ermöglicht es, Lizenzen in einem Pool zusammenzufassen und sie bei Bedarf dort bereitzustellen, wo sie benötigt werden. Wenn ein Gerät nicht mehr benötigt wird, wird seine Lizenz zur Verwendung durch eine andere Instanz an den Pool zurückgegeben. Obwohl sich Lizenzierungsmodelle, Funktionen und Durchsatz je nach Bereitstellung unterscheiden können, wickelt BIG-IQ die Lizenzierung nahtlos ab, sodass bei der Bereitstellung neuer BIG-IP Instanzen keine umständliche manuelle Lizenzaktivierung erforderlich ist.
Anwendungstransparenz
Um Auslöser für Skalierungsereignisse und detaillierte Einblicke in die Anwendungs- und Infrastrukturleistung bereitzustellen, erfasst und visualisiert BIG-IQ Analyseinformationen auf Anwendungsebene, die sowohl für Sicherheits- und Netzwerkadministratoren als auch für Anwendungsverantwortliche nützlich sind. Diese Transparenz hilft Anwendungsverantwortlichen, Probleme mit der Anwendungsleistung selbst zu diagnostizieren und festzustellen, ob ihre Anwendung oder das Netzwerk die Ursache für Verzögerungen ist.
Rollen
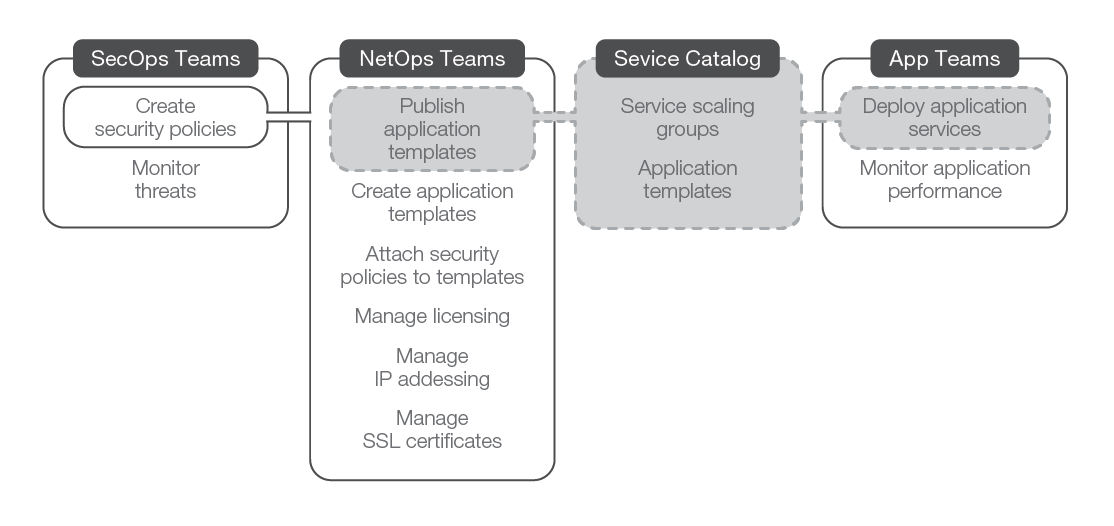
BIG-IP Cloud Edition wurde für eine klare logische Trennung der Rollen konzipiert. Anwendungsverantwortliche können Anwendungen selbstständig in Serviceskalierungsgruppen bereitstellen, die von den Infrastrukturverantwortlichen verwaltet werden. Die von den Anwendungsverantwortlichen verwendeten Vorlagen und Sicherheitsrichtlinien können von den NetOps- und SecOps-Teams verwaltet werden. Bestimmte Vorlagen können nur ausgewählten Anwendungsverantwortlichen zur Verfügung stehen, und anwendungsspezifische Statistiken und Dashboards können auf die jeweiligen Anwendungsverantwortlichen beschränkt werden. Durch eine differenzierte Rollenverwaltung versetzt BIG-IP Cloud Edition Anwendungsteams in die Lage, ihre Apps zu betreuen, während Betriebsteams weiterhin die Kontrolle über das Netzwerk behalten.
Infrastrukturkomponenten
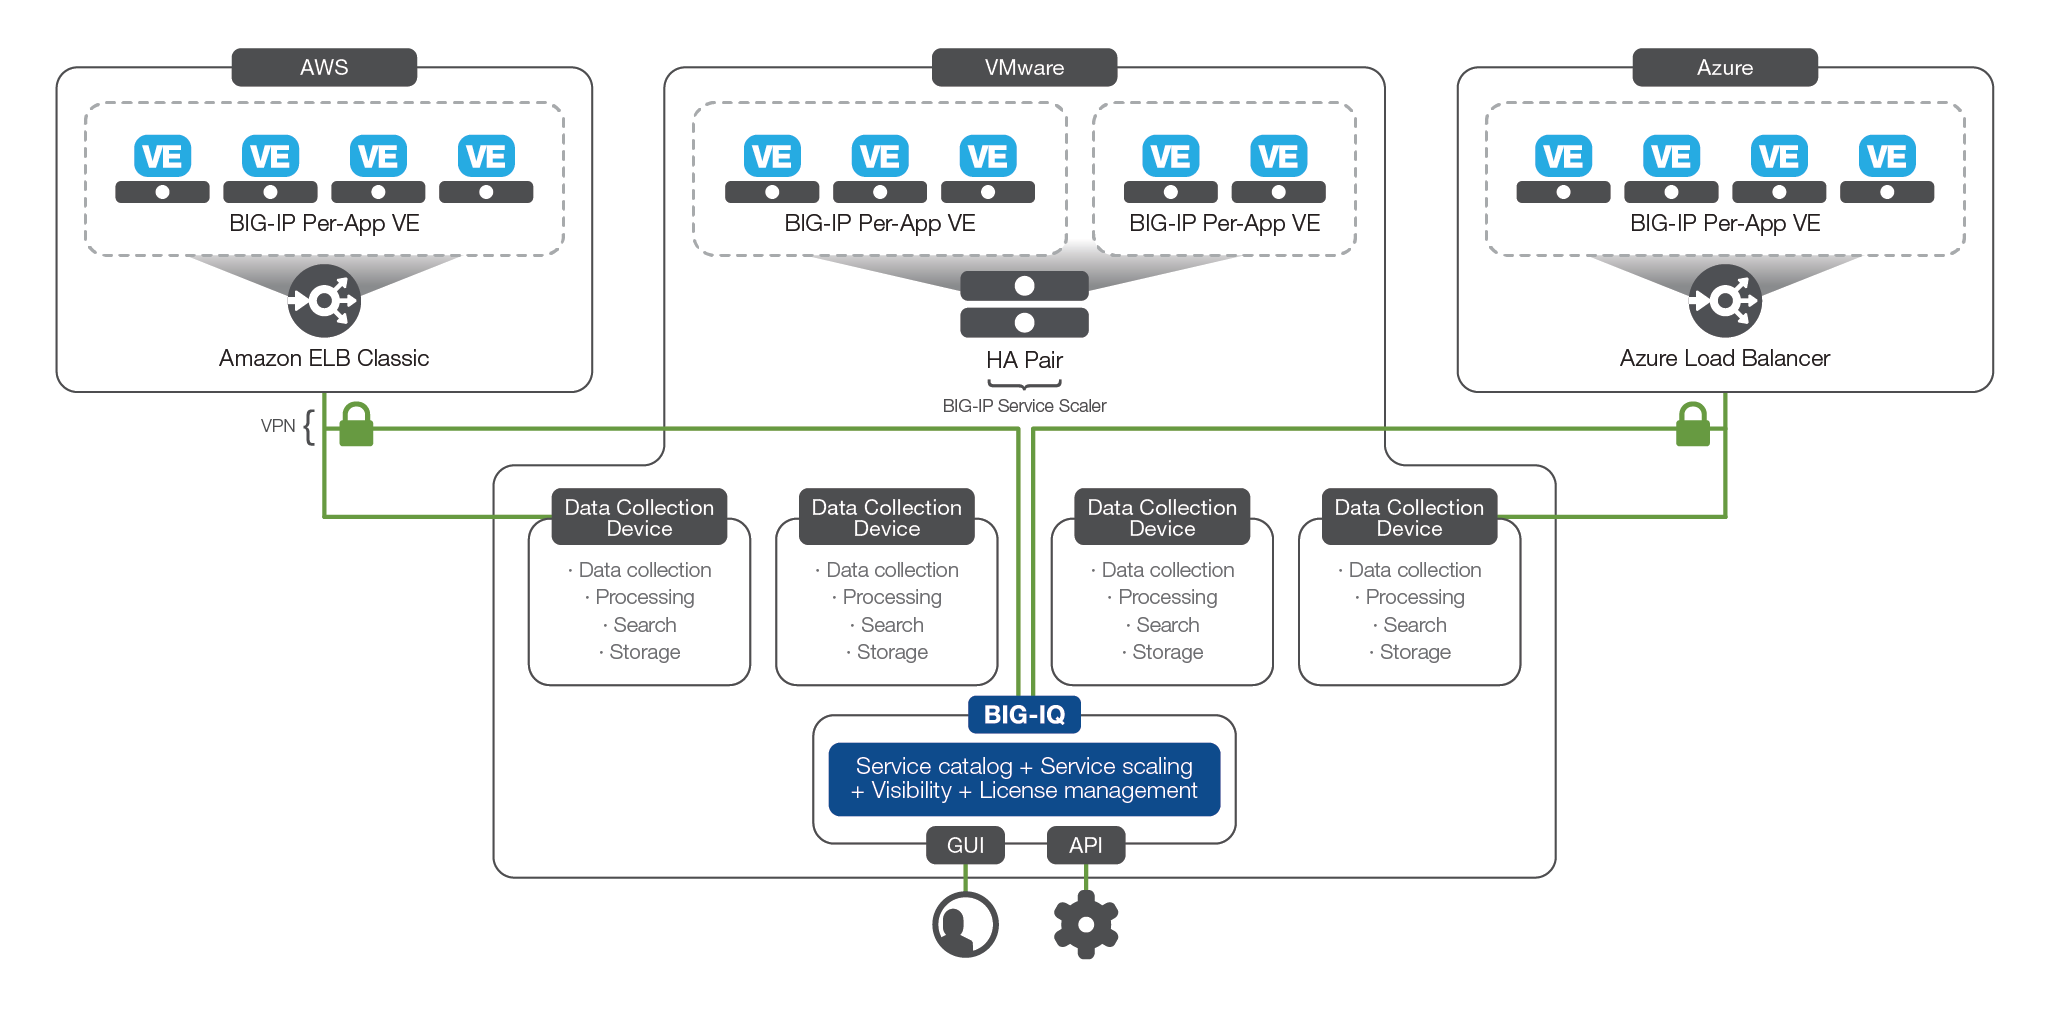
BIG-IP Cloud Edition besteht aus mehreren verschiedenen Infrastrukturkomponenten, die zusammenwirken, um die Lösung bereitzustellen.
BIG-IP Per-App VE
Verwendung von BIG-IP Per-App VE außerhalb der BIG-IP Cloud Edition. BIG-IP Per-App VEs können auch unabhängig von der BIG-IP Cloud Edition erworben werden. BIG-IP Per-App ist als Lizenzpaket und mit einer kostenlosen BIG-IQ-Lizenzmanager-Komponente erhältlich.
Eine BIG-IP Per-App VE ist eine speziell lizenzierte BIG-IP-Instanz, die für die Bereitstellung dedizierter Dienste für eine einzelne Anwendung konzipiert wurde. Der volle Funktionsumfang der BIG-IP-Software ist aktiviert, die Instanz ist jedoch für den Einsatz als dediziertes Gerät passend dimensioniert.
Jede BIG-IP Per-App VE umfasst:
- Eine einzelne virtuelle IP-Adresse
- Drei virtuelle Server (eine Kombination aus einer virtuellen Adresse und einem Listening-Port)
- 25 Mbit/s oder 200 Mbit/s Durchsatz
Für BIG-IP Per-App VEs sind zwei Softwaremoduloptionen verfügbar:
BIG-IP Local Traffic Manager
Die Software F5 BIG-IP Local Traffic Manager™ (LTM) bietet branchenführendes Management des Anwendungsdatenverkehrs, einschließlich erweitertem Lastausgleich, Bandbreitensteuerung, inhaltsbasiertem Routing, SSL-Management und vollständiger Kontrolle des Datenverkehrs auf Anwendungsebene in beide Richtungen.
F5 Advanced WAF
F5 Advanced WAF bietet alle Funktionen einer herkömmlichen Web Application Firewall (WAF) sowie erweiterten Schutz in Form von DDoS-Abwehr auf Layer 7, fortschrittlicher Bot-Erkennung und API-Sicherheitsmanagement. Advanced WAF umfasst eine Reihe von Funktionen zur Datenverkehrsverwaltung von BIG-IP LTM, mit denen sich der Datenverkehr zu nachgelagerten Anwendungsservern effektiv steuern lässt. Die Bereitstellung von Advanced-WAF-Richtlinien wird als Teil der Anwendungsvorlagenkomponente verwaltet.
Anforderungen an virtuelle Maschinen
BIG-IP Per-App VEs profitieren von der Optimierung der Plattform hinsichtlich der Image- und Datenträgergrößen, die in den jüngsten Versionen von BIG-IP vorgenommen wurde. Bei herkömmlichen BIG-IP-Bereitstellungen wurden BIG-IP-Softwareversionen direkt auf dem bestehenden System aktualisiert, indem ein neues Software-Image auf ein laufendes Gerät heruntergeladen und anschließend ein Upgrade-Verfahren durchgeführt wurde. Bei der BIG-IP Cloud Edition sind die Geräte, die Anwendungsbereitstellungs- und Sicherheitsdienste bereitstellen, größtenteils unveränderlich. Änderungen werden daher nicht direkt an den Gerätekonfigurationen vorgenommen, sondern mithilfe der Geräte- und Anwendungsvorlagen bereitgestellt. Anschließend werden die alten Versionen im Rahmen eines fortlaufenden Upgrades außer Betrieb genommen. Zusätzlicher Speicherplatz für mehrere Versionen der BIG-IP-Software ist daher nicht erforderlich, sodass das Datenträger-Image verkleinert werden kann.
- In VMware-Bereitstellungen sind BIG-IP Per-App VEs als nicht aktualisierbare Images mit geringerem Speicherbedarf verfügbar. Einzelheiten zu den Spezifikationen virtueller Maschinen in VMware finden Sie im Einrichtungshandbuch für Virtual Edition für ESXi.
- Für den Produktionseinsatz auf AWS empfiehlt F5 die Instanztypen M3 oder M4 mit mindestens zwei virtuellen Kernen und 4 GB Arbeitsspeicher für BIG-IP LTM-Bereitstellungen sowie 8 GB für Advanced WAF.
- Für den Produktionseinsatz auf Microsoft Azure empfiehlt F5 die Instanztypen Standard B2s und B2ms mit mindestens zwei virtuellen Kernen und 4 GB Arbeitsspeicher für BIG-IP LTM-Bereitstellungen bzw. 8 GB für Advanced WAF.
Skalieren und Verwalten von BIG-IP Per-App-Instanzen in einer Dienstskalierungsgruppe
VMware–BIG-IP-Dienstskalierer
In VMware wird der anwendungsspezifische Datenverkehr zu BIG-IP Per-App VEs über einen spezialisierten BIG-IP-Cluster mithilfe von MAC-Adressweiterleitung skaliert, wobei die Quell- und Ziel-IP-Adressen des Clients erhalten bleiben. Dies kann für einige der von den BIG-IP Per-App VEs bereitgestellten Layer-7-Funktionen wichtig sein und gewährleistet zudem eine präzise Datenerfassung für die von BIG-IQ angebotenen Sichtbarkeitsdienste.
BIG-IP-Dienstskalierer führen eine grundlegende Lastverteilung über BIG-IP Per-App VEs hinweg durch und unterliegen keiner lizenzbedingten Durchsatzbegrenzung (die maximal mögliche Durchsatzrate wird jedoch selbstverständlich durch die virtuellen Hardwareressourcen begrenzt). Optional kann der Dienstskalierer mit Firewall-Funktionen aktiviert werden, die Netzwerk-ACLs und Funktionen zur Abwehr von DoS-Angriffen auf Schicht 4 bieten. Die Dienstskalierer können derzeit keine SSL- oder Schicht-7-Funktionen ausführen.
BIG-IP Service Scaler erfordern die folgenden Spezifikationen für virtuelle Maschinen:
------------
Minimum
Maximum
vCPU
21
4
Arbeitsspeicher
4 GB
16 GB2
Speicherplatz
40 GB3
82 GB
Netzwerkschnittstellenkarten
4
10
------------
BIG-IP Service-Scaler können mehreren Service-Scaling-Gruppen angehören und von mehreren Anwendungen gemeinsam genutzt werden (während BIG-IP Per-App VEs – wie der Name schon sagt – ausschließlich für eine einzelne Anwendung vorgesehen sind).
Die Einrichtung und Konfiguration von Service-Scalern in einer Service-Skalierungsgruppe wird in BIG-IQ Centralized Management: Implementierungen für lokalen Datenverkehr und Netzwerke beschrieben.
AWS ELB Classic
In AWS werden Services mithilfe von Elastic Load Balancing (ELB) Classic-Instanzen skaliert. ELB Classic bietet grundlegenden L4-Lastenausgleich und Verfügbarkeit über BIG-IP Per-App VEs hinweg. Dabei ist eine logische ELB-Instanz jeweils einer einzelnen Service-Skalierungsgruppe zugeordnet. Daher benötigt jede Anwendung eine eigene ELB-Konfiguration. Der AWS-Service verwaltet die Skalierung der ELB-Instanzen entsprechend dem Bedarf.
Die Einrichtung von AWS-ELB-Instanzen in einer Dienstskalierungsgruppe wird in BIG-IQ Centralized Management: Verwalten von Anwendungen in einer automatisch skalierten AWS-Cloud beschrieben.
Azure Load Balancer
In Azure werden Dienste mithilfe von Azure Load Balancer-Instanzen skaliert. Load Balancer bietet grundlegenden L4-Lastenausgleich und Verfügbarkeit über BIG-IP Per-App VEs hinweg, wobei eine logische Load Balancer-Instanz ausschließlich einer einzelnen Dienstskalierungsgruppe zugeordnet ist. Daher benötigt jede Anwendung eine eigene Load Balancer-Konfiguration. Der Azure-Dienst verwaltet die Skalierung der Load Balancer-Instanzen entsprechend dem Bedarf.
Das Einrichten von Azure Load Balancer-Instanzen in einer Dienstskalierungsgruppe wird in BIG-IQ Centralized Management: Verwalten von Anwendungen in einer automatisch skalierten Azure-Cloud erläutert.
BIG-IQ
BIG-IQ kann mehr als nur BIG-IP Per-App VEs verwalten.
BIG-IQ kann BIG-IP-Instanzen aller unterstützten Softwareversionen erkennen und verwalten – unabhängig von Plattform oder Standort. Die Plattform kann Geräte verwalten, Statistiken visualisieren und vorlagenbasierte Konfigurationen für Anwendungsdienste auf physischen, virtuellen und in der Cloud bereitgestellten BIG-IP-Instanzen implementieren. BIG-IQ kann sogar die automatische Skalierung unterstützter, herkömmlicher (nicht anwendungsspezifischer) virtueller BIG-IP-Editionen auf unterstützten Plattformen ermöglichen (derzeit AWS, Azure und VMware).
BIG-IQ bietet eine zentrale Verwaltung für alle Komponenten der BIG-IP Cloud Edition. Sämtliche Aktivitäten und Berichte werden über BIG-IQ verwaltet, und ein administrativer Zugriff auf BIG-IP Per-App VEs ist nicht erforderlich.
BIG-IQ:
- Erstellt neue Dienstskalierungsgruppen
- Innerhalb der Dienstskalierungsgruppe wird auf Gerätevorlagen verwiesen, um den Lebenszyklus von BIG-IP Per-App VEs zu verwalten. Gerätevorlagen enthalten alle Informationen, die zum Bereitstellen einer BIG-IP Per-App VE erforderlich sind, sodass kein menschliches Eingreifen notwendig ist.
- Bietet umfassende Analysen auf Anwendungsebene, sodass Anwendungsverantwortliche Probleme selbst beheben können.
- Stellt Leistungs- und Kapazitätsmetriken auf Geräteebene für die Fehlerbehebung und Planung bereit.
- Bietet rollenbasierten Zugriff, sodass Anwendungsverantwortliche F5-L4–7-Dienste für eine Anwendung im Self-Service über vordefinierte Anwendungsvorlagen aus dem Servicekatalog bereitstellen können.
F5 empfiehlt die folgende virtuelle Hardware für BIG-IQ in einer BIG-IP Cloud Edition-Bereitstellung.
------------
Minimum
Maximum
vCPU
4
8
Arbeitsspeicher
4 GB
16 GB
Speicherplatz
95 GB
500 GB
Netzwerkschnittstellenkarten
2
10
------------
Die Installation und Konfiguration von BIG-IQ wird im Handbuch zur Planung und Implementierung einer Bereitstellung von F5 BIG-IQ Centralized Management beschrieben.
BIG-IQ-Kommunikation mit der Verwaltung virtueller Infrastrukturen
BIG-IQ kann BIG-IP Per-App VEs bei Bedarf als Teil einer Dienstskalierungsgruppe oder in einer Scale-out-Umgebung starten, lizenzieren, bereitstellen und konfigurieren. Hierfür ist ein authentifizierter Zugriff auf die virtuelle Infrastrukturumgebung erforderlich.
In VMware
In VMware sind folgende Angaben erforderlich: Anmeldedaten für den Zugriff auf vCenter, ein vCenter-Hostname, ein SSL-Zertifikat für die sichere Kommunikation sowie weitere Informationen zur ESX-Umgebung, beispielsweise Hosts/Cluster, Datenspeicher, (verteilte) virtuelle Switches (vSwitches) und Ressourcenpools.
In AWS
In AWS ist Folgendes erforderlich: ein Zugriffsschlüssel für einen Benutzer von Identity and Access Management (IAM) und das zugehörige Geheimnis für API-Aufrufe sowie ELBs für die primäre Datenverkehrsverteilung. Befolgen Sie die Best Practices von AWS zum Erstellen und Verwalten der Schlüssel.
Dem IAM-Benutzer sollte die Administratorzugriffsrichtlinie zugewiesen sein und er sollte über die Berechtigung verfügen, Auto-Scaling-Gruppen, Buckets in Amazon Simple Storage Service (S3), Instanzen und IAM-Instanzprofile zu erstellen. Weitere Informationen zu Berechtigungen und zur allgemeinen AWS-Konfiguration finden Sie unter https://aws.amazon.com/documentation.
BIG-IQ-Hochverfügbarkeit und -Sicherung
Da BIG-IP Cloud Edition im Wesentlichen alle Aktivitäten der Steuerungsebene über die BIG-IQ-Verwaltungsebene leitet – BIG-IQ übernimmt die Echtzeitüberwachung sowie Skalierungsereignisse und verwaltet die Zuweisung und den Entzug von Lizenzen –, wird es zu einem kritischen Bestandteil des Bereitstellungssystems und daher üblicherweise in einer hochverfügbaren, redundanten Konfiguration bereitgestellt.
Die Planung sollte daher ein BIG-IQ-Paar im Aktiv-Standby-Betrieb mit einer für die Anzahl der verwalteten BIG-IP-Instanzen geeigneten Lizenz vorsehen.
Die Konfiguration von BIG-IQ für Hochverfügbarkeit wird im Leitfaden „Planung und Implementierung einer Bereitstellung von F5 BIG-IQ Centralized Management“ behandelt.
BIG-IQ-Datenerfassungsgeräte
Datenerfassungsgeräte in BIG-IQ sind für die Erfassung, Speicherung und Verarbeitung von Daten zum Datenverkehr und zur Leistung der BIG-IP Per-App VEs zuständig. Nachdem BIG-IP Per-App VEs Leistungs- und Datenverkehrstelemetrie zur Verarbeitung und Speicherung an die Datenerfassungsgeräte gesendet haben, fragt BIG-IQ die Datenerfassungsgeräte ab, um Einblicke und Berichte bereitzustellen. Datenerfassungsgeräte sind in Clustern angeordnet, die zusammenarbeiten und gespeicherte Daten zu Redundanzzwecken replizieren.
F5 empfiehlt die folgende virtuelle Hardware für Datenerfassungsgeräte, die in BIG-IP Cloud Edition verwendet werden:
------------
vCPU
8
Arbeitsspeicher
32
Speicherplatz
500 GB
Netzwerkschnittstellenkarten
2
------------
Hinweis zu Festplattensubsystemen: BIG-IQ-Datenerfassungsgeräte speichern, verarbeiten und analysieren die von BIG-IP Per-App VEs erfassten Daten, um Berichte und Dashboards für das BIG-IQ-System zu erstellen. Diese Arbeitslast ist sehr E/A-intensiv, daher sollte der zugrunde liegende Speicher sowohl hinsichtlich der Kapazität als auch der Leistung entsprechend dimensioniert werden. Bei umfangreichen Bereitstellungen von BIG-IP Per-App VEs oder umfassender Protokollierung und Analyse sollten leistungsstarke Speichersubsysteme eingesetzt werden. Such- und Indizierungsvorgänge für erfasste Daten erzeugen sowohl zufällige als auch sequenzielle E/A-Vorgänge, häufig bei einer hohen Anzahl gleichzeitig ausgeführter Aufgaben.
Weitere Informationen finden Sie im BIG-IQ Centralized Management Data Collection Devices Sizing Guide.
Netzwerk und Konnektivität
VPN für Datenerfassungsgeräte bei Bereitstellungen in der Public Cloud
Wenn neue BIG-IP Per-App VEs erstellt werden, erhalten sie die Self-IP-Adresse der Datenerfassungsgeräte, zu denen sie eine Rückverbindung herstellen sollen. Dies ist eine feste Einstellung (Stand BIG-IQ 6.0). Zwischen den Datenerfassungsgeräten und der BIG-IP Per-App VE sind Verbindungen in beide Richtungen erforderlich. In vielen Umgebungen – insbesondere wenn sich BIG-IP Per-App VEs in AWS oder Azure und BIG-IQ sowie die Datenerfassungsgeräte in der lokalen Infrastruktur des Kunden befinden – ist eine VPN-Verbindung erforderlich, damit der Datenverkehr erfolgreich in beide Richtungen weitergeleitet werden kann, da die Datenerfassungsgeräte in der Regel über eine nicht routingfähige RFC-1918-IP-Adresse verfügen. BIG-IP Cloud Edition erfordert eindeutige IP-Adressbereiche für Amazon Virtual Private Cloud (Amazon VPC) bzw. Azure Virtual Network (Azure VNet). Das bedeutet, dass sich die Adressräume in Amazon VPC nicht überschneiden dürfen.
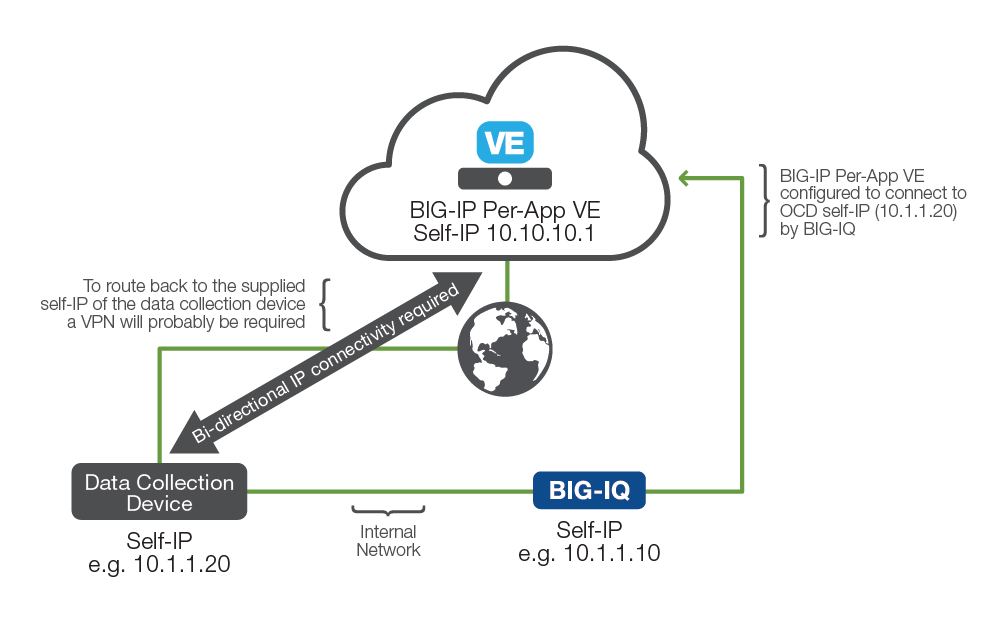
Es gibt verschiedene Möglichkeiten, ein VPN oder eine andere private Verbindung zu AWS einzurichten, darunter Dienste wie AWS Direct Connect oder Multi-Cloud-Konnektivitätsdienste wie Equinix Cloud Exchange. Außerdem kann ein IPSEC-Tunnel von lokalen BIG-IP-Geräten zu AWS-VPN-Gateways eingerichtet werden.
Konnektivität: Ports und Protokolle
Weitere Informationen zur Konnektivität über Ports und Protokolle zwischen den Komponenten der BIG-IP Cloud Edition finden Sie in der BIG-IQ 6.0-Dokumentation.
Darüber hinaus benötigt BIG-IQ über Port 443 Zugriff auf die AWS-API-Endpunkte für die ausgewählte Region oder auf den vCenter-Server.
Authentifizierung und Sicherheit
BIG-IQ-Benutzerauthentifizierung
BIG-IQ bietet sowohl eine integrierte Benutzerkontenverwaltung als auch die Integration gängiger externer Protokolle wie TACACS, RADIUS und LDAP.
Dimensionierung und Kapazitätsplanung für Netzwerk und Konnektivität
Wie viele BIG-IP Per-App VEs werden benötigt?
Für BIG-IP Per-App VE-Instanzen gelten zwei entscheidende Beschränkungen:
- Objekte
- Durchsatz
Im Gegensatz zu einer eher herkömmlichen Bereitstellung werden BIG-IP Per-App VEs in der Regel in einer All-Active-Konfiguration bereitgestellt, wobei das Traffic-Management-Gerät der ersten Ebene für Hochverfügbarkeit und Skalierung sorgt. Im Allgemeinen bedeutet dies einen höheren tatsächlichen Durchsatz pro bereitgestellter VE-Instanz als bei einem stärker hardwareorientierten Active-Standby-Hochverfügbarkeitspaar (HA), bei dem selbst in einer Active-Active-Konfiguration Reservekapazität für ein Failover vorgehalten werden muss. BIG-IP Per-App VEs sind mit Durchsatzlizenzen für 25 Mbit/s und 200 Mbit/s erhältlich und für die horizontale Skalierung mithilfe von Service-Skalierungsgruppen ausgelegt.
Im ersten Schritt wird eine grundlegende Schätzung des erforderlichen Durchsatzes für jede Anwendung ermittelt, für die ein Traffic-Management vorgesehen ist. Anschließend wird entschieden, ob die Lizenz für 25 Mbit/s oder 200 Mbit/s geeignet ist. Bei höheren Durchsatzanforderungen pro Anwendung ist die Lizenz für 200 Mbit/s sinnvoll, da insgesamt weniger Geräte benötigt werden. Für geringere oder feiner abgestufte Anforderungen eignet sich die Lizenz für 25 Mbit/s besser. Wenn eine möglichst hohe Ressourcenauslastung wichtig ist, ermöglicht die Lizenz für 200 Mbit/s bei einem bestimmten Durchsatz eine effizientere Nutzung der zugrunde liegenden Hardware.
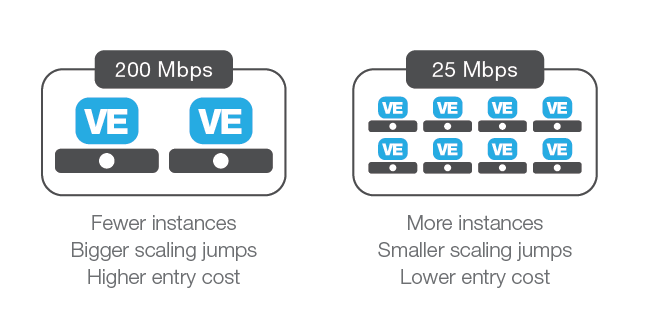
Innerhalb einer Umgebung können verschiedene Lizenztypen kombiniert werden, eine bestimmte Anwendung wird jedoch nur von einem Lizenztyp bedient.
Legen Sie für jede Anwendung Folgendes fest:
- Erforderlicher Gesamtdurchsatz
- Voraussichtliches Wachstum
- Volatilität
Im Hinblick auf Schwankungen sind einige Variablen zu berücksichtigen. Zunächst basieren die Auslöser für Skalierungsereignisse auf dem Durchsatz, den CPU-Schwellenwerten und/oder der Speicherauslastung des am stärksten ausgelasteten Geräts in einer Service-Skalierungsgruppe, jeweils als Durchschnittswert über fünf Minuten. Da es nach dem Start kurze Zeit dauert, bis eine neue BIG-IP Per-App VE-Instanz aktiv ist, empfiehlt es sich, für den Grundbedarf Kapazitäten für etwa 20 Minuten des maximal erwarteten Wachstums bereitzustellen. So können sich die Services flexibel an die Nachfrage anpassen und verfügen gleichzeitig über ausreichende Kapazitäten, um erwartete Lastspitzen zu bewältigen.
Auch wenn die Dimensionierung komplex sein kann, lassen sich die Instanzen jeder Anwendung mit BIG-IP Cloud Edition bedarfsgerecht skalieren. Daher ist es nicht notwendig, eine perfekte Dimensionierung anzustreben oder übermäßig hohe Reservekapazitäten einzuplanen.
Dimensionierung von BIG-IP Service-Scaler-Instanzen
Die Funktion zur Dienstskalierung wird je nach Umgebung unterschiedlich implementiert.
In AWS wird das Auf- und Abskalieren durch den benutzerfreundlichen klassischen AWS-ELB-Load-Balancer übernommen.
In VMware werden die Funktionen für die Dienstskalierung, den DDoS-Schutz auf Schicht 4 und die Firewall von speziellen BIG-IP VEs bereitgestellt. Diese VEs sind so konfiguriert, dass sie den Datenverkehr einfach auf die BIG-IP Per-App VEs verteilen und außerdem eine Zugriffskontrolle auf Netzwerkebene sowie DDoS-Abwehr bieten.
Die Auto-Scaling-Instanzen sind auf hohen Durchsatz und geringe Komplexität ausgelegt und können von mehreren Anwendungen gemeinsam genutzt werden.
API und Integrationen
BIG-IQ bietet eine REST-API, mit der Anwendungsdienste aus dem Servicekatalog programmgesteuert bereitgestellt werden können. Weitere Informationen zur REST-API finden Sie in der BIG-IQ-Dokumentation.
Fazit
BIG-IP Cloud Edition stellt die Leistungsfähigkeit, Sicherheit und Flexibilität der F5-Anwendungsdienste auf neue Weise bereit. Dazu gehören eine neue anwendungsspezifische Plattform, die sich bedarfsgerecht hoch- und herunterskalieren lässt, sowie Self-Service-Funktionen. Sicherheitsteams können Richtlinien für Anwendungssicherheit und DDoS-Abwehr erstellen. Netzwerkteams können diese anschließend mit Anwendungsvorlagen verknüpfen und für bestimmte Benutzer zum Servicekatalog hinzufügen. Anwendungsteams können aus einem vordefinierten Servicekatalog auswählen und Dienste in einer Serviceskalierungsgruppe bereitstellen, die sich flexibel an die Anforderungen ihrer Anwendungen anpasst.
Das Ergebnis ist eine äußerst flexible, skalierbare Lösung, die F5-Anwendungsdienste auf Enterprise-Niveau mit der Flexibilität dedizierter Instanzen bereitstellt und gleichzeitig den Betriebsaufwand messbar reduziert. Dieser Ansatz versetzt die richtigen Teams in die Lage, die richtigen Aufgaben zu übernehmen: Anwendungsverantwortliche können nun innerhalb eines agilen Rahmens besser mit den Teams für Netzwerk-, Entwicklungs- und Sicherheitsbetrieb zusammenarbeiten, um die Leistung, Verfügbarkeit und Sicherheit aller Anwendungen deutlich zu verbessern.
1 Für zusätzliche Firewall-Funktionen sind vier vCPUs erforderlich.
2 Dieser Wert kann höher sein, da es keine feste Obergrenze gibt.
3 82 GB für Firewall-Funktionen.
VERÖFFENTLICHT AM 30. MAI 2018