
Bereitstellung von Amazon CloudFront mit der Silverline Managed Services Platform
F5 Silverline und Amazon CloudFront
Bei der Bewertung verschiedener Service- und Lösungsangebote, die potenziell ihre Anforderungen erfüllen könnten, führte unser Kunde, ein global tätiges Unternehmen für IT-Lösungen, eine umfassende Prüfung der Faktoren durch, die bei der Bereitstellung und dem Betrieb einer Lösung zu berücksichtigen sind, die ein Content Delivery Network (CDN), eine Web Application Firewall (WAF) sowie Schutzmaßnahmen gegen Betrug, Bots und Distributed-Denial-of-Service-Angriffe (DDoS) kombiniert. Nach eingehender Analyse und internen Gesprächen mit mehreren Teams kam unser Kunde zu dem Schluss, dass eine Kombination aus F5 Silverline und dem Content Delivery Network Amazon CloudFront die beste Lösung darstellt.
Unser Kunde entschied sich für diese Lösung, da sie Managed Security Services, eine schnelle Bereitstellung sowie geringere Kosten für Implementierung, Wartung und Betrieb bot. Die internen Teams des Kunden erarbeiteten einen Plan für die Weiterentwicklung der Website und konzentrierten sich darauf, jede Phase ihres Plans zügig und ohne größere Beeinträchtigung des laufenden Betriebs abzuschließen.
Die einfache Implementierung und die kombinierten Vorteile der Architektur ermöglichten kontinuierliche Leistungsverbesserungen, zusätzliche Sicherheitskontrollen sowie umfassende Berichts- und Protokollierungsfunktionen mit der Möglichkeit, Daten in SIEM- und andere Protokollanalyseplattformen zu exportieren. So konnte sich das Team unseres Kunden auf seine Kernkompetenz konzentrieren: ein nahtloses und ansprechendes Kundenerlebnis zu bieten.
Skalierbare Managed Security und Service-Performance
Unser Kunde entschied sich bei der Umsetzung der vierten Phase seines Plans (Abbildung 1) vor allem deshalb für Lösungen von F5 und AWS, weil die einzelnen Services flexible Konfigurationsmöglichkeiten, niedrige Betriebskosten und die Möglichkeit boten, das System im Laufe der Zeit in mehreren Iterationen auszubauen. Ein weiterer entscheidender Faktor war die Möglichkeit, mit den Analysten des F5 Silverline Security Operations Center (SOC) zusammenzuarbeiten, die die Silverline-Plattform kontinuierlich überwachen. (Silverline ist die cloudbasierte Plattform von F5 für verwaltete Sicherheitsservices.) Die SOC-Analysten unterstützten unseren Kunden dabei, seine Sicherheitsstrategie zu definieren und die Benutzerfreundlichkeit des Systems zu optimieren. So konnte unser Kunde ein reibungsloses Nutzungserlebnis bieten und zugleich Betrug und Missbrauch konsequent bekämpfen.
Die Herausforderung bei der Web-Performance
Die Betriebskosten und Leistungsverbesserungen im Zuge der Weiterentwicklung einer Webanwendung in Einklang bringen und gleichzeitig ein schnelles, sicheres und reibungsloses Kundenerlebnis bieten
Unternehmen sehen sich bei der Konzeption und Entwicklung von Webanwendungen mit verschiedenen Herausforderungen und Einschränkungen konfrontiert. Ein wichtiger Aspekt besteht darin, die Kosten für die Beschaffung, Bereitstellung und Verwaltung von Technologie und Personal so auszubalancieren, dass über den gesamten Lebenszyklus der Anwendung hinweg kontinuierliche Leistungsverbesserungen möglich sind. Die folgende Abbildung zeigt die Analyse unseres Kunden zum erforderlichen Verhältnis zwischen Kosten und Leistung bei der Weiterentwicklung einer Webanwendung.
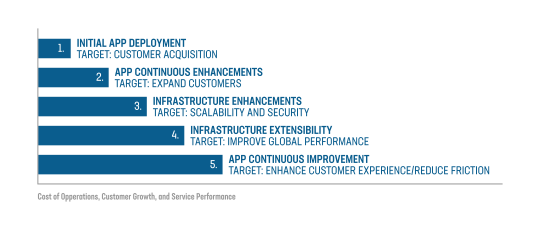
In der Anfangsphase konzentrierte sich unser Kunde darauf, die Anwendung bereitzustellen und Kunden zu gewinnen. Um dieses Ziel zu erreichen, führte er folgende Schritte durch:
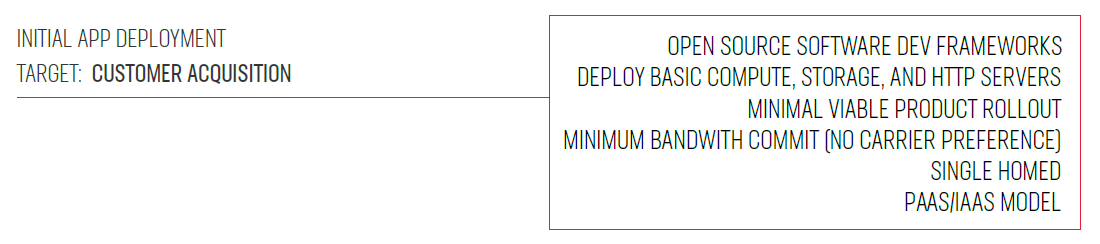
In Phase zwei konzentrierte sich der Kunde auf Erweiterungen und Verbesserungen, um einen Kundenstamm aufzubauen und sich auf weiteres Wachstum vorzubereiten.
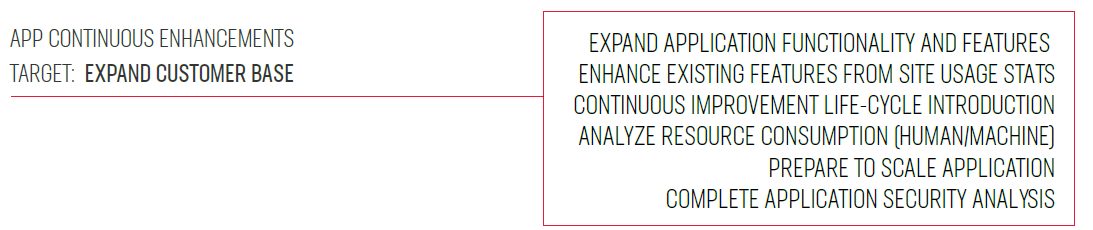
In Phase drei arbeitete unser Kunde mit unserem F5 Silverline-Kundenteam zusammen, um die verwalteten Sicherheitskomponenten bereitzustellen und Amazon CloudFront so zu konfigurieren, dass die Anwendung skalierbar ist und den gesamten anfallenden Datenverkehr bewältigen kann.
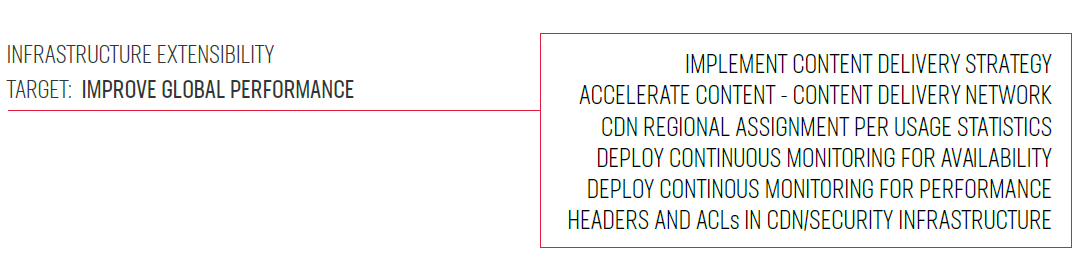
In der vierten Phase analysierte unser Kunde die Herkunft der Kundenanfragen und stellte fest, dass viele seiner Kunden Transaktionen aus Ländern außerhalb der USA durchführten. Diese Erkenntnis und eine zusätzliche Analyse der gestiegenen Nachfrage in den USA veranlassten ihn dazu, Amazon CloudFront zu implementieren, um seine Reichweite zu vergrößern und die globale Performance zu verbessern.
In der letzten Phase konzentrierten sich die Kundenteams auf die Implementierung einer hybriden Umgebung aus verschiedenen Colocation-Diensten und SaaS-/IaaS-/PaaS-Plattformen, um ihre operativen Fähigkeiten zu verbessern und sich besser an die sich schnell verändernden globalen Marktbedingungen anzupassen.
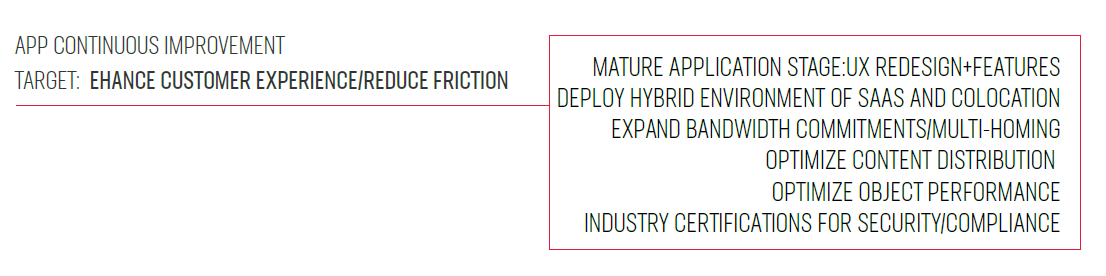
Dieses Dokument konzentriert sich auf die technischen Schritte, die unser Kunde durchgeführt hat, um die vierte Phase der Integration von Amazon CloudFront in die Managed-Security-Services-Plattform F5 Silverline abzuschließen.
Servicekomponenten für die Integration
Grundlegende Voraussetzungen für eine erfolgreiche Bereitstellung des Dienstes und Systemintegration
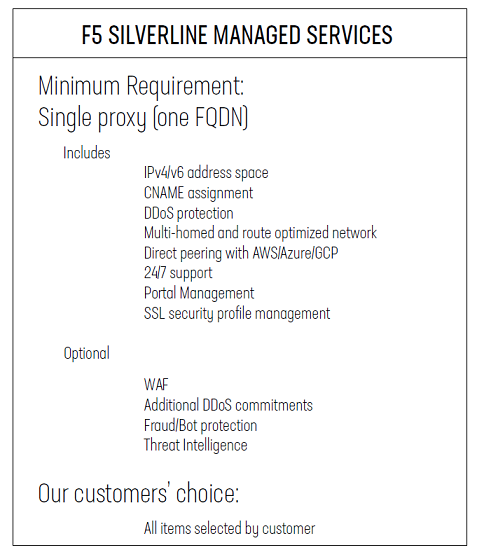
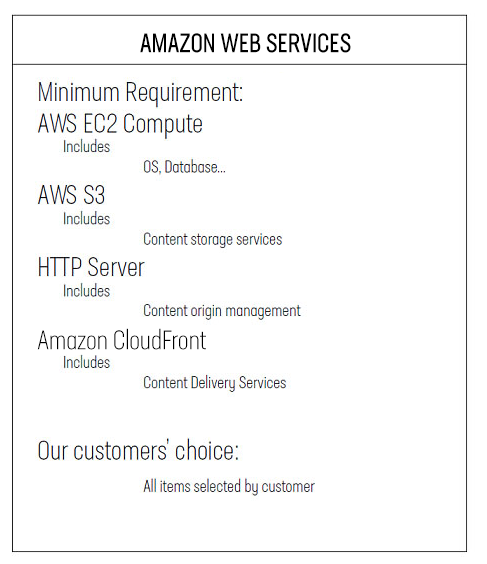
Zur Vorbereitung der Integration von Amazon CloudFront in die F5 Silverline Platform stellte unser Kunde mit Unterstützung des Silverline-Teams die folgenden Komponenten bereit:
Architektur
Aufbau eines sicheren und skalierbaren Netzwerks, das Kunden weltweit optimale Leistung und ein bestmögliches Interaktionserlebnis bietet
Die Bereitstellung eines sicheren, schnellen, globalen Netzwerks mit mehrfach angebundenen Verbindungen und mehreren Diensten ist für kein Unternehmen einfach. Glücklicherweise können Kunden von den gemeinsamen Investitionen von F5 und AWS in Infrastruktur und Dienste profitieren. So können sie eine Lösung entwickeln, die sich schnell bereitstellen lässt, um Anwendungen mit maximaler Effizienz einzubinden und eine sofortige Investitionsrendite zu erzielen.
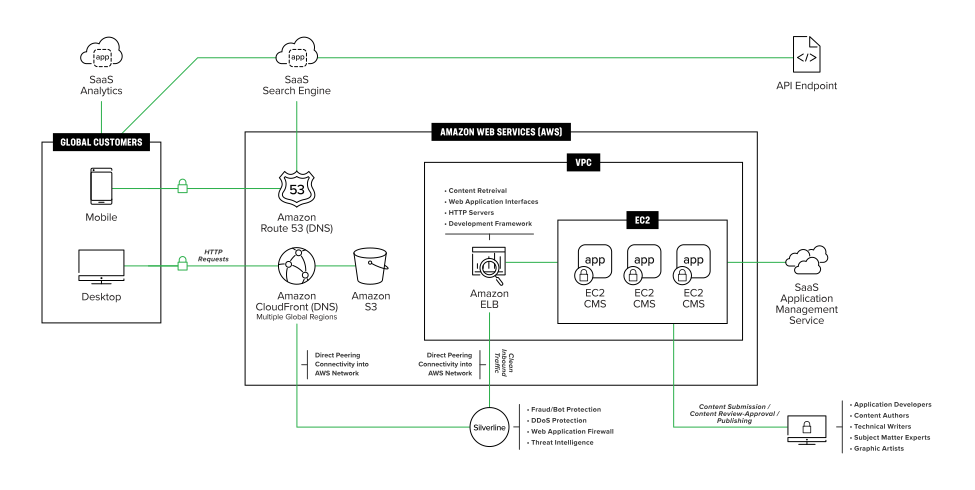
Die von unserem Kunden gewählte Architektur ist in der folgenden Abbildung dargestellt:
Lösungsbereitstellung
Einfache Bereitstellung für eine schnelle Integration
Unternehmen stehen unter Druck, Anwendungen bereitzustellen, mit denen sie schnell auf die Herausforderungen des Marktes reagieren können, um sich einen Wettbewerbsvorteil zu verschaffen und/oder Kosten zu sparen. Bereitstellungen, die innerhalb kurzer Zeit durchgeführt werden können, bieten einen erheblichen Vorteil gegenüber solchen, die umfangreiche Ressourcen und zusätzliche Kosten erfordern. Mit F5 und AWS lassen sich diese Konfigurationen einfach bereitstellen. Wenn Kunden alle Komponenten und Daten für die Konfiguration bereithalten, kann die Bereitstellung innerhalb weniger Minuten erfolgen.
Nach Abschluss der dritten Phase ging unser Kunde zur vierten Phase über, in der Amazon CloudFront in die F5 Silverline Platform integriert wurde. Diese Phase umfasste die folgenden Schritte:
F5 Silverline – Proxy-Konfiguration
Nachdem unser Silverline-SOC-Team das Portalkonto bereitgestellt hat, können sich Kunden anmelden und das Proxy-Stammobjekt mit den erforderlichen Einstellungen für den Proxy-Anzeigenamen, den FQDN (Fully Qualified Domain Name, vollständig qualifizierter Domänenname), die IP-Adresse des Ursprungsservers oder den ELB-CNAME (Canonical Record), Threat-Intelligence-Profile, WAF-Richtlinien, SSL-Zertifikate sowie Endpunkte zum Schutz vor Betrug und Bots konfigurieren. Während der Onboarding-Phase gehen die Kunden diese Schritte gemeinsam mit einem Silverline-SOC-Analysten durch. Kunden können außerdem einen SOC-Analysten zur Unterstützung bei jeder Proxy-Bereitstellung hinzuziehen.
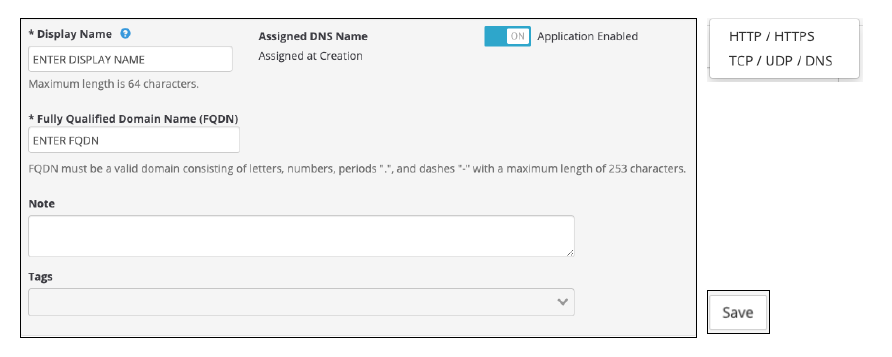
Nachdem der Proxy gespeichert und auf der Silverline-Plattform bereitgestellt wurde, erhalten Kunden einen eindeutigen CNAME, der als Ursprung für das Amazon-CloudFront-Netzwerk verwendet wird. Dieser Proxy-CNAME ist nach der Bereitstellung im Hauptkonfigurationsbereich zu finden.

Sobald der Proxy aktiviert ist, kann er sofort Datenverkehr empfangen und zur Weiterleitung von Benutzeranfragen über CloudFront verwendet werden, sobald dieser Dienst konfiguriert ist.
Amazon CloudFront – Dienstkonfiguration
Um eine reibungslose Integration zu gewährleisten, sollten Kunden vor der CloudFront-Integration die folgenden Informationen bereithalten.
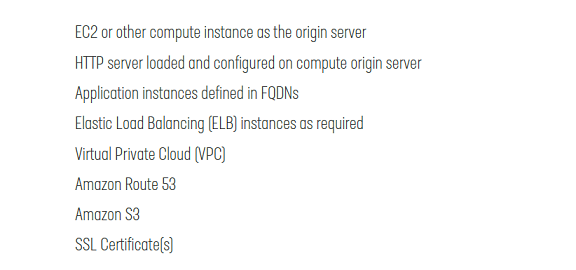
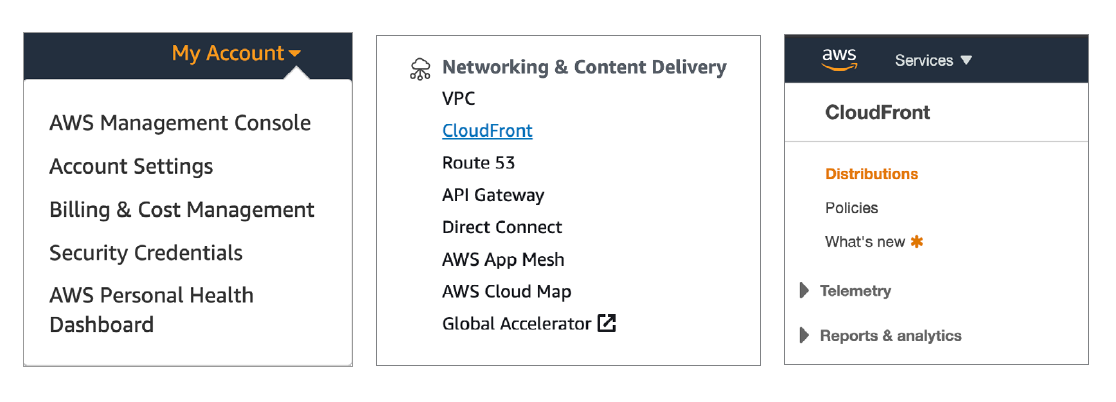
Sobald diese Komponenten eingerichtet und bereitgestellt sind, können Kunden mit der CloudFront-Konfiguration beginnen, indem sie die AWS-Managementkonsole aufrufen. Suchen Sie im Konsolenmenü die Unterkategorie „Networking & Content Delivery“ / CloudFront und wählen Sie sie aus. Suchen Sie anschließend den Link „Distributions“ und wählen Sie ihn aus, um die erste Distribution zu erstellen.
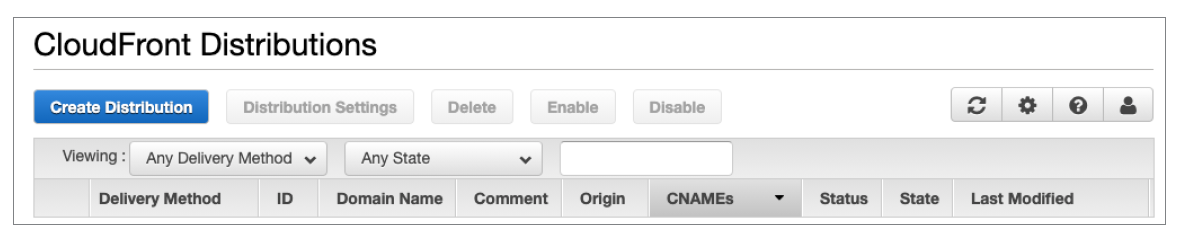
Um mit der Objektkonfiguration zu beginnen, wählen Sie die Schaltfläche „Create Distribution“ aus. Möglicherweise werden Sie aufgefordert, eine „Specific Deliver Method“ zu erstellen. Unser Kunde hat die Bereitstellungsmethode „Web“ gewählt.
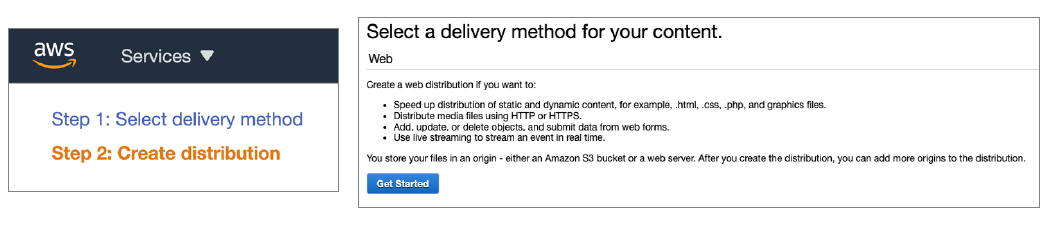
Wählen Sie die Schaltfläche „Get Started“ aus. Die unten dargestellten Bereiche werden im Browser angezeigt. Konfigurieren Sie die „Origin Settings“ wie gezeigt:
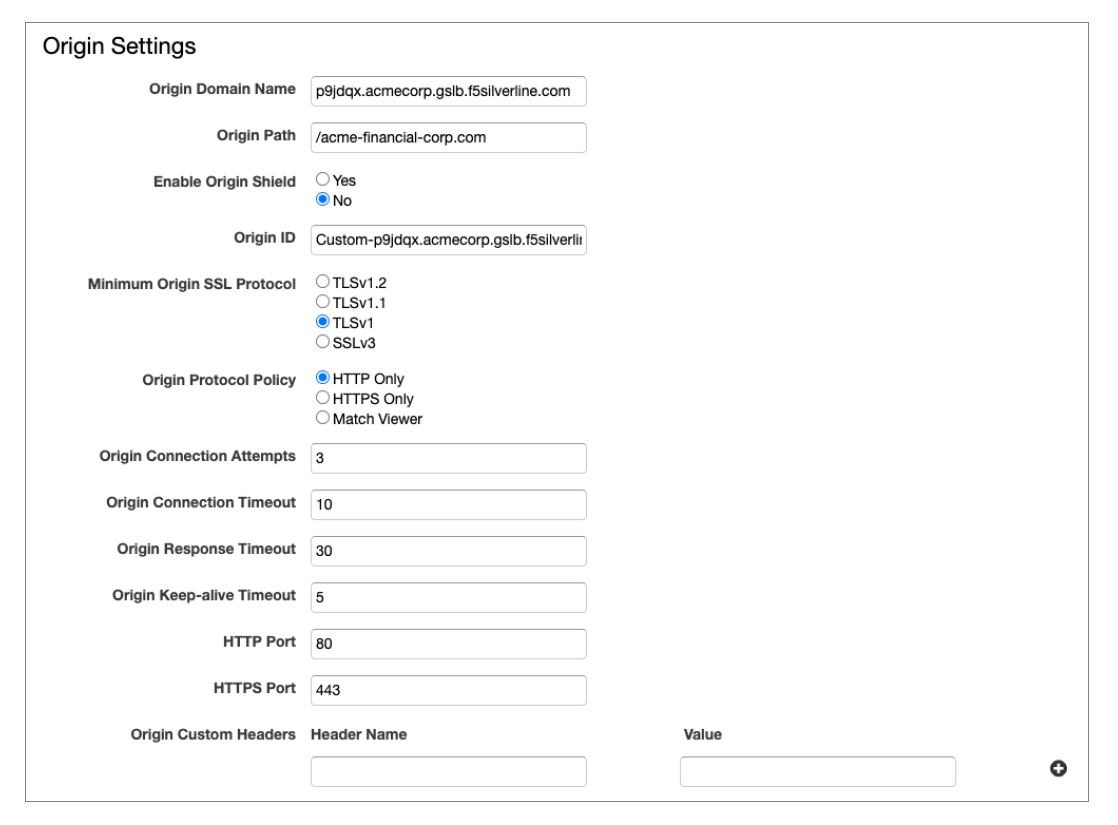
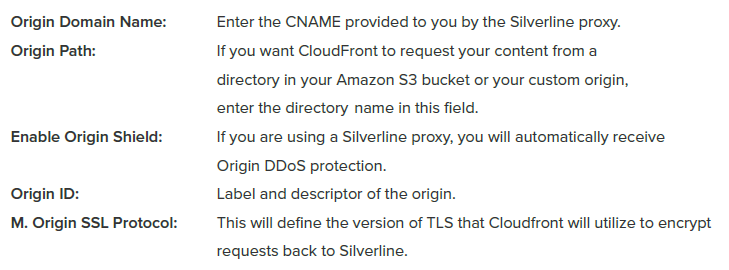
Die Werte für Ursprungsverbindungsversuche, Ursprungs-Timeout, Ursprungsantwort-Timeout, Ursprungs-Keep-Alive-Timeout sowie HTTP- und HTTPS-Ports sollten auf den Standardeinstellungen belassen werden, sofern keine Änderung erforderlich ist.
Benutzerdefinierte Origin-Header: Benutzerdefinierte Header-Schlüssel und -Werte werden in jeder Anfrage an den Origin-Server übermittelt. Diese Einstellungen können auch verwendet werden, um am Silverline-Proxy alle Anfragen herauszufiltern, die nicht von CloudFront stammen.
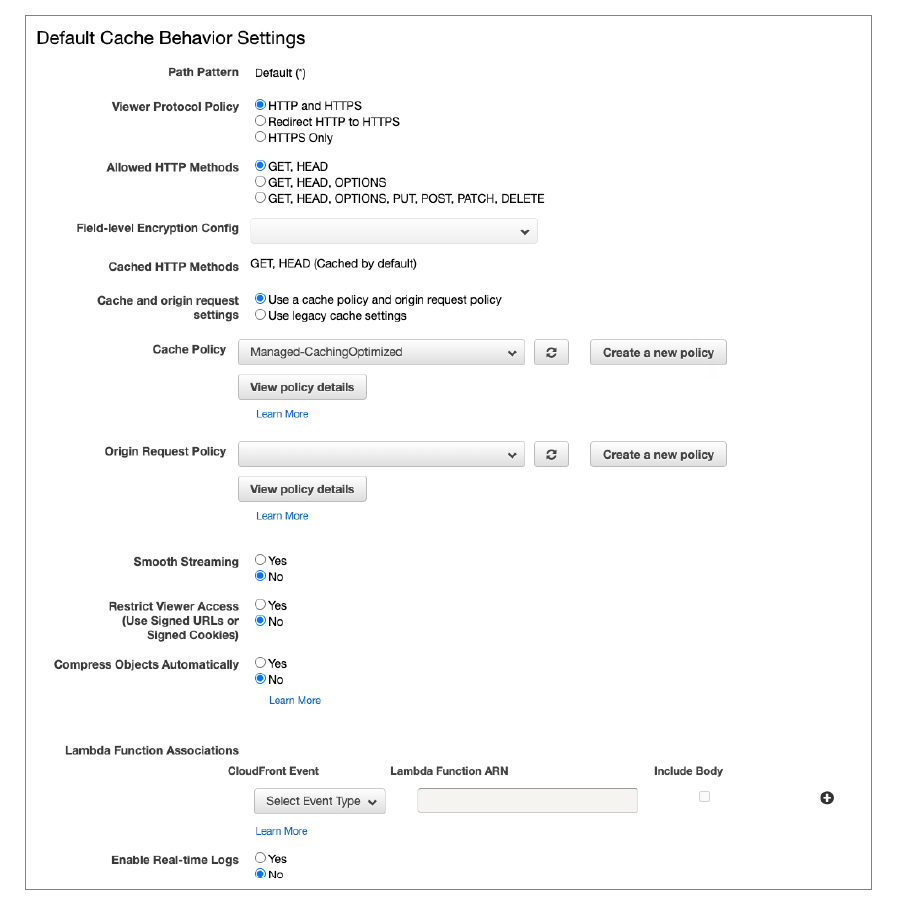
Die Einstellungen für das standardmäßige Cache-Verhalten können gemäß internen Richtlinien konfiguriert werden, die von Anwendungsentwicklern, IT-, DevOps- und Sicherheitsteams sowie anderen Beteiligten festgelegt wurden. Dabei ist es besonders wichtig, sich darüber im Klaren zu sein, in welchem Ausmaß sich Änderungen an den Werten auf den Gesamtbetrieb der Anwendung auswirken können. F5 Silverline empfiehlt ein schrittweises Vorgehen, da jede Einstellung zu Abweichungen bei den Kosten, dem Sicherheitsrisiko und der Leistung sowie bei der Interaktion mit der Silverline WAF oder dem Bot-/Betrugsschutz führen kann. AWS stellt über die Managementkonsole eine hervorragende Dokumentation bereit, die Unternehmen dabei unterstützt, die einzelnen Steuerungsmöglichkeiten richtig anzuwenden und deren mögliche Auswirkungen auf den laufenden Betrieb zu verstehen. Unsere Silverline SOC-Analysten können ebenfalls Auskunft darüber geben, wie sich diese Einstellungen auf den Silverline-Proxy, die WAF oder den Bot-/Betrugsschutz auswirken.
Verteilungseinstellungen können ebenfalls erhebliche Auswirkungen auf den Betrieb haben. Folgende Einstellungen sollten besonders berücksichtigt werden:
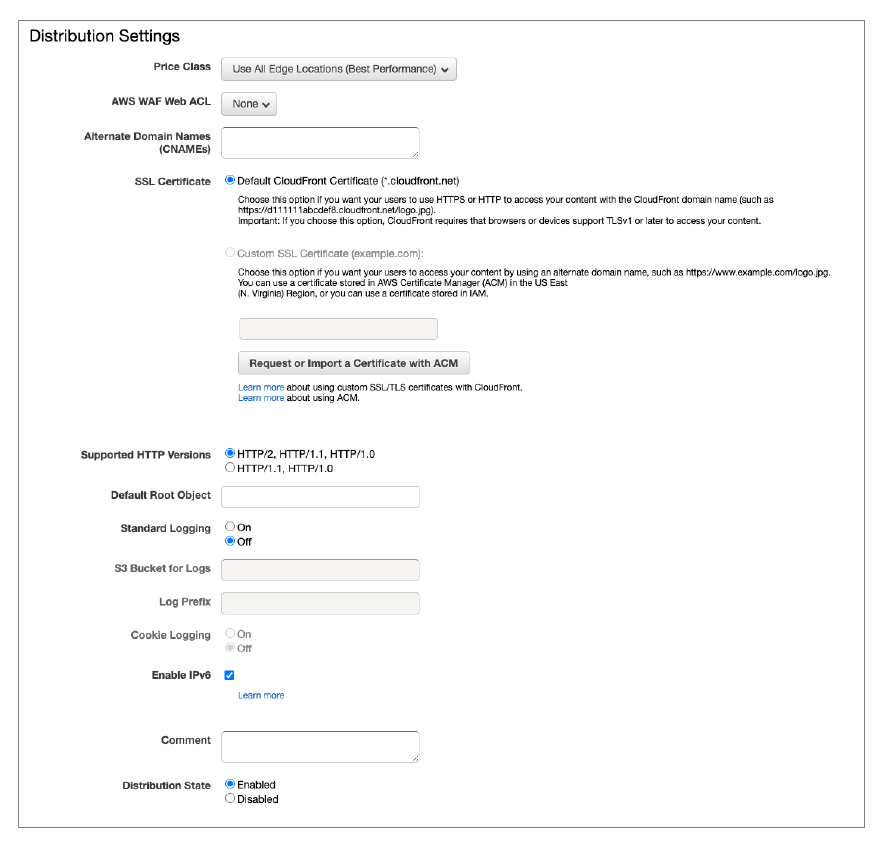
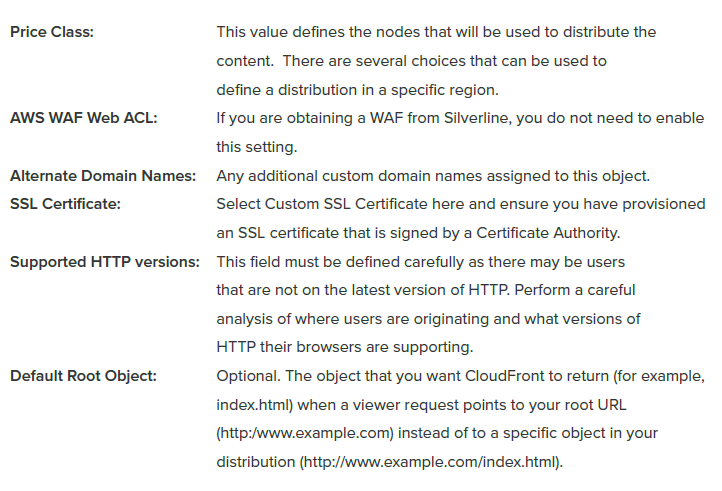
Im letzten Schritt wird die Distribution erstellt.
Dies sollte einige Minuten dauern. Nach Abschluss erhalten Kunden einen CNAME-Eintrag.
Der von Amazon CloudFront ausgegebene CNAME kann nun mit AWS Route 53 als autoritativer DNS-Eintrag für sämtlichen an die Anwendung gerichteten Datenverkehr verwendet werden.
Fazit
Die internen Teams unseres Kunden aus den Bereichen Sicherheit, Informationstechnologie, Betrieb und Entwicklung investierten viel Zeit in die Bewertung der besten Lösung für ihre Ziele im Hinblick auf Kundeninteraktion und Marketingstrategie. Nachdem sich unser Kunde für die Lösung entschieden hatte, verlief die Implementierung reibungslos. Innerhalb weniger Minuten waren die Dienste und Anwendungen weltweit einsatzbereit und ermöglichten den Kunden auf der ganzen Welt eine deutlich reibungslosere und schnellere Interaktion.
VERÖFFENTLICHT AM 11. JANUAR 2021
Wichtigste Kundenvorteile
- Umfassende Sicherheit
Umfasst mehrere Schutzebenen zur Abwehr von DDoS-, WAF-, Betrugs- und Bot-Angriffen. - Einfache Bereitstellung
Implementieren Sie schnell und einfach Services von F5 und AWS, um Anwendungen bereitzustellen und zu schützen. - Cloud-basiert, weltweit verfügbar, ohne Beeinträchtigung des Geschäftsbetriebs
Sorgen Sie für eine kontinuierliche Verfügbarkeit Ihrer Anwendungen, indem Sie die F5 Silverline Platform und das Silverline SOC mit Amazon CloudFront nutzen. - Niedrige Einstiegs- und Betriebskosten
F5 Silverline ermöglicht Kunden, die benötigten Services zu einem wettbewerbsfähigen Preis zu beziehen und ihre Gesamtbetriebskosten zu senken. - Personalverstärkung, Sicherheitsexperten auf Abruf, Wissensbündelung
Interne Kundenteams können mit den rund um die Uhr verfügbaren Experten von F5 Silverline zusammenarbeiten. Diese verfügen über die neuesten Schwachstelleninformationen der internen F5 Security Incident Response Teams (F5 SIRT). - Hochverfügbarkeit, dedizierte Proxys, Datenverkehrssteuerung, Zustandsüberwachung
Die F5 Silverline-Plattform bietet ein SLA mit einer Verfügbarkeit von 99,999 %, dedizierte Reverse-Proxys, die Steuerung des Datenverkehrs zu mehreren oder einzelnen Ursprungsdiensten sowie eine kontinuierliche Überwachung des Zustands und der Verfügbarkeit der Back-End-Systeme. - Bandbreite und Routing/Direktes Peering
F5 Silverline und Amazon sind direkte Peering-Partner und bieten weltweit hervorragende Bandbreiten und Peering-Verbindungen, was unseren Kunden eine überragende Leistung ermöglicht.