
Sicherheit der F5 BIG-IP Plattform
Einführung
Da Angriffe auf Anwendungen und Netzwerke immer komplexer und schwieriger abzuwehren sind, ist die Gewährleistung der Datensicherheit zu einer der dringendsten Herausforderungen für Unternehmen jeder Größe geworden. Aufsehenerregende Datenlecks und Sicherheitsverletzungen können den Ruf eines Unternehmens schädigen und seine Geschäftstätigkeit erheblich beeinträchtigen.
Seit der Einführung der F5 BIG-IP Plattform ist Sicherheit ein maßgeblicher Faktor bei allen Design- und Architekturentscheidungen. Jede nachfolgende Version und jedes neue Produkt umfasste sicherere Standardeinstellungen, zusätzliche sicherheitsrelevante Funktionen sowie strengere Maßnahmen für Sicherheitstests, Qualitätssicherung und Zertifizierung. Angesichts zunehmender Sicherheitsbedrohungen werden bewährte Verfahren fortlaufend auf neue und übernommene Produkte angewendet, um die Sicherheit von Netzwerken, Anwendungen und Daten zu gewährleisten. Heute dienen F5 Produkte als strategische Kontrollpunkte zur Steuerung des kritischen Informationsflusses eines Unternehmens und verbessern zugleich die Bereitstellung webbasierter Anwendungen durch Leistungs- und Sicherheitsoptimierungen.
Bei der Bewertung ihrer allgemeinen Sicherheitslage muss eine Organisation zwei strukturelle Faktoren berücksichtigen: einen sicheren Softwareentwicklungslebenszyklus und die integrierten Sicherheitsfunktionen ihres Application Delivery Network. Mit Lösungen für beide Bereiche bietet F5 die nötige Expertise und geeignete Produkte, um den neuen Sicherheitsherausforderungen von heute zu begegnen. So können Organisationen Identitäten, Anwendungen und sensible Daten schützen und gleichzeitig Anwendungsausfallzeiten minimieren sowie die Produktivität der Endbenutzer maximieren.
Sicherer Softwareentwicklungslebenszyklus
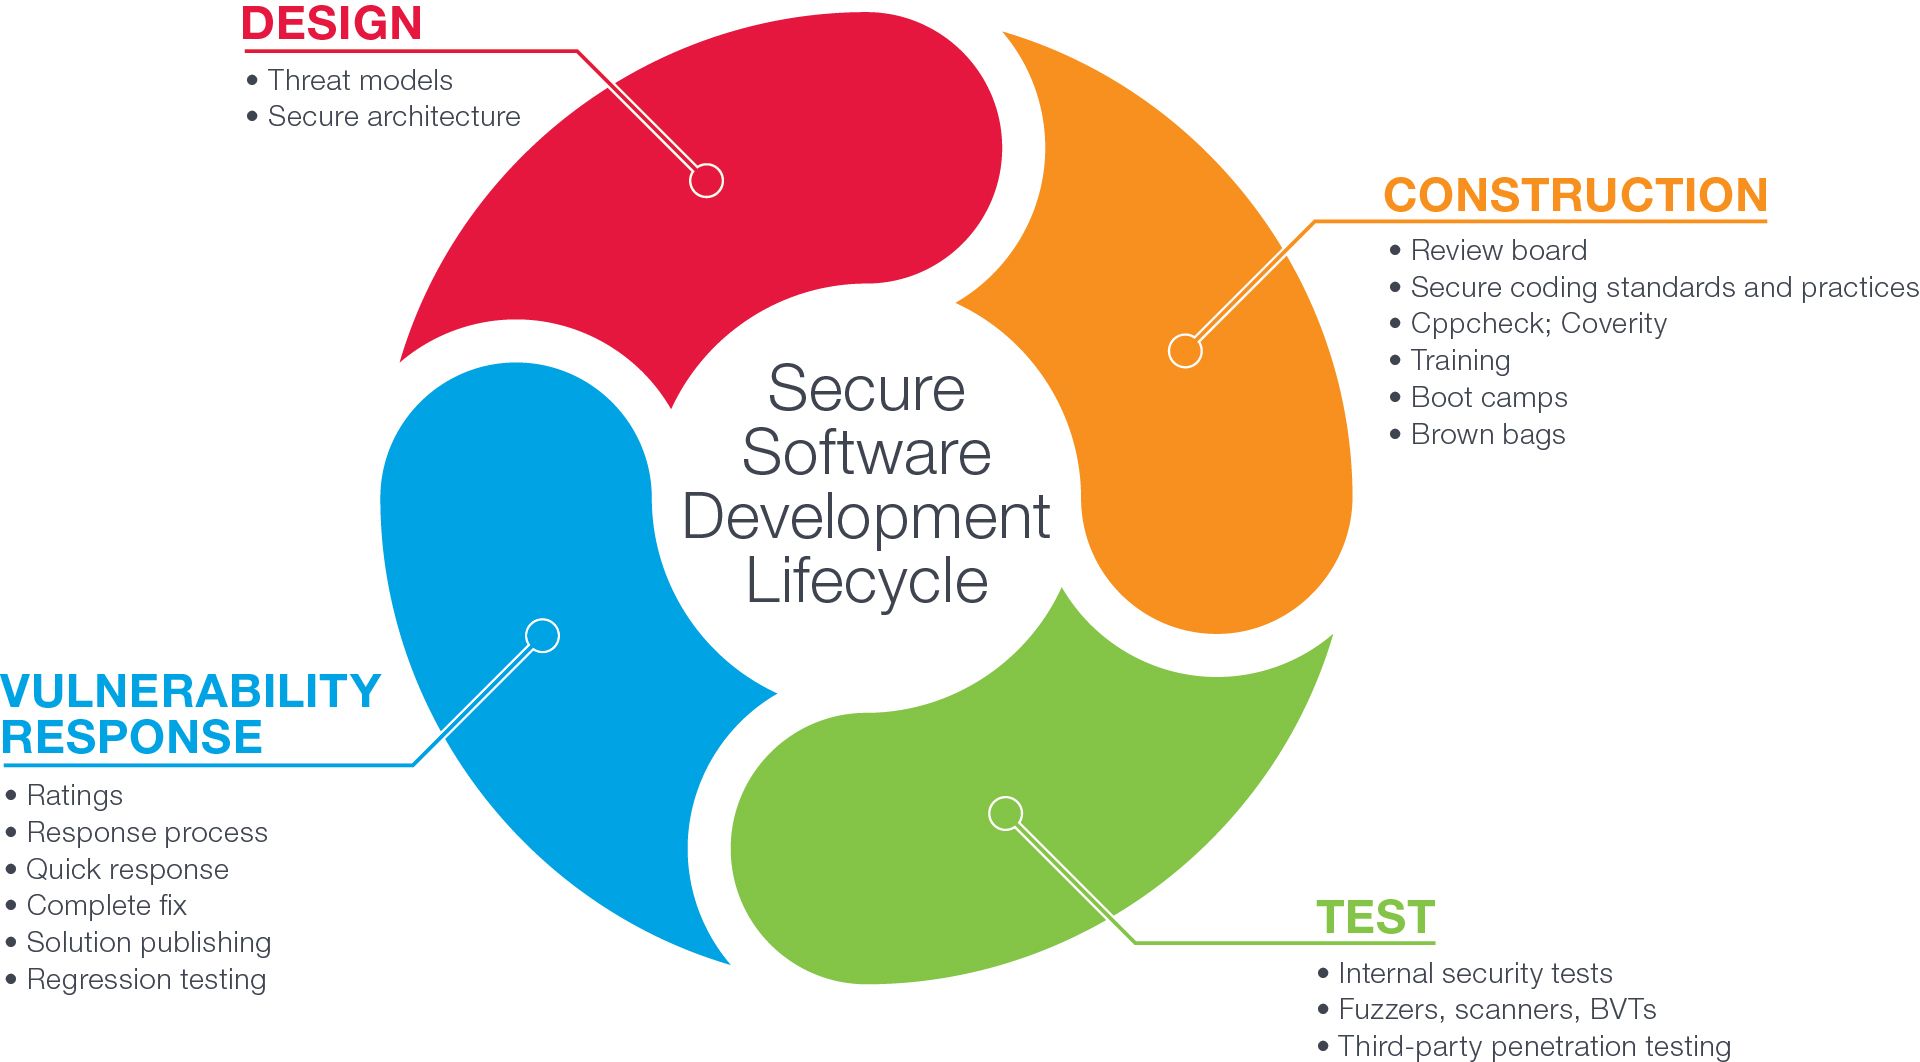
Ein wirklich sicheres System hängt zwar von vielen Faktoren ab, doch sein Fundament bilden die beiden Säulen Design und Programmierung. Der F5 Secure Software Development Lifecycle (SDLC) trägt dazu bei, dass alle Produkte nach höchsten Sicherheitsstandards entwickelt und vor der Veröffentlichung gründlich getestet werden.
Entwurf
Solide Sicherheit beginnt bereits in einer frühen Phase des Produktentwicklungsprozesses. Noch bevor eine einzige Codezeile geschrieben wird, führt das F5-Produktentwicklungsteam eine umfassende Bedrohungsmodellierung durch. Die Architekten bewerten jede neue Funktion, um festzustellen, welche Schwachstellen sie möglicherweise verursachen oder in das System einbringen könnte.
Eine Schwachstelle, deren Behebung in der Entwurfsphase eine Stunde dauert, kann in der Programmierphase zehn Stunden und nach der Auslieferung des Produkts tausend Stunden in Anspruch nehmen. Daher ist es entscheidend, Schwachstellen frühzeitig im Prozess zu erkennen. Typische Themen bei einer Bedrohungsmodellierung sind die Definition und Überprüfung der Sicherheitsgrenzen, die Begrenzung der Angriffsfläche sowie Best Practices für den Entwurf und die Implementierung sicherheitsrelevanter Funktionen.
Implementierung
Nach Abschluss der Entwürfe beginnt die Programmierung. Alle Entwicklungsmitarbeiter von F5 wurden umfassend in der Erstellung sicheren Codes geschult. Bei der Ausnutzung von Schwachstellen in Software und Netzwerken kann jedoch selbst der kleinste Fehler schwerwiegende Folgen haben. Die Entwickler von F5 führen gemeinsam mit dem Sicherheitsteam regelmäßig Code-Reviews durch und setzen außerdem Tools zur statischen Codeanalyse ein, um häufige Probleme zu erkennen. Programmierstandards und bewährte Verfahren helfen den Entwicklern, gängige Sicherheitsrisiken zu vermeiden.
Test
Zeit- und arbeitsintensive Sicherheitstests stellen für jedes Unternehmen eine enorme Herausforderung dar. Bei F5 arbeiten Sicherheits- und Entwicklungsteams eng zusammen, um ein hohes Sicherheitsniveau für jede auf den Markt gebrachte Software zu gewährleisten.
Interne Tests
Interne Sicherheitsteams führen Penetrationstests durch, indem sie wie Angreifer vorgehen und versuchen, die BIG-IP Plattform zu kompromittieren. Darüber hinaus führt F5 für alle Programme Fuzz-Tests durch. Bei Fuzz-Tests wird untersucht, wie Programme mit fehlerhaften Eingaben umgehen, beispielsweise mit einem längeren oder kürzeren Netzwerkpaket oder einer Eingabe mit falschen Daten. Die meisten Eingaben werden ordnungsgemäß verarbeitet, einige können jedoch eine Ausnahme verursachen, während andere möglicherweise eine schwerwiegende Schwachstelle offenlegen. Penetrations- und Fuzz-Tests sorgen dafür, dass F5 Geräte bestmöglich gegen Denial-of-Service-Angriffe (DoS) sowie codebasierte Angriffe geschützt sind.
Darüber hinaus erweitert F5 durch die Zusammenarbeit mit akademischen Einrichtungen kontinuierlich seine Wissensbasis, um verschiedene Arten von Fehlern abzudecken, darunter:
- Pufferüberläufe und Stack-Smashing-Angriffe, die unsichere Logik zur Zeichenfolgenverarbeitung ausnutzen.
- Die fehlerhafte Verwendung von Funktionen zur dynamischen Speicherverwaltung.
- Probleme im Zusammenhang mit Ganzzahlen, einschließlich Ganzzahlüberläufen, Vorzeichenfehlern und Abschneidefehlern.
- Einführen von Formatstring-Schwachstellen.
- E/A-Schwachstellen, einschließlich Race Conditions.
Scans und Tests durch Dritte
F5 setzt eine hochentwickelte Scan-Anwendung eines Drittanbieters ein, die den Quellcode jede Nacht auf eine Reihe kritischer Schwachstellen analysiert. Während der Kompilierung sucht die Anwendung zur Codeanalyse nach Sicherheitslücken und -fehlern, Fehlern, die den Build verhindern, Absturzursachen wie Speicherlecks und Speicherbeschädigungen sowie nach unvorhersehbarem Anwendungsverhalten, das durch neuen Code verursacht wird. Durch das Scannen des Quellcodes lassen sich auch nicht schwerwiegende Mängel wie Probleme mit der Datenintegrität und Leistungsengpässe erkennen.
Seit Jahren arbeitet F5 zudem mit Drittunternehmen zusammen, um zusätzliche Tests verschiedener Art durchzuführen:
- Black-Box-Tests: Tests von Anwendungen und Plattformen ohne weitere Produktkenntnisse als jene, die einem Angreifer aus öffentlich zugänglichen Dokumenten zur Verfügung stehen.
- Grey-Box-Tests: Tests von Anwendungen und Plattformen mit Teilinformationen, etwa zum internen Design, oder mit Zugriff auf die Dokumentation interner Datenstrukturen und der verwendeten Algorithmen. Grey-Box-Tester benötigen sowohl allgemeine als auch detaillierte Dokumente, in denen die Anwendungen beschrieben werden.
- White-Box-Testing (auch bekannt als Clear-Box-Testing, Glass-Box-Testing, Transparent-Box-Testing oder strukturelles Testen): Testen der internen Strukturen oder Funktionsweise einer Anwendung im Gegensatz zu ihrer Funktionalität. White-Box-Testing erfordert fundierte Kenntnisse des Systems sowie Programmierkenntnisse.
Tools für Sicherheitstests werden kontinuierlich weiterentwickelt und neue Produkte kommen auf den Markt. F5 arbeitet eng mit mehreren Anbieterpartnern zusammen, um neue Protokolle einzubeziehen, die Testabdeckung zu erweitern und die Tools an sich wandelnde Bedrohungsmodelle und neu entdeckte Exploits anzupassen. Nachdem die BIG-IP Software mehrere Tests bestanden hat, setzt F5 sie in der eigenen Produktumgebung ein, um sicherzustellen, dass sie tatsächlich für die Veröffentlichung bereit ist.
Reaktion auf Sicherheitslücken
Trotz Bedrohungsmodellen, sicherer Programmierung, Schulungen und vielfältiger Tests treten Schwachstellen auf. Wird eine Schwachstelle im Produktivbetrieb erkannt, ist eine zeitnahe Reaktion entscheidend.
Die F5-Richtlinie zur Reaktion auf Schwachstellen wird regelmäßig aktualisiert, um Kundenanforderungen und Branchenpraktiken Rechnung zu tragen. Durch die konsequente Reaktion auf Sicherheitsvorfälle – unabhängig davon, ob sie intern, durch Tests von Drittanbietern oder durch die Meldung eines Kunden entdeckt werden – erfasst F5 Schwachstellen und berichtet mindestens wöchentlich darüber, um eine korrekte Priorisierung und zeitnahe Reaktion sicherzustellen.
Durch die enge Zusammenarbeit mit Sicherheitsforschern und anderen Fachorganisationen wie der National Vulnerability Database, MITRE CVE, dem CERT Coordination Center, Red Hat, OpenSSL und ISC kann F5 Schwachstellen verantwortungsvoll offenlegen und Maßnahmen zur Risikominderung, Patches sowie Schutz vor Exploits bereitstellen. Im vergangenen Jahr hat F5 der Öffentlichkeit mehr als 350 Sicherheitshinweise zur Verfügung gestellt. Diese reichen von Artikeln, die über neu auftretende Bedrohungen (z. B. Skript-Injektionen und Trojaner) informieren, bis hin zum Schutz vor Malware und DDoS-Angriffen. So wird sichergestellt, dass stets die neuesten Sicherheitsinformationen verfügbar sind.
Sicherheit in der BIG-IP-Plattform
Die BIG-IP Plattform wurde speziell für erhöhte und robuste Sicherheit entwickelt und bietet mehrere zentrale Funktionen, mit denen Unternehmen ihre Sicherheitslage verbessern können:
- Appliance-Modus
- Sicherer Tresor
- Security-Enhanced Linux (SELinux)
- Sicherheitszertifizierungen
- DoS-Schutz
Die BIG-IP-Plattform und F5 TMOS sind so konzipiert, dass Hardware und Software zusammenwirken, um Unternehmensanwendungen und -daten zu schützen und gleichzeitig die Anwendungsbereitstellung im gesamten Netzwerk zu optimieren.
Appliance-Modus
Der ursprünglich für Unternehmen in Branchen mit sensiblen Daten wie dem Gesundheits- und Finanzwesen entwickelte Appliance-Modus wird heute von Unternehmen aller Branchen eingesetzt. Durch die Aktivierung des Appliance-Modus können Organisationen mehr Kontrolle über ihre Netzwerke und Anwendungen erlangen, indem sie die folgenden Einschränkungen durchsetzen:
- Zugriff auf die Bash-Shell entfernen.
- Beschränken Sie den administrativen Zugriff auf das Konfigurationsdienstprogramm und die TMSH. Administratoren können diese hierarchischen Befehlszeilenprogramme verwenden, um das BIG-IP-System einfach zu verwalten und zu konfigurieren sowie Statistiken und Leistungsdaten anzuzeigen.
- Deaktivieren Sie die Root-Anmeldung, um zu verhindern, dass sich der Root-Benutzer auf irgendeine Weise am Gerät anmeldet, auch nicht über die serielle Konsole.
- Verschärfen Sie die Dateiberechtigungen für zahlreiche Dateien und Verzeichnisse im Home-Verzeichnis des Root-Kontos (/root). Standardmäßig können neue Dateien nur vom jeweiligen Benutzer gelesen und beschrieben werden, und alle Verzeichnisse sind besser geschützt.
- Verhindern Sie, dass das Always-On-Management-Subsystem (AOM), das die Out-of-Band-Verwaltung des BIG-IP-Systems ermöglicht, auf den Host zugreift. Das AOM kann den Host nur noch mithilfe eines Hardware-Reset-Befehls zurücksetzen.
Beachten Sie, dass der Appliance-Modus nach seiner Aktivierung nicht mehr deaktiviert werden kann. Stattdessen müssen Unternehmen eine neue Lizenz erwerben und eine Neuinstallation der Software durchführen. Administratoren können im Konfigurationsdienstprogramm der BIG-IP-Benutzeroberfläche auf dem Bildschirm „Lizenz“ überprüfen, ob ein Gerät im Appliance-Modus ausgeführt wird.
Sicherer Tresor
Private SSL-Schlüssel gehören zu den wertvollsten Ressourcen innerhalb eines Netzwerks, und viele Unternehmen stellen strenge Anforderungen an deren Sicherheit, die über einen einfachen Schutz durch das Dateisystem hinausgehen. Die auf allen F5-Hardware-Appliances verfügbare Secure-Vault-Funktion schützt private SSL-Schlüssel mithilfe eines in einer Hardware-Sperre gespeicherten Hauptschlüssels. Dadurch kann ein Angreifer die Datei mit dem privaten SSL-Schlüssel selbst dann nicht verwenden, wenn sie von einem kompromittierten Backup-Server oder infolge einer Malware-Infektion wiederhergestellt wurde.
Jedes BIG-IP-Gerät verfügt über einen eindeutigen Geräteschlüssel und einen gemeinsamen Hauptschlüssel, bei denen es sich jeweils um symmetrische AES-256-Schlüssel handelt. Der eindeutige Geräteschlüssel wird auf jedem physischen Gerät in einem speziell angefertigten Hardware-EEPROM gespeichert. Dieser Geräteschlüssel verschlüsselt den Hauptschlüssel, der wiederum private SSL-Schlüssel verschlüsselt, SSL-Schlüsseldateien entschlüsselt und Zertifikate zwischen BIG-IP-Geräten synchronisiert. In einer Hochverfügbarkeitskonfiguration (HA) richten sich die Hauptschlüssel nach der Konfiguration, sodass alle Einheiten denselben Hauptschlüssel verwenden, aber weiterhin über einen eigenen Geräteschlüssel verfügen. Der Hauptschlüssel wird über den vom Certificate Manager eingerichteten sicheren Kanal synchronisiert. Die mit dem Hauptschlüssel verschlüsselten Passphrasen können ausschließlich auf den Einheiten verwendet werden, für die der Hauptschlüssel generiert wurde.
Die Secure-Vault-Unterstützung kann auch von vCMP-Gästen (Virtual Clustered Multiprocessing) genutzt werden. vCMP ermöglicht die Ausführung mehrerer Instanzen der BIG-IP-Software auf einem Gerät, wobei jeder Gast über einen eigenen Geräteschlüssel und Hauptschlüssel verfügt. Der Geräteschlüssel des Gasts wird auf dem Host generiert und gespeichert, wodurch die Hardwareunterstützung gewährleistet wird. Er wird durch den Hauptschlüssel des Hosts geschützt, der wiederum durch den in der Hardware gespeicherten Geräteschlüssel des Hosts geschützt wird.
Security Enhanced Linux
Security Enhanced Linux (SELinux) wird sowohl in den Entwicklungsprozessen von F5 als auch in den Produktivumgebungen der Kunden eingesetzt. Es reduziert den Umfang der Software, die für die Durchsetzung von Sicherheitsrichtlinien zuständig ist, und ermöglicht es, Sicherheitsentscheidungen unabhängig von der Sicherheitsrichtlinie selbst durchzusetzen. Beispielsweise kann ein SELinux-Profil den TMOS-Kernel anweisen, einem bestimmten Prozess die Ausführung der bash-Shell grundsätzlich zu verweigern. Dadurch wird das System vor Schwachstellen wie Shellshock geschützt, die es einem Angreifer ermöglichen können, die Kontrolle über einen Webserver oder Router zu erlangen.
SELinux erhöht die Sicherheit zusätzlich, indem es eine obligatorische Zugriffskontrolle (Mandatory Access Control, MAC) bereitstellt, die das System der benutzerbestimmbaren Zugriffskontrolle (Discretionary Access Control, DAC) von Linux ergänzt. MAC umfasst Benutzer-, Rollen- und Domänenkennzeichnungen für Subjekte, Ressourcenkennzeichnungen für Objekte sowie richtlinienbasierte Beziehungen zwischen Subjekten und Objekten. Die SELinux-Kontrollen beschränken den Zugriff von Benutzerprogrammen und Systemservern auf Dateien und Netzwerkressourcen. Durch die Begrenzung von Berechtigungen auf das für den Betrieb erforderliche Minimum wird die Möglichkeit reduziert oder beseitigt, dass diese Programme und Daemons aufgrund unbekannter Schwachstellen wie Pufferüberläufen oder Fehlkonfigurationen Schaden verursachen. Da MAC unabhängig von den benutzerbestimmbaren Kontrollmechanismen von Linux arbeitet, kennt es keinen Root-Superuser und weist daher nicht die bekannten Schwächen des herkömmlichen DAC-Systems von Linux auf.
Sicherheitszertifizierungen
Organisationen des Bundes und der Finanzdienstleistungsbranche (FSI) unterliegen zusätzlichen Vorschriften, die Sicherheitszertifizierungen wie Common Criteria und FIPS 140-2 erfordern. Diese sowie weitere Sicherheitszertifizierungen aus den USA und anderen Ländern gewährleisten, dass das zertifizierte Produkt Standards in Bereichen wie Authentifizierung, Auditierung, Kryptografie, Verwaltung und sichere Kommunikation erfüllt. Zertifizierungsstandards und -anforderungen verändern und entwickeln sich ebenso wie die Sicherheitslandschaft. Daher gelten die meisten Zertifizierungen jeweils nur für eine bestimmte Produktversion.
Um mit Sicherheitsänderungen, Best Practices und sich weiterentwickelnden Standards Schritt zu halten, nimmt F5 an der International Cryptographic Modules Conference (ICMC) und den International Common Criteria Conferences (ICCC) teil. So bietet F5 Unternehmen robuste Sicherheit und vereinfacht zugleich die Einhaltung gesetzlicher Vorgaben. Das Cryptographic Module Validation Program (CMVP) des National Institute of Standards and Technology (NIST) bestimmt die F5-Roadmap für Kryptografie.
Common Criteria (CC)
Viele F5-Produkte wurden nach Common Criteria zertifiziert, einem weltweit anerkannten Sicherheitsstandard, der von Behörden und Unternehmen auf der ganzen Welt genutzt wird. 26 Länder haben ein Abkommen über die gegenseitige Anerkennung unterzeichnet. Dadurch wird sichergestellt, dass ein einmal zertifiziertes Produkt in jedem oder allen Unterzeichnerstaaten als zertifiziert vermarktet werden kann.
Federal Information Processing Standards (FIPS)
Die vom NIST entwickelten Federal Information Processing Standards (FIPS) werden von US-amerikanischen Regierungsbehörden und Auftragnehmern der Regierung in nichtmilitärischen Computersystemen eingesetzt. Die FIPS-140-Reihe umfasst Computersicherheitsstandards der US-Regierung, die Anforderungen an Kryptografiemodule einschließlich Hardware- und Softwarekomponenten für den Einsatz durch Ministerien und Behörden der US-Bundesregierung festlegen.
FIPS-140-2-konforme F5-Produkte verwenden nach FIPS 140-2 zertifizierte Hardware-Sicherheitsmodule (HSMs), um die Compliance-Anforderungen zu erfüllen. Ein HSM ist ein sicheres physisches Gerät, das zur Erzeugung, Speicherung und zum Schutz hochwertiger digitaler kryptografischer Schlüssel entwickelt wurde. Es handelt sich um einen sicheren Kryptoprozessor, der häufig als Steckkarte (oder andere Hardware) mit integriertem Manipulationsschutz ausgeführt ist. Das BIG-IP-System umfasst einen FIPS-Kryptografie-/SSL-Beschleuniger – eine HSM-Option, die speziell für die Verarbeitung von SSL-Datenverkehr in Umgebungen entwickelt wurde, die FIPS-140-1-Level-2-konforme Lösungen erfordern.
F5 BIG-IP-Geräte sind mit FIPS 140-2 Level 2 konform. Diese Sicherheitsbewertung besagt, dass die Plattform nach dem Import sensibler Daten in das HSM kryptografische Verfahren einsetzt, um sicherzustellen, dass die Daten nicht im Klartextformat extrahiert werden können. BIG-IP-Geräte verfügen außerdem über manipulationssichere Beschichtungen oder Siegel, die physische Manipulationen erschweren. Das einzigartige Schlüsselverwaltungs-Framework der BIG-IP-Plattform ermöglicht eine hochgradig skalierbare, sichere Infrastruktur, die ein höheres Datenverkehrsaufkommen bewältigen kann und der Unternehmen problemlos neue Dienste hinzufügen können.
Darüber hinaus verwendet der FIPS-Kryptografie-/SSL-Beschleuniger Smartcards, um Administratoren zu authentifizieren, Zugriffsrechte zu gewähren und administrative Aufgaben zu verteilen. Dadurch steht eine flexible und sichere Möglichkeit zur Durchsetzung der Schlüsselverwaltungssicherheit bereit.
DoS-Schutz
Ein DoS-Angriff zielt darauf ab, einen Computer oder eine Netzwerkressource für die vorgesehenen Benutzer unerreichbar zu machen und dadurch die Dienste eines mit dem Internet verbundenen Hosts vorübergehend oder auf unbestimmte Zeit zu unterbrechen oder auszusetzen. Ein verteilter Denial-of-Service-Angriff (DDoS) geht von mehreren – häufig Tausenden – eindeutigen IP-Adressen aus.
Die Architekten von F5 haben mehrere Strategien zur Verhinderung und Eindämmung von DoS-Angriffen entwickelt. Die Entwicklungsteams haben Funktionen veröffentlicht und Patente für Verfahren angemeldet, die Unternehmensdaten schützen und die grundlegenden Komponenten einer Anwendung (Netzwerk, DNS, SSL und HTTP) absichern. Die Softwarefunktionen bieten vielfältige Schutzmechanismen, darunter die Begrenzung der Anfragerate für verschiedene Arten von Anfragen, die Erkennung einer übermäßigen Anzahl von Paketen oder des Urhebers einer Anfrage, heuristische Verfahren sowie die Verhinderung von Spoofing.
Durch die Nutzung der integrierten Sicherheitsfunktionen für intelligentes Traffic-Management und die Anwendungsbereitstellung schützt die BIG-IP Plattform die Netzwerk- und Anwendungsinfrastruktur eines Unternehmens und gewährleistet deren Verfügbarkeit selbst unter anspruchsvollsten Bedingungen.
Fazit
Auch wenn Angriffe auf Netzwerke, Anwendungen und Daten weiter zunehmen, können Unternehmen, die auf die BIG-IP Plattform setzen, auf die Sicherheit ihrer Systeme zum Schutz ihrer wertvollsten Ressourcen vertrauen.
F5 gewährleistet die Sicherheit der BIG-IP Plattform durch einen strengen Prozess für den sicheren Softwareentwicklungslebenszyklus, der darauf ausgelegt ist, Schwachstellen vor der Produktveröffentlichung zu erkennen und zu beheben. Darüber hinaus verfügt die BIG-IP Plattform über mehrere zentrale Sicherheitsfunktionen – darunter Appliance Mode, Secure Vault, SELinux, Sicherheitszertifizierungen und DoS-Schutz –, die dazu beitragen, die Integrität kritischer Anwendungen und Unternehmensdaten sicherzustellen.
Das Ausmaß und die Komplexität von Sicherheitsbedrohungen werden sich zweifellos weiterentwickeln. Gleichzeitig wird F5 weiterhin speziell entwickelte Sicherheitslösungen konzipieren, die Unternehmen dabei unterstützen, Angriffe zu verhindern, abzuwehren und darauf zu reagieren – und dabei ihren Ruf zu wahren und ihr Geschäft zu schützen.
VERÖFFENTLICHT AM 29. JULI 2016