
Enterprise-Anwendungen per Lift-and-Shift in die Cloud migrieren: 5 Regeln, die Sie befolgen sollten (und 1, die Sie brechen sollten)
Unternehmen, die erwägen, Unternehmensanwendungen in die Public Cloud zu verlagern, sollten sicherstellen, dass sie auch die Anwendungsbereitstellungsdienste migrieren, auf die ihre Anwendungen im Rechenzentrum angewiesen sind. Darüber hinaus bietet die Cloud-Migration die Möglichkeit, Sicherheits- und Zugriffsstrukturen zu ordnen und zu optimieren, Einblick in den cloudbasierten Anwendungsdatenverkehr zu gewinnen und einen robusten Notfallwiederherstellungsplan zu entwickeln.
Einleitung
Für viele Unternehmen kann die Verlagerung von Unternehmensanwendungen in die Public Cloud äußerst attraktiv sein. Dadurch können sie die Fixkosten und Anlagen vermeiden, die mit dem Betrieb einer umfangreichen IT-Infrastruktur verbunden sind. Dazu gehören kostspielige Rechenzentren voller Geräte unterschiedlicher Generationen und mit unterschiedlichem Supportstatus. Während diese Server den Geschäftsbetrieb aufrechterhalten, verbrauchen sie zugleich Strom, erzeugen Wärme und erfordern teure Supportverträge. Die Verwaltung des Lebenszyklus, die Wartung und die physische Unterbringung der IT-Infrastruktur erfordern Fachwissen, Zeit und Budget – Ressourcen, die dann möglicherweise für die eigentliche Aufgabe der IT-Organisation fehlen: die Bereitstellung der Anwendungen, die den Geschäftsbetrieb ermöglichen.
Diesen betrieblichen Aufwand und die damit verbundene finanzielle Belastung hinter sich zu lassen und stattdessen in eine neue Welt einzutreten, in der sich ein alter Server oder eine Anwendung mit einem einfachen API-Aufruf außer Betrieb nehmen lässt, ist aus finanzieller und betrieblicher Sicht häufig sinnvoll. Wenn Sie die grundlegende Infrastruktur, auf der Ihre IT läuft, nicht mehr selbst verwalten müssen, können Sie sich stärker auf die Sicherheit, Leistung und Verfügbarkeit der Anwendungen konzentrieren, die den eigentlichen Mehrwert der IT für das Unternehmen ausmachen.
Doch bevor Sie dieses Nirwana einer virtualisierten, wartungsfreien Infrastruktur erreichen, müssen Sie zunächst den besten Weg finden, Ihre Anwendungen in ihre neue Umgebung zu verlagern. Bei der Migration einer Anwendung in die Public Cloud stehen verschiedene Optionen zur Auswahl. Sie können die Architektur der Anwendung vollständig auf eine Cloud-Umgebung ausrichten. Dies kann zu einer eleganten, optimierten Benutzererfahrung führen, ist jedoch häufig zeit- und arbeitsintensiv. Alternativ können Sie die in Ihrem Rechenzentrum ausgeführten Anwendungen einfach in eine Public Cloud verlagern, ohne größere Änderungen am Design oder an der Plattform vorzunehmen.
Es gibt eine Reihe guter Gründe, dieses „Lift-and-Shift“-Modell in Betracht zu ziehen: Schätzungen zufolge ist es etwa zehnmal günstiger,1 fast immer deutlich schneller, und in manchen Fällen lohnt es sich schlichtweg nicht, eine Anwendung mit begrenzter Lebensdauer neu zu schreiben. Für eine erfolgreiche „Lift-and-Shift“-Migration sollten Sie jedoch einige Regeln befolgen – und eine davon müssen Sie brechen.
Regel Nr. 1: Behandeln Sie Server wie Nutztiere, nicht wie Haustiere
Beginnen wir mit der Regel, die es zu brechen gilt. Das Konzept, Server wie Nutzvieh zu behandeln, wird häufig als wesentlicher Bestandteil von Cloud-Architekturen angesehen. Wenn eine Serverinstanz nicht ordnungsgemäß funktioniert, verschwenden Sie keine Zeit mit der Fehlerbehebung – beenden Sie sie einfach und stellen Sie sie neu bereit. Führen Sie keine Upgrades von Betriebssystemen oder Software durch, sondern stellen Sie einfach neue Instanzen bereit und beenden Sie die alten. Das ist ein guter Rat. Er kann jedoch nach hinten losgehen, wenn Sie versuchen, eine Anwendung, die im behüteten Luxus des Rechenzentrums aufgewachsen ist, in die kalte, raue Welt der Public Cloud zu verlagern.
Die meisten Unternehmensanwendungen wurden nicht im Hinblick auf Cloud-Architekturen und -Methoden entwickelt. Sie speichern ihren Zustand lokal, benötigen nach dem Start des zugrunde liegenden Servers einige Zeit, bis sie betriebsbereit sind, und ein plötzliches Herunterfahren führt wahrscheinlich zu inkonsistenten Daten. Sie müssen sie wie die verwöhnten Haustiere behandeln, die sie sind, und nicht wie Nutzvieh.
In Cloud-Umgebungen migrierte Unternehmensanwendungen benötigen weitgehend dieselbe Betreuung, Verwaltung und dieselben Dienste für die Anwendungsbereitstellung (Sicherheit, Verfügbarkeit und Leistung), die sie auch im Rechenzentrum erhalten. Selbst die grundlegenden Lastverteilungsdienste, die diese Anwendungen benötigen, sind komplexer als jene, die für eine Anwendung erforderlich sind, die speziell für die Cloud konzipiert und dort entwickelt wurde. Wenn Ihre Anwendung in der Cloud erfolgreich sein soll, müssen Sie auch die unterstützende Infrastruktur dorthin verlagern. Glücklicherweise sind die meisten Infrastrukturkomponenten inzwischen in der Public Cloud Ihrer Wahl verfügbar – und Sie können das Wissen, die Kompetenzen und sogar die Richtlinien Ihrer Organisation in der Cloud weiterverwenden.
Regel Nr. 2: Verschieben Sie die Anwendung, nicht das Chaos
Die Entwicklung der IT in den meisten Unternehmen verläuft ähnlich wie bei einem Patchpanel-Verkabelungsschrank. Sie wissen schon, welchen ich meine. Anfangs sieht alles großartig aus, ist durchdacht konzipiert und perfekt umgesetzt. (Ein Blick auf reddit.com/r/cableporn zeigt einige wirklich inspirierende Konfigurationen.) Doch innerhalb eines Jahres führen Zeitdruck und dringende Anforderungen dazu, dass hier eine Abkürzung genommen und dort die falsche Farbe verwendet wird („Rot ist für die DMZ, verdammt noch mal!“). Nach nur drei Jahren ist der Schrank zu einem gordischen Knoten aus unbeschrifteten, verschiedenfarbigen Ethernet-Kabeln verkommen, die nur noch herausgerissen und neu verlegt werden können.
Der Wechsel in die Cloud bietet Ihnen die Chance, sich von diesem unübersichtlichen Patchpanel zu befreien und wieder die Kontrolle über Sicherheit und Zugriffsverwaltung zu übernehmen. Zwar müssen Sie einige Ihrer Infrastrukturdienste zusammen mit der Anwendung verlagern, doch sollten Sie diese Gelegenheit nutzen, um Ihre Strategie für den Anwendungs- und Netzwerkzugriff zu optimieren, zu visualisieren und zu strukturieren.
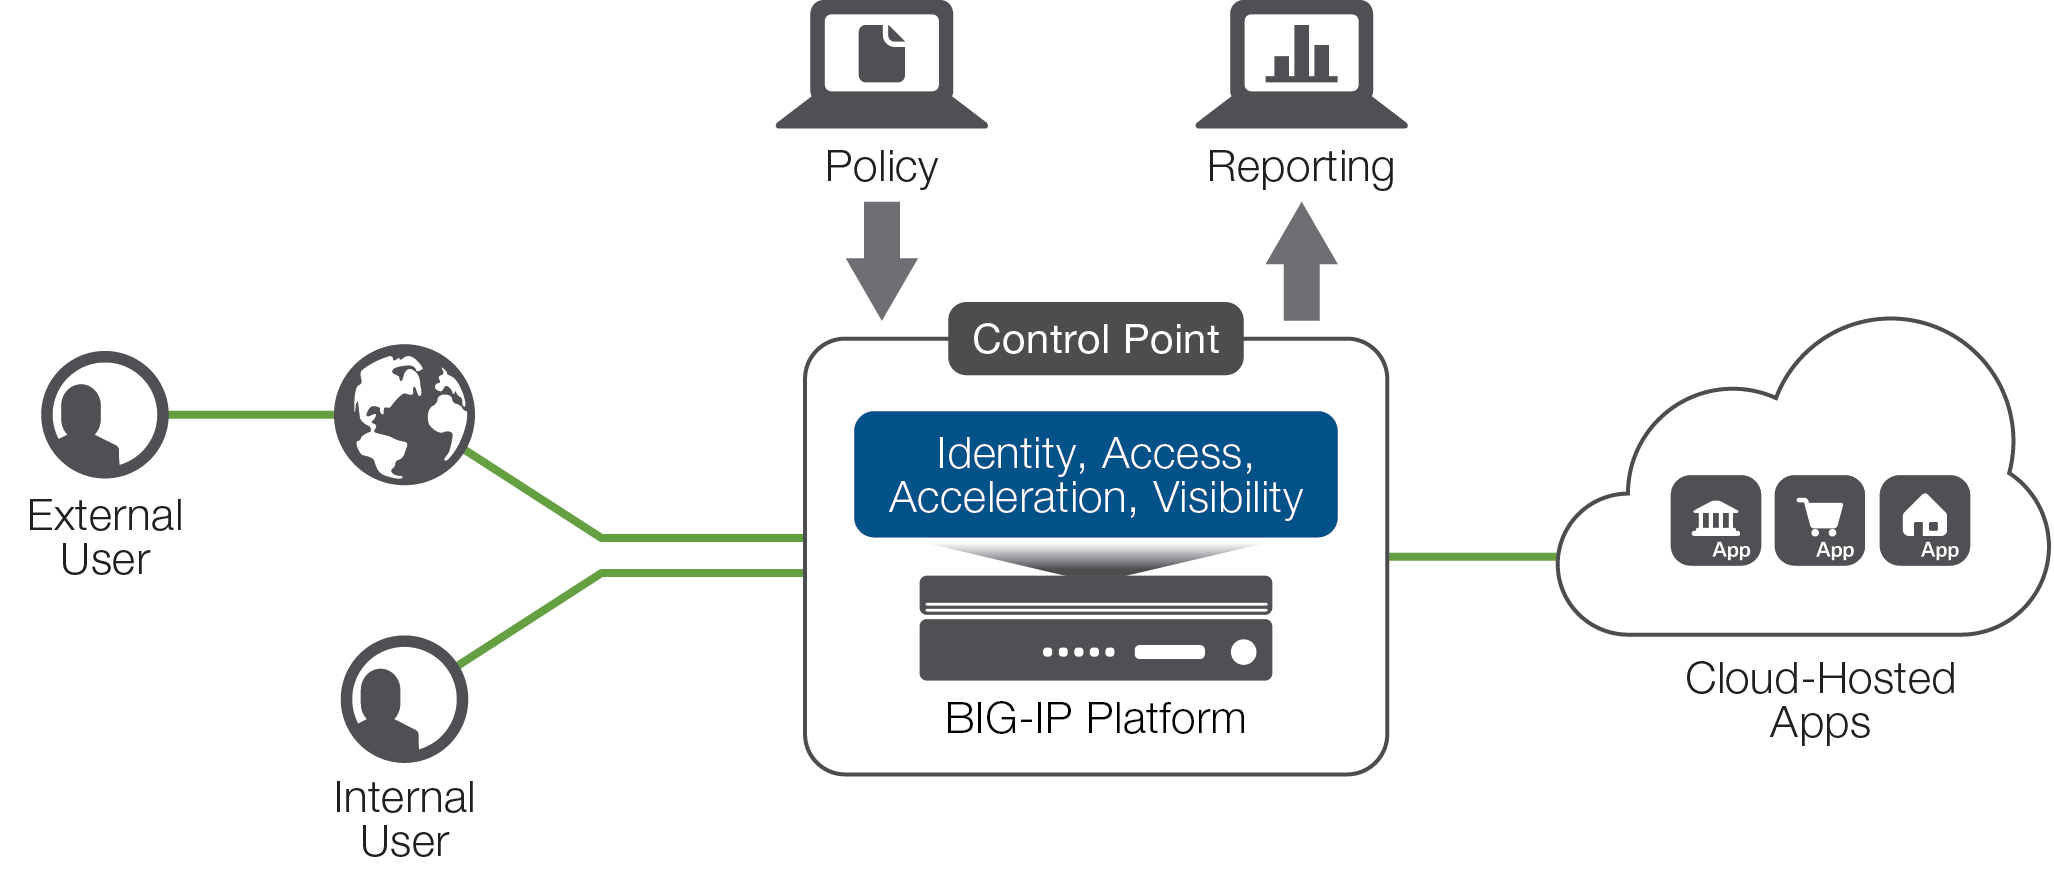
Regel Nr. 3: Behalten Sie die Kontrolle über Ihre Identität
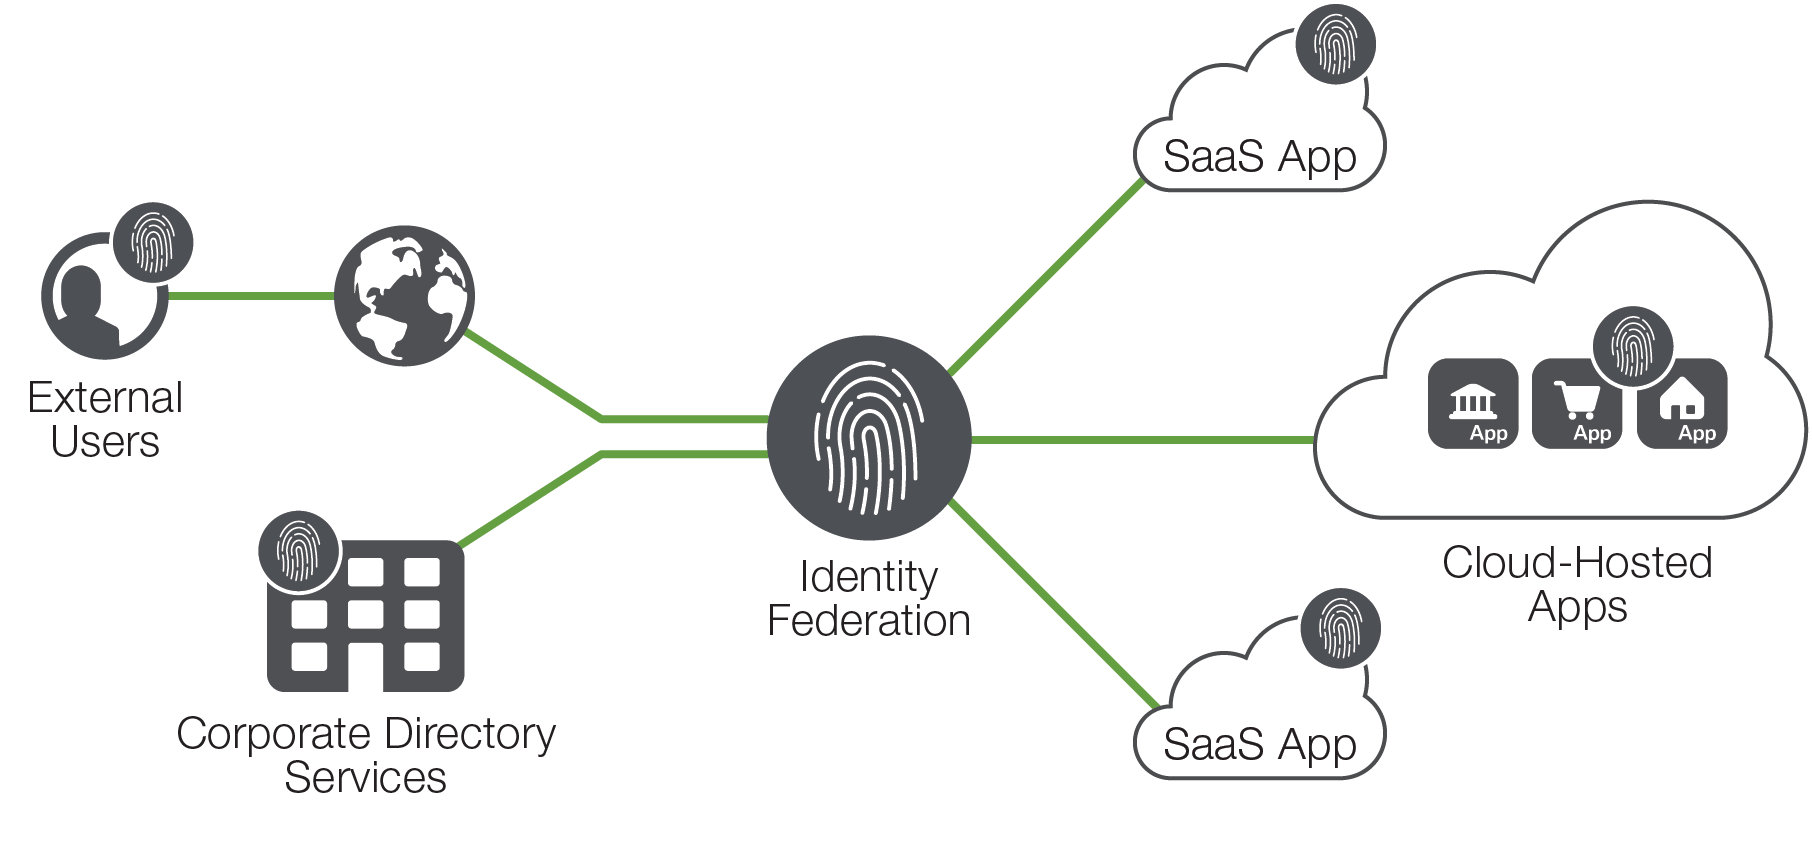
Die wahrscheinlich wichtigste Kontrollmaßnahme, die Sie implementieren können, ist die Verwaltung von Benutzeridentitäten in Ihren Cloud-Umgebungen. Wenn Sie einige Anwendungen in die Cloud verlagern, andere zugunsten von Software-as-a-Service-Angeboten (SaaS) außer Betrieb nehmen oder bestimmte Anwendungen vollständig neu entwickeln, müssen Sie mehrere wichtige Entscheidungen zur Verwaltung von Benutzeridentitäten treffen.
Der Betrieb mehrerer Identitätsdienste kann aufwendig, riskant und ineffizient sein – und einen Teil der Komplexität wieder einführen, die Sie eigentlich beseitigen möchten. Das Identitätsmanagement muss zentralisiert werden, der Zugriff jedoch über einen Verbund an allen erforderlichen Stellen möglich sein. Technologien, die sich in Ihren Identitätsdienst (in der Regel Microsoft Active Directory) integrieren und ihn mithilfe von Protokollen wie SAML und OAuth auf Cloud- und SaaS-Dienste ausweiten, ermöglichen es Anwendungen, Benutzer über eine zentrale Quelle zu authentifizieren, anstatt sich auf lokale Identitäten zu verlassen.
Doch ebenso wie Anwendungen zunehmend verteilt sind, gilt dies auch für die Benutzer. Zusätzliche Kontrollen, die den Standort und die Geräte eines Benutzers identifizieren, können in Kombination mit Optionen für die Zwei-Faktor-Authentifizierung und Einmalpasswörtern Schutz vor Social Engineering und ähnlichen Versuchen bieten, die Informationssicherheit Ihres Unternehmens zu gefährden.
Regel Nr. 4: Überwachen Sie die Cloud, um „Cloud-Angst“ zu überwinden
Cloud-Umgebungen abstrahieren mehrere Infrastrukturebenen, sodass Sie sich nicht direkt darum kümmern müssen. Das ist von Vorteil, da Sie nun keine physische Infrastruktur mehr warten und betreuen müssen. Allerdings geht mit dieser Auslagerung der Verantwortung auch ein Verlust der direkten Kontrolle einher.
Um dem entgegenzuwirken, müssen Sie unter anderem die Anwendungsleistung genauer überwachen. Eine verbesserte Überwachung, die relevante und verwertbare Informationen liefert, kann die Fehlerbehebung und Kapazitätsplanung erleichtern.
Ein weiterer Vorteil besteht darin, dass sich einige Bedenken innerhalb des Unternehmens ausräumen lassen. Fragen zur Sicherheit und Leistung in der Cloud ergeben sich zum Teil aus der Mandantenfähigkeit und der öffentlichen Anbindung der Public Cloud, aber auch aus dem vermeintlichen Kontrollverlust. Eine bessere Überwachung von Unternehmensanwendungen und deren Verhalten kann wesentlich dazu beitragen, diese Migration voranzutreiben und emotionale Hürden für die Cloud-Einführung abzubauen.
Regel Nr. 5: Konzentrieren Sie sich weiterhin auf DR-/BC-Strategien
Disaster Recovery und Business Continuity (DR/BC) sind wesentliche Bestandteile einer guten Rechenzentrumsinfrastruktur und eines guten Anwendungsdesigns. Die Nutzung einer Public Cloud entbindet Sie nicht von Ihrer Verantwortung, den Betrieb und die Sicherheit Ihrer Anwendungen zu gewährleisten. Sie senkt jedoch die Einstiegshürden für DR/BC-Dienste.
Bevor öffentliche Cloud-Dienste verfügbar waren, war die Einrichtung eines physischen Standorts für die Notfallwiederherstellung möglicherweise mit erheblichen Kosten und langen Vorlaufzeiten verbunden. Heute können Sie innerhalb weniger Minuten auf die Infrastruktur eines anderen Anbieters auf einem anderen Kontinent zugreifen, die auf einer anderen zugrunde liegenden Technologie basiert. Doch auch wenn die Infrastruktur wesentlich leichter verfügbar ist, erfordert die Entwicklung einer hochverfügbaren Anwendung weiterhin eine umfassende Planung und Konfiguration.
Obwohl es eine umfangreiche Dokumentation zum Thema Notfallwiederherstellung und Cloud-Infrastrukturen gibt, lässt sich ein guter Rahmen für die Planung und Konzeption von DR/BC auf einige wenige zentrale Entscheidungen und Aspekte reduzieren.
Zunächst müssen Sie sich Gedanken über Risiken und die Kapitalrendite (ROI) machen. Ist die ultimative Lösung mit mehreren Regionen und Anbietern den Zeit- und Kostenaufwand wert? Cloud-Dienste können zwar die Anschaffungskosten senken, doch die Betriebskosten für die Aufrechterhaltung robuster DR-/BC-Dienste bleiben bestehen.
Zweitens müssen Sie sich überlegen, wie Sie Transaktionsdaten speichern und verteilen und dabei deren Konsistenz gewährleisten. Dieses Problem ist zwar gut erforscht, stellt aber möglicherweise die größte Herausforderung bei der Entwicklung geografisch verteilter, hochverfügbarer Anwendungen dar. Viele Lösungen erfordern Verbindungen mit hoher Bandbreite und geringer Latenz zwischen den Standorten oder komplexere Konzepte wie ein Modell der letztendlichen Konsistenz, das bei Unternehmensanwendungen nur selten zum Einsatz kommt. Die Einrichtung von Verbindungen mit geringer Latenz zwischen verschiedenen Cloud-Anbietern übersteigt die Möglichkeiten der meisten Unternehmen, doch inzwischen werden einige Optionen verfügbar.
Die dritte zentrale Herausforderung besteht darin, den Zugriff auf Ihre Anwendungen zu verwalten. Bei den meisten Aktiv-Aktiv- oder Aktiv-DR-Konzepten bietet die Verwendung von DNS, um den Datenverkehr je nach Verfügbarkeit, Nähe oder Leistung an das optimale Rechenzentrum weiterzuleiten, das beste Verhältnis zwischen Einfachheit und Funktionalität. Dies gilt insbesondere, wenn Sie ein Multi-Cloud-Modell in Betracht ziehen, bei dem Sie für Ihre Anwendungen verschiedene Cloud-Anbieter nutzen. Auch der Einsatz von Netzwerkprotokollen wie BGP könnte eine Option sein, erhöht jedoch in der Regel die Komplexität und birgt gewisse Risiken. Eine weitere Möglichkeit wäre, den Netzwerkverkehr mithilfe von Geräten oder Diensten, die sich außerhalb, aber in der Nähe der Cloud befinden, einfach per Lastverteilung auf mehrere Clouds zu verteilen oder zwischen ihnen umzuschalten – womit wir bei unserer letzten Regel wären.
Regel Nr. 6: Näher an die Cloud heranrücken
Die meisten mittleren bis großen Unternehmen, die Unternehmensanwendungen in die Cloud migrieren, werden einen sicheren privaten Zugang zu ihrer Cloud-Infrastruktur einrichten wollen. Während für einige eine VPN-Lösung über das öffentliche Internet geeignet sein mag, werden viele Unternehmen eine direktere, dedizierte Verbindung zum Cloud-Anbieter nutzen. Diese von Dienstanbietern bereitgestellten dedizierten Verbindungen bieten Vertraulichkeit, garantierte Bandbreite und geringere Latenzzeiten als öffentliche Internetverbindungen – allerdings hat dies seinen Preis.
Und wenn Sie ausfallsichere Verbindungen zu mehreren Clouds benötigen, müssen Sie mehrere Verbindungen bereitstellen. Doch was, wenn Sie Ihre Cloud mit bestimmten Infrastrukturkomponenten verbinden müssen, Ihre bestehenden Rechenzentren jedoch geografisch oder logisch zu weit von den Netzwerk-Peering-Punkten der Cloud entfernt sind?
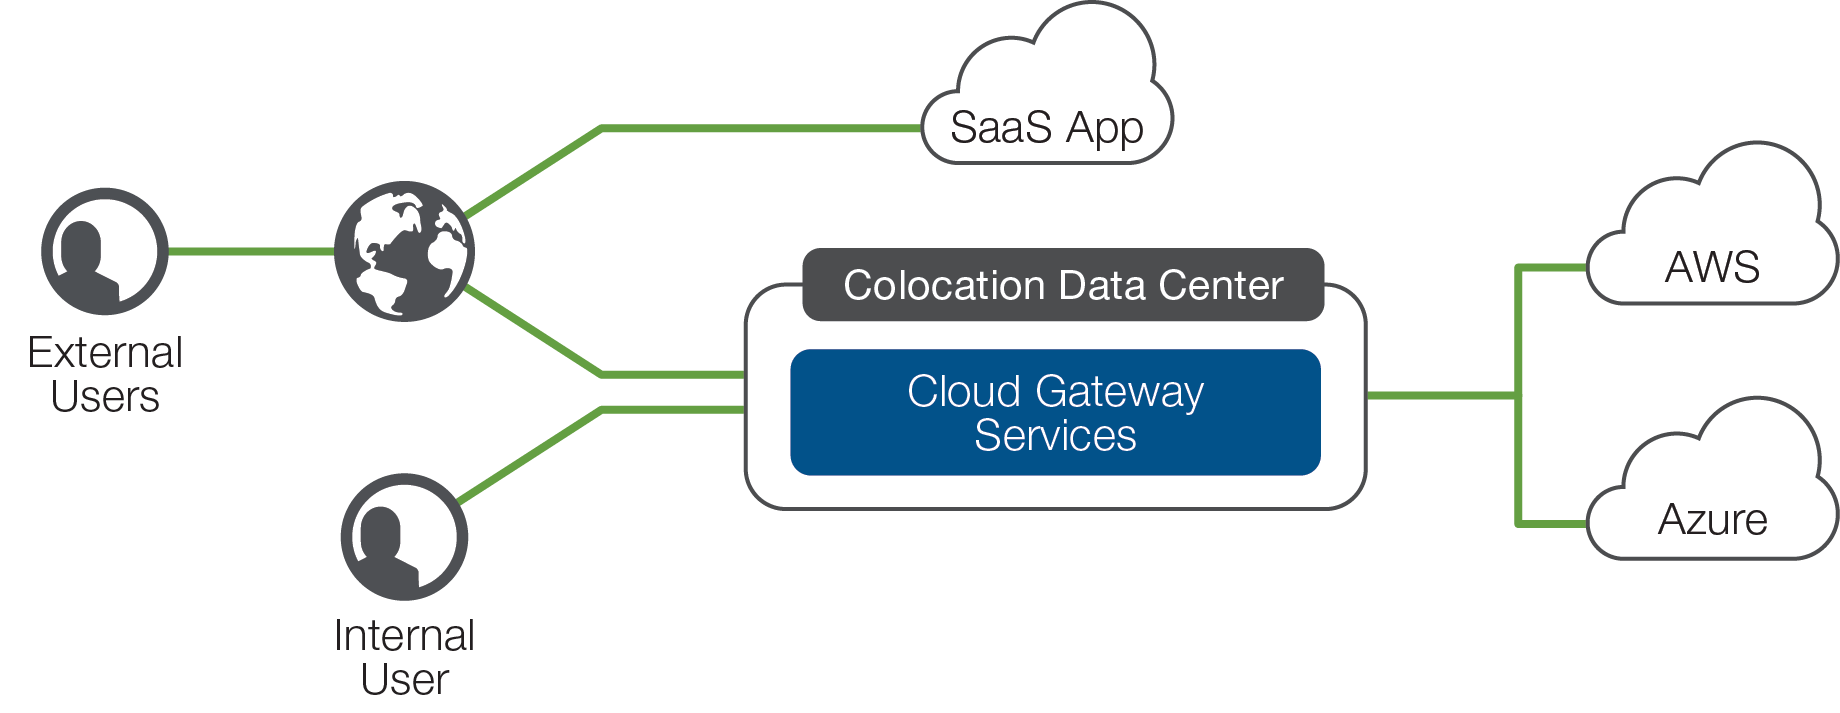
Unternehmen ziehen zunehmend in Betracht, Geräte in cloudangebundenen Umgebungen (häufig als Cloud Exchanges bezeichnet) unterzubringen, die Hochgeschwindigkeitsverbindungen zu mehreren Cloud-Anbietern bieten. So können Sie einen Teil Ihrer IT-Ressourcen in unmittelbarer Nähe zu Ihrer virtuellen Cloud-Infrastruktur betreiben und erhalten dadurch private Verbindungen mit geringer Latenz zwischen Anwendungen in der Cloud und Infrastrukturkomponenten wie Speicher- oder Sicherheits-Appliances, die im Colocation-Rechenzentrum untergebracht sind. Darüber hinaus können Sie mit dieser Lösung vorhandene IT-Geräte weiterverwenden und Netzwerk- sowie Sicherheitskontrollen auf die Cloud-Infrastruktur ausweiten.
Schließlich können Sie durch die Unterbringung in einer Cloud Exchange Kontrollmechanismen am Knotenpunkt zwischen Ihrem Unternehmensrechenzentrum, Ihren Cloud-Infrastrukturen und dem öffentlichen Internet platzieren. Sie können die für Ihr Unternehmen erforderlichen Sicherheitsrichtlinien erweitern oder neu erstellen und so eine bessere Kontrolle und Transparenz der Anwendungsdatenflüsse erreichen. Dadurch verbessern Sie Ihre allgemeine Sicherheitslage und können Zugriffs- und Sicherheitsdienste vereinheitlichen und standardisieren.
Fazit
Die Verlagerung von Unternehmensanwendungen in eine Public Cloud nach dem Lift-and-Shift-Prinzip kann Unternehmen dabei helfen, Kosten zu sparen, ihre Flexibilität zu erhöhen und schnell in eine Cloud-Umgebung zu wechseln. Für eine erfolgreiche Migration ist es jedoch entscheidend zu erkennen, dass Unternehmensanwendungen weiterhin eine unterstützende Infrastruktur benötigen.
Wenn Sie sicherstellen, dass die Dienste, auf die Ihre Anwendungen im Hinblick auf Sicherheit, Leistung und Verfügbarkeit angewiesen sind, auch in der Cloud vorhanden sind, bleiben Ihre herkömmlichen Unternehmensanwendungen funktionsfähig und Ihre Benutzer zufrieden. Durch die Integration einer Überwachung können Sie Problembereiche schnell erkennen und Bedenken von Anwendungsverantwortlichen beim Umzug ihrer Dienste in die Cloud ausräumen.
Ein Lift-and-Shift kann auch als Katalysator dienen, um robuste Kontrollen wiederherzustellen, Zugriffsrechte zu konsolidieren und die Geschäftskontinuität zu verbessern. Dadurch erhöht sich der Gesamt-ROI der Migration. Wenn Sie mehrere Public Clouds nutzen, sollten Sie außerdem die Vorteile einer Colocation in einem Cloud Exchange in Betracht ziehen. Dies kann die Leistung verbessern und ermöglicht es Ihnen, Sicherheits- und Zugriffsrichtlinien über eine zentrale Kontrollinstanz zu standardisieren.
1 Knapp, Kristin, „Das Mittel zum Zweck“, Modern Infrastructure, Juli/August 2015, http://docs.media.bitpipe.com/io_12x/io_125304/item_1181222/MI_JULY.pdf
VERÖFFENTLICHT AM 29. NOVEMBER 2016