Verbessern Sie die Skalierbarkeit Ihres Netzwerks mit BIG-IP CGNAT
Profitieren Sie von einer nahtlosen und sicheren IP-Adressstrategie als Teil einer Suite konsolidierter Funktionen.
Skalierbarkeit von Netzwerken auf Carrier-Niveau
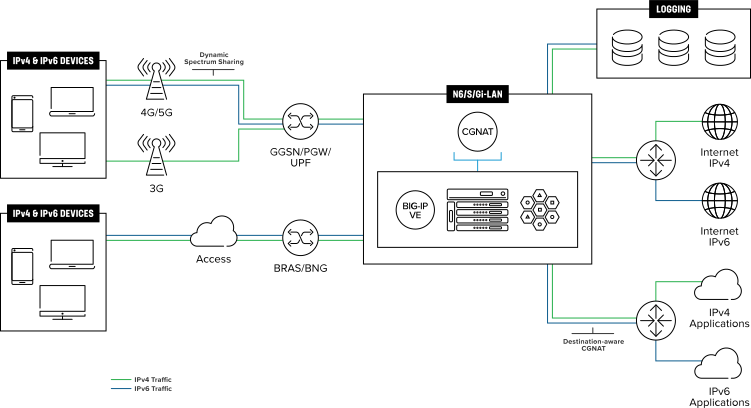
CGNAT ermöglicht die Skalierbarkeit von Netzwerken, indem es IPv4-Adressen einspart und die Migration zu IPv6 erleichtert. Die Verbindung von IPv4 und IPv6 trägt dazu bei, dass neue und bestehende Anwendungen auch bei einem stark steigenden Konnektivitätsbedarf von Verbrauchern und Geräten problemlos adressierbar sind.
Die Kontingente an IPv4-Adressen sind weltweit erschöpft. Da die global verfügbaren IPv4-Adressen an ihre Grenzen stoßen, müssen Serviceprovider auf IPv6 umsteigen. F5 BIG-IP Carrier-Grade NAT (CGNAT) unterstützt sowohl IPv6- als auch IPv4-Adressen, ohne dass kostspielige Hardware-Upgrades erforderlich sind.
CGNAT wird heute weithin als Teil einer Sicherheitsstrategie eingesetzt. BIG-IP CGNAT wird häufig mit BIG-IP Advanced Firewall Manager (AFM) kombiniert und stellt so eine leistungsstarke Netzwerk-Firewall bereit, die auch Teilnehmeradressen verschleiern kann. Diese Kombination ermöglicht es dem Serviceanbieter, ausgehende Sicherheitsdienste für Teilnehmer zu monetarisieren. BIG-IP AFM bietet eine umfassende Sicherheitsplattform, die CGNAT, Schutz vor verteilten Denial-of-Service-Angriffen (DDoS), Zugriffskontrolllisten (ACLs) und Systeme zur Angriffserkennung und -abwehr (IPSs) unterstützt.
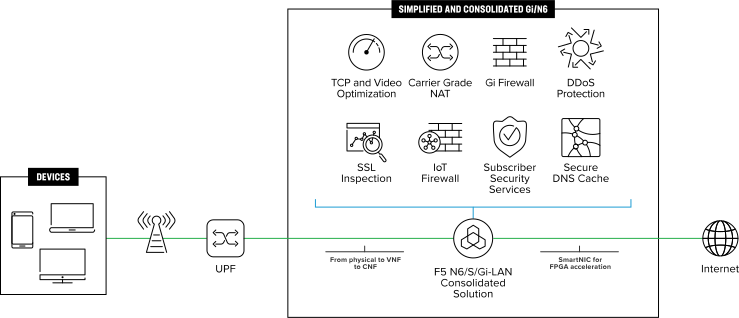
F5 konsolidiert diese Sicherheitskontrollen zusammen mit CGNAT im N6/S/Gi-LAN oder im Rechenzentrum. Dies vereinfacht die Verwaltung und den Betrieb, senkt die Betriebskosten und schafft mehr Möglichkeiten zur Monetarisierung von Funktionen und Diensten. Diese Lösungen können als leistungsstarke Hardware-Appliance, als virtuelle Netzwerkfunktion (VNF), als Cloud-native Netzwerkfunktion (CNF) oder in einem Hybridmodus bereitgestellt werden.
Die wichtigsten Vorteile von BIG-IP CGNAT
1. Skalieren Sie Ihr Netzwerk, indem Sie die Verknappung von IPv4-Adressen und die Migration zu IPv6 mit flexiblen Bereitstellungsoptionen bewältigen
BIG-IP CGNAT bietet Skalierbarkeit auf Carrier-Niveau mit einer hohen Anzahl an IP-Adressübersetzungen, schnellen Einrichtungsraten für NAT-Übersetzungen, hohem Durchsatz und Hochgeschwindigkeitsprotokollierung.
Serviceprovider stehen vor der Herausforderung, IPv4-Geräte und -Inhalte zu verwalten und gleichzeitig auf neuere IPv6-Geräte und -Anwendungen umzustellen. Da IPv6-Geräte und -Inhalte nicht abwärtskompatibel mit IPv4 sind, müssen IPv6-Migrationsstrategien die Koexistenz beider Protokolle unterstützen. BIG-IP CGNAT bietet Skalierbarkeit auf Carrier-Niveau mit einer hohen Anzahl an IP-Adressübersetzungen, schnellen NAT-Übersetzungseinrichtungsraten, hohem Durchsatz und Hochgeschwindigkeitsprotokollierung.
BIG-IP CGNAT ermöglicht es Ihnen, weiterhin IPv4-Konnektivität bereitzustellen und eine große Anzahl gleichzeitiger Sitzungen zu verarbeiten, während Sie die Verknappung von IPv4-Adressen bewältigen und eine nahtlose Migration zu IPv6 planen. Der Funktionsumfang umfasst Large-Scale NAT, NAT 44 (NAPT, PAT, Portblockzuweisung [PBA]), NAT 444, NAT64/DNS64, 464xlat, Port Control Protocol (PCP), Adress-/Portpersistenz, endpunktunabhängige Zuordnung und Filterung (EIM/EIF), Hairpinning, PIM-DM sowie mehrere Gateways auf Anwendungsebene, darunter FTP, SIP, RTSP, PPTP, FTPS, FTP über TLS, explizites FTPS, TFTP, IPsec IKEv2 und ESP. Einer der größten Vorteile von CGNAT in einem Service-Provider-Netzwerk besteht darin, große Blöcke öffentlich routingfähiger IPv4-Adressbereiche effektiv aus dem kundenseitigen „Edge“-Netzwerk „zurückzugewinnen“ und für die Nutzung in anderen Teilen des Netzwerks verfügbar zu machen – oder das Geschäft über die eigenen IPv4-Adresszuweisungen eines Netzwerks hinaus auszubauen. Bei Verwendung der Portblockzuweisung (PBA) lässt sich mit einer Poolressource für Large-Scale NAT (LSN) über das BIG-IP CGNAT-System eine bis zu 35-fache Ausbeute erzielen.
BIG-IP CGNAT verfügt über eine deterministische NAT-Funktion, die bestimmte private IP-Adressen öffentlichen IP-Adressen zuordnet und den Protokollierungsaufwand reduziert. Durch die Ergänzung um BIG-IP Policy Enforcement Manager (PEM) erhalten Netzbetreiber einen besseren Einblick in die Aktivitäten ihrer Teilnehmer im Netzwerk und können CGNAT-Konfigurationen mithilfe zielabhängiger Richtlinien mit Diensttarifen verknüpfen.
2. Skalierung für das Internet der Dinge (IoT)
Laut GSMA wird es bis 2025 24,6 Milliarden IoT-Verbindungen geben, gegenüber 12 Milliarden im Jahr 2019. Die Unterstützung des IoT erfordert eine enorme Skalierbarkeit. Ob vernetzte Autos, Smart Homes, intelligente Zähler oder andere Anwendungen: BIG-IP CGNAT hilft Serviceprovidern, effizient zu skalieren, um die Millionen von IoT-Geräten zu unterstützen, die jeweils eine Netzwerkadresse benötigen. BIG-IP CGNAT lässt sich auf mehrere zehn Millionen IP-Adressübersetzungen skalieren, ermöglicht die Einrichtung von etwa einer Million Übersetzungen pro Sekunde und bietet eine Leistung von mehreren zehn Gigabit. High-Speed-Logging-Funktionen (HSL) verbessern die Leistung zusätzlich. Dadurch können Sie Kosten senken, da Sie Ihre Migrationsanforderungen mit weniger Servern im Netzwerk bewältigen können.
3. Sicherheit auf Carrier-Niveau
CGNAT wird häufig als wichtiger Bestandteil der Sicherheitsstrategie eingesetzt. In Kombination mit BIG-IP AFM bietet BIG-IP CGNAT alle Vorteile einer leistungsstarken Firewall. Dazu gehören eine identitäts- und teilnehmerbezogene Netzwerk-Firewall mit integrierten ACLs sowie IPS- und DDoS-Schutz. Darüber hinaus ermöglichen die sitzungsbezogenen Funktionen die Abwehr komplexer DoS-Angriffe auf Layer 7, die von einer reinen Layer-4-Lösung nicht erkannt würden. BIG-IP AFM und BIG-IP CGNAT unterstützen gemeinsam den Abgleich der Firewall-Adressliste und der Portliste für Quell- und Zieladresse sowie die Auswahl der NAT-Richtlinie anhand eines Protokolls.
Die Erkennung von Teilnehmern und Endpunkten ermöglicht Einblicke in den Netzwerkverkehr zur Optimierung und Monetarisierung sowie die Anwendung teilnehmerklassenbasierter und benutzerdefinierter Sicherheitsrichtlinien. Beispielsweise könnte für eine Reihe bestimmter IoT-Endgeräte eine spezifische Richtlinie bereitgestellt werden. Die Teilnehmererkennung für BIG-IP AFM und BIG-IP CGNAT ermöglicht die Anreicherung von Firewall- und CGNAT-Protokollen (NAPT- und PBA-Protokolle) mit der Teilnehmer-ID, die Teilnehmererkennung und die dynamische Bereitstellung von Richtlinien für Firewalls.
Effizienz ist der Schlüssel zur Kostensenkung und Margensteigerung
4. Konsolidierung von Funktionen zur Senkung der Betriebskosten und Monetarisierung von Dienstleistungen
Effizienz ist der Schlüssel zur Kostensenkung und Margensteigerung. Die F5 BIG-IP-Produktfamilie ermöglicht es, zentrale Funktionen von Serviceprovidern effizient in einer einzigen, leistungsstarken Lösung zu konsolidieren. Beispielsweise kann BIG-IP CGNAT strategisch zusammen mit BIG-IP Local Traffic Manager (LTM), BIG-IP PEM und BIG-IP DNS (DNS-Caching) eingesetzt werden. BIG-IP PEM bietet intelligente Funktionen zur Datenverkehrssteuerung, mit denen der Datenverkehr anhand von Teilnehmerprofilen (z. B. Dienststufen) analysiert und an Dienste weitergeleitet werden kann. Darüber hinaus bietet die Lösung umfassende Funktionen zur Klassifizierung des Datenverkehrs. So können Sie präzise ermitteln, welche Aktivitäten Teilnehmer im Netzwerk ausführen, und auf Grundlage dieser Informationen differenzierte Servicepläne anbieten, was letztlich zu höheren Umsätzen und einer kontrollierten Netzwerknutzung führt.
Eine virtualisierte, containerisierte und konsolidierte N6-LAN-Lösung von F5 unterstützt Sie beim Aufbau eines kosteneffizienten Modells, verkürzt die Markteinführungszeit für neue Services und reduziert die Netzwerkkomplexität. Die CNFs und VNFs von F5 sind eine zentrale Komponente eines effizienten, virtuellen N6-LANs und bieten das umfassendste verfügbare Serviceangebot im N6-LAN.
5. Effiziente Protokollierung, vereinfachte Compliance
BIG-IP CGNAT zeichnet sich durch eine leistungsstarke Protokollierung aus, die für viele Serviceanbieter eine regulatorische Compliance-Anforderung darstellt. Die Zuordnung von IP-Adressen und Nutzungsdaten zu Benutzern (und umgekehrt) kann mühsam, zeitaufwendig und kostspielig sein. BIG-IP CGNAT bietet umfassende und flexible Protokollierungsfunktionen, mit denen Informationen wie die Übersetzung privater in öffentliche IP-Adressen, URL-/URI-Zieladressen, Portnummern, Tageszeiten und weitere benutzerdefinierte Sitzungsdetails gespeichert werden können. CGNAT ermöglicht eine effiziente und anpassbare Protokollierung, beispielsweise durch das Einfügen von MSISDN-/IMSI- und Ziel-URL-/URI-Feldern in die Protokolle.
BIG-IP CGNAT unterstützt den Export von Internet Protocol Flow Information (IPFIX), eine im Vergleich zu Syslog stärker komprimierte Methode zur NAT-Protokollierung. Dadurch wird die Datenmenge pro Protokolleintrag reduziert, was wiederum die Kosten senkt. IPv6-Paketerweiterungsheader können untersucht und gefiltert werden. Dies verbessert die Transparenz des IPv6-Datenverkehrs bei der Untersuchung von Vorfällen oder bei Audits. BIG-IP CGNAT verwaltet außerdem PBA-Sätze effizient, um Ausschlüsse optimal zu handhaben und Arbeitsabläufe zu vereinfachen. Protokolle können zudem um Teilnehmerinformationen wie die MSISDN ergänzt werden.
Jüngste Innovationen verbessern die Leistung von CGNAT durch die schnelle Protokollierung einzelner Sicherheitsereignisse. Firewall-Richtlinien, DDoS, IP Intelligence, Portmissbrauch, Protokollprüfung, Traffic Intelligence und NAT sowie Protokollziele und -Publisher lassen sich unabhängig voneinander und im Einklang mit dem High-Speed-Logging-Framework von BIG-IP steuern. Durch die Möglichkeit, die Protokollfelder für Firewall und NAT anzupassen, sinken die Kosten für das Erzeugen, Übertragen, Parsen und Speichern von Protokollmeldungen. Gleichzeitig steigt die Leistung, da nur erforderliche Felder protokolliert werden, während die Teilnehmerinformationen in den Firewall- und NAT-Protokollen erhalten bleiben.
BIG-IP CGNAT ist skalierbar und unterstützt die Generierung von Millionen von Protokolleinträgen sowie deren Export an einen Systemprotokollserver. Darüber hinaus bietet es Lastausgleich und UDP-Unterstützung. Flexible Optionen ermöglichen die Anbindung einer Vielzahl von Protokollsammlern und umfassen die Begrenzung der Protokollierungsrate, UDP- und TCP-Transport, Optionen für Lastausgleich und Replikation sowie die Formate Syslog, IPFIX, Splunk und ArcSight.
BIG-IP CGNAT lässt sich skalieren, um Millionen von Protokolleinträgen zu erzeugen und an einen Systemprotokollserver zu exportieren.
6. Bereit für NFV und Container
BIG-IP CGNAT kann auf Hochleistungshardware oder softwarebasiert als VNF (BIG-IP Virtual Edition), als Teil der vorkonfigurierten NFV-Lösung von F5 für S/Gi-LAN, Gi Firewall oder CGNAT oder als CNF bereitgestellt werden. F5 unterstützt Sie beim Umstieg auf Cloud- und softwaredefinierte Architekturen mit virtuellen Plattformen für die Anwendungsbereitstellung, die eine agile, flexible und effiziente Bereitstellung fortschrittlicher Anwendungs- und Sicherheitsdienste ermöglichen. Die softwarebasierte Bereitstellung erhöht die Agilität und ermöglicht Automatisierung und Orchestrierung in Cloud-Architekturen.
Der Einsatz dieser Lösungen als Teil der F5 NFV Packaged Solution für Gi Firewall, S/Gi LAN oder CGNAT vereinfacht mithilfe des F5 VNF Manager die Beschaffung, Bereitstellung und Verwaltung. Pakete werden auf Basis von 5, 10 oder 50 Gbit/s erworben. Wenn das Datenverkehrsvolumen für den Dienst steigt, können Sie die Option „Use-Before-Buy“ nutzen. Klicken Sie hier für einen Überblick über die NFV Packaged Solutions und weitere Informationen zu dieser Option.
SmartNIC-Offload für BIG-IP VE: CGNAT-Leistung steigern und Gesamtbetriebskosten senken
Bei der Durchführung von CGNAT gibt es zwei Hauptfunktionen, die erhebliche Rechenleistung erfordern: die eigentliche Übersetzung einer IP-Adresse in eine andere und die Protokollierung dieser Übersetzung – wie im US-amerikanischen Communications Assistance for Law Enforcement Act (CALEA) vorgeschrieben. SmartNICs sind die neueste Ergänzung der Familie der Netzwerkschnittstellenkarten (NICs) und können eine Lösung für virtuelle CGNAT-Bereitstellungen (VNF) bieten.
Dank integrierter programmierbarer Komponenten wie FPGAs, NPUs oder SoCs können SmartNICs benutzerdefinierte Netzwerkfunktionen im Auftrag der Anwendungen oder Server ausführen, mit denen sie verbunden sind. Dadurch werden die CPU-Ressourcen entlastet und die Leistung erheblich verbessert. Durch die Auslagerung der CGNAT-Funktionalität von einer F5 BIG-IP VE auf eine Intel FPGA PAC N3000 SmartNIC lässt sich der Gesamtsystemdurchsatz um etwa 30 % steigern. Noch wichtiger ist, dass sich auch die CPU-Auslastung der BIG-IP VE um etwa 80 % reduzieren lässt. So wird verhindert, dass die VE überlastet wird! Weitere Informationen finden Sie in der Übersicht zu BIG-IP VE für SmartNICs.
Fazit
CGNAT hat sich als unverzichtbares Werkzeug zur Unterstützung der Umstellung auf IPv6 erwiesen und stellt seinen Nutzen auch in heutigen Netzwerken unter Beweis, indem es zur Skalierung und Absicherung von Netzwerken beiträgt. Für Serviceprovider die die Skalierbarkeit ihres Netzwerks für IPv6, IoT und 5G optimieren möchten, bietet BIG-IP CGNAT als Teil einer Suite konsolidierter Netzwerkfunktionen eine nahtlose und sichere IP-Adressstrategie.