Hora de una pregunta rápida. ¿Cuál de estos endpoints pertenece a una API y cuál a una aplicación?
https://www.example.com/product
https://www.example.com/product
Si tienes dudas y no consigues decidirte, no pasa nada. De eso se trata. Los endpoints de las aplicaciones y las API tienen prácticamente el mismo aspecto. Esto se debe a que, en términos técnicos, si son RESTful (y la mayoría lo son), se invocan de la misma forma: mediante HTTPS y, normalmente, con un método GET. Lo que suele variar es la carga útil que se envía con la solicitud. En el caso de las API, esta suele contener datos en formato JSON o XML, mientras que las solicitudes de aplicaciones web pueden no contener absolutamente nada.
Aun así, una de las principales conclusiones de nuestro estudio anual indica que las organizaciones tratan las API de forma distinta a las aplicaciones en lo que respecta a la seguridad. Esta deducción se basa en el hallazgo de que el 41 % de las organizaciones tiene al menos el mismo número de API o incluso más que de aplicaciones y, sin embargo, concede menos importancia a los mismos servicios de seguridad que las protegen.
Quizá te preguntes cómo es posible que las organizaciones acaben teniendo más API que aplicaciones. ¡Buena pregunta! Aunque las API utilizadas para la comunicación interna entre servicios (como en el caso de los microservicios) están estrechamente vinculadas al servicio al que dan soporte, esto no tiene por qué ser así cuando se utilizan para ofrecer interfaces externas.
¿De dónde vienen las API?
Cabe señalar que, en nuestro estudio de 2021, el 61 % de los encuestados afirmó que estaba «añadiendo una capa de API para habilitar interfaces de usuario modernas» como método de modernización. En 2022, esa cifra fue del 45 %. Esto significa que las API que habilitan interfaces de usuario modernas no son necesariamente elementos vinculados directamente a las aplicaciones. Pueden ser fachadas que faciliten interfaces de usuario y aplicaciones modernas, como aplicaciones móviles y servicios digitales, o bien fachadas diseñadas para facilitar las comunicaciones con socios y dentro de la cadena de suministro. Estos casos de uso se sustentan en puertas de enlace de API y en el enrutamiento de capa 7 de los balanceadores de carga, que suelen ofrecer cierto grado de capacidad de transformación para traducir un endpoint de API en un endpoint de aplicación. De este modo, permiten crear una fachada de API similar a las que hacen que los antiguos edificios del oeste estadounidense parezcan mucho más impresionantes de lo que realmente son.
Y, por supuesto, un buen número de API son entidades públicas vinculadas a aplicaciones y accesibles a través de la web (normalmente mediante HTTPS).
Independientemente de cómo hayan llegado hasta ahí, las API de acceso público están expuestas a muchos de los mismos ataques que las aplicaciones. Esto es especialmente cierto cuando intervienen bots, ya que las API bien documentadas facilitan a los atacantes la automatización de ataques a gran escala.
Por ejemplo, algo más del 13 % de las transacciones protegidas por F5 Distributed Cloud Bot Defense en 2023 fueron automatizadas. Es decir, se utilizó un script o software en lugar de una persona que usara un navegador web o una aplicación móvil. Esas transacciones se realizan tanto a través de API como de aplicaciones. Sin duda, un porcentaje de esas transacciones automatizadas correspondía a «bots maliciosos» a los que nuestro servicio de seguridad impidió hacer aquello que pretendían. (Puede obtener más información sobre lo que intentaban hacer en este informe de F5 Labs)
Así pues, cuando analizamos cómo perciben los encuestados la gestión de bots en función del número de API que declararon tener, nos sorprendió bastante descubrir que la gestión de bots ocupa un lugar bastante bajo en la escala de importancia.
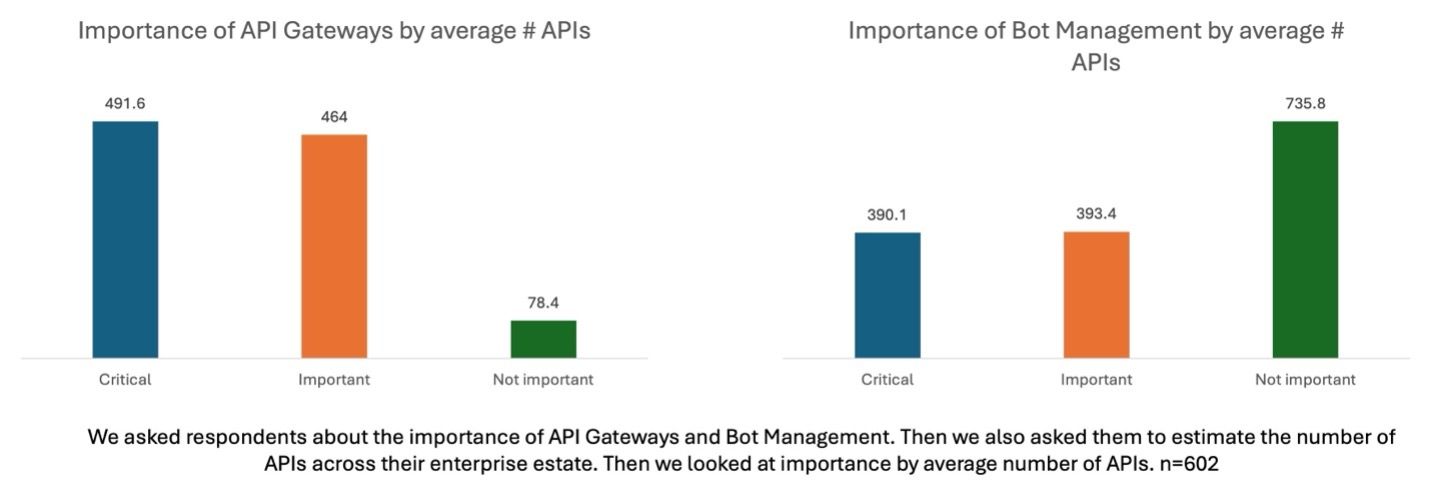
Como puede verse en estos prácticos gráficos de barras, aunque la importancia otorgada a las puertas de enlace de API parece ser adecuada para el número de API gestionadas, no ocurre lo mismo con la gestión de bots. De hecho, ¡es justo lo contrario! A medida que aumenta el número de API, la importancia de la gestión de bots parece disminuir. Y rápidamente.
Sin duda, podría darse el caso de que la mayoría de esas API sean internas. Es decir, que sean API este-oeste entre microservicios que no están expuestas a agentes externos, como bots maliciosos con malas intenciones.
Pero, por otro lado, puede que sí lo estén. Dada la cantidad de artículos que he leído durante el último año sobre atacantes que consiguen acceder a través de API, me atrevería a decir que hay muchas más API externas de lo que pensamos.
Así pues, es hora de recordar que, aunque existen numerosos bots molestos —bots Grinch, bots de zapatillas, etc.— que perjudican a las empresas acaparando productos con mucha demanda, también hay una cantidad considerable de bots cuyo único propósito es detectar vulnerabilidades y explotarlas. Tanto en las API como en las aplicaciones.
Por tanto, sería conveniente que las organizaciones emplearan una amplia gama de opciones de seguridad para proteger sus API y, en última instancia, su negocio. La gestión de bots es, sin duda, una de esas opciones de seguridad y debería considerarse un componente esencial de cualquier estrategia de seguridad.
A fin de cuentas, a los bots les da igual que ese endpoint pertenezca a una aplicación o a una API. Atacarán a ambos.
Lo que significa que las organizaciones deben proteger tanto las aplicaciones como las API detectando los bots e impidiendo que lleven a cabo cualquier acción maliciosa que estén intentando realizar.
Si quieres ver la protección contra bots en acción, echa un vistazo a esta demostración.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.