AIデータセキュリティとは
AIデータセキュリティは、AIシステムが使用するデータ、モデル、インターフェースを、不正使用、漏えい、攻撃から保護します。
AIデータセキュリティは、AIシステムが使用するデータ、モデル、インターフェースを、不正使用、漏えい、攻撃から保護します。
AIデータセキュリティとは、AIライフサイクル全体を通じて、データ、モデル、AI APIを不正アクセス、悪用、改ざん、漏えいから保護するために連携して機能するプラクティス、制御、革新的なテクノロジーを指します。従来のデータセキュリティを拡張し、モデルの安全性、推論のセキュリティ、AIの意思決定プロセスの保護に重点を置いています。
AIデータセキュリティと従来のデータセキュリティの比較
従来のデータセキュリティツールは、資産、ストレージ環境、データ転送手段の保護に重点を置いています。データへのアクセスを制御し、一部の脅威を阻止して、権限のない人物によるデータの閲覧を防ぐうえでは効果的ですが、AIシステムを十分に保護することはできません。
AIシステムは動的かつ確率的です。生成AIエンジンに同一のプロンプトを入力しても、プロンプトのコンテキストや意図によって異なる出力が生成される場合があります。従来のツールでは、そのコンテキストや意図を評価できません。そのため、プロンプトに潜む脅威や破損したトレーニングデータを検出したり、AIシステム内部の意思決定を操作しようとする試みを見抜いたりすることはできません。
AIデータセキュリティは、コンテキストと意図を分析し、悪意がある可能性のあるアクションを特定します。これらのツールは、AIの入力と出力にガードレールを設けることで、取り込むデータを無害化し、AIシステムへのプロンプトを精査するとともに、必要に応じて出力を編集します。また、意図しない動作を防ぐために、エージェントの動作範囲を制限することもできます。
今、AIデータセキュリティが重要な理由
AIシステムとインフラストラクチャには、従来のデータ保護だけでは対応できない新たなセキュリティ課題があります。組織は、個人情報の漏えいやシステムの欺瞞につながる可能性があるモデル、APIインターフェース、入出力を保護する必要があります。保護対策を講じることで、全体的なセキュリティが強化されます。
生成AI、LLMアプリケーション、自律型システムは、大規模なデータセットと継続的なデータフローに依存しているため、データポイズニング、モデル窃取、プロンプトインジェクション、機密情報の漏えいといった脆弱性が生じます。AIが顧客向けアプリ、ワークフロー、意思決定に組み込まれる中、AIデータセキュリティは、信頼性、継続性、コンプライアンスといった重要なビジネス目標の達成に不可欠です。
AIシステムはどのように新たなリスクをもたらすのでしょうか。一般的な例をいくつかご紹介します。
- AIシステムでは、モデルの出力を通じて機密情報が漏えいする可能性があります。
- AI APIは、新たな攻撃対象領域と、はるかに高頻度な攻撃パターンをもたらします。
- モデルは、悪意のあるプロンプトや敵対的入力によって操作される可能性があります。
- モデルのスナップショット(チェックポイント)、ベクトル表現(埋め込み)、トレーニングデータは、保護が必要な機密性の高い知的財産となります。
- 推論エンドポイントは、レイテンシ、スケール、ポリシーに関する厳しい制約の下で動作する必要があります。
シャドーAIとデータ漏えいのリスク軽減
内部関係者によるAI利用のリスクは、データ保護に重大な課題をもたらします。従業員が、ガードレールのない未承認のAIツールを使用し、意図せずデータを漏えいさせる可能性があります。たとえば、入力したデータがAI企業のモデルのトレーニングに使用される可能性を認識しないまま、顧客情報、機密知的財産(IP)、ソースコードをAIシステムに貼り付けてしまうことがあります。また、生成AIエンジンやAI搭載のソフトウェア開発ツールに機密データを入力すると、そのデータが外部の脅威にさらされる可能性もあります。
ライフサイクル全体にわたるAIデータセキュリティ
AIデータセキュリティは、AIライフサイクルのあらゆる段階でデータとモデルを継続的に保護する必要があります。AI資産は複数の環境間を移動し、ユーザー、アプリケーション、他のモデルと動的にやり取りするため、従来の境界防御だけでは対応できません。セキュリティには、継続性、組み込み型の対策、モデルへの対応が不可欠です。
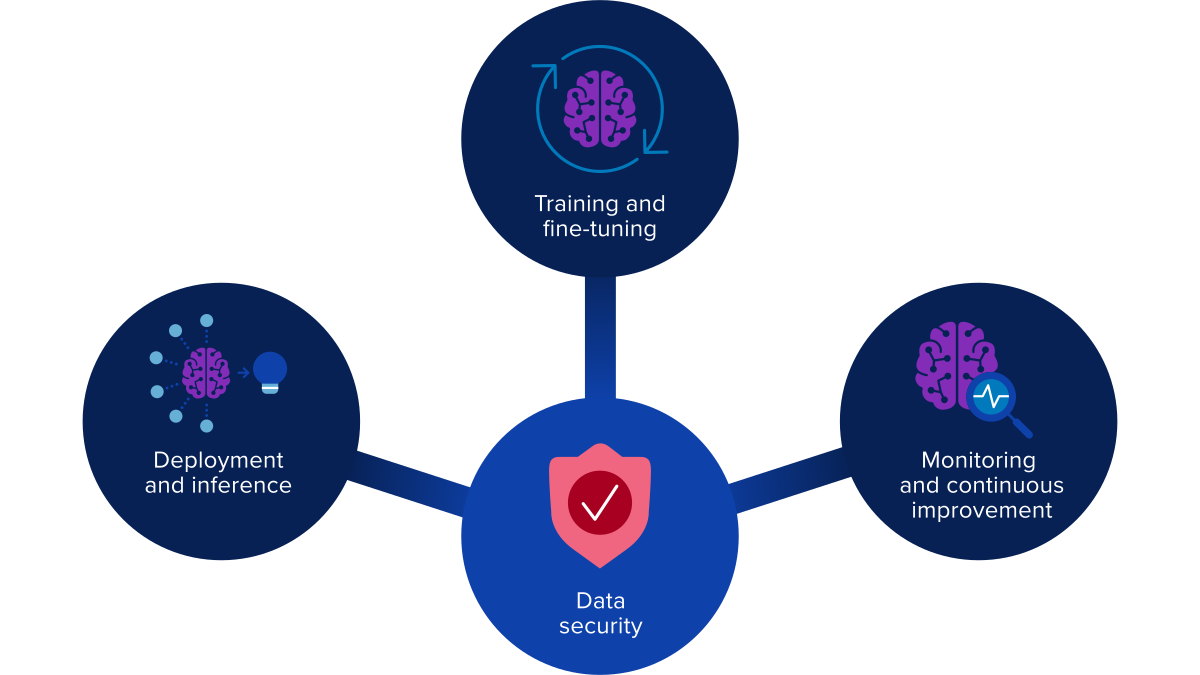
- データの収集と準備:AIセキュリティへの取り組みは、トレーニング前から始まります。データの取り込み、ラベル付け、特徴量エンジニアリングでは、機密情報が窃取や不正アクセスにさらされるほか、攻撃者が改ざんしたデータを注入してモデルに偏りを生じさせたり、性能を低下させたりするデータポイズニングのリスクがあります。データをAIパイプラインに投入する前に、強固なガバナンス、検証、アクセス制御を確立することが不可欠です。
- トレーニングとファインチューニング:トレーニングデータ、モデルのチェックポイント、埋め込み、勾配には機密情報が含まれています。トレーニングやチューニング中に侵害を受けると、モデルの改ざん、知的財産の喪失、規制対象データの漏えい、敵対的操作につながり、モデルの動作が恒久的に変化する可能性があります。
- デプロイと推論:推論APIは、プロンプトインジェクション、出力操作、モデル抽出、データ収集、過負荷攻撃の主要な標的です。アクセスには認証と厳格な制御が必要であり、入力に敵対的なペイロードの挙動がないか検査する必要があります。
- 監視と継続的な改善:モデルドリフト、バイアス、有害な動作、不正利用については、継続的な監視、ログ記録、監督が必要です。運用担当者は、異常、アクセスパターン、安全性やコンプライアンス上の問題を検出する必要があります
境界型セキュリティだけではこの環境に対応できない理由
AIワークロードは、データレイク、クラスター、レジストリ、ゲートウェイ、エッジノード、エンドポイントにまたがるため、単一の境界に依存したセキュリティでは対応できません。データとモデルのライフサイクル全体を通じて保護し、ユーザー、アプリ、サービスとのすべての接点で、一貫した認証、検査、ポリシーを適用する必要があります。
AIデータセキュリティの基本原則と制御
効果的なAIデータセキュリティでは、セキュリティ、プライバシー、運用に関する制御を組み合わせて適用します。
- データガバナンスと影響評価:AI開発にデータを使用する前に、適法性、データ品質、データリネージ、プライバシーへの影響を検証します。
- ゼロトラストと最小権限:データリポジトリ、モデルアーティファクト、推論APIを含むすべての境界で、認証と認可を適用します。
- データの最小化と匿名化:機密情報が露出するリスクを低減し、後続処理でポリシーを適用できるよう、データセットに機密度ラベルを付与します。
- モデルレベルの保護: チェックポイント、埋め込み、トレーニングアーティファクト、アクセラレーター環境を保護します。
- 入出力のランタイム検査:プロンプトインジェクション、悪意のあるペイロード、有害なコンテンツ、意図しない情報漏えいを検出します。
- 継続的な監視と人による監督:重大な影響を伴うAIの意思決定や規制対象業界では必須です。
- APIとトラフィックのガバナンス:検証済みのリクエストのみが推論エンドポイントに到達するようにします。
ガバナンスに関する意思決定はネットワーク外で行われますが、F5は、承認されたデータソース、アイデンティティ、サービスのみがAIシステムにアクセスできるようにすることで、その決定を実際に適用します。F5 Distributed Cloud ServicesとF5 BIG-IPは、ポリシーベースのアクセス制御、データ分類に応じたルーティング、APIの許可リスト登録を適用し、トレーニングおよび推論のデータフローを承認済みのガバナンスルールに適合させます。
転送中および保存中のAIデータを保護
AIパイプラインでは、データの取り込みから特徴量ストア、推論エンドポイントに至るまで、データが継続的に移動します。こうしたデータフローを保護するには、以下が必要です。
- 転送中および保存中のデータの暗号化。
- すべてのAPIアクセスに対する認証と認可。
- スキーマ検証、レート制限、脅威検知を備えたセキュアなAPI設計。
- 最初の適用レイヤーとして、Webアプリケーションファイアウォール(WAF)、分散型サービス拒否(DDoS)攻撃対策、ボット対策を導入。
- トレーニングデータ、推論エンドポイント、モデルアーティファクトを分離するためのセグメント化された環境。
- 暗号化されたチャネル内の異常や潜在的な脅威を検出するためのトラフィック検査。
F5は、ゲートウェイとモデルエンドポイントの前段にインラインの適用レイヤーを追加することで、AIデータパイプラインを保護します。F5 Distributed Cloud Web App and API Protection (WAAP)、F5 Distributed Cloud API Security、F5 BIG-IP Advanced WAF、F5 BIG-IP Access Policy Manager (APM)、F5 BIG-IP SSL Orchestrator、F5 NGINX App Protectなどのソリューションは、Transport Layer Security(TLS)、認証、検証、レート制限、WAF、DDoS攻撃対策、ボット対策、暗号化トラフィックの検査を管理し、検証済みのリクエストのみがAIモデルに到達するようにします。これにより、悪意のあるペイロード、不正アクセス、異常なアクティビティ、データ漏えいからAIデータパイプラインを保護できます。
At 推論時をはじめ、より広範なAI環境全体にわたり、F5はインフラストラクチャとAI固有の制御を組み合わせ、モデル、アプリケーション、エージェント、ユーザー間のやり取りを保護します。F5 NGINX Ingress Controller、F5 Distributed Cloud Mesh、F5 BIG-IP Next Kubernetesは、推論ワークロードを取り巻くテナントの分離、環境のセグメント化、トラフィックおよびアクセスポリシーの適用を支援します。F5 AI Guardrailsは、プロンプト、レスポンス、エージェントのアクション、ツールの使用に対して、AI固有のランタイム検査とポリシー適用を追加します。F5 AI Gatewayはモデル、エージェント、ツールへのアクセスを管理し、F5 AI Red Teamはモデル、アプリケーション、エージェントに対する敵対的テストを実施して弱点を特定します。F5 Workforce AI Securityは、承認済みおよび未承認のAI利用全体にわたる可視性とガバナンスを提供します。
高度なプライバシー制御とデータ保護
いくつかの高度な手法は、モデルのトレーニング時やリアルタイム推論時に、組織が機密データのプライバシーとセキュリティを維持するうえで役立ちます。
モデルのトレーニング中、組織は生のトレーニングデータの機密性を維持し、後からモデルをリバースエンジニアリングして機密データを復元できないようにする必要があります。これには、以下が含まれる場合があります。
- データマスキングと合成データ:実際の顧客記録を使用せず、データを模擬したコンピューター生成のデータセットを使用してモデルをトレーニングします。
- 数学的手法に基づく(差分)プライバシー:慎重に調整した数学的ノイズを学習時に加えることで、後からモデルを通じて個々のレコードに関する機密情報が推測されるリスクを低減します
- 連合学習:実データをローカルサーバー内で安全に保持し、中央サーバーにはモデルパラメーターの更新情報のみを送信します。
リアルタイム推論中のデータを保護するため、組織は暗号化されていない情報が漏えいする可能性を抑える対策を講じる必要があります。具体的には、次の対策が挙げられます。
- リアルタイムのデータ秘匿化:ユーザープロンプトがAIシステムに到達する前に機密情報を自動的に除去し、回答を返す際にローカルで復元します。
- ハードウェア保管庫:ハードウェアで暗号化されたチップ内でAIクエリを処理し、権限のない第三者によるアクセスを防止します。
- 高度な暗号技術:AIモデルが完全に暗号化されたデータのみを分析し、元のファイルを復号することなく回答を提供できるようにします。
モデル、入力、出力の保護
AIモデルには、モデルのセキュリティ、出力のセキュリティ、コンテキストを通じた理解のセキュリティなど、固有のセキュリティ要件があります。
モデルセキュリティには、チェックポイント、埋め込み、モデルの重み(学習によって得られた数値)を、窃取、改ざん、不正な複製から保護することが含まれます。AIファイアウォールによる入力セキュリティでは、入力プロンプトとペイロードをフィルタリングおよび検査し、プロンプトインジェクションの脅威、敵対的入力、悪意のあるコード入力、システムに過負荷をかけてクラッシュさせることを目的とした過大な入力や不正な形式の入力を排除する必要があります。
出力セキュリティとは、AIの出力を通じた機密データや知的財産の漏えい、または有害なコンテンツの生成を防止することです。
従来のセキュリティソリューションでは、AI固有の脅威を十分に把握できません。そのため、AI Security Posture Management(AI-SPM)などの手法を活用し、マルチクラウド環境とハイブリッド環境全体の構成、ポリシー、ランタイム動作を継続的に監視して、ドリフトや構成ミスを特定する必要があります。
F5は、AIモデル、入力、出力、およびそれらを取り巻くアプリケーションとAPIのインフラストラクチャのセキュリティ確保を支援する多層的な制御を提供します。BIG-IP Advanced WAF、Distributed Cloud WAAP、Distributed Cloud API Security、NGINX App Protectは、AIゲートウェイや推論エンドポイントの前段に配置でき、呼び出し元の認証、トラフィックの検査、AIワークロードに対するアプリケーションおよびAPIセキュリティポリシーの適用を行います。F5 AI Guardrailsは、プロンプト、応答、エージェントのアクション、ツールの使用に対して、AI固有のランタイム検査とポリシー適用を追加します。F5 AI Gatewayは、モデル、エージェント、ツールへのアクセスを管理します。F5 AI Red Teamは、モデル、アプリケーション、エージェントに対して敵対的テストを実施し、弱点を特定します。F5 Workforce AI Securityは、承認済みおよび未承認のAI利用全体にわたる可視性とガバナンスを提供します。
AI GuardrailsとWorkforce AI Securityは、AIに特化した検査とポリシー適用を追加し、プロンプトインジェクション、機密データの漏えい、有害なコンテンツ、その他のリスクのあるアクティビティのブロックを支援します。Workforce AI Securityはさらに、承認済みおよび未承認のAI利用全体に可視性とガバナンスを拡張し、どのAIツールがどのように使用されているか、また機密データの漏えいやポリシー違反がどこで発生している可能性があるかを組織が把握できるよう支援します。
AIデータセキュリティの運用化
企業は、AIセキュリティを既存のプロセスに統合する必要があります。
- DevSecOpsとMLOpsの統合: トレーニングおよびデプロイのパイプラインにセキュリティゲートを組み込みます。このアプローチにより、脆弱性、設定ミス、リスクの高いデータフローを早期に特定し、本番環境のAIシステムに到達するのを防ぎます。
- 明確な社内ポリシー:社内外のAIツールを安全に利用するための指針となります。これらのポリシーは、偶発的なデータ漏えいを最小限に抑え、生成AIやサードパーティのAIサービスの不正利用を防止するためのガードレールを確立します。
- 規制への適合:一般データ保護規則(GDPR)、医療保険の相互運用性と説明責任に関する法律(HIPAA)、カリフォルニア州消費者プライバシー法(CCPA)、業界固有の規則、および新たなAI規制への準拠を確保することです。企業は、これらの規制を遵守し、罰金、運用リスク、コンプライアンスからの逸脱を回避するために、AIのデータフローとモデルの挙動を定期的に追跡する必要があります。
- 責任共有モデル:AIのセキュリティ確保には、ネットワーク、データ、アプリケーションセキュリティ、AIプラットフォームの各チーム間の連携が必要です。効果的な保護には、AIパイプラインにおいて特定のチームがボトルネックや監視の死角とならないよう、責任を分担して連携することが不可欠です。
- 従業員トレーニング:チームが安全なプロンプト手法、データの取り扱い、モデルの利用ガイドラインを十分に理解できるようにします。AIに関連するデータ漏えいや不正利用の主な原因となる人的ミスを最小限に抑えるには、従業員への適切なトレーニングが不可欠です。
まとめ
AIデータセキュリティは、組織全体でAIの活用を安心して拡大するために不可欠です。AIシステムを支えるデータ、モデル、インターフェースを保護するには、AI活用のあらゆる段階で継続的な制御、インテリジェントな検査、堅牢なガバナンスが求められます。F5は、インテリジェントなセキュリティとトラフィック管理をAIゲートウェイおよび推論エンドポイントに直接統合することで、組織によるゼロトラストの適用、データ漏えいの防止、悪意のある入力のブロックを支援し、ハイブリッド環境とマルチクラウド環境全体で円滑かつコンプライアンスに準拠したAI運用を実現できるよう支援します。
よくあるご質問
AIデータセキュリティは、従来のデータセキュリティとどのように異なりますか?
AIデータセキュリティは、コンテキストを扱うAIシステムに適した動的なアプローチを採用している点で、従来のデータセキュリティとは異なります。従来のデータセキュリティは、静的な資産、データストレージ、データ伝送方式を保護します。しかし、こうしたソリューションでは、AIシステム内の脅威を特定するうえで重要なコンテキストや意図を分析できません。AIデータセキュリティは、そのコンテンツと意図を分析し、AIの入力と出力にガードレールを設けるとともに、AIエージェントの境界を設定します。
データポイズニングとは何ですか。また、企業はAIのトレーニング中にどのように防止できますか?
データポイズニングとは、AIモデルの学習データを改変し、推論時に不正確または偏った結果を出力させようとする行為です。データポイズニングを防ぐため、企業は学習前にデータを分析し、学習データへのアクセスを制御して変更を追跡するとともに、学習インフラと転送中のデータを保護するソリューションを導入する必要があります。
インラインAIファイアウォールは、プロンプトインジェクションやデータ漏えいからLLMをどのように保護するのでしょうか?
インラインAIファイアウォールは、大規模言語モデル(LLM)の前段でリバースプロキシとして機能し、プロンプトインジェクションやデータ漏えいから保護します。入力の意図を精査し、AIシステムが実行できる操作を制限するとともに、応答を検査することで、プロンプトインジェクションを防止します。同様に、入力データをマスキングし、取得対象を許可されたファイルに限定するとともに、出力に機密情報が含まれていないか検査することで、データ漏えいを防止します。
AI部品表(AI-BOM)とは何か、また、なぜ企業のセキュリティに不可欠なのか
AI-BOMは、AIシステムを構成するすべての要素の一覧です。モデルやデータセットだけでなく、依存関係、埋め込み、プロンプト、データ取得元に関する情報も含める必要があります。AI-BOMによってAIサプライチェーンを可視化できるため、組織は潜在的なセキュリティ脆弱性を特定し、対処しやすくなります。
F5は、ベクトルデータベースと検索拡張生成(RAG)アーキテクチャのセキュリティ確保にどのように役立ちますか?
F5は、F5 Distributed Cloudを使用してAIパイプライン全体にインライン保護を提供し、ベクトルデータベースとRAGアーキテクチャを保護します。組織は、データベースやRAG環境に組み込まれたアクセス制御だけに依存するのではなく、F5を使用して、データベースとアーキテクチャを取り巻くイングレスポイント、APIゲートウェイ、ネットワークレイヤーで、セキュリティ、トラフィック管理、アイデンティティの適用を行うことができます。
エンタープライズAIのセキュリティを支えるF5の機能とは?
F5 AI Security Platformは、AI Guardrails、Workforce AI Security、AI Gateway、AI Red Teamを統合し、組織によるAIシステムのガバナンス、テスト、保護を支援します。
AI Guardrailsは、ランタイムポリシーの適用を支援し、プロンプトインジェクション、機密データの漏えい、有害なコンテンツ、エージェントによる安全でないアクションなどのリスクから保護します。Workforce AI Securityは、承認済みおよび未承認のAI利用全体に対する可視性とガバナンスを提供し、AIとのやり取りを検査してポリシーを適用できます。AI Gatewayは、モデル、エージェント、ツールへのアクセスを管理するための一元的な制御ポイントを提供します。一方、AI Red Teamは、敵対的テストを使用して、モデル、アプリケーション、エージェントの脆弱性や弱点を特定します。
アプリケーション、API、分散環境を幅広く保護するため、F5 Application Delivery and Security Platform (ADSP)は、WebアプリケーションとAPIの保護、ボット管理、DDoS攻撃の緩和、アプリケーションデリバリーなどの機能を提供します。
