アナリティクスを最大限に活用:多次元の可視性が必要な理由
エグゼクティブサマリー
クラウドやプライベートプラットフォームにまたがる最新アプリケーションの複雑化と分散化により、可視性、分析、トラブルシューティングに課題が生じています。データをサイロ化したままにしたり、地域ごとの担当者や機能別チームだけに利用を制限したりすると、アプリケーションがビジネスに重大な悪影響を及ぼすリスクが高まります。アプリケーションテレメトリ、イベント、ログなど、分散した分析データを統合して相互関係を見いだすことで、アプリケーションの健全性に関する新たな知見が得られ、アプリケーション固有のニーズに合わせた多面的な可視性を実現できます。
情報統合による問題診断
患者が明らかな原因のない症状で医師を受診した場合、通常、その原因を特定するには、データの収集と評価という2つの要素が必要です。患者はMRI検査やX線検査を受け、その結果を専門分野の異なる医師が確認することがあります。同じデータセットからでも、医師によって異なる手がかりが見つかる可能性があります。たとえば、整形外科医と腫瘍医では、同じMRI画像でも着目する異常が異なります。同様に、診療科によって使用する診断情報源が異なる場合もあります。腫瘍医が依頼する血液検査は、整形外科医には役立たないかもしれませんが、患者の健康維持に必要な重要情報をもたらします。複雑な病状を抱える患者の健康状態を複数の医師が連携して評価する方法は、組織内の複数のチームが連携してアプリケーションの健全性を管理する方法と似ています。複数の情報源を1つの統合システムとして捉えることで、新たな固有データを抽象化する最適な方法を理解でき、多くのメリットが得られます。多次元の可視化モデルでは、分散したデータを組み合わせて、お客さまのアプリケーション利用体験に対する可視性を高めることで、アプリケーションの健全性を維持しやすくなります。
多次元可視化とは
多次元可視化は、データのセグメンテーションと可視化を捉える新たなアプローチです。その目的は、データサイロを解消して組織内で情報を利用しやすくすることにあります。異なるシステムがどのように連携し、相互に影響を及ぼすかを把握しやすくすることで、アプリケーション全体の機能について、より深い洞察を得られます。
“多次元可視化の目的は、データサイロを解消し、組織内で情報にアクセスできるようにすることです。”
最初のステップは、データディメンションを定義することです。データの用途と利用者に最適な粒度を選択します。たとえば、UXチーム向けよりもセキュリティ担当者向けに、詳細なセキュリティデータを提供することが考えられます。複数のデータディメンションを定義したら、各ディメンションの詳細とディメンション間の関係を示す単一のレポートや可視化にまとめることができます。これが「多次元の可視性」と呼ばれる理由です。十分な数のデータディメンションがあれば、アプリケーションをエンドツーエンドで包括的に把握できます。
多次元の可視化はアプリケーション分析にどう役立つか
患者が感じる痛みと同様に、セキュリティイベントは、システム内に対処が必要な問題があることを示す最初の兆候かもしれません。セキュリティ情報およびイベント管理(SIEM)システムから取得したデータを使用すると、Webアプリケーションファイアウォール(WAF)のイベント、DDoSメトリクス、外部スキャンのアラートなど、アプリケーションやインフラストラクチャのイベントを確認できます。通常、これはSecOpsチームの担当領域です。多次元的な可視化アプローチでは、これらのイベントを他のデータソースと組み合わせ、複数のチームで確認します。その際、セキュリティの観点から得られた情報を利用可能な他のデータと照合し、データセット間の関連性を探ります。システム間の関係をより容易に把握できるため、小さな問題が他のシステムに影響を及ぼす前に特定して深刻な問題を防ぐとともに、原因がアプリケーション全体のどこにあっても、その原因を特定して切り分けることで、新たな問題をより迅速に解決できます。
複数のデータソースを組み合わせ、各ディメンション間の関係を文書化し、より幅広い関係者が利用できるようデータを広く共有することで、これまでサイロ化されていた組織に新たなインサイトをもたらすことができます。
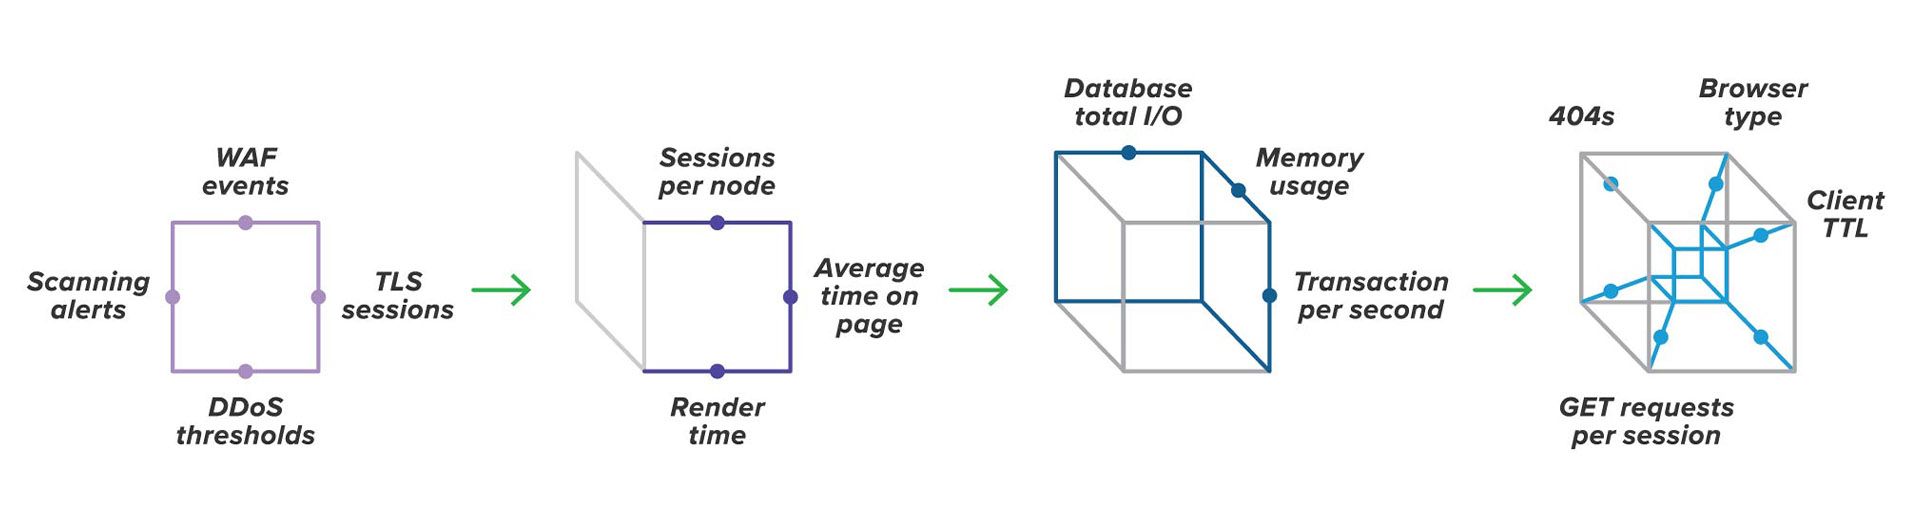
この図は、次元間の関係を特定することで、単一次元のデータからは見えてこない洞察を得られることを示しています。多次元モデルの複雑さは、組織のニーズに合わせて調整できます。
データ可視性の課題
アプリケーション、インフラストラクチャ、セキュリティの各チームが、データに埋もれることなく多次元モデルを効果的に活用できるようにするには、次の課題を軽減することが重要です。
- すべてのチームのデータが、エンタープライズ可視化ソリューションに適切に反映されるようにします。
- セキュリティの観点から得られたインサイトを、他のシステムから得られたインサイトと統合します。これにより、アプリケーションの所有者と保守担当者は、自身の変更が他のアプリケーションのセキュリティ態勢にどのような影響を及ぼす可能性があるかを把握しやすくなります。
- 分散型チームの指標を、企業全体で一元管理される要件に整合させます。
- ハイブリッドクラウドまたはマルチクラウドモデルを採用する場合は、クラウドの各領域にあるデータ間の関係を明確に示す戦略を策定します。多次元の可視性モデリングにより、マルチクラウドおよびハイブリッド環境内の相互接続をより深く理解できるため、特に大きな効果が期待できます。
市場調査によると、これらの問題に対処しない場合、セキュリティインシデント、アプリケーションのパフォーマンス障害、全面的な停止の発生が増える可能性があり、そのいずれも収益と顧客からの信頼の喪失につながりかねません。
“攻撃の66%では、設定ミスによるセキュリティ上の不備が悪用されていました(通常は、Webアプリケーションファイアウォールまたは設定に不備のあるリソースを介した悪用)。”
次のステップ
デジタルトランスフォーメーションの取り組みにより、アプリケーションの健全性を測る指標として、カスタマーエクスペリエンスの重要性が浮き彫りになっています。多次元の可視化アプローチを採用することで、クラウドトラフィックの輻輳が、チェックアウトに時間がかかるという苦情とどのように関連している可能性があるかを把握できます。このアプローチを最大限に活用するには、有用なデータディメンションを選択し、それらの関係を特定したうえで、組織全体のチームが複数のデータディメンションにアクセスできるようにする必要があります。また、データディメンション間のつながりを可視化して理解するためのツールを各チームに提供することも重要です。
多次元可視化モデルは、アプリケーションの健全性を包括的に把握するニーズに応え、アプリケーションを柔軟にモデル化する手段を提供します。エンタープライズアプリケーションポートフォリオを構成するすべてのコンポーネント間の相互運用性を把握しやすくすることで、患者の診断に相当する高度な手法を、アプリケーションを最もよく知る「医師」、すなわちアプリケーションの所有者と保守担当者が活用できるようにします。
関連コンテンツ
レポート
アプリケーションサービスの現状 2020:DevOps版
業界を横断して進むアプリ中心のテクノロジーへの移行が、DevOpsを取り巻く環境をどのように変えるのかをご覧ください。
ソリューション
アプリケーションの健全性と可視性を主体的に管理
可視性の4つの原則と、それらを活用してビジネス成果を向上させる方法をご紹介します。
製品
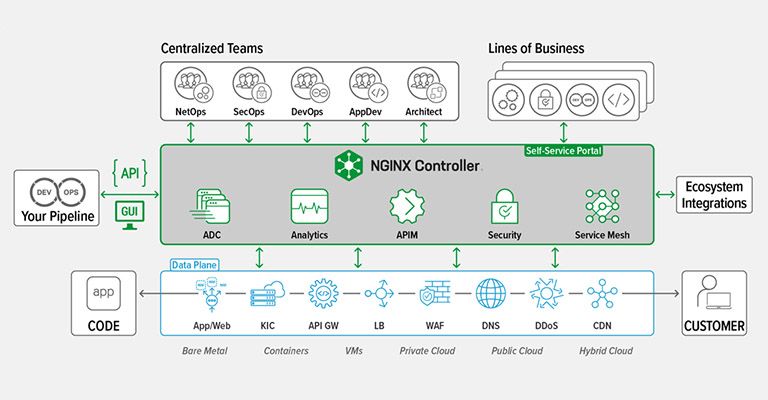
NGINX Controller 3.0のご紹介:アプリ中心のデリバリーで市場投入までの時間を短縮
Controller 3.0は、アプリとAPIの管理およびデリバリーに対する業界初のアプリ中心型アプローチです。
ソリューション
自動化の統合によりCI/CDを高速化
セキュリティとパフォーマンスのポリシーをコードパイプラインに組み込んで自動化し、イノベーションに注力できるようにします。