企業の力を引き出す:大規模エッジ環境におけるマネージドKubernetesとアプリケーションネットワーキングの課題を効率化
今日のデジタル環境では、企業はIoTのユースケースにおいて、エンドユーザーやクライアントデバイスのより近くでアプリケーションを提供することをますます重視しています。その目的は、レイテンシーを最小限に抑え、高精細なエッジデータのバックホール転送を削減し、カスタマーエクスペリエンス全体を向上させることです。こうした変化により、フロントエンド(顧客向け)アプリケーションは、従来のデータセンターやパブリッククラウドから、クライアントのリクエストをローカルで処理できるエッジへと移行しつつあります。
さらに、小売業や製造業などの企業では、サプライチェーンの最適化、作業員の安全確保、予防保全を支援するため、エッジサイトへのAI/MLアプリケーションの導入が進んでいます。一方、コアアプリケーションと非リアルタイムアプリケーションは引き続きクラウドに配置されます。この変化を後押ししているのが、最新のコンテナ化アプリケーションです。これらのアプリケーションには、アプリケーションホスティングプラットフォームを提供するため、エッジへのKubernetesの導入が必要です。ホスティングに加え、クライアント側のセキュリティ確保や、クラウドまたはデータセンターへのセキュアな接続の確立も主な課題です。
エッジコンピューティングの台頭:企業のエッジを変革
- 多様なユースケースへの対応
エッジのユースケースは多岐にわたりますが、共通するのは、レイテンシ、キャパシティ、物理的な場所の制約とのバランスを取りながら、アプリを安全かつ効率的にデプロイする必要があることです。たとえば、次のようなユースケースがあります。- 鉄道駅のスマート発券端末、ドライブスルーで注文を受け付ける端末、利用者が直接操作する銀行ATM。
- 予防保全や作業員の安全確保を目的として製造組立ラインで使用されるAI搭載監視システム、および産業用途やスマートホーム用途でセンサーデータを記録するエッジデバイス。
- 配送車両内のモバイルエッジ構成。
- 機内エンターテインメントシステム
- 一般的な課題の克服
アプリをパブリッククラウドやオンプレミスのデータセンターなどの従来型ホスティング環境からエッジへ移行すると、デプロイの遅延につながる可能性のある課題がいくつか生じることがあります。- 複数のKubernetesクラスターの管理: 企業は数百から数千ものエッジサイトを展開しており、運用の複雑さと攻撃対象領域が増大し、展開速度が低下します。複数のクラスターを管理するには、大規模なクラスターのプロビジョニング、管理、アップグレードを簡素化するソリューションが必要です。
- アプリケーション管理の効率化: マルチクラスターアーキテクチャには、柔軟なアプリケーション展開戦略が求められます。分散したKubernetesクラスター全体でアプリケーションを展開、監視、更新するには、一元管理システムが不可欠です。
- 堅牢なセキュリティの確保: IoTエンドポイントは本質的に安全性が低く、ユーザー端末は物理的なセキュリティが侵害されると、ハッキングを受けやすくなります。これらのエンドポイントを保護するため、エッジソリューションには、アプリケーションを安全に配信できるよう、Web Application Firewall(WAF)、Bot検知、API保護、DDoS緩和、およびZero Trust戦略などの機能を統合する必要があります。
- セキュアな接続の確立:プライベートネットワークとパブリックインターネットのどちらを利用する場合でも、エッジ拠点と中央のアプリケーション間を暗号化して接続することが不可欠です。また、堅牢なエッジセキュリティ体制を確保するには、すべてのエッジサイトとクラウドサイトにわたってポリシーを一元的に管理し、適用する必要があります。
- 信頼性とレジリエンスの確保: エッジ拠点では、インターネット接続が十分でない場合があり、帯域幅が制限されていることも多く、接続が切断されやすい傾向があります。無線4Gまたは5Gネットワークに接続するモバイルエッジでは、車両が都市部の電波が届きにくい地域を通過する際に、接続が失われる可能性があります。断続的な接続断に対するレジリエンスは事業継続に不可欠であるため、ネットワークが中断する可能性があっても、エッジ拠点は運用を継続する必要があります。
- インフラストラクチャに依存しない: エッジコンピューティングソリューションには、パブリッククラウド、コロケーションサイト、ブランチ拠点など、さまざまなエコシステムに適応し、シームレスに動作することが求められます。
- アドホックなソリューションの落とし穴
企業は多種多様なオープンソースソフトウェアや有償ソフトウェアを組み合わせてソリューションを構築できますが、規模が拡大するにつれて、ネットワークを手動で設定することはますます困難になります。また、このアプローチはセキュリティリスクをもたらし、企業が長期的に維持するにはコストが高くなりすぎる可能性があります。
理想的なソリューション:一元化されたエッジコンピューティング
企業には、こうした課題に対処し、コストを抑えながら堅牢なセキュリティを確保しつつ、日常業務を効率化できる一元化されたソリューションが必要です。包括的なエッジコンピューティングプラットフォームにより、エッジインフラストラクチャをシームレスかつセキュアに、費用対効果の高い方法で運用できるため、企業はアプリケーションの構築と強化に投資を集中できます。
F5 Distributed Cloud Services:エッジ展開に変革を
F5 Distributed Cloud Servicesは、シームレスなエッジ展開を必要とし、最新のアプリケーションデリバリに伴う課題の克服を目指す企業に最適なソリューションです。Distributed Cloud Servicesは、エッジ展開の簡素化、アプリケーションデリバリの高速化、エンタープライズグレードのセキュリティによる展開環境の強化を目的とした、SaaS管理型の製品およびサービス群を提供します。
F5 Distributed Cloud App Stack:
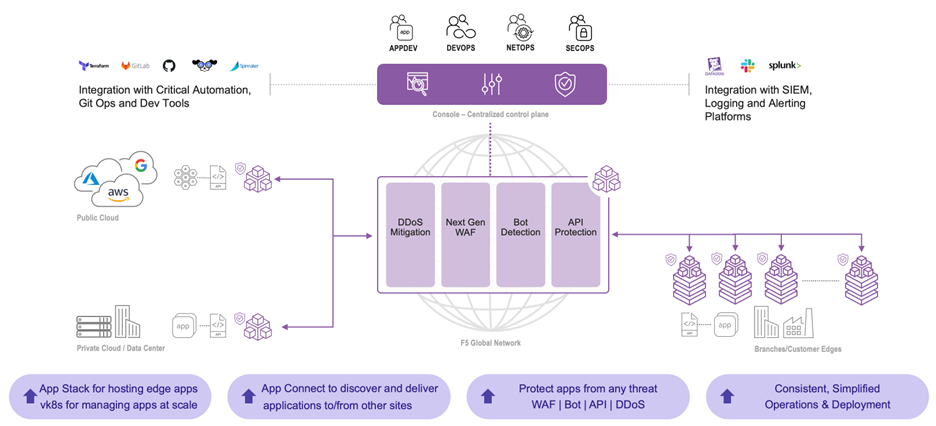
Distributed Cloud Servicesの中核を担うのが、Distributed Cloud App Stackです。これは、アプリケーションホスティング向けのマネージドKubernetesとメッシュネットワーキングサービスを実現する強力なソリューションです。この高度なプラットフォームは、エッジコンピューティングの複雑さを軽減し、企業に以下を提供します。
マネージドKubernetes: Distributed Cloud App StackはKubernetesプラットフォームを管理し、クラスター全体の監視、アップグレード、各種の日常運用を行うための一元管理コンソールを提供します。この効率的な管理により、多様なエッジ環境全体で最適なパフォーマンスを確保します。
AIワークロードのサポート: Distributed Cloud App Stackは、並列処理を必要とするAIワークロードを実行するためのGPUをサポートし、企業が制約なく最先端テクノロジーを活用できるようにします。
オフライン時の継続稼働:Distributed Cloud App Stackクラスターは、ネットワーク接続が断続的に不安定になる状況でもシームレスに稼働し、ダウンタイムゼロでサービスを中断なく提供します。
Virtual Kubernetes (vK8s):
Virtual Kubernetes(vK8s)は、クラスター管理に革新をもたらすアプローチです。企業は、多数のDistributed Cloud App Stackクラスターにまたがるアプリケーション名前空間を、1つの仮想Kubernetesクラスターにまとめることができます。この統合により、複雑なデプロイが簡素化されます。
統合APIエンドポイント:RBACポリシーにより、プラットフォーム管理者は、必要なアプリケーションチームに単一のAPIエンドポイントを介したvK8sクラスターへのアクセス権を付与できます。この統合インターフェースにより、デプロイ手順が効率化され、コラボレーションが促進されます。
容易なスケーラビリティ: アプリケーション開発者は、単一のクラスターにデプロイするのと同じ手軽さで、数千のエッジクラスターにアプリケーションをデプロイできます。vK8sエンドポイントは、すべてのクラスターにアプリケーションをシームレスに複製し、アプリケーションのパフォーマンスと健全性を一貫して維持します。
F5 Distributed Cloud App Connect:
Distributed Cloud App Connectは、Distributed Cloudエコシステム内でシームレスなサービスディスカバリとアプリケーションデリバリを実現します。Distributed Cloud App Connectはクラスタ間のサービスメッシュを構築し、エッジアプリケーションがリモートサービスをローカルリソースのように安全に利用できるようにします。これにより、アプリケーションの攻撃対象領域を縮小しながら、シームレスな接続を実現します。
F5グローバルネットワーク:
F5のグローバルネットワークバックボーンとRegional Edge(RE)のPoint of Presence(PoP)により、以下を実現します。
低遅延のプライベート転送: F5グローバルネットワークのバックボーンとRE PoPを組み合わせることで、サイト間トラフィック向けの低遅延プライベート転送システムを提供します。
統合セキュリティサービス: REは、WAF、DDoSおよびBot対策、API保護、暗号化などの統合アプリケーションセキュリティサービスを提供します。この包括的なセキュリティスイートは、潜在的な脅威からエッジアプリケーションとデータを保護し、サイバーリスクに対する堅牢な防御を実現します。
導入の簡素化:REをvK8sにグループ化することで、独自のエッジサイトを構築することなく、F5のPoPにアプリケーションを導入できます。これにより、導入期間が短縮され、企業の運用負担が軽減されます。
Distributed Cloud Servicesにより、企業は最新のエッジ導入に伴う課題を克服し、急速に進化するデジタル環境で俊敏性、セキュリティ、比類のない効率性を確保できます。Distributed Cloud Servicesを活用することで、企業は安心してエッジコンピューティングを導入し、イノベーションに注力できます。その一方で、Distributed Cloud Servicesがエッジインフラストラクチャの管理、アプリケーションホスティング、ネットワーキング、セキュリティに伴う複雑さに対応します。