AIおよびエンタープライズ環境向けのプログラマブルなストレージフロントドア
ほとんどのセキュリティアーキテクチャには妥協が必要
オブジェクトストレージがクラウドで機能するのは、アプリケーションに意識させることなく、単一のアドレスの背後で容量、スループット、エンドポイントを拡張できるためです。オンプレミスでは、クラスターが固定エンドポイントの背後にある有限個のアクセスノードで構成されるため、拡張は容易ではありません。従来はバックアップやアーカイブに使用されていたストレージが、今ではモデルのトレーニング、ファインチューニング、RAGインデックスの構築にも利用されているため、拡張性とレジリエンスはもはや不可欠です。
F5 BIG-IPは、このギャップを解消します。lg F5 BIG-IPはフルプロキシとしてS3データパスに配置され、クライアントが名前解決するエンドポイント、アクセスノード間でのリクエストの分散方法、障害の処理方法をストレージチームが制御できるようにします。BIG-IPは、次の方法でオブジェクトストレージトラフィックを動的に最適化、保護、ルーティングします。
- 各アクセスノードに対して実際のS3を使用したアクティブなヘルスチェックを行い、継続的な可用性を確保します。
- 専用設計のハードウェアでSSL/TLSを終端することで、ストレージCPUをハンドシェイクではなくオブジェクトの配信に使用します。
- 高帯域幅のS3ワークロード向けに特別に調整されたカスタムTCPプロファイルにより、スループットを最大化します。
- ネイティブ、バケットレベル、キープレフィックス、オペレーションベースのiRulesにより、トラフィックをインテリジェントに振り分けます。
主なメリット
S3トラフィックをインテリジェントに負荷分散・ルーティング
BIG-IPは、単一の仮想S3エンドポイントを提供し、ストレージチームがその背後に配置する対象へマッピングします。対象には、追加ノード、第2のクラスター、別ベンダーのシステム、パブリッククラウドから戻すデータセットなどがあります。重み付けプールを使用すると、リスクの高い一括切り替えではなく、ワークロードを段階的に移行できます。バケットまたはキープレフィックスに基づいてトラフィックを振り分けることで、データセットを1つずつ移行できます。S3の相互運用性について検討した経験があれば、実装ごとに小さいながらも重大な違いがあることをご存じでしょう。iRulesでは、エッジでアドレス指定方式やヘッダーを書き換えてこうした違いを吸収できるため、アプリケーション側で応答元の実装を意識する必要がありません。
テナント単位のQoSでスループットを安定化
同じエンドポイントを名前解決する数百のトレーニングワーカーが同時に稼働すると、最初に到達したアクセスノードに集中しがちです。その結果、一部のアクセスノードが飽和する一方で、ほかのノードはアイドル状態となり、クラスター全体の帯域幅をどれだけ増やしても、この不均衡は解消されません。BIG-IPは同時接続をすべてのノードに分散し、バックエンド接続を再利用するとともに、TLS処理をハードウェアで終端します。これにより、ストレージのCPUサイクルをハンドシェイクではなくデータ処理に充てられます。大容量オブジェクトの継続的な読み取りと、高い同時実行性を伴う小容量オブジェクトへのアクセスに合わせて調整されたTCPプロファイルにより、複数のパイプラインが混在する環境でも予測可能なスループットを維持できます。さらに、テナント単位のレート制御により、負荷の高い単一のジョブやチェックポイント処理の急増が、ほかのすべてのワークロードを、プラットフォームの評価基準となる使用率のしきい値未満に低下させることを防ぎます。
障害や計画作業の影響を乗り切る
BIG-IPのアプリケーションレベルモニターは、各ノードに対して実際のS3操作を実行し、クライアントが変化に気付く前に異常なメンバーをローテーションから除外します。これにより、読み取りと書き込みを継続したまま、ファームウェア更新のためのノードの切り離し、故障したハードウェアの交換、クラスターの拡張を日常的に行えます。サイト全体の状態が悪化した場合は、BIG-IP DNSがトラフィックを正常なロケーションに誘導します。アプリケーション側からは何も起きていないように見えるため、計画的なストレージ作業のために変更諮問委員会の会議を開いたり、多数のアプリケーション所有者を招集したりする必要がなくなります。
すべてのオブジェクトリクエストを可視化して制御
クライアントからバケットへの直接接続では、ストレージチームが得られる情報は容量グラフ程度に限られます。BIG-IPはプロキシとして、誰が何を、どのバケットに対して、どの操作でリクエストしたか、また処理に要した時間を記録します。これにより、チャージバック、監査対応、キャパシティプランニングを、フォレンジック調査ではなくレポートに基づいて行えるようになります。同じポイントでポリシーを適用し、S3エンドポイントとバックアップリポジトリを、APIの悪用、レイヤー3~7のDDoS、認証情報を狙う攻撃、数か月かけて整備したデータの不正な外部流出から保護します。さらに、TLS処理をハードウェアにオフロードするため、クラスターのCPUリソースを暗号化に費やす必要がありません。また、整備済みのデータセットは長年にわたって保持されるため、BIG-IPは現在すでに通信経路上でハイブリッド耐量子鍵交換をネゴシエートし、「今収集し、後で復号する」攻撃の機会を未然に封じます。
機能
BIG-IPは、ハードウェア、Virtual Edition、またはコンテナとして、任意のS3互換ターゲットの前段に導入でき、ストレージノードを変更する必要はありません。
S3トラフィック向けに調整されたTCPプロファイル
- 高帯域・高遅延の経路で大容量オブジェクトを継続的に読み取る処理に合わせた、ウィンドウスケーリングとバッファーサイズの調整
- 言語データセットやRAGデータセットに典型的な、高並行性の小規模読み取りパターン向けプロファイルオプション
- 長時間継続するマルチパートアップロードセッションに適した輻輳およびアイドルタイムアウトの動作
- フルプロキシアーキテクチャ。クライアント側とストレージ側のTCPスタックを個別にチューニング
F5 iRulesによるS3ネイティブのプログラマビリティ
- バケット、キープレフィックス、HTTPメソッド、またはS3オペレーションに基づくリクエストの振り分け
- エッジでの仮想ホスト形式とパス形式のアドレス指定間の変換
- より広範な切り替えの前に、単一のデータセットを使用して新しいバックエンドを検証するカナリアルーティング
- リクエスト単位のカスタムテレメトリと、バケットの命名規則またはタグ付け規則の適用
エンドポイントの抽象化
- 多数のバックエンドのフロントエンドとなる1つの仮想サーバーとDNS名
- 段階的な移行、オンプレミスへの回帰、ベンダー評価に対応する重み付けプール
- クラスター間または階層間での読み取りと書き込みの分離
- パススルー時はSigV4を維持し、エンドポイントの変換時はiRulesで再署名
ヘルスモニタリングとフェイルオーバー
- モニターは、TCPやICMPのチェックだけでなく、実際のS3リクエストを送信します
- ノードのグレースフルドレイン、優先度グループ、フォールバックプール
- F5 BIG-IP DNSによるマルチサイトおよびマルチクラウドのトラフィックステアリング
- コネクションミラーリングを使用した高可用性ペア
パフォーマンスのオフロードとS3 QoS
- F5 rSeriesおよびF5 VELOSでのハードウェアTLSオフロードと証明書管理
- OneConnectによるバックエンド接続の再利用
- ワークロードクラスごとに最低帯域幅を保証し、帯域幅の上限を厳格に設定する帯域幅コントローラー
- クライアント、テナント、またはバケットごとにレートと接続数を制限し、トレーニング用の読み取りをバックグラウンドでのコピーや復元より優先
マルチネットワークおよびデュアルスタックアクセス
- IPv4とIPv6のデュアルスタックに対応し、クライアントネットワークとストレージネットワーク間で変換
- VLANとルートドメインを使用して、データ、バックアップ、パートナーの各ネットワークに1つのS3エンドポイントを公開
- 共有ストレージクラスター上で、テナントとポリシーをネットワークごとに分離
- マルチホーム型クラスタートポロジー向けのSNATおよびself-IP制御
ストレージエッジのセキュリティ
- S3 APIの保護、レイヤー7 DoSの緩和、バックアップリポジトリへの経路の強化を実現するF5 WAF
- ネットワークDDoS防御とエンドポイントのアクセス制御に対応するF5 BIG-IP Advanced Firewall Manager
- 取り込みクライアントでの相互TLSとマシンIDに対応するF5 BIG-IP Zero Trust Access
- 耐量子暗号への対応準備、FIPS 203に準拠したML-KEMによるTLS 1.3のハイブリッド鍵交換
- テナント、バケット、操作別のリクエスト単位のログを、SIEMおよびオブザーバビリティプラットフォームにストリーミング
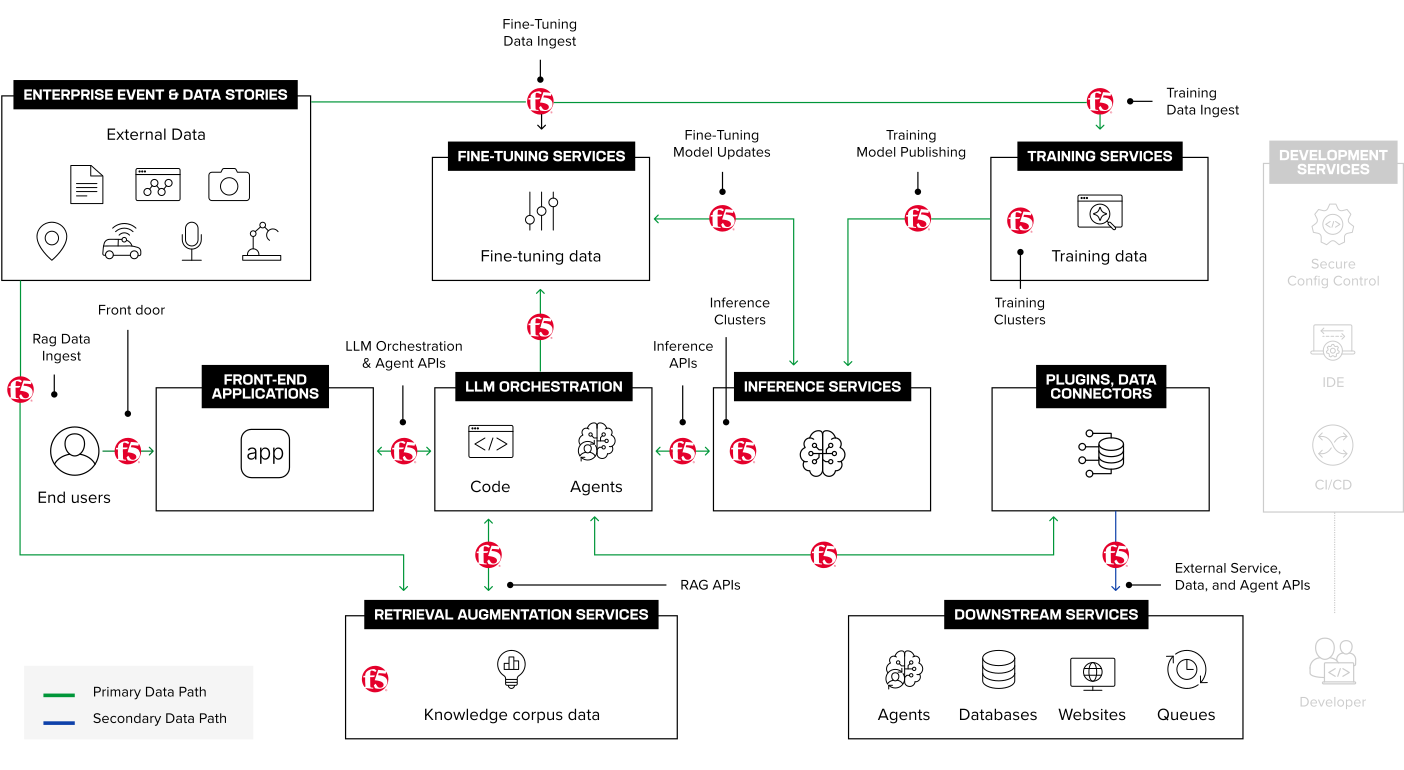
AIアーキテクチャについて、エンジニアおよびアーキテクト向けに詳しく解説するレベル3のビュー
仕様
ストレージターゲット | 任意のS3互換オブジェクトストア |
プロトコル | HTTPおよびHTTPS経由のS3、クライアント向けHTTP/2、TLS 1.2および1.3、IPv4とIPv6のデュアルスタック |
暗号技術 | TLS 1.3におけるハイブリッド耐量子鍵交換。FIPS 203に準拠したML-KEM-768併用X25519およびML-KEM併用SecP暗号グループに加え、従来型暗号スイートにも対応 |
ネットワーク統合 | マルチネットワークおよびマルチホーム構成向けのVLAN、ルートドメイン、セルフIP、SNATプール(クライアント側とストレージ側の間でIPv4からIPv6への変換に対応) |
ハードウェアプラットフォーム | F5 rSeriesアプライアンスおよびブレードを搭載したF5 VELOSシャーシ。ハードウェアによるTLSオフロードと証明書管理に対応します。 |
ソフトウェアプラットフォーム | VMware、KVM、Hyper-V、および主要なパブリッククラウド上のBIG-IP Virtual Edition |
モジュール | BIG-IP Local Traffic Manager、マルチサイトのトラフィックステアリング向けのBIG-IP DNS、S3 API保護向けのF5 WAF for BIG-IP、ネットワークDDoS防御向けのBIG-IP Advanced Firewall Manager、取り込みクライアントでの相互TLS向けのBIG-IP Zero Trust Access。 |
管理 | F5 Insight for ADSP、AS3および宣言型オンボーディング、Terraformプロバイダー、Ansibleコレクション、REST API |
導入モード | フルプロキシ、ワンアームまたはツーアーム、アクティブまたはアクティブ/スタンバイ(送信元アドレス変換オプションあり) |
高可用性 | デバイスサービスクラスタリング、接続ミラーリング、サイト間のグローバルサーバーロードバランシング |