クラウドのレジリエンスを向上させるセキュアなアプリケーションアーキテクチャの原則
“クラウドへ移行するアプリが増える中、セキュアなアプリケーションアーキテクチャの重要性はかつてないほど高まっています。お客さまの環境でセキュアなクラウドレジリエンスの強化に役立つ、クラウドアーキテクチャの3つの原則をご確認ください。”
セキュアなクラウドアーキテクチャ:レジリエントなアプリの基盤
企業がアプリをクラウドに移行することには、コスト削減、導入の迅速化、レジリエンスの向上、弾力性の強化など、多くのメリットがあります。こうしたメリットを踏まえ、世界中の企業が、ポートフォリオ内の多種多様なアプリに最適な選択肢として、マルチクラウド環境への導入を進めています。通常、こうしたポートフォリオには、従来型アプリケーション(MS Exchange、SAPなど)から、社内で独自開発したアプリまで、幅広いアプリが含まれます。
クラウドにアプリをデプロイする際には、考慮すべき重要な事項が数多くありますが、特に重要なのがセキュリティと柔軟性です。実は、この2つは密接に関連しています。特に複数のクラウド環境に分散しているWebアプリケーションを保護する機能は、当初からアーキテクチャに組み込むことが可能であり、実際に組み込むべきです。これにより、すべてのアプリケーションで一貫したセキュリティポリシーを維持でき、ユーザー(従業員、パートナー、顧客、またはそのすべて)がスムーズに利用できるようになります。また、この一貫性によって一定の運用上の柔軟性とレジリエンスも確保されるため、予期せぬ課題に迅速に対応したり、新たな機会を捉えるために方向転換したりすることが大幅に容易になります。
クラウドアーキテクチャの原則
John Wagnonが最近のLightboard Lessonで指摘しているように、クラウドユーザーは、実際にどこまでが自らの責任範囲なのかを把握する必要があります。「一般に、クラウド事業者はクラウド自体のセキュリティに責任を負い、ユーザーはクラウド内のセキュリティに責任を負います」と同氏は述べています。しかし、この考え方だけでは、多くのセキュリティ上の懸念が解消されないままです。アプリを保護するには、こうしたギャップを埋める必要があります。
“組織のアプリのセキュリティとレジリエンスを維持するための計画を策定する際は、一貫性、制御、アジリティという3つの能力を最優先に考える必要があります。”
組織のアプリをセキュアかつレジリエントに保つための計画を策定する際は、一貫性、制御、俊敏性という3つの機能を重視する必要があります。F5が推奨するアプローチは、空港のセキュリティに似ています。各航空会社が個別に保安検査を実施するのではなく、旅行者は集約された保安検査場で検査を受け、通過を許可された後に搭乗ゲートへ進みます。同様に、セキュアなクラウドアーキテクチャでは、特定のアプリへのアクセスを許可する前に、すべてのトラフィックを統一されたSecurity Virtual Private Cloud(VPC)に通すことができます。また、搭乗前にゲート係員が座席を変更したり、旅行者の搭乗券を確認したりできるのと同様に、各アプリに追加のセキュリティ機能や能力を持たせることができます。
このようなシナリオでは、Security VPCが、ロードバランシング、WAF(およびその他のファイアウォール)、アクセス管理、認証情報の暗号化、SSLインスペクション、DDoSおよびボット対策、API管理、パフォーマンス管理など、重要で、多くの場合リソースを大量に消費する多くの機能を担うことができます。
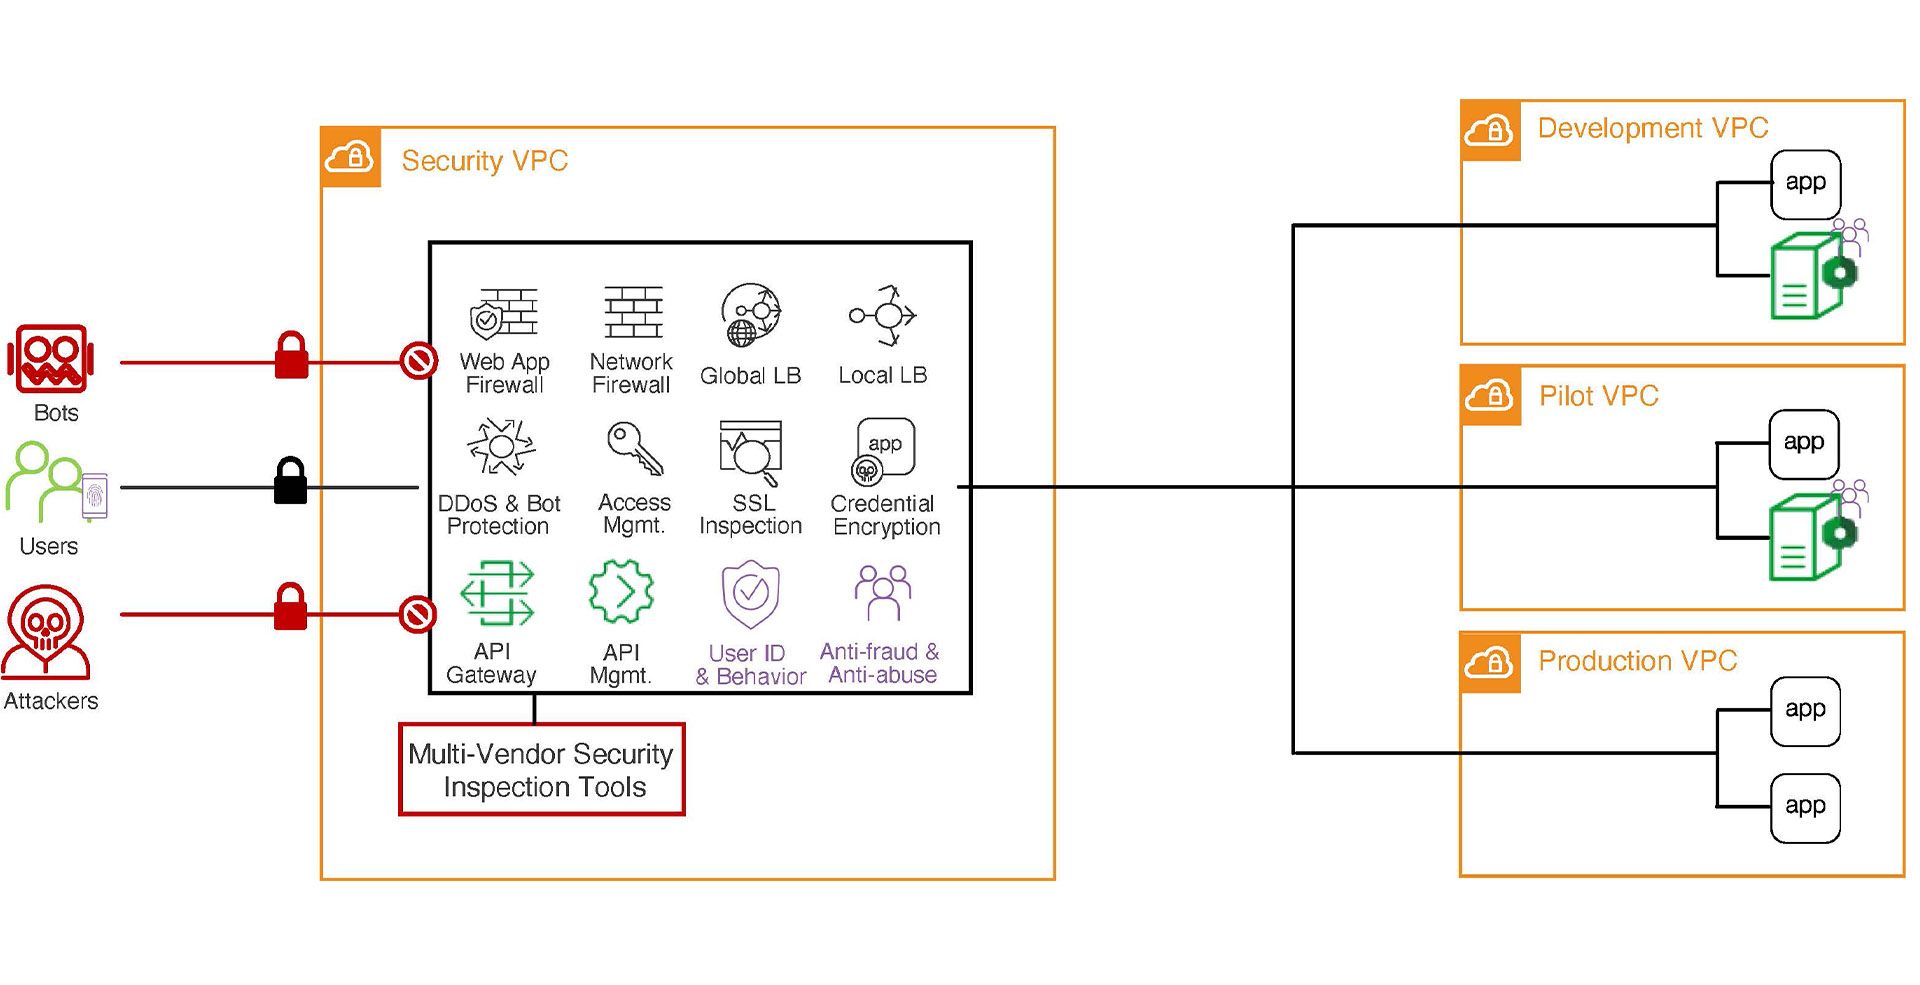
Security VPC内のサービスは相互に容易に通信できるため、さらなるメリットが得られます。たとえば、WAFが攻撃を阻止した際にアクセス制御サービスへ通知し、アクセス制御サービスでも攻撃者をブロックできます。
Security VPC内のすべての要素が相互に通信できるため、McAfee、FireEye、Palo Alto Networksなどの検査ツールを導入している組織は、複数ベンダーのツールによる検査を効果的に実施し、運用上の障害や重複を解消できます。SSL検査のために復号されたトラフィックは、さらに詳しく調べるために検査ツールへ転送できます。各ツールが同じトラフィックを個別に復号、検査、再暗号化する必要がないため、より効率的です。
“Security VPCは、重要で、多くの場合リソースを大量に消費するさまざまな機能を担うことができます。”
このアプローチでセキュアなクラウドアーキテクチャを構築することにより、アプリ開発者は高い俊敏性と拡張性を確保できるほか、チーム間の摩擦を軽減し、コラボレーションを促進できます。ベースラインとなる標準はSecurity VPCに導入され、更新は最小限で済みます。開発者は基本的なセキュリティをSecurity VPCに任せ、必要に応じてアプリレベルでセキュリティを追加できます。同様に、ネットワーク管理者は環境(開発、テスト、本番)ごとにセキュリティサービスを定義できます。開発者が事前定義されたセキュリティ機能のないアプリを起動した場合でも、VPCレベルで定義された基本的な保護が適用されます。
すべてを統合
アプリをコードからお客さまに届けるまでのプロセスは、依然として複雑です。しかし、すべての環境とマルチクラウドアーキテクチャ全体のセキュリティを確保しながら、このプロセスを簡素化するための対策を講じることができます。まず、すべてのアプリケーショントラフィックに対する適切なエントリーポイントを確立し、そこで基本レベルのセキュリティとトラフィック管理を提供します。そのうえで、アプリケーションレベルに追加のセキュリティサービスを柔軟に定義できます。この2段階のアプローチにより、一貫性、制御性、アジリティを維持しながら、信頼性の高いセキュリティを実現します。
関連コンテンツ
EBOOK
セキュアなクラウドアーキテクチャ
適切なクラウドアーキテクチャなら、一般的な妥協をせずにスピードを手に入れられます。
ライトボードレッスン
Lightboard Lessons:セキュアなクラウドアーキテクチャ
すべてのアプリケーションに一貫したセキュリティポリシーを適用できる、セキュアなクラウドアーキテクチャの構築方法をご紹介します。
ウェビナー
チーム横断のコラボレーションと自動化で、コードをより迅速にお客さまへ
セキュリティを犠牲にすることなく、開発パイプラインを加速します。
セキュリティ
SSL Orchestrator
動的なポリシーベースの復号、暗号化、および複数の検査デバイスを経由するトラフィックステアリングにより、インフラストラクチャへの投資効果、効率性、セキュリティを最大化します。