ADC08 セキュリティと規制コンプライアンスの欠如
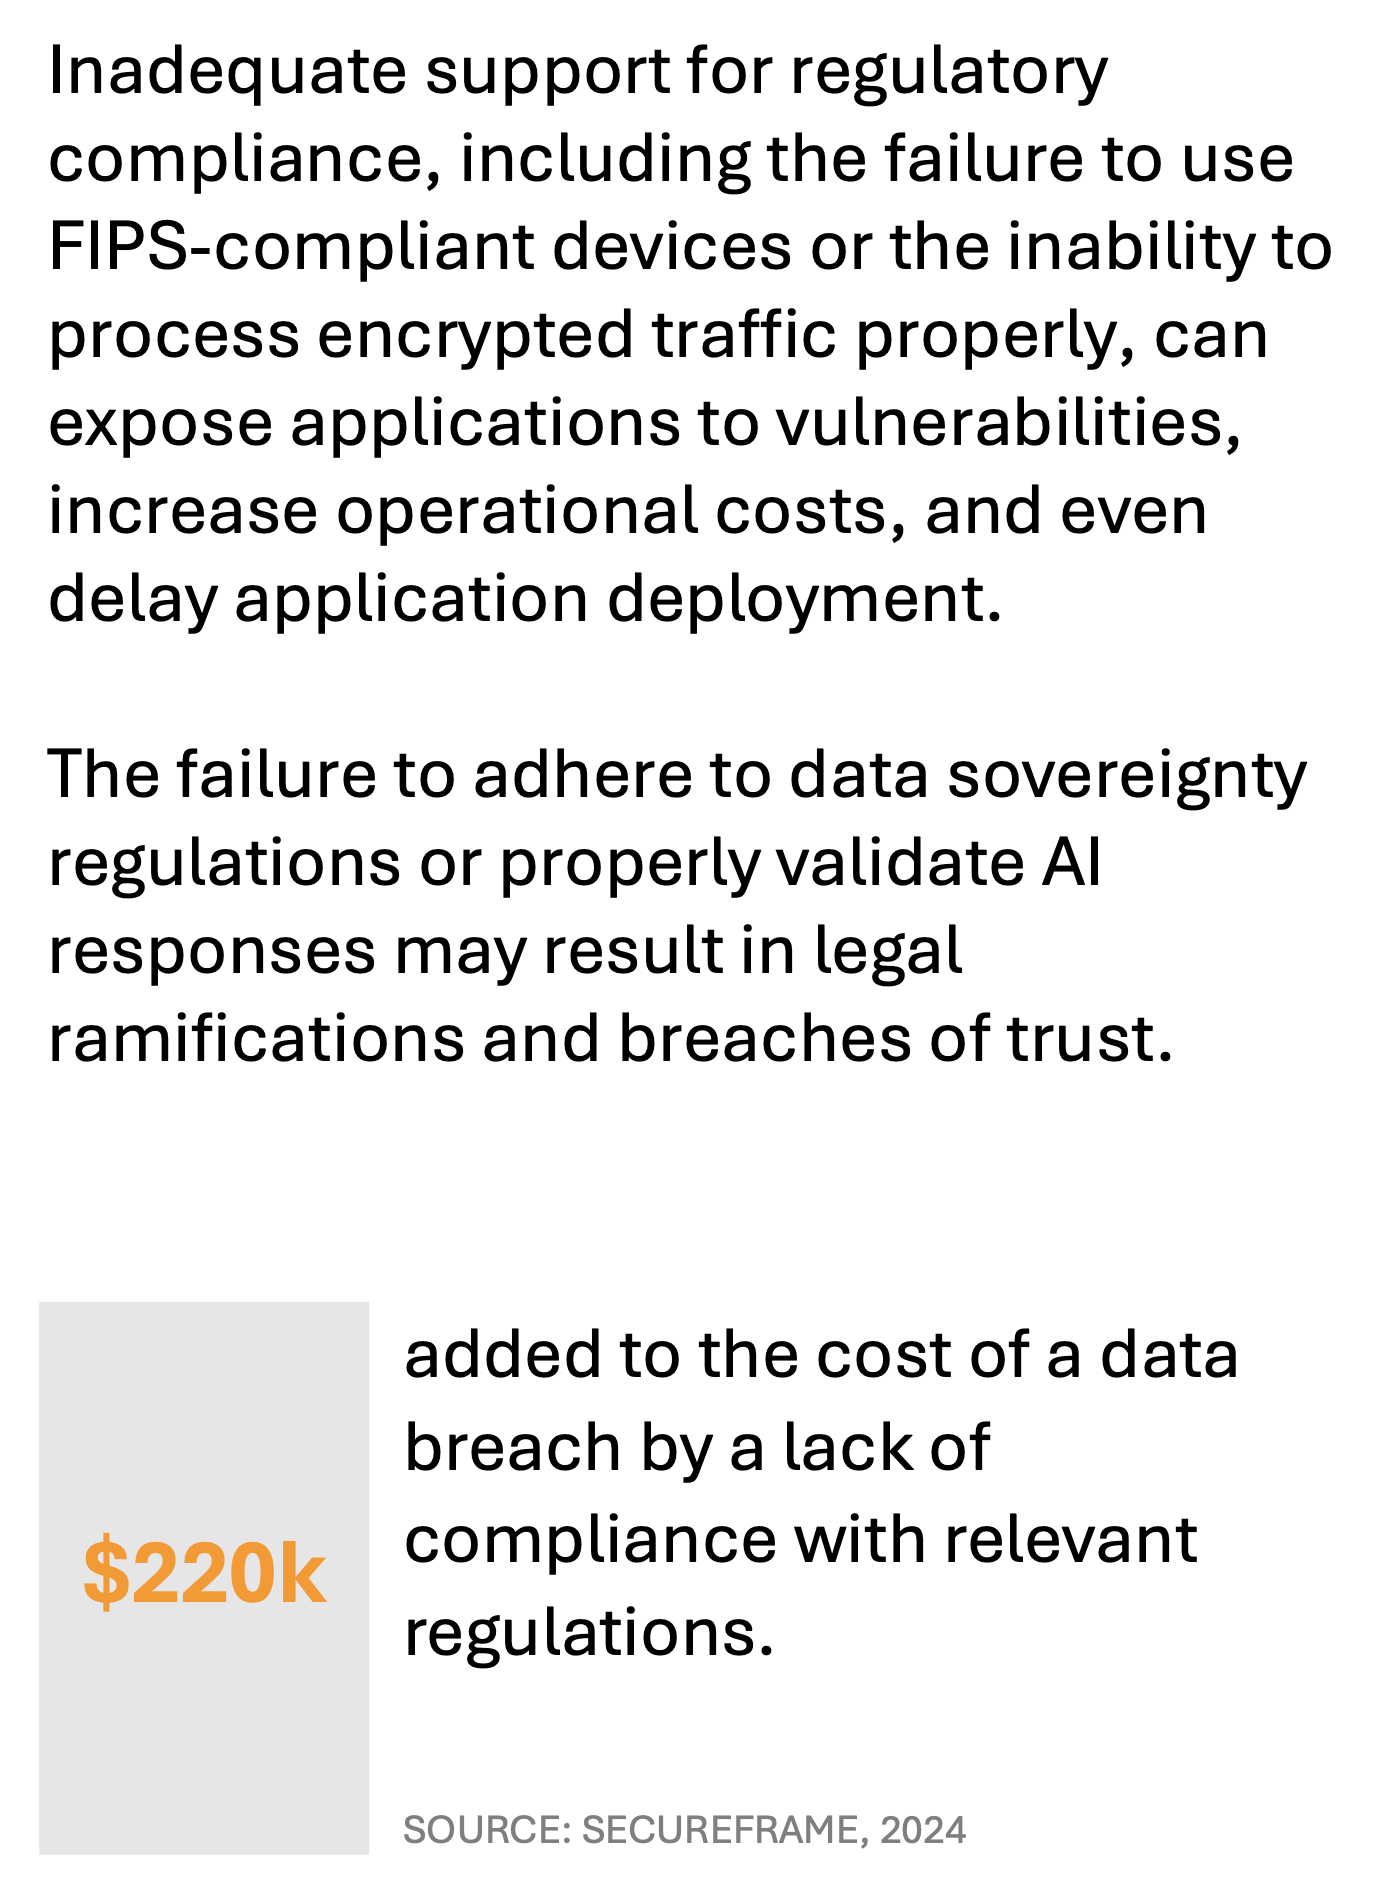
世界各国の政府がデータ主権、セキュリティ、プライバシーに関する法規制を強化する中、機密データを扱う組織にとって、規制遵守は不可欠となっています。こうした規制を遵守しない場合、アプリケーションがセキュリティ上の脆弱性にさらされるだけでなく、パフォーマンスのボトルネックやスケーラビリティの制約も生じます。こうした課題は、大量の個人データや機密データを処理することが多いAI駆動型アプリケーションで特に顕著です。
セキュリティと規制コンプライアンスの欠如がもたらす影響
パフォーマンスへの影響
コンプライアンス要件、特にデータローカライゼーションに関する要件は、データへのアクセスや転送速度を制限することで、パフォーマンスのボトルネックを引き起こす可能性があります。地域ごとのコンプライアンスに対応するよう最適化されていないアプリケーションでは、データ要求を特定の地理的境界内で処理する必要があるため、遅延の問題が生じることが少なくありません。最近の調査では、コンプライアンス要件が原因で企業の36%がパフォーマンス上の問題を報告しており、データローカライゼーション法がデータルーティングやアクセス管理の遅延につながっています。
さらに、暗号化などのコンプライアンスに関連するセキュリティ対策は、適切に管理されていない場合、さらなる遅延を引き起こす可能性があります。たとえば、非効率な暗号化処理は計算オーバーヘッドを増大させ、データ転送や処理にかかる時間を長引かせます。これは、遅延がユーザーエクスペリエンスに直接影響するリアルタイム分析を利用するAIアプリケーションにとって、特に大きな問題となります。
可用性への影響
セキュリティ規制への準拠が不十分な場合、侵害や不正アクセスによってダウンタイムやシステム停止が発生し、可用性に重大な影響が及ぶ可能性があります。アプリケーションに適切な暗号化が施されていない場合や、堅牢なセキュリティプロトコルで保護されていない場合、サイバー攻撃を受けやすくなります。こうした攻撃を受けると、修復や調査のためにシステムをオフラインにせざるを得なくなることが多く、サービスの中断につながります。また、データ主権法に準拠していない場合、地域の規制に対応するため、データへのアクセス制限やインフラストラクチャの変更を余儀なくされる可能性があります。
たとえば、欧州の一般データ保護規則(GDPR)では、データをEU域内に保存することが義務付けられています。アプリケーションがこのようなコンプライアンスを考慮して設計されていない場合、予定外のメンテナンスや再構成が必要となり、稼働時間が短くなって信頼性に影響する可能性があります。コンプライアンスに起因する中断は、特にデータ取り扱い要件が厳格な地域のユーザーにとって、可用性の低下につながる可能性があります。
スケーラビリティへの影響
データの保存場所や処理方法を規定するデータ主権要件は、インフラストラクチャを複数の地域に拡張する能力を制限するため、スケーラビリティに直接影響します。データを特定の法域内に保持する必要がある場合、組織は規制に準拠するため、その法域内に追加のリソースを導入しなければならないことがあります。その結果、コンプライアンスを維持するために複数の地域でリソースを複製しなければならない場合が多く、運用の複雑さとコストが増大します。大規模なデータセットに依存するAIアプリケーションは、こうした制約によってスケーラビリティがさらに制限されます。
たとえば、異なる地域のデータを分割する必要がある場合、AIモデルを効果的にトレーニングするうえで不可欠な一元的データ処理モデルの実装が困難になります。このような強制的なデータ分割はデータサイロを生み、スケーラビリティを低下させるため、増大するデータ量への対応やグローバル展開が難しくなります。
業務効率への影響
セキュリティおよび規制要件に準拠していないと、オーバーヘッドと必要なリソースが増加し、運用効率に影響します。アプリケーションがコンプライアンス基準に準拠していない場合、ITチームは手動監査、再構成、セキュリティ監視に追加の時間を割かなければならないことが少なくありません。こうした作業は運用コストを増加させるだけでなく、他の重要な業務に充てるリソースも奪います。
さらに、コンプライアンス基準を満たしていない組織は、罰金や法的制裁、評判の低下に直面し、収益にさらなる影響が及ぶ可能性があります。コンプライアンス自動化ツールと堅牢なセキュリティ対策を導入することで、手作業による対応を減らし、リソース配分を最適化して業務を効率化できます。これにより、ITチームは規制変更への継続的な対応ではなく、戦略的な業務に注力できるようになります。
セキュリティとコンプライアンスのリスクを軽減するためのベストプラクティス
これらの課題に対処するため、組織は暗号化を優先し、FIPS準拠デバイスを活用するとともに、コンプライアンスチェックを自動化する必要があります。これらの対策により、データセキュリティを確保し、可用性を向上させ、複数の地域にわたるスケーラビリティを支援することで、アプリケーションデリバリを強化できます。
暗号化とFIPS準拠デバイス
暗号化は、転送中および保存中の機密データを保護するうえで不可欠です。強力な暗号化プロトコルを採用することで、組織は機密情報への不正アクセスを防ぎ、ユーザーのプライバシーを保護するとともに、データ保護法への準拠を維持できます。
Federal Information Processing Standard(FIPS)準拠デバイスは、暗号化に関する米国連邦標準を満たすことでセキュリティをさらに強化するため、医療情報や政府機関の情報など、規制対象データを扱うアプリケーションに適しています。FIPS準拠により、アプリケーションが厳格なセキュリティ要件に従うことが保証され、侵害やコンプライアンス違反に伴う停止のリスクが最小限に抑えられるため、可用性と信頼性の両方が向上します。
コンプライアンスチェックの自動化
自動コンプライアンスチェックは、データの保存場所とアクセス制御を継続的に検証することで、データ主権および規制要件への準拠プロセスを効率化します。ツールによってポリシー適用を自動化できるため、組織はコンプライアンスをリアルタイムで監視し、違反の可能性を迅速に特定できます。自動コンプライアンスチェックにより、手作業による監査の必要性が減り、リソースを有効活用できるとともに、コンプライアンス基準への継続的な準拠を確保できます。
さらに、自動監視ソリューションは潜在的なセキュリティ脅威をリアルタイムで通知するため、ITチームは迅速に対応し、運用効率を維持できます。
まとめ
セキュリティ対策や規制遵守が不十分な場合、アプリケーションのパフォーマンス、可用性、拡張性、運用効率に重大なリスクが生じます。強力な暗号化の実装、FIPS準拠デバイスの活用、コンプライアンス自動化ツールの導入により、組織はこれらのリスクに対処し、安全で拡張性が高く、規制に準拠したアプリケーションデリバリを支援できます。
セキュリティと規制遵守を優先することは、機密データを保護するだけでなく、アプリケーションのレジリエンスも強化し、規制がますます厳しくなるデジタル環境において、組織が信頼性の高いサービスを提供できるようにします。こうした戦略への投資は、ハイブリッドマルチクラウド環境全体でユーザーの信頼と法令遵守を確保しながら、高いパフォーマンス、可用性、拡張性を維持するために不可欠です。