OWASP Top 10 2021インフォグラフィック
はじめに
現代のデジタル経済は、モダンアプリケーションとアーキテクチャ、マルチクラウド展開、さらにソフトウェアサプライチェーンやCI/CDパイプラインを含むサードパーティ統合に依存しており、攻撃者が悪用できる機会は急増しています。OWASP Top 10 2021は、新たなリスクの波に対処し、アプリケーションの設計と実装におけるセキュリティを強化するために必読のガイダンスです。
20年間で最も重要なアップデート
2003年に初めて公開されたOWASP Top 10は、Webアプリケーションにとって最も重大なセキュリティリスクについての幅広い共通認識を示すものです。上位のリスクは20年間ほぼ変わりませんでしたが、2021年の更新では、3つのテーマ領域におけるアプリケーションリスクに対応するため、大幅な変更が加えられました。

症状と根本原因を対応付けるためのリスクの再分類

最新のアプリケーションアーキテクチャと開発を網羅する新たなリスクカテゴリー

脆弱性を悪用する攻撃とビジネスロジックの不正利用
侵害の最大の原因は何でしょうか?
アクセス攻撃
“「アクセス攻撃、すなわちユーザー向けの認証インターフェースを狙う攻撃は、侵害の原因として最も多く見られました」1 ”
— 2022年版アプリケーション保護レポート:情報流出を想定して
2021年の新機能
OWASP Top 10の更新に影響を与えた主な要因は次のとおりです。
2017
従来型Webアプリケーションに注力
小規模なデータセット(規定された30件のCWEサブセット)
多様なリスク要因と技術面・ビジネス面への影響
20年以上にわたり最大のリスクであり続けるインジェクション
2021
モダンアーキテクチャへの移行
400件のCWEに基づくデータ駆動型プロセス
症状と根本原因を軸に再分類
新たなリスクの波:安全性に欠ける設計と実装
2021年版OWASP Top 10セキュリティリスク
A01
アクセス制御の不備
A02
暗号化の失敗
A03
インジェクション
A04
安全でない設計
A05
セキュリティ設定の不備
A6
脆弱性のある古いコンポーネント
A7
識別と認証の不備
A8
ソフトウェアとデータの整合性の不備
A9
セキュリティログ記録と監視の不備
A10
サーバーサイドリクエストフォージェリ(SSRF)
テーマ#1
根本原因に対応する症状
変更点
OWASP Top 10のリスクは、一般的な脆弱性タイプ一覧(CWE)に対応しており、これらの弱点はしばしば脆弱性として悪用されます。しかし、従来のOWASPのデータ収集は、あらかじめ定められた30のCWEに重点を置いていました。また、従来のリストでは、根本原因を表すCWEと、さまざまな原因から生じ得る、より表面的な弱点を表すCWEとが明確に区別されていませんでした。2021年版のリストには400のCWEが反映されており、より広範な分析が可能になりました。
2017年:症状
A3:2017
機密データの露出
A7:2017
クロスサイトスクリプティング(XSS)
A4:2017
XML外部エンティティ(XXE)
A9:2017
既知の脆弱性があるコンポーネントの使用
A8:2017
安全でないデシリアライゼーション
A10:2017
不十分なログ記録と監視
2021年:根本原因
A02:2021
暗号化の失敗
A03:2021
インジェクション
A05:2021
セキュリティの設定ミス
A06:2021
脆弱で古くなったコンポーネント
A08:2021
ソフトウェアとデータの整合性の不具合
A09:2021
セキュリティログと監視の不備
なぜ重要なのか?
2021年版のリストでは、症状とその根本原因の対応関係がより明確になり、セキュリティチームがリスクを根本から低減することに注力できるよう支援します。
クラウド侵害の最大の原因は何でしょうか?
セキュリティの設定ミス
“症状にその場しのぎの対処をするのではなく、根本原因と、それに対して何ができるかをしっかり考えていただきたいのです。2 ”
—Andrew van der Stock、OWASP Foundationエグゼクティブディレクター
テーマ#2
新たなリスクカテゴリー
変更点
新たに追加された3つのリスクカテゴリーは、アプリケーション設計の初期段階からセキュリティに取り組み、ソフトウェアライフサイクルにセキュリティを組み込む必要性を強調しています。
A04:2021
安全でない設計
A08: 2021
ソフトウェアとデータの整合性の不具合
A10:2021
サーバーサイドリクエストフォージェリ
なぜ重要なのか
最近公表されたlog4j2の脆弱性は、オープンソースソフトウェアを悪用する攻撃の重大性を浮き彫りにしています。log4j2ロギングユーティリティの弱点は、OWASP Top 10の2つのリスクカテゴリーに該当します。さらに、実際に悪用されているCVEも加わり、「インジェクション」「ソフトウェアとデータの整合性の不具合」「脆弱で古くなったコンポーネント」という3つのリスクが重なっています。
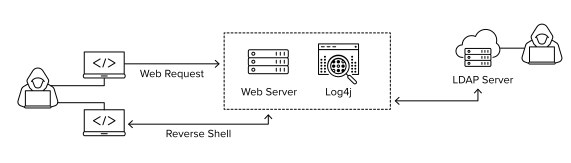
“セキュアな設計であっても、実装上の欠陥によって脆弱性が生じ、悪用される可能性があります。”
—OWASP Top 10 2021年版
テーマ#3
モダンアプリとアーキテクチャの保護
変更点
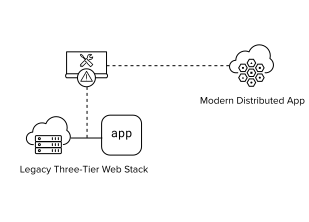
クラウドへのデプロイ、コンテナ化、モバイルアプリの普及に加え、APIやサードパーティ統合の急増に伴い、アプリケーションアーキテクチャは進化してきました。ログインページ、ショッピングカート、その他のビジネスロジックは欠陥ではありませんが、本質的に悪用される可能性があります。OWASP Top 10 2021は、この新たな環境でプロアクティブかつ先回りしてセキュリティを確保するための指針を示しています。
なぜ重要なのか?
セキュリティは、安全なCI/CDパイプライン、コンポーネントインベントリ、脅威モデリング、適切なリスク管理など、アプリケーション開発プロセス全体に組み込む必要があります。最新のOWASP Top 10は、セキュリティをシフトレフトし、基本的な設計原則にまで組み込もうとするセキュリティおよびAppDev/DevOpsの専門家に役立つリソースです。
1 F5 2022 Application Protection Report.
2 Van der Stock, Andrew, OWASP Top 10(https://www.youtube.com/watch?v=uLBCDBnMEt0)、YouTube。2021年10月8日。