AIが従来型のセキュリティ制御を回避する仕組み
従来のツールは保存中および転送中のデータを保護しますが、AIは使用中のデータとやり取りします。
シャドーAI=見えないリスク
従業員は、IT部門の監督を介さずに、ChatGPTやGrammarlyなどの個人向けAIツールを使用しています。
- AIの利用状況を十分または完全に可視化できていると回答した組織は、わずか13%です。
- 67%のユーザーが、会社支給のデバイスから会社以外のアカウントを使用してAIサービスにアクセスしています。
- 49%は、AIの利用状況をほとんど、またはまったく把握できていません。
- 57%は、リスクの高いAI利用をブロックまたは制限する機能を備えていません。
ガバナンスのギャップ
MCP経由の管理されていないAIエージェント
Model Context Protocol (MCP)により、AIエージェントはツールやデータにアクセスできるようになります。ガバナンスがなければ、そのアクセスによって気付かないうちにデータが漏えいする可能性があります。
プロンプト操作や権限昇格につながる可能性があります。
従来のツールではプロンプトを可視化できない
AIは従来のデータチャネルの外部で動作するため、従来型のDLPおよびDSPMツールを回避します。
承認済みツールを制御できない
承認済みのAIプラットフォームであっても、プロンプトレベルのポリシー、データ制限、エージェントの動作を制御する仕組みといったガードレールが欠けていることが少なくありません。
AIトレーニングのリスク=気づかないうちに知的財産を喪失
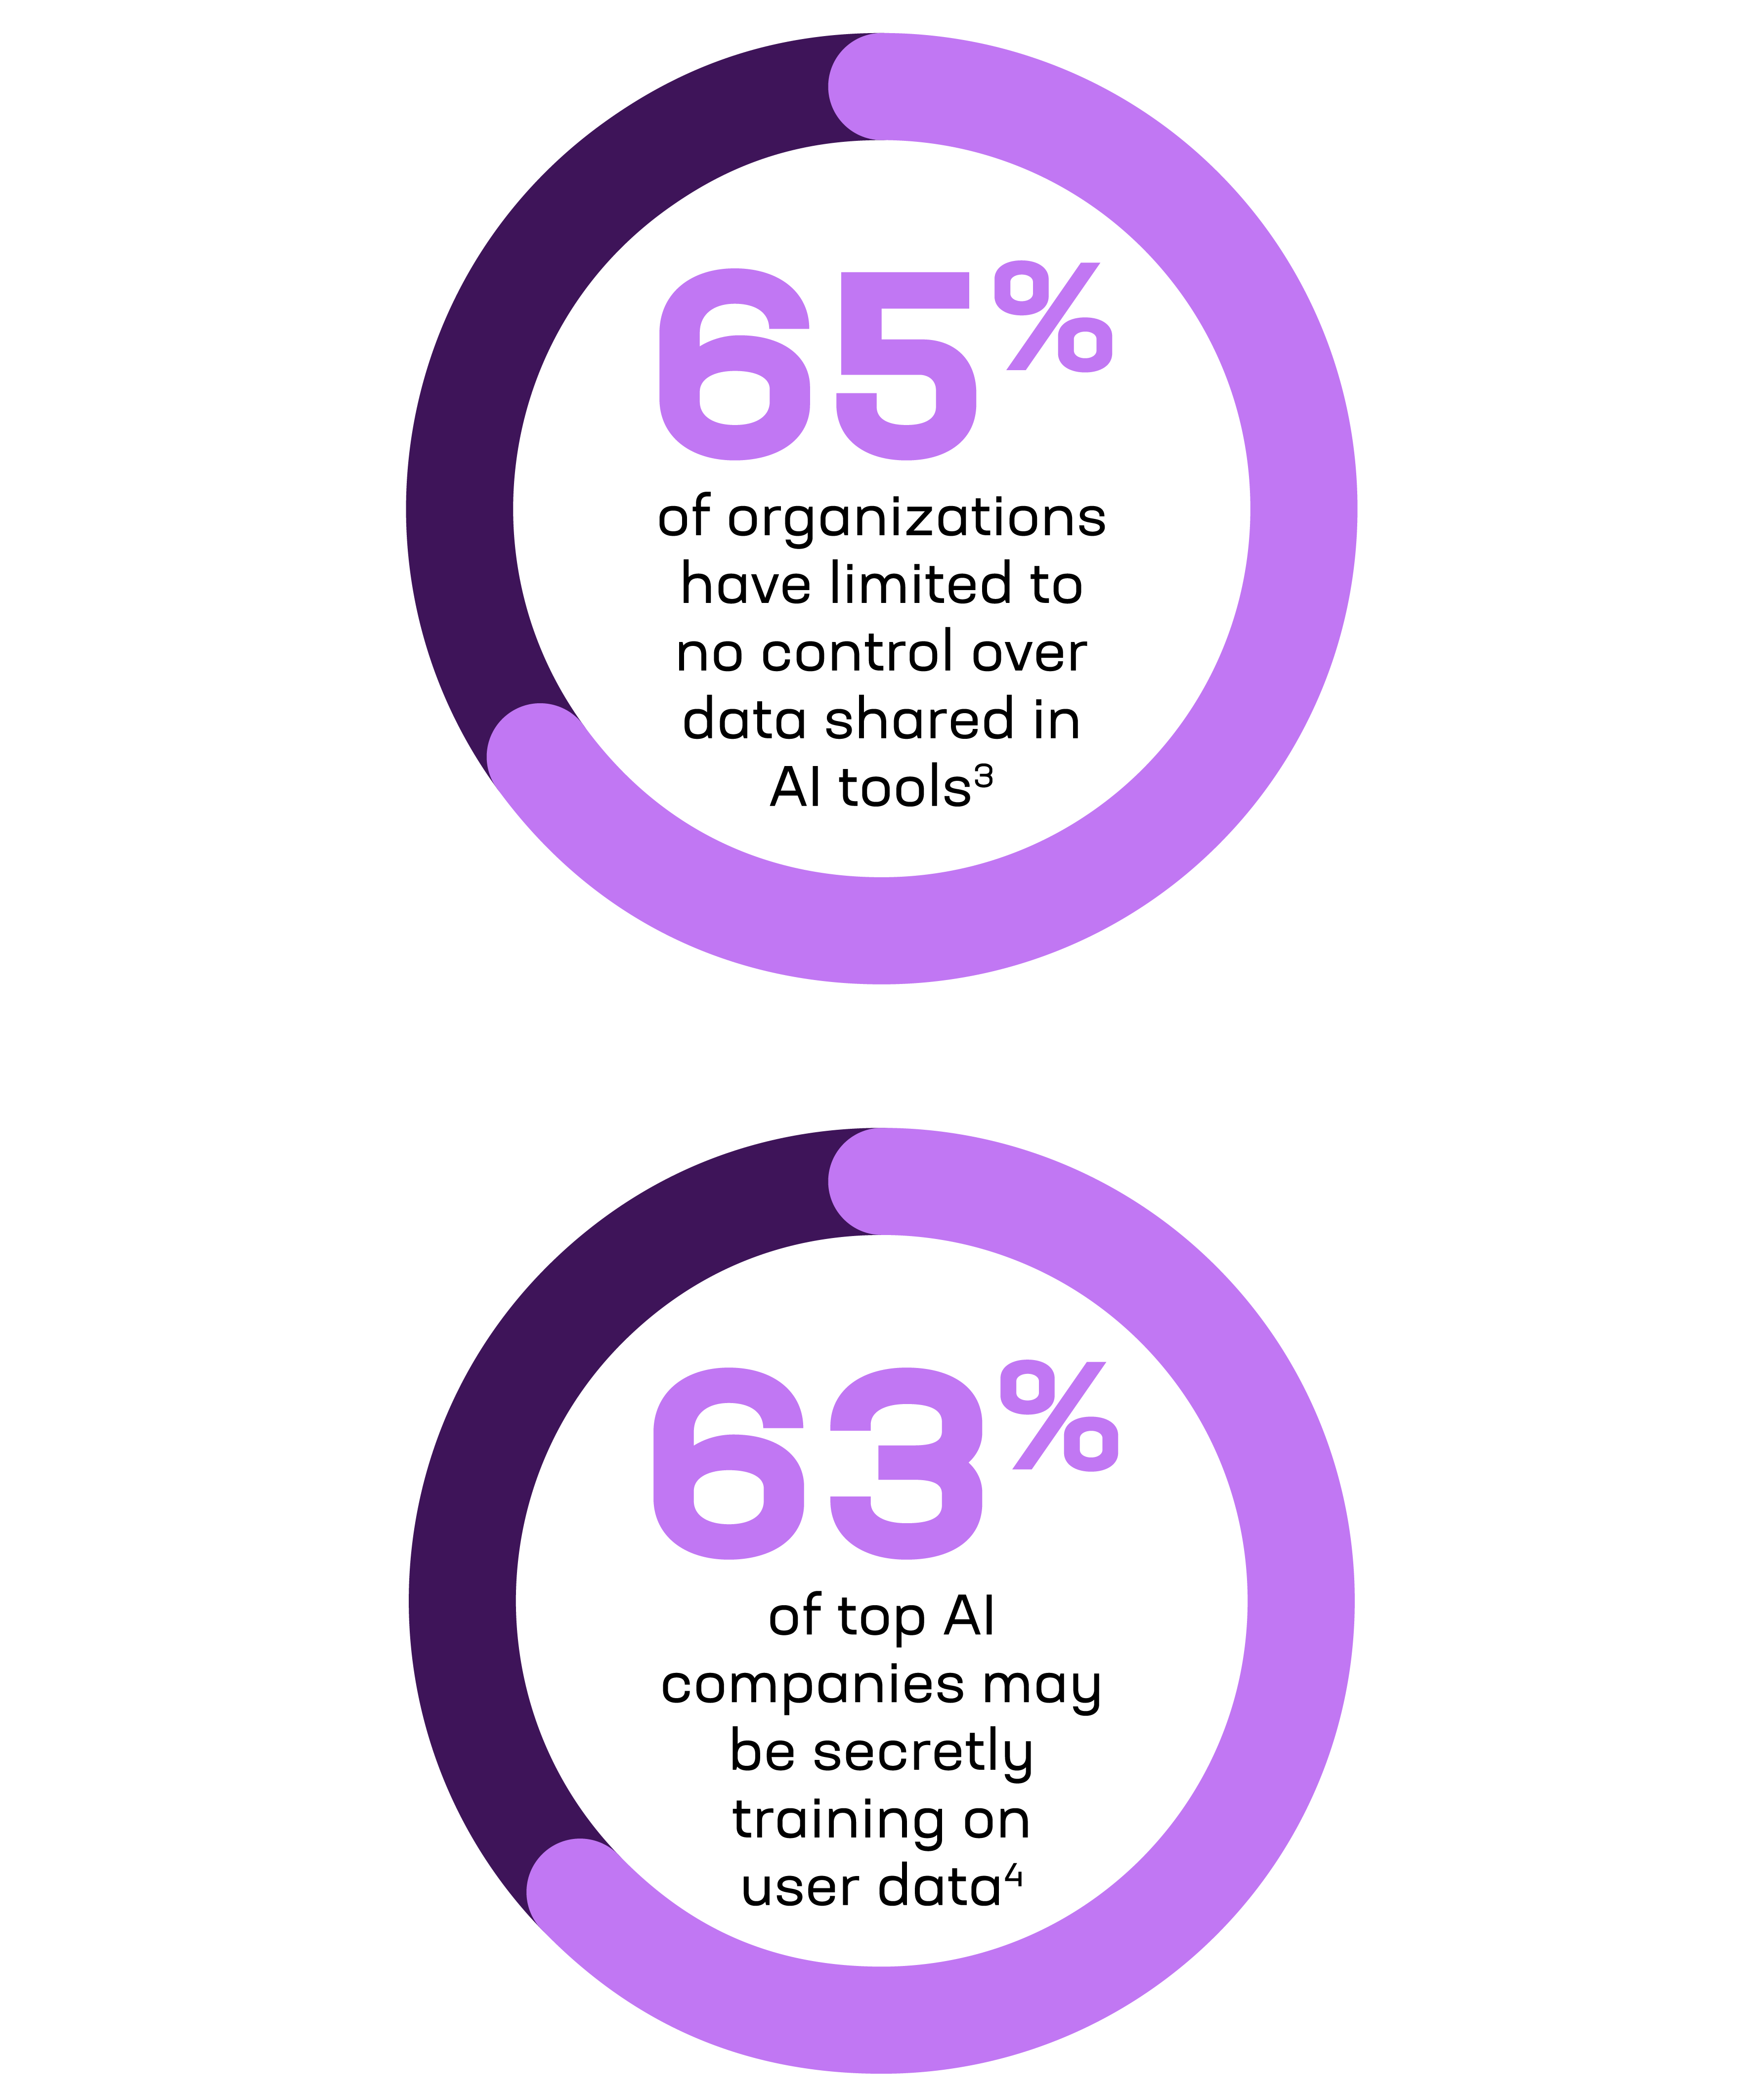
一部のAIサービスでは、オプトアウトしない限り、モデルの改善を目的として入力データが保持されます。そのため、機密情報を含むプロンプトが利用される可能性があります
エンタープライズ向けLLMでさえ
エンタープライズ向けLLMにも課題があります
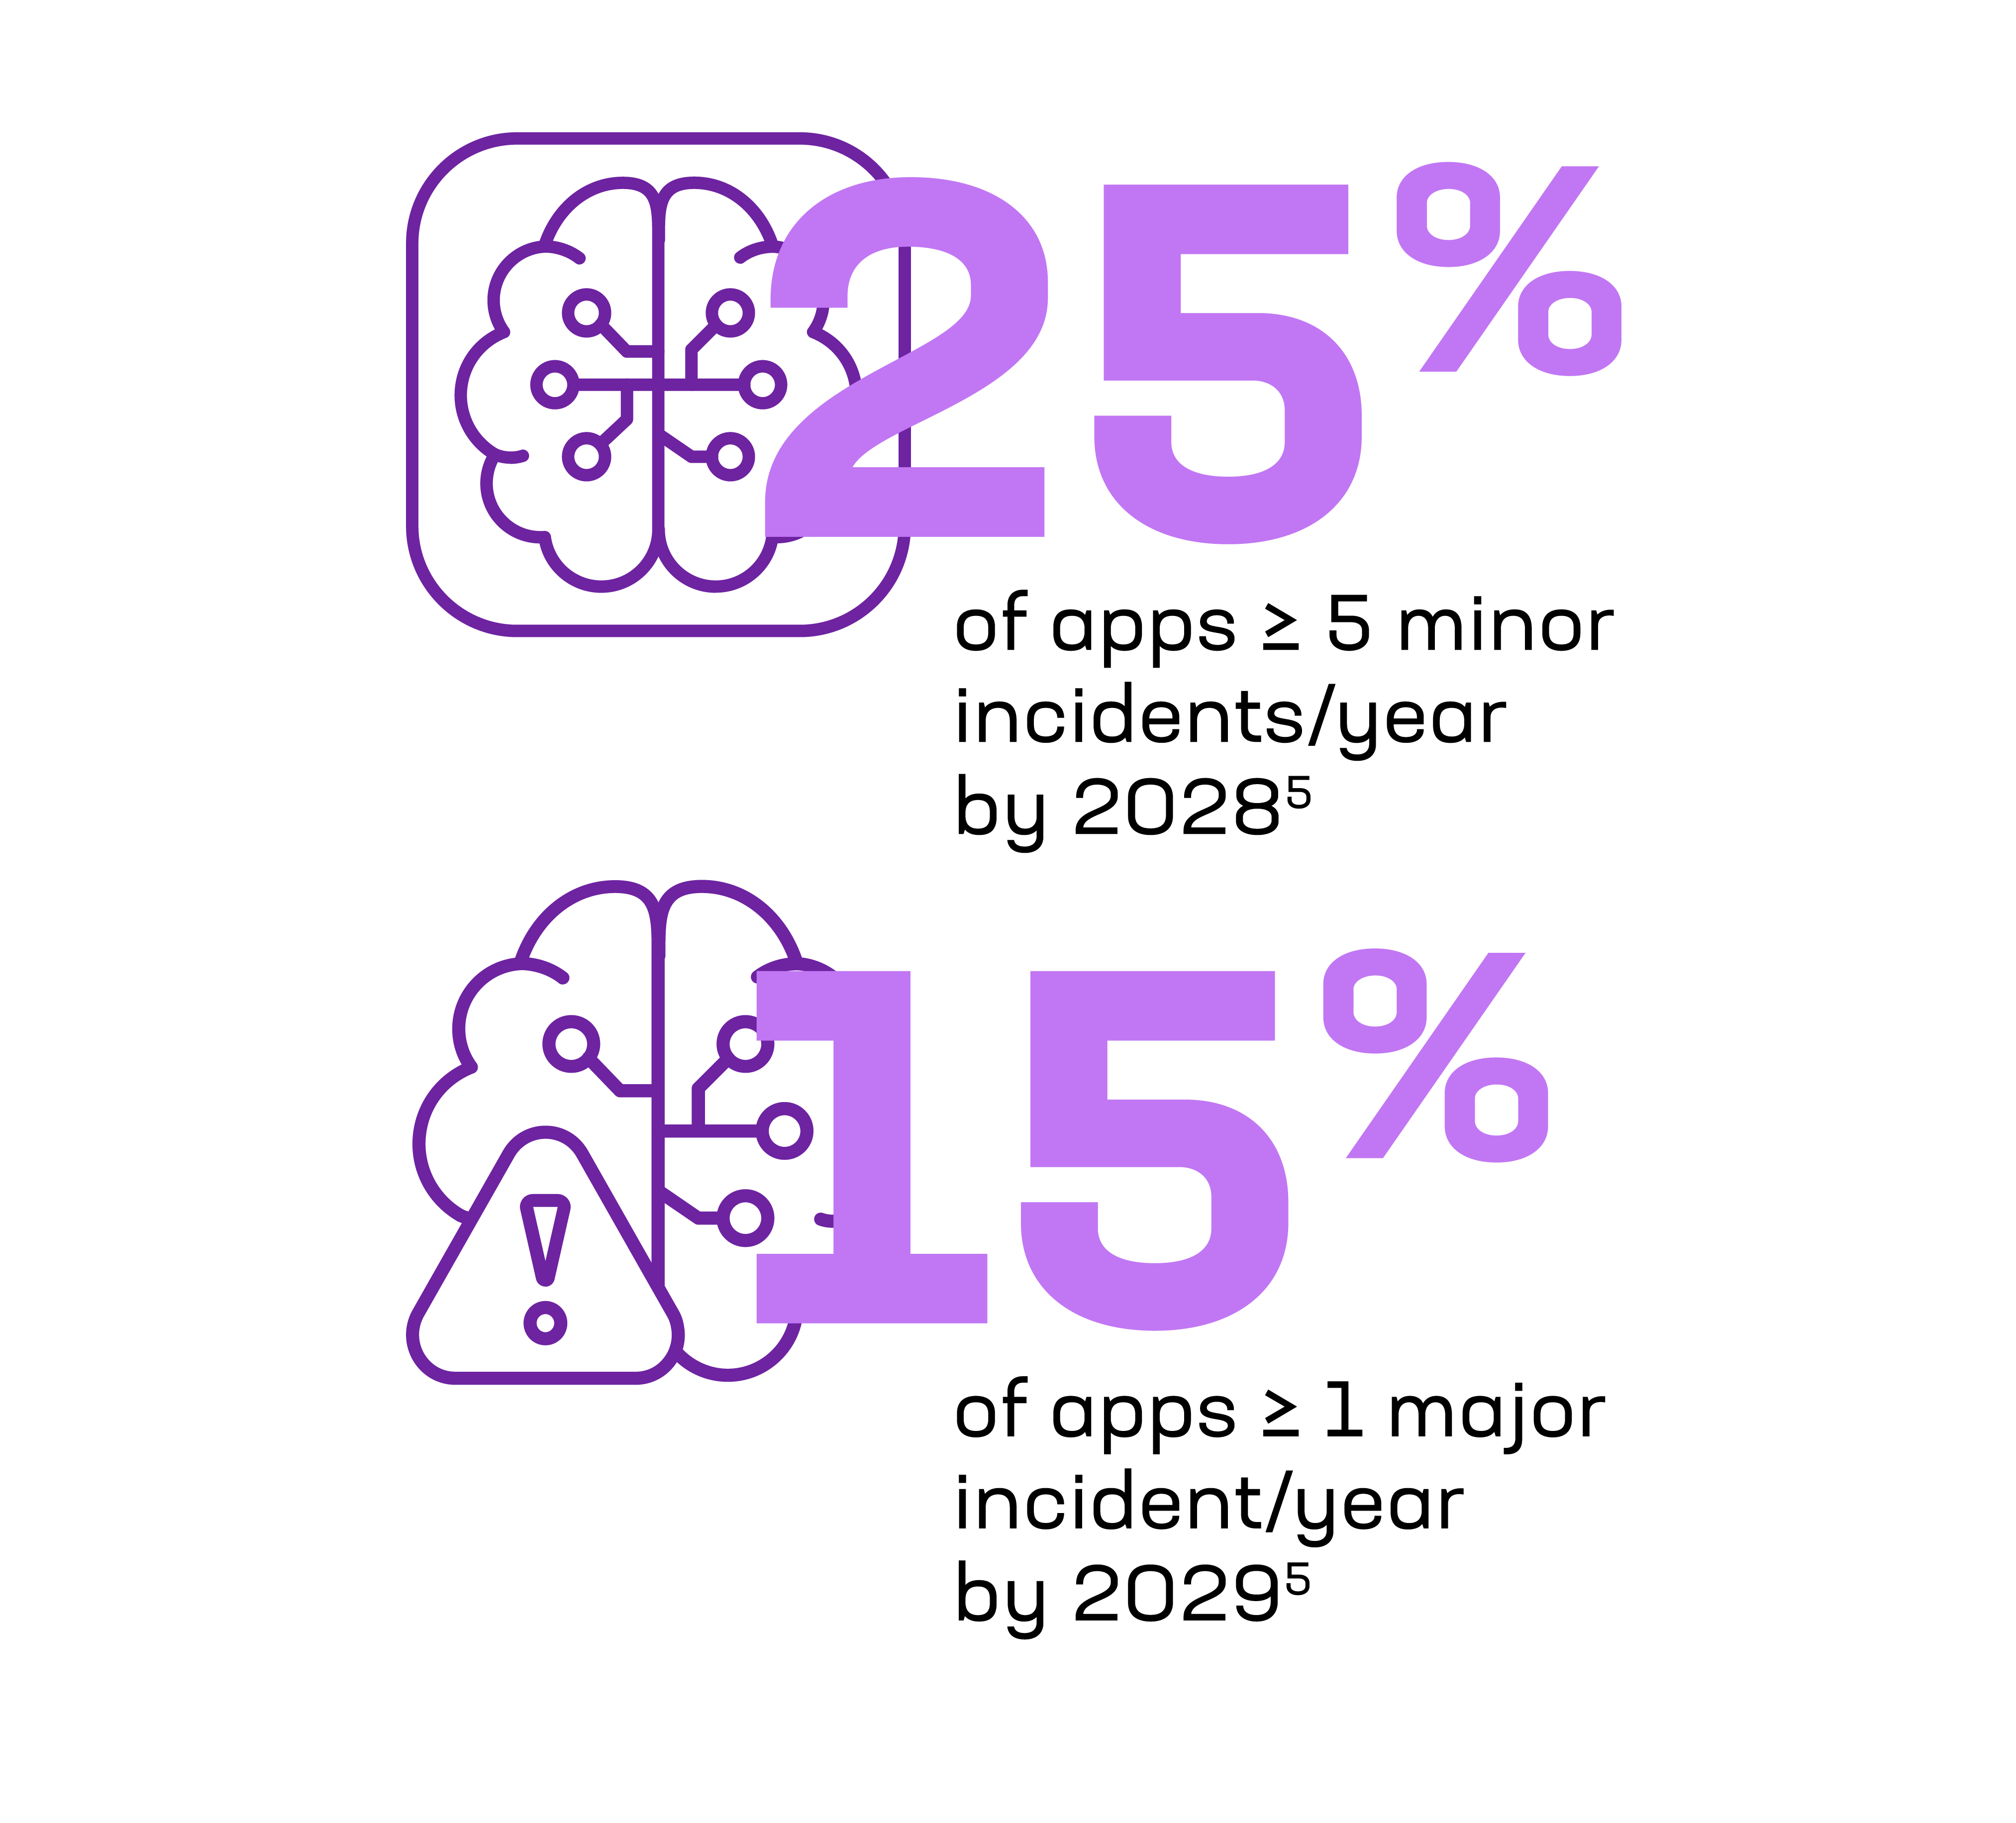
GenAIプラットフォームのエンタープライズ版は、制御機能の強化をうたっていますが、多くの場合、依然として十分ではありません。
ほとんどの場合、従業員によるモデルの利用状況をリアルタイムで可視化できません。
プロンプトレベルでセキュリティポリシーを適用できないため、機密データが露出した状態になります。
監査ログでは、リスクのある行動やデータ漏えいに関するコンテキスト情報が欠落していることが少なくありません。
すべてのCISOがAIについて問うべき3つの質問
可視性のギャップを解消するには、適切な問いを投げかけることが第一歩です。
1
従業員が実際にAIをどのように利用しているか、把握できていますか?
従業員は、IT部門の管理外で、個人向けまたは無料プランのAIツールを業務に使用しています。
2
既存のセキュリティツールでAIリスクから本当に保護できるのか?
DLPなどの従来型ツールやAIエージェントのネイティブ制御機能は、プロンプトや出力の監視を想定して設計されていないため、組織にセキュリティ上のギャップが生じます。
3
AIを安全に導入するには何が必要か
責任あるAI利用を適切に管理し、拡大するには、一貫したポリシー適用とリアルタイム監視が不可欠です。
F5 Workforce AI SecurityがパブリックおよびプライベートAIモデルを保護する仕組み
AIがどこでどのように利用されても、可視化、セキュリティ確保、拡張を1つのプラットフォームで実現します。
AIとのやり取りに対応する設計
AIのプロンプト、応答、ユーザー行動をネットワークレベルでリアルタイムに監視します。エージェントや拡張機能は不要です。
ベンダーに依存しないカバレッジ
構築、導入、購入したあらゆるAIソリューションに対応し、AIエコシステム全体のセキュリティ確保を支援します。
ユーザー行動分析
チーム横断でパターンを把握し、ユーザーの意図を理解して、追加のサポートが必要となる可能性のある領域を特定します。
ポリシー主導のアプローチによるAIガードレール
柔軟なポリシーシステムにより、1か所からグループ単位で詳細な権限を設定できます。各グループがアクセスできるデータソースとAIモデルを制御し、ユーザーに適切なモデルとデータソースへのアクセスを提供することで、AIを安全に活用して生産性を向上できます。
チームがAIを試験的に活用している段階でも、主要なワークフローに組み込んでいる段階でも、Workforce AI Securityは、AIを活用する未来を保護するための統合管理基盤を提供します。
ガバナンスは取締役会レベルの重要課題に
今、企業にAI対応のセキュリティが必要な理由
AIの脅威はマシンの速度で進行します。セキュリティも同じ速度で対応する必要があります。
イノベーションの進化に対応するAIガバナンス
Workforce AI Securityは、ネットワークエッジに将来を見据えたセキュリティレイヤーを提供し、AIを安全に拡張するために必要な可視性、制御、コンプライアンスを実現します。
公開モデル、組み込みモデル、社内モデル全体のAI利用状況を監視
ポリシーを適用して、PHI、PII、知的財産を保護
イノベーションを妨げることなく、コンプライアンスを確保
シャドーAIや未承認の利用を、リスクが生じる前に検出
58%の組織が、責任あるAIによってROIと効率が向上すると回答7
55%が、顧客体験とイノベーションの向上に役立つと回答7
管理されていないAI利用から、安全で拡張可能な導入へ移行する準備はできていますか?
F5が、既存のワークフローを妨げることなく、シャドーAIの検出、プロンプトレベルのコンテンツ制御、機密データの保護を通じて、AI利用のセキュリティ確保、ガバナンス、拡張をどのように支援できるかをご覧ください。
詳しくは、F5 AI Security Webページをご覧ください。
インフォグラフィックをダウンロード1 Cybersecurity Insiders、『Cyera 2025 State of AI Data Security Report』、2025年9月
2 Verizon、『2026 Data Breach Investigations Report』、2026年5月
3 Omdia、『The State of Workforce Security』、2025年1月
4 Cybernews、「AI Trustworthiness Ranking」、2026年8月
5 Gartner、「Gartner Predicts 25% of Enterprise GenAI Apps Will Experience At Least Five Minor Security Incidents per Year By 2028」、2026年4月
6 IBM Institute for Business Value、『生成AIのセキュリティ確保』、2024年5月6
7 PWC、「責任あるAIに関する調査:ポリシーから実践へ」、2025年10月
©2026 F5, Inc. All rights reserved. F5およびF5のロゴは、米国およびその他の特定の国におけるF5, Inc.の商標です。その他のF5の商標については、f5.comをご覧ください。
本書に記載されているその他の製品名、サービス名、または会社名は、それぞれの所有者の商標である場合があり、これらの所有者による推奨または提携を意味するものではありません。