APIセキュリティのベストプラクティス トップ3(インフォグラフィック)
はじめに
新たなデジタル経済で成長を目指す組織にとって、現状維持では通用しません。従来のセキュリティ制御は静的で柔軟性に欠けています。こうした制御は、ユーザージャーニーやトラフィックフローを予測できたクライアント/サーバー通信の時代、つまりAPIが広く普及し、今日のデジタルエクスペリエンスの基盤となるよりもはるか以前に設計されたものです。
ゼロトラスト、最小権限アクセス、認証/認可の原則を取り入れ、セキュリティのモダナイゼーションに取り組んできた成果は現れています。しかし、状況は一変しました。デジタル資産上で取引を行い、アプリケーションビジネスを支える主体は、もはや従来の意味でのユーザーだけではありません。そうした「ユーザー」は、顧客や見込み客だけでなく、パートナーやエコシステムとの連携を通じたAPIのビジネスロジック呼び出しであるケースが増えています。APIの重要性が高まるにつれ、攻撃者にとって格好の標的にもなっています。
生き残りを目指す組織は、データセンター、プライベート/パブリッククラウド、エッジにまたがる、分散型で絶えず変化するデジタル基盤において、APIを保護し、意図しない予期せぬリスクを軽減する必要があります。さらに成長を目指す組織は、ハイブリッドおよびマルチクラウド環境全体のデジタル接点を保護する、予測可能でスケーラブルかつ自己防御型のAPIセキュリティプラットフォームを構築するため、いくつかの主要領域に戦略的な取り組みを集中させることが重要です。
従来型セキュリティと最新型セキュリティの比較
従来型のセキュリティ制御は広く導入されており、世界中の組織が企業秘密や顧客データの保護に活用しています。企業は、機密情報へのアクセスを制限するトラフィック検査を実施し、プライバシーの確保とデータ窃取の防止を図っています。APIゲートウェイのレート制限などのセキュリティ制御は、サービス拒否(DoS)攻撃の緩和に役立ちます。また、Webアプリケーションファイアウォール(WAF)のWebスクレイピング制御は、価格情報などの機密情報が侵害されるのを防ぎます。さらに、組織では、OWASP Top 10に挙げられるものをはじめとする多くの一般的なリスクに対処するため、静的コード解析や動的アプリケーションセキュリティテストなど、複数のセキュリティツールを組み合わせて使用することがよくあります。
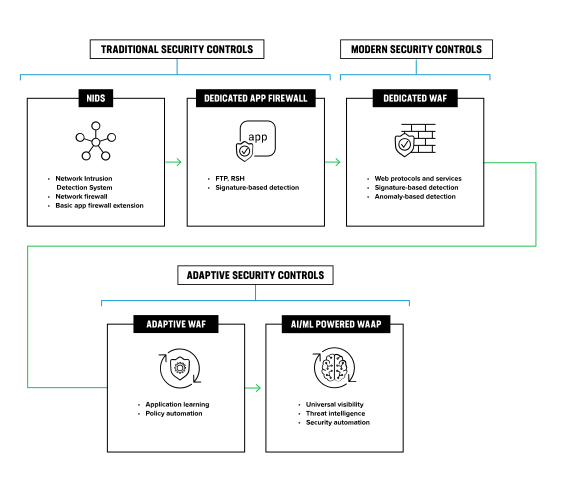
しかし、今日のデジタル世界では、従来のセキュリティ対策だけでは十分ではありません。そのため、多くの組織が分散アプリケーションに、認証(AuthN)、認可(AuthZ)、動的トラフィック検査などの最新のセキュリティ制御を導入しています。
組織は、多要素認証、公開鍵証明書、生体認証などの方法を使用して人やデバイスのIDを確認し、正規のユーザーと信頼できるマシンだけがデータにアクセスできるようにしています。認可とは、認証済みユーザーに適切な権限を付与することです。これにより、ユーザーは業務に必要なすべてのファイルやデータにアクセスできる一方、閲覧権限のない情報にはアクセスできません。トラフィック検査では、セキュリティ検査チェーン全体でアプリケーショントラフィックを調査し、異常なアクティビティや潜在的な脅威を特定するとともに、アカウンティングやインシデント対応に必要な知見を提供することで、企業のリスク最小化を支援します。
これらの制御は広く導入され、セキュリティおよびリスク管理チームにも十分に理解されていますが、データセンターの中核から顧客接点となるエッジまで、多岐にわたるデジタル接点全体に実装することは、極めて重要な課題です。
アダプティブセキュリティへの進化
セキュリティでは、アイデンティティと検証がますます重視されています。組織は、ゼロトラストや最小権限アクセスなどの手法を用いてセキュリティを強化しています。ユーザーもデバイスもデフォルトでは信頼せず、多くの場合、事前に定義したユースケースモデルに基づいて、必要最小限の情報にのみアクセスを制限します。また、行動分析などの手法を用いて、悪意のあるユーザーによる潜在的な脅威を示す可能性のある不審な行動を検知するほか、リスクベースの制御によって、認識される脅威レベルの上昇に応じて認証プロセスを強化し、より厳格にしています。
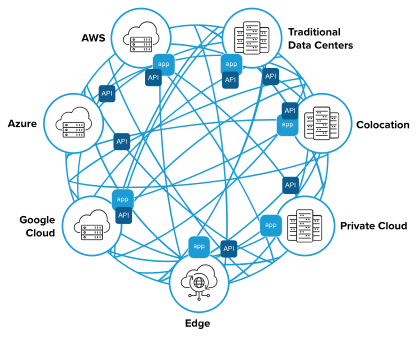
しかし、今日の組織は複雑に相互接続されたアーキテクチャを運用しているため、認証(AuthN)や認可(AuthZ)などのセキュリティポリシーを一貫して適用することが難しくなっています。IT部門は、ツールの乱立や異種環境の管理という課題に圧倒されており、「ユーザー」も人間ではなく、API、サービス、マシンである可能性が高まっています。アーキテクチャの複雑化と相互接続の進展に伴い、リスク管理にはパラダイムシフトが必要です。組織が大規模にデータから得られる知見を相関分析し、新たな脅威に迅速に対処するには、クロスプラットフォームの可視性と人工知能(AI)および機械学習(ML)を組み合わせる必要があります。こうした機能は、Web App and API Protection as-a-Service(WAAPaaS)プラットフォームで実現できるようになっています。
「Security-as-a-Serviceを選択する最大の理由はスピード」1
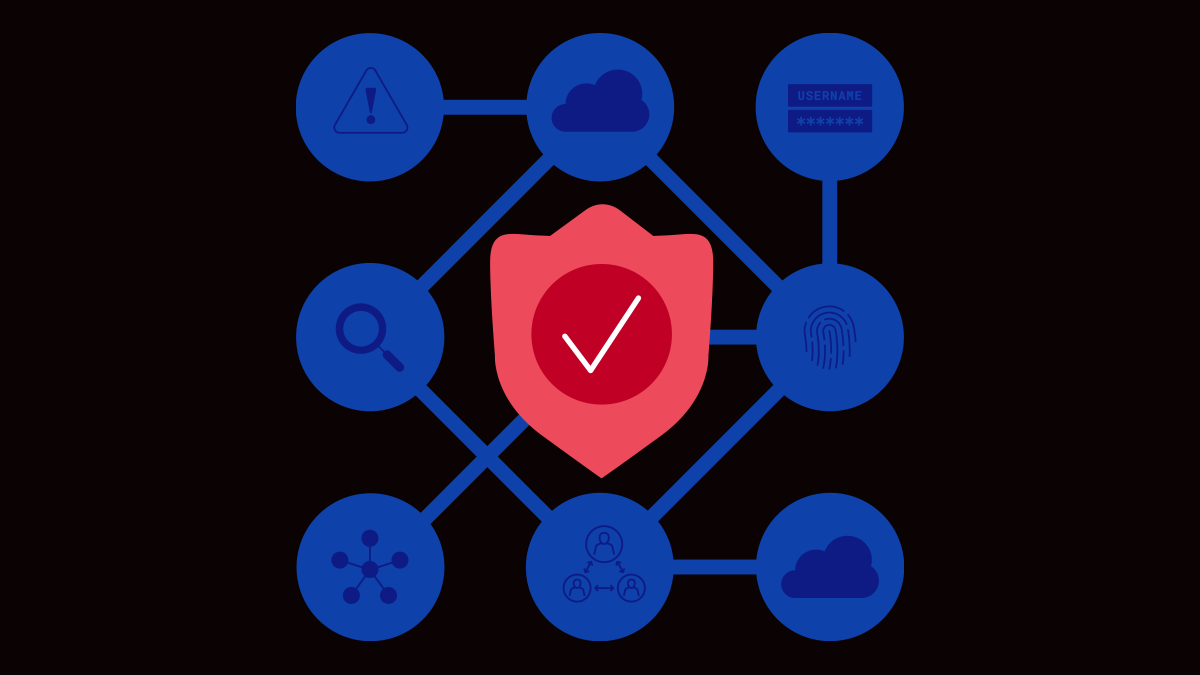
適応型アイデンティティベースセキュリティ
クロスプラットフォーム対応の中核的なアプリケーションサービス群と、ポジティブセキュリティの運用モデルを組み合わせることは、あらゆるセキュリティプラットフォームにとって、特にAPIを保護するうえで不可欠です。こうした中核的なアプリケーションサービスには、ゼロトラスト、リスクベースの管理、マイクロセグメンテーションなどが含まれる場合があります。マイクロセグメンテーションは、データセンターまたはクラウド環境内のサービスと、それらへのアクセスを分離します。もう1つの中核的な原則であるネイティブな多層防御では、プラットフォーム全体に複数層のセキュリティ制御を設けることで、いずれかの制御で攻撃意図の強い攻撃者を阻止できなかった場合にもレジリエンスを確保します。
強力な名前空間分離によってリソースを隔離し、セキュリティを強化します。また、シークレット管理により、最新のアーキテクチャでますます一般的になっているマシン間通信に対して、セキュリティポリシーを一貫して適用します。
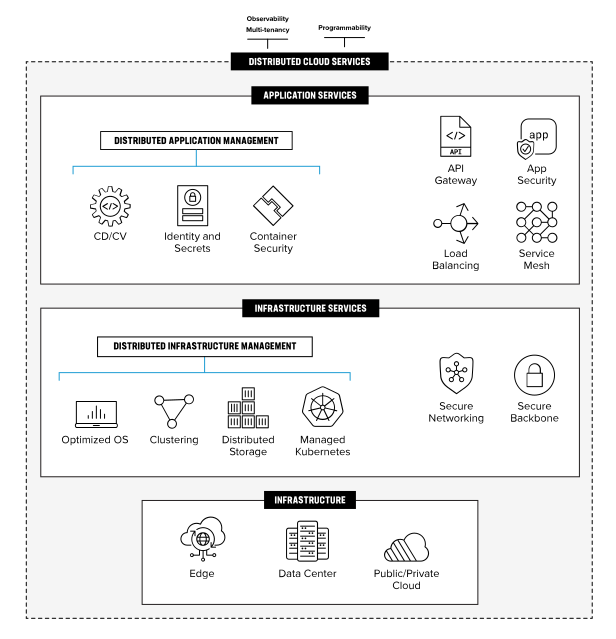
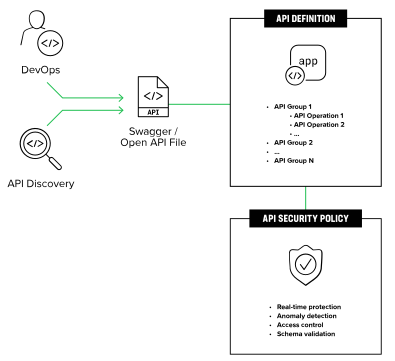
ポジティブセキュリティ運用モデルにより、組織はCI/CDパイプラインにセキュリティを組み込み、新しいAPIエンドポイントを動的に検出し、APIスキーマとアクセス制御を適用できるほか、AI/MLベースの異常検知によって重要なビジネスロジックを自動的に保護できます。これにより、アプリケーションライフサイクル全体でポリシーを一貫して適用し、高度に分散化され相互接続されたアーキテクチャにおけるリスクや意図しない設定ミスを低減するとともに、悪意のあるユーザーを無力化できます。
基盤となるインフラストラクチャやAPIの配置場所を問わず、これらのサービスを一貫して提供できるよう拡張可能で、誤検知の分析やリスク評価/トリアージなどの運用を自動化できるプラットフォームにより、セキュリティチームは、環境全体にわたるセキュリティポリシーの維持や、対応措置やインシデント対応を必要としない可能性のある大量のセキュリティアラートの管理といった日常的かつ戦術的な課題ではなく、戦略的なリスク管理に注力できるようになります。
「APIセキュリティにおける認証と認可の活用を含むアイデンティティ管理テクノロジーは、依然としてアプリケーションを保護するうえで最も有効なアプローチと見なされています」1
APIセキュリティのベストプラクティス トップ3
新たなデジタル経済で組織が成長するには、セキュリティチームとリスク管理チームが、予測可能で拡張性に優れ、自律防御型のAPIセキュリティプラットフォームの構築を支援するため、次の3つの領域に戦略的な取り組みを集中させる必要があります。
1. アイデンティティベースのセキュリティ
進化を遂げ、適応型のアイデンティティベースセキュリティへ。
2. クロスプラットフォームサービス
一貫性、可観測性、実用的なインサイトを確保するために、クロスプラットフォームのアプリケーションサービスを導入します。
3. 自動化された保護
AI/MLを活用して、継続的な保護を自動化します。