見逃せない5つのトレンド
世界のIT意思決定者1,100人以上を対象とした調査結果が示すように、自己管理型の推論とマルチモデルAIが急速に普及しています。セキュリティリーダーが見過ごすことのできない、インフラストラクチャへの5つの影響をご確認ください。
インフラストラクチャとしてのマルチモデルAI
モデルルーティングが新たなセキュリティ境界を生み出す
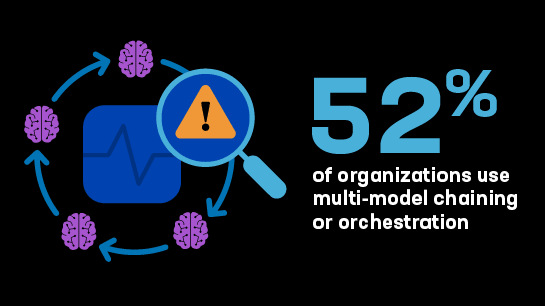
現在、組織では平均7つのAIモデルが使用されており、52%が複数のモデルを連鎖またはオーケストレーションしています。これにより、ルーティングの不正操作、モデルチェーンを介したデータ流出、モデル間で一貫性を欠くポリシー適用といった新たなセキュリティリスクが生じます。モデルルーティングはインフラストラクチャの一部であり、アプリケーショントラフィックのルーティングと同様の可観測性と制御が必要です。
AI主導の自動化の急増
急増する自動化トラフィックにはガバナンスが必要
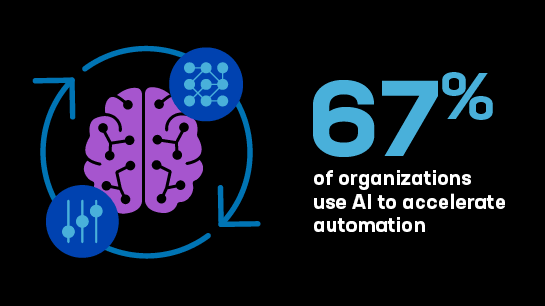
API呼び出し、ポリシーの更新、構成変更、さらにはインフラストラクチャの変更など、マシンがトリガーする自動化トラフィックは、人間がトリガーする運用トラフィックをまもなく上回ろうとしています。しかし、ほとんどの環境では、マシンの処理速度とトラフィック量に対応して、こうしたリクエストを監視または制御する準備が整っていません。「自動化トラフィック」という新たなシステムアクティビティのカテゴリーには、新しい管理ソリューションが必要です。
推論トラフィックのセキュリティ
推論トラフィックのセキュリティはアプリのセキュリティと共通する
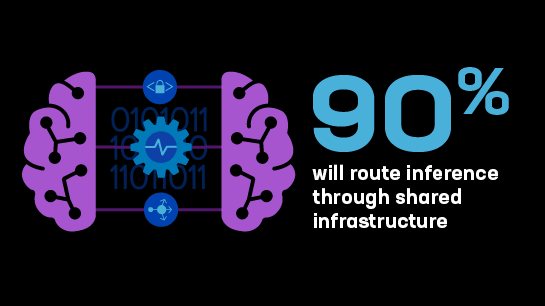
すでに半数を超える組織が、ゲートウェイやロードバランサーなどの共有インフラストラクチャを使用して、AI推論を配信、保護しています。さらに37%が、1年以内に導入する予定です。依然として主にモデルガバナンスに注力しているセキュリティチームは、セキュリティ境界が推論パスへ移行したことを認識する必要があります。プロンプトがリクエスト、レスポンスがアプリの出力、モデルがサービスとして機能する場合、その推論トラフィックには、他の重要なアプリのやり取りと同様に、配信、検査、認証、ガバナンスが必要です。
アプリケーションパスにおけるAI
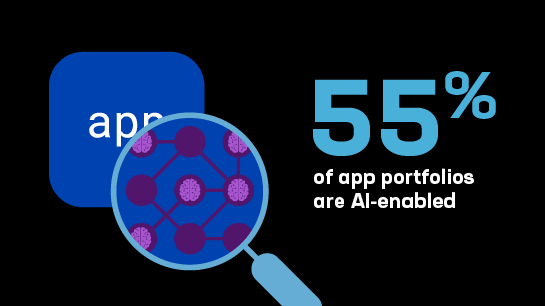
AIがアプリスタックに加わりました
AIはもはや実験的なものでも、独立した機能でもありません。現在、AIモデルは本番アプリケーションを構成する依存要素となっており、推論エンドポイントには、アプリケーションがAPIやマイクロサービスを呼び出す場合と同じ方法でアクセスします。しかし、AIがアプリケーションの処理経路に組み込まれたら、他のランタイム依存要素と同様に、提供、可観測性の確保、保護が必要です。
インフラストラクチャの準備状況
準備態勢には、キャパシティと制御の両方が必要
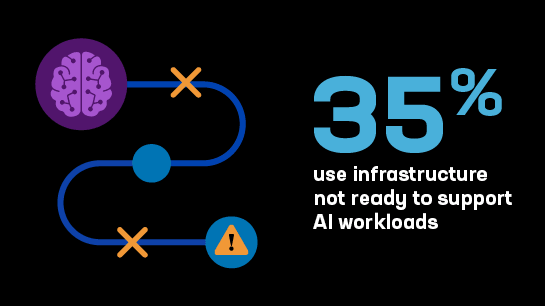
組織の3分の1以上、さらにIT部門の上級リーダーの40%が、現在のインフラストラクチャでは、AIを大規模に運用するために必要なコンピューティング、ストレージ、ネットワーク、その他のパフォーマンス要件を満たせないと回答しています。セキュリティアーキテクチャは、さらに不十分な可能性があります。推論やエージェントオーケストレーションをサポートするよう設計されていない環境は、それらに関連するトラフィックを可視化し、保護できるようにも設計されていません。こうした可視性の欠如が、セキュリティリスクを生み出します。
組織を保護しながら、AIアプリを大規模に展開するための計画を立てましょう。これらの知見をインフォグラフィックとしてダウンロードし、組織内の意思決定者と共有できます。
F5のその他のインサイト
注目
2026年版アプリケーション戦略の現状レポート
AIの最新トレンドとセキュリティへの影響について詳しくは、「2026 F5 State of Application Strategy Report」完全版をご覧ください。
レポートを入手