ボット検出とセキュリティ:自動化されたボット攻撃を阻止
今日、組織は、適応しなければ生き残れないという重大な転換点に立っています。企業の10社中9社がデジタルトランスフォーメーションに取り組んでいます。その進捗段階はさまざまですが、これらの企業の10社中7社は、デジタルトランスフォーメーションの取り組みにおいて、引き続きカスタマーエクスペリエンスの向上を優先しています。その成功を阻む最大のリスクは何でしょうか。それは、ボットやその他の自動化された攻撃です。
デジタルビジネスをつなぎ、保護
市場投入、差別化、収益化で先行を目指す組織にとって、革新的なアプリは不可欠です。自動化は、テクノロジー、プロセス、人材の各側面で、このアプリケーション革命の推進を支える触媒となります。しかし残念ながら、攻撃者も自動化を取り入れ、WebアプリやAPIへの攻撃や悪用に利用しています。ツール、インフラストラクチャ、漏えいしたデータを容易に入手できるため、こうした攻撃は低コストで実行でき、高い利益を生み出します。その結果、攻撃者にとって経済的に非常に魅力的な構造が生まれています。犯罪者は、独自のデジタルフィンガープリントを売買するダークネットストアさえ持っています。
高度なスキルを持つ攻撃者の動機は利益です。攻撃者は、どの標的から最も高い投資対効果を得られるかを常に見極めています。
“熟練した攻撃者は利益を動機として行動します。投じた資金や労力に対して最も高い見返りが得られる標的を、絶えず見極めています。”
攻撃は容易に実行でき、攻撃によって得られる潜在的な利益は莫大です。デジタルトランスフォーメーションが急速に進み、オンラインコマースを支えるアプリやAPIの利用が急増し続ける中、攻撃者は自動化とAIを活用して、行く手を阻むセキュリティ対策を突破しようとするでしょう。
CAPTCHAや多要素認証(MFA)などの一般的な緩和策は、ボットを抑止するために設計されています。しかし、本来のセキュリティを提供できず、顧客にストレスを与えることが多く、取引の中止やブランド離れにさえつながる場合があります。強い動機を持つ攻撃者は、これらの防御策を回避できます。これらの対策は誤った安心感を与えるにすぎず、それに依存する組織に、多額の損失を伴うさまざまな問題を引き起こす可能性があります。
その裏付けとなるデータがあります。顧客の3人に1人は、たった1度の悪い体験で、愛着のあるブランドから離れてしまいます。
“顧客の3人に1人は、たった1度の悪い体験で、お気に入りのブランドから離れてしまいます。”
主なメリット
比類のない可視性
F5は、あらゆる種類の環境で世界の半数以上のアプリケーションを支え、大手企業を狙うアプリケーション攻撃から毎日10億件を超えるトランザクションを保護し、人間による2億件を超える正当なトランザクションの安全を日々確保しています。
揺るぎないレジリエンス
F5ソリューションは、スプーフィングを防ぐテレメトリ収集、高度にトレーニングされたAI、クラス最高水準のセキュリティ運用を通じて、長期にわたり持続する有効性を提供するという独自の強みを備えています。
顧客体験の最適化
F5ソリューションは、CAPTCHAや多要素認証など、ユーザーの負担が大きい認証の仕組みを削減または不要にすることで、カスタマーエクスペリエンスを向上させます。
ボットの検出と不正行為・悪用の抑止
攻撃者の経済的な動機への適応
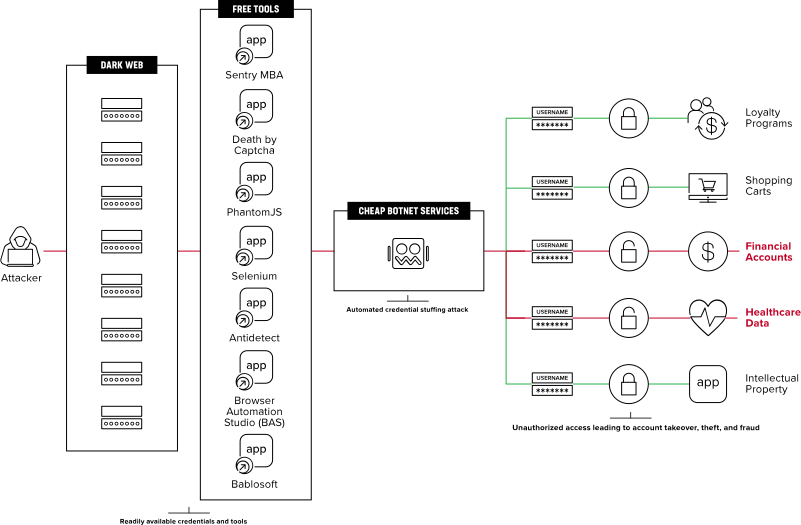
自動化された攻撃は進化を続けており、攻撃者はごくわずかな投資で状況に適応し、基本的なセキュリティ防御を回避できるようになっています。こうした攻撃者は通常、ボットやツールキットなど、容易に入手できるインフラを極めて低いコストで活用しています。
アーキテクチャやクラウド、複雑なソフトウェアサプライチェーンの広がりにより、攻撃者が狙えるリスク領域が拡大しています。セキュリティのベストプラクティスが確立されてから20年を経ても、インジェクションやクロスサイトスクリプティングなどのアプリケーションの脆弱性は依然として存在します。攻撃者がボットや自動化を活用してこうした脆弱性をスキャンし、悪用するのも不思議ではありません。その結果、データ侵害を含む深刻な被害が生じる可能性があります。
攻撃者は、顧客のショッピングカートからB2BコマースをつなぐAPIファブリックまで、組織のデジタル活動を支える重要なビジネスロジックに、ますます注目するようになっています。ログオン、アカウント作成、カートへの追加などのエンドポイントには自動化された攻撃が殺到し、アカウントの乗っ取りや不正行為、顧客の信頼喪失につながっています。こうした攻撃は、WebアプリでもバックエンドのAPIインフラストラクチャでも発生する可能性があります。攻撃者は偵察を行い、ツールを改変して、標的を特定し、検知を回避します。
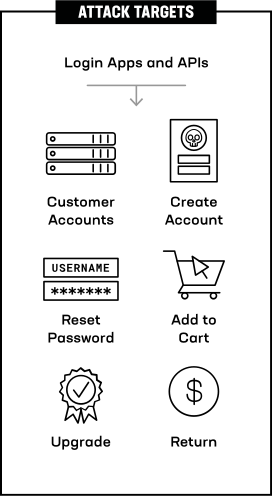
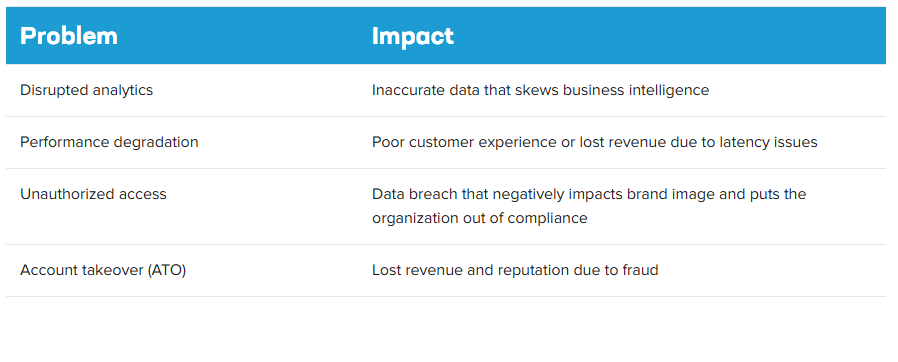
攻撃が成功すると、ビジネスに深刻な影響を及ぼすさまざまな問題が発生する可能性があります。
ボットは、商取引や小売業での不正行為によく利用されます。攻撃の巧妙さはさまざまで、セキュリティ対策に適応することもよくあります。例として、以下が挙げられます。
- ボットを活用したアプリケーションの脆弱性スキャンの自動化
- 漏えいした認証情報とツールを使用してアカウントを乗っ取るクレデンシャルスタッフィング
- 人間の行動を模倣するツールを使用して、自動化対策の防御を回避する模倣攻撃
- 人手によるクリックファーム、フィンガープリント、またはリアルタイムのフィッシングプロキシを活用して検出を回避する手動攻撃
攻撃者は、組織がどのような防御策を講じていても、それを突破するまで、4つの方向に、多くの場合は同時に、リソースを投入します。
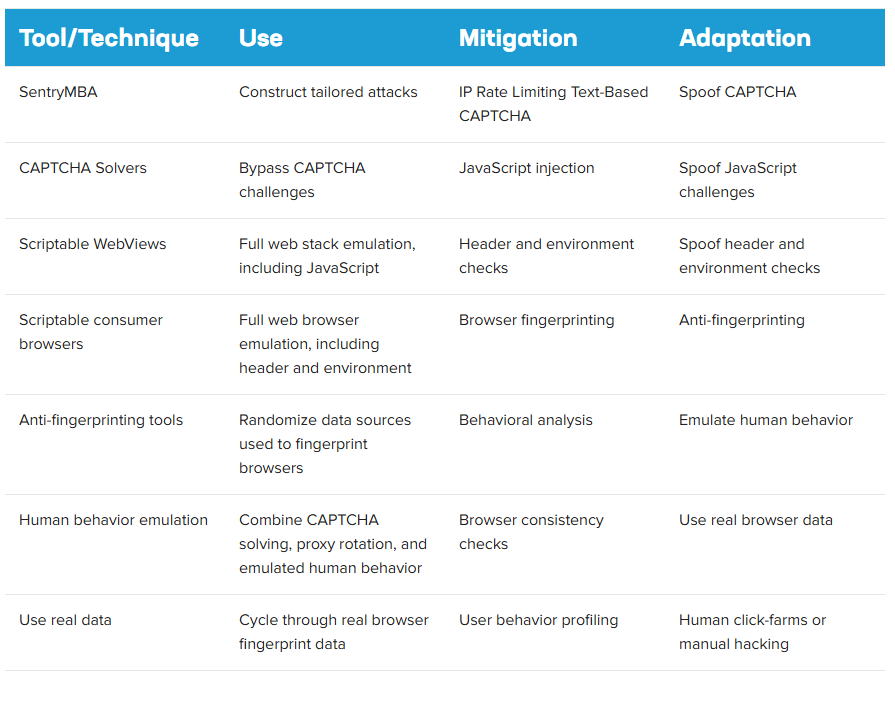
- 正規のネットワークトラフィックの模倣
- さまざまな正規のデバイスやブラウザーへのなりすまし
- 実際の人間の行動を模倣
- 盗まれた認証情報、トークン、個人を特定できる情報の使用
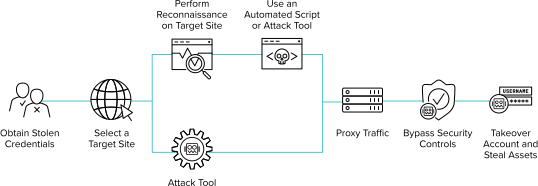
攻撃では、さまざまなツールを使用して、攻撃の緩和策に適応し、それらを回避する場合があります。
主な機能
柔軟な導入
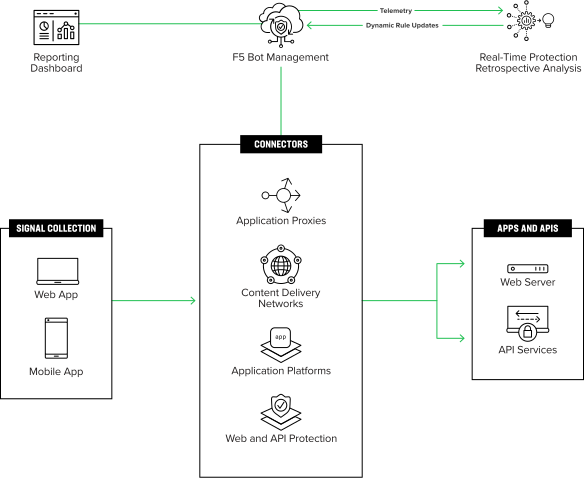
アプリケーションプロキシ、アプリケーションプラットフォーム、コンテンツ配信ネットワークを介した組み込みポイントにより、重要なビジネスロジックをすべて迅速に保護します
包括的な可視性
クラウドやアーキテクチャを横断した可視性により、機械学習モデルに実環境のトレーニングデータを提供し、実際の脅威に合わせてソリューションを調整できます。
継続的な保護
リアルタイムの脅威インテリジェンス、AIベースの遡及分析、SOCによる継続的な監視により、最も高度なサイバー犯罪者や国家が関与する攻撃者の活動を阻止するためのレジリエンスを提供します。
実証された有効性
実戦で実証された防御により、Fortune 500企業全体でクレデンシャルスタッフィングを抑止します。
最も大きな影響
正確で適応力のあるセキュリティが、カスタマージャーニーに摩擦を生じさせることなく、不正行為や悪用を抑止し、最終利益の損失を大幅に削減するとともに、売上拡大の可能性を高めます。
きめ細かな制御
サードパーティ連携を通じてアグリゲーターを管理し、攻撃を防ぐための柔軟なポリシー。
ボットの検出と不正行為や悪用の軽減により攻撃者を無力化
お客さまはシンプルさを求めています。アプリケーションは複雑です。攻撃者は強い動機を持っています。
セキュリティは、ログイン要求やCAPTCHA、MFAでユーザーにストレスを与えることなく、攻撃者が対策を回避するためにツールや手法を変更する動きに対応しなければなりません。これは、攻撃者が用いるツール、手法、意図にかかわらず必要です。これには、Webアプリケーション、モバイルアプリケーション、APIインターフェイスを対象としたオムニチャネル保護、リアルタイムの脅威インテリジェンス、AIによる遡及分析が含まれます。
クラウドやアーキテクチャを横断する可視性、耐久性が高く難読化されたテレメトリに、集団防御ネットワークと高度に訓練された機械学習モデルを組み合わせることで、ボット、自動化された攻撃、不正行為の検知において比類のない精度を、抑止において揺るぎないレジリエンスを実現します。これにより、攻撃者がツールを刷新し、対策に適応しても、緩和策はその効果を最大限に維持できます。正規のお客さまにストレスを与えることなく、最も高度なサイバー犯罪者や国家を背景とする攻撃者さえも阻止します。
効果を維持するこの能力により、ビジネスの主要な成果が大幅に向上します。
- 不正行為を減らし、利用時の煩わしさと手間を軽減
- コンバージョン、顧客維持率、ロイヤルティの向上
- 売上高の増加
- 最終損失の削減
- 複雑さの軽減
- 運用効率の向上
“ボットは、商取引や小売分野の不正行為によく利用されます。”
自動化された攻撃を阻止するボット検知とセキュリティ
セキュリティベンダーは、熟練した攻撃者がすでにあらゆる防御を突破しているか、近いうちに突破するという前提で対策に取り組まなければなりません。攻撃用フレームワークが、学習済みAIモデル(https://community.f5.com/t5/technical-articles/how-attacks-evolve-from-bots-to-fraud-part-1/ta-p/286685)を活用してセキュリティを回避することは知られています。唯一の現実的な防御策は、攻撃の成功にかかるコストを過大にして実行を非現実的なものにし、攻撃の採算を崩すことで抑止することです。
F5のソリューションは、あらゆるアプリケーションアーキテクチャに接続し、重要なビジネスロジックをすべて保護します。攻撃者が検知を回避するために手法やツールをどのように変えても、長期にわたり継続的に有効性を維持します。また、CAPTCHAやMFAなど、利用者の負担が大きいセキュリティ対策を削減または不要にすることで、カスタマーエクスペリエンスとソリューション全体の有効性を向上させます。