マルチクラスター管理を簡素化
F5とNutanixによるマルチクラスターKubernetesアプリケーションデリバリー
エンタープライズアプリを支えるマルチクラスターアーキテクチャ
企業では、Kubernetesクラスターの初期導入から高度な本番環境でのユースケースへと急速に移行しています。単一クラスターは本番稼働前の環境や小規模アプリケーションには適していますが、企業では信頼性の向上、地理的な分散、データ主権に加え、より高度な分離性と耐障害性が求められるため、マルチクラスターアーキテクチャが不可欠です。また、新規AI導入のうちKubernetesを使用する割合は、2025年の30%未満から95%に増加すると予測されており、需要の拡大につながっています。1
しかし、マルチクラスターのトラフィック管理、一貫したセキュリティ適用、アプリケーションデリバリに伴う複雑さが増すと、運用上の負担が急速に増大し、パフォーマンスの低下、セキュリティ上の不備、アプリケーションのダウンタイムにつながる可能性があります。
マルチクラスターのアプリケーションデリバリをシンプルに
F5とNutanixは、F5 BIG-IPのアプリケーションデリバリおよびセキュリティ機能と、Nutanix Kubernetes Platform(NKP)のシンプルさおよび運用の一貫性を組み合わせることで、これらの課題に共同で対応します。
NKPは、ハイブリッド環境およびマルチクラウド環境全体でKubernetesクラスターの導入、管理、運用を簡素化するよう設計された、エンタープライズグレードのソリューションです。F5 BIG-IP Container Ingress Servicesは、NKPで管理されるKubernetesクラスターと、以下を含むBIG-IPソリューションとの橋渡し役を果たします。F5 BIG-IP Advanced WAFおよびF5 BIG-IP DNS。すべてのKubernetesクラスターに対する統合型のノースサウス制御プレーン兼インテリジェントなフロントドアとして機能し、トラフィック管理と可視性を一元化します。
BIG-IP Container Ingress Servicesは、新しいクラスターやPodの作成などのコンテナ管理イベントを検知するため、Kubernetes APIをリアルタイムで監視します。その後、KubernetesネイティブのリソースをBIG-IPの構成に変換します。
その結果、BIG-IPは外部アプライアンスから、クラウドネイティブなワークフローを実現し、エラーが発生しやすい手動設定を不要にする、NKP環境の宣言型かつ自動化された拡張機能へと移行します。
クラスター間のトラフィック管理と負荷分散
BIG-IP Container Ingress Servicesは、複数のKubernetesクラスターに分散したアプリケーションを単一のBIG‑IP Virtual Serverを介して公開します。これにより、アプリケーションの拡張や移行に応じて、トラフィック管理と負荷分散を一元化できます。コンテナ化されたアプリケーション向けのIngressサービスは、コンテナ環境におけるHTTPルーティング、負荷分散、セキュリティ、プログラマビリティのIngress制御を提供します。
さらに、BIG-IP Container Ingress Servicesは、Kubernetesクラスターノードに割り当てられたサブネットを使用して、BIG-IP上に静的ルートを自動的に設定できます。これにより、トンネルを設定することなく、BIG-IPからKubernetes Podのサブネットへ直接ルーティングできるため、ネットワークアーキテクチャが大幅に簡素化されます。
オーケストレーションの自動化と運用負荷の軽減
BIG-IP Container Ingress Servicesのイベント駆動型自動化は、NKPの効率的なクラスターライフサイクル管理と連携し、手動設定と運用の複雑さを軽減します。NKPで管理されるクラスターのKubernetes APIを監視することで、BIG-IPはクラスターイベントに応じてアプリケーションサービスを動的に更新し、ワークロードの変化に合わせてアプリケーションデリバリー設定を適応させます。事前定義済みのテンプレートによりポリシー管理が簡素化され、Helm Chartsのサポートにより、再現可能なKubernetesデプロイが可能になります。
一貫したセキュリティポリシー
BIG-IP Advanced WAFは、セキュリティポリシーを一元管理し、既知の脅威やゼロデイ脅威、レイヤー7 DDoS攻撃、OWASP Top 10などへの対策を簡素化します。BIG-IP Container Ingress Servicesを使用すると、既存のWAFポリシーの適用範囲をコンテナ化されたアプリケーションまで拡張できるため、運用上のオーバーヘッドを増やすことなく、一貫したセキュリティ態勢を維持できます。
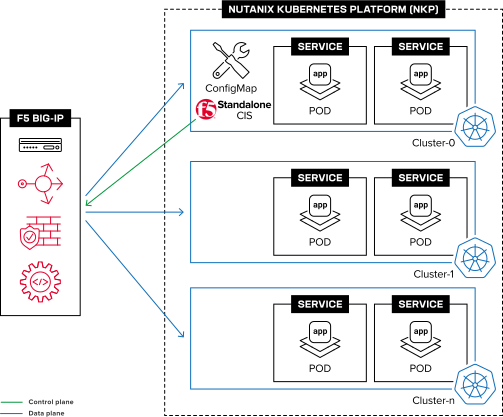
柔軟な導入トポロジ:スタンドアロンまたは高可用性
BIG-IP Container Ingress Servicesは、マルチクラスター環境でスタンドアロン構成と高可用性構成の両方をサポートし、Kubernetesクラスター全体で耐障害性の高いアプリケーション公開を可能にします。高可用性構成では、CISがコントローラーの冗長性を確保するため、プライマリインスタンスが利用できなくなった場合でも、Kubernetes APIの継続的な監視とBIG-IP構成の更新を中断なく行えます。
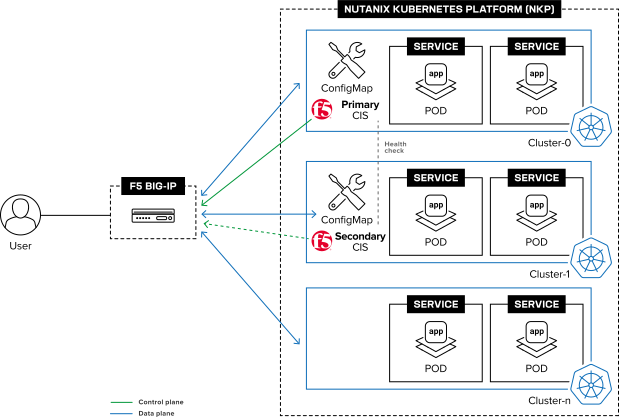
マルチクラスターをサポートするF5 BIG-IP Container Ingress Servicesは、KubernetesとBIG-IPの両方を利用する企業の戦略的な取り組みを支えます。マルチクラスター環境の管理を簡素化することで、組織はマルチクラスターアプリケーションの複雑な運用に費やす労力を減らし、イノベーションにより注力できます。
F5とNutanixによるマルチクラスターアプリケーションデリバリーの詳細については、DevCentralをご覧ください。また、パートナーシップページ(f5.com/nutanix)もご覧ください。
1Gartner、「コンテナ管理部門のGartner Magic Quadrant」、2025年8月
主なメリット
アプリケーションデリバリの簡素化
複数のKubernetesクラスターにわたって、アプリケーションデリバリーサービスをシームレスにオーケストレーションし、拡張できます。
パフォーマンスの向上
BIG-IPの設定をKubernetesリソースと同期させることで、トラフィックを効率的に分散します。
運用負荷の軽減
Kubernetesコンテナイベントをサブスクライブすることで、アプリケーションサービスを自動的にスケーリングして保護します。また、事前定義済みのBIG-IPテンプレートとAS3のサポートにより、導入を迅速化します。
セキュリティポリシーの一貫性
既存のWAFポリシーをコンテナ化されたアプリケーションに拡張し、一元的なポリシー管理と一貫した適用を実現します。