BIG-IP DNS
F5 Application Delivery and Security Platform(ADSP)におけるBIG-IP DNSの役割により、DNSおよびグローバルサーバーロードバランシング(GSLB)インフラストラクチャは、アプリケーションデリバリとセキュリティのための統合されたスケーラブルでインテリジェントなフレームワークを提供し、さまざまな環境で高速かつセキュアなアプリケーションを実現できます。
DNSの拡張、セキュリティ強化、最適化
F5 ADSPは、アプリケーションの可用性とパフォーマンスを最大限に高め、統合管理とインテリジェントなオーケストレーションを通じて、BIG-IP DNSによるリアルタイムのトラフィックステアリングとGSLBを提供します。大量のクエリやDDoS攻撃の発生時にも、インフラストラクチャをハイパースケールで拡張して保護し、ハイブリッド環境とマルチクラウド環境全体で安定したパフォーマンスを確保します。
比類のないDNSパフォーマンス
DNSクエリの急増に対応するため、1秒あたり最大1億レスポンス(RPS)までハイパースケールできます。マルチコアのスケーラビリティ、DNS Express、IP Anycast統合などの機能により、数百万件のDNSクエリを処理し、ユーザーに最高レベルのアプリケーションパフォーマンスを提供します。
- 1億RPSのパフォーマンス - BIG-IP DNSは、権威DNSを1秒あたり最大1億件のクエリ応答(RPS)までハイパースケールし、ユーザーを最適なサイトに接続するとともに、DNSとグローバルアプリをオンデマンドでスケーリングできます。DNS Expressは、DNS応答をオフロードし、数十万RPSから5,000万RPS超までスケーリングすることで、標準DNS機能を強化します。
- DNSオンデマンドスケーリング - BIG-IP DNSおよびGSLBに、必要に応じてレート制限とオブジェクト数制限のキャパシティを備えたオンデマンドスケーリングを導入できます。
- クラウドとオンプレミスで実現するグローバルなパフォーマンス - ビジネスポリシー、ユーザーの所在地、アプリケーションとサーバーのパフォーマンスに基づき、最も高速で信頼性の高い接続を提供できるサーバーへユーザーを誘導します。
DNSのセキュリティは不可欠
アプリケーションは悪意のある攻撃者と正規ユーザーの双方から注目されるため、あらゆるアプリケーションに包括的なセキュリティが必要です。ネットワークのセキュリティが不十分だと、顧客や収益の損失につながる深刻な影響が生じる可能性があります。BIG-IP DNSサービスは、既存のアプリケーションと新たに登場するアプリケーションの両方に必要な拡張性、多層的なセキュリティ、投資保護を備え、DevOpsに適した俊敏性を提供します。
- DNSファイアウォール/DDoS - BIG-IP AFMと組み合わせることで、UDPフラッドや増幅型DDoS攻撃などの大規模DDoS攻撃からDNSを保護する機能を含む、広範なセキュリティを提供できます。
- DNSSEC - リアルタイムDNSSECにより、LDNSサーバーをキャッシュポイズニング攻撃や中間者攻撃から保護します。
- DoH/DoT - BIG-IP DNSは、RPSに影響を与えることなく、HTTPS経由のDNS(DoH)クエリを復号して名前解決します。DNS over TLS(DoT)は、オンパス攻撃によるDNSリクエストおよびレスポンスの改ざんや偽造を防ぎます。
キャッシュと名前解決を強化し、スケーラビリティを向上
BIG-IP DNSでDNSキャッシュを有効にし、クライアントからのリクエストに即座に応答させることで、DNSのレイテンシーを低減できます。これによりキャッシュが集約され、キャッシュヒット率が向上するため、DNSのレイテンシーを最大80%低減できます。さらに、BIG-IP DNSでは、アップストリームのDNSリゾルバーを使用せずに、デバイス自体でDNS名前解決を実行できます。
- キャッシュの統合 - レイテンシーと応答時間を最大80%短縮。
- DNS負荷分散 - IP Anycastとの統合により、DNSリクエストの負荷を分散し、単一IPアドレス宛てのリクエストを複数のローカルデバイスに振り分けます。
- ロケーションベースルーティング - 地理的位置情報に基づく負荷分散により、クライアントを最寄りのデータセンターにルーティングし、最適なユーザーエクスペリエンスを提供します。
DNSネットワーク管理を簡素化
ネットワークの規模とトラフィック需要がともに拡大する中、ユーザーに対する可用性の向上と、管理者によるアクセスおよび管理の改善が求められています。BIG-IP DNSは、優れた可視性とプログラマビリティを容易に実現し、ネットワークアーキテクチャの保守を簡素化します。
- 既存インフラストラクチャとの統合 - SNMPエージェント、サードパーティ製キャッシュ、サーバー、ルーター、ロードバランサーなどのネットワークデバイスと通信・連携し、ネットワークエンドポイントの健全性を診断します。
- 柔軟なサイトオプション - Active/Active、Active/Passive、Active/DR Onlyなど、柔軟なサイトオプションを有効にします。
- 可用性を確保するフェイルオーバー - データセンター全体または個々のアプリやサーバーをフェイルオーバーし、ユーザーが必要なアプリに中断なくアクセスできるようにします。
製品概要
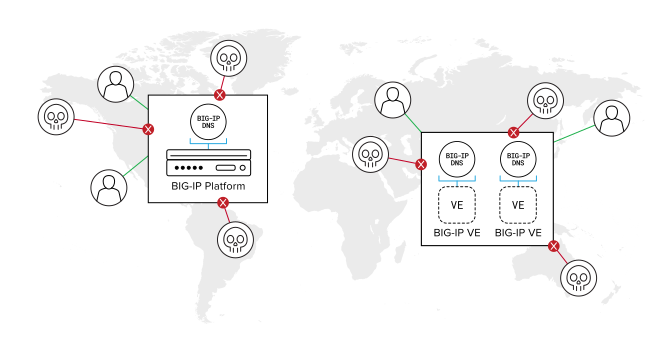
グローバルなアプリケーション配信を最適化しながら、DNSをハイパースケール化して保護
DNSはユーザーによるサービスへのアクセスを可能にする、ネットワークインフラストラクチャの最重要コンポーネントの1つです。DNSが利用できない場合、サービスは正常に機能しません。サービスプロバイダーや企業には、数百万ものサービス名とIPアドレスに対応し、迅速に拡張できる、最適化されたセキュアなDNSインフラストラクチャの構築が必要です。物理、仮想、クラウドのいずれの環境でも、ユーザーを最も近い、または最も高速なエンドポイントに誘導することで、グローバルアプリケーションのパフォーマンスと可用性を向上させます。これを実現するのが、F5 global server load balancing (GSLB)です。
クラウドネイティブ
CNFとしてクラウドネイティブ形式で利用できるF5アプリケーションサービスは、データセンターと同じようにパブリッククラウドおよびプライベートクラウドでも動作します。
Virtual Editions
BIG-IP VEは、F5ハードウェア上で稼働する製品と同じ機能を備えており、任意のハイパーバイザーまたは一部のクラウドプロバイダーに導入できます。
コア機能
F5のハイパースケールでセキュアなDNSソリューションは、Webブラウジングの高速化とレイテンシの低減によりユーザー体験を向上させ、解約率の低下と収益の増加につなげます。DNSとこれらのアプリケーションを可視化することで、健全性、最適化、保護を最大限に高めることができます。
優れたDNSパフォーマンス
マルチコアによるスケーラビリティでクエリ応答を管理し、DNSクエリ量の急増にも対応します。
DNSセキュリティ
クエリリクエストを検証し、悪意のある通信を緩和するとともに、DDoS攻撃を吸収し、SSLでエンドツーエンド暗号化を行うなど、さまざまな機能を提供します。
レポートと分析
ログ、レポート、分析:詳細なDNSおよびGSLBのデータ、統計、グラフを使用して、詳細な分析を行えます。
グローバルサーバーロードバランシング
データセンターとクラウドの両環境にわたるアプリケーション要件に対応しながら、アプリケーションの可用性を維持します。
継続的な監視と自動フェイルオーバー
トラフィックをバックアップデータセンターに切り替え、サイト全体をフェイルオーバーすることも、影響を受けるアプリのみを制御することもできる柔軟性を提供します。
DNSヘルスモニター
アプリケーション向けの標準搭載ヘルスモニタリング機能。
3G、4G、5Gの3GPPサポート
NAPTR DNSノードとサービスをサポートし、サービスのインスタンス化を迅速化します。
IPv6およびDNS64のサポート
IPv4またはIPv6エンドポイントで処理できるようにトラフィックを変換します。
プラットフォームのサポートと統合
テクノロジーアライアンス
テクノロジーアライアンス
F5アプリケーションサービスは主要なクラウドプロバイダーと統合されており、従量課金制のPAYGまたは永続ライセンスのBYOLから利用形態を選択して、マーケットプレイスから直接ご利用いただけます。
サポート対象のプライベートプラットフォーム
サポート対象のプライベートプラットフォーム
F5は、プライベートクラウドの構築において、コロケーション/相互接続プロバイダーをサポートします。F5のアプリケーションサービスを利用するプライベートクラウドは、アプリケーションの導入を迅速化し、データセンターの動的な変更を可能にするとともに、アプリケーション単位のモデルを使用してインフラストラクチャサービスをワークロードに適合させるのに最適です。