BIG-IP Zero Trust Access(旧称:Access Policy Manager(APM)):ゼロトラストアーキテクチャへのゲートウェイ
旧称Access Policy ManagerのF5 BIG-IP Zero Trust Accessは、アイデンティティ認識型プロキシ(IAP)のサポートにより、ゼロトラストのアプリケーションアクセスを実現します。
仮想プライベートネットワークの保護
リモートワークが一般化した現在、組織はアプリケーションやユーザーの所在地を問わず、アプリケーションとリソースへのセキュアで認可されたアクセスを提供する必要があります。多くの組織は、リモートユーザーによるアプリケーションやリソースへのアクセスを保護するために、仮想プライベートネットワーク(VPN)を利用してきました。しかし、VPNはセキュアなユーザーアクセスを可能にする一方で、扱いにくい場合もあります。
ユーザーがVPN経由で組織のネットワーク上のアプリケーションにアクセスした後、パブリッククラウドまたはSoftware-as-a-Service(SaaS)アプリケーションにアクセスすると、クラウドネイティブアプリケーションまたはSaaSアプリケーションのデータとコードは、組織のネットワークを経由してユーザーに送られます。その結果、VPN内にボトルネックが生じ、遅延が増加して、ユーザーエクスペリエンスや生産性に悪影響を及ぼす可能性があります。さらに、VPNがハッキングされるおそれもあります。特に、ユーザーが遠隔地から公衆Wi-Fi経由でリソースやアプリケーションにアクセスしている場合、VPNが悪質な中間者(MitM)攻撃の被害に遭った事例は数多くあります。在宅勤務者も例外ではありません。自宅のルーターが感染し、MitM攻撃やデータ窃取が可能になることがあります。また、VPNアクセスでは、現在では時代遅れとなった「城と堀」型のセキュリティアプローチが採用されています。ユーザーが正しい認証情報を持っていれば、組織のネットワーク内でアクセス権限を付与されたあらゆるアプリケーションやリソースにアクセスできます。これは便利である一方、組織にとって問題となる可能性があります。信頼できる既知のユーザーであっても、知らないうちに意図せず内部脅威となることがあります。
攻撃者は、組織のVPNログインを狙ってクレデンシャルスタッフィング攻撃を仕掛け、ネットワーク、アプリケーション、データへのアクセス権を取得する可能性があります。データを窃取したり、ネットワークに別のマルウェアを送り込んだり、ユーザーアカウントを乗っ取って攻撃を開始したりするおそれがあります。さらに、ネットワーク内を横方向に移動し、他のユーザーを感染させたり、より多くのデータを盗み出したりする可能性もあります。ネットワーク内を上流または下流へ移動し、サプライチェーンを攻撃することもあります。こうした攻撃は、組織やユーザーだけでなく、パートナーやサプライヤーにも被害を及ぼす可能性があります。
ゼロトラストアーキテクチャのメリット
多くの組織がゼロトラストアーキテクチャを採用しています。ゼロトラストでは、攻撃者がすでにネットワークへ侵入し、攻撃の機会をうかがって潜んでいるという前提でセキュリティに取り組むことが推奨されます。セキュリティにゼロトラストのアプローチを採用すると、定義されたネットワーク境界内に信頼できる内部関係者が存在するという考え方は排除されます。数十年にわたって採用されてきた「城と堀」型のセキュリティアプローチとは異なり、安全なネットワーク境界は限定的、あるいは存在しないと想定します。アプリケーションがパブリッククラウドへ移行したり、SaaSアプリケーションに置き換えられたりしていることに加え、現在ではAIエージェントや非人間アイデンティティ(NHI)も登場しているため、ゼロトラストアプローチの重要性、適用可能性、緊急性はかつてないほど高まっています。
ゼロトラストの原則は、「決して信頼せず、常に検証する」です。ユーザーがすでに認証および認可され、アプリケーションやリソースへのアクセスを許可されている場合でも、信頼してはなりません。ユーザーのアイデンティティ、デバイスの種類と完全性、場所、アクセス要求の対象となるアプリケーションやリソースなどを常に検証し、精査します。検証は、ユーザーがアクセスを要求した時点だけでなく、アプリケーションやリソースにアクセスしている間を通じて、さらにその後のアクセス要求や試行のたびに行います。ゼロトラストのアプローチでは、ユーザーアクセスに最小権限を適用します。つまり、ユーザーには認可されたアプリケーションやリソースへのアクセスのみを許可し、一度にアクセスできる対象を1つのアプリケーションまたはリソースに制限します。
ゼロトラストアーキテクチャの中核となる原則は、アイデンティティとコンテキストです。信頼でき、検証可能なアイデンティティソースを活用し、ユーザーが本人であることを常に確認します。また、適切なユーザーだけが、適切な時間に、適切なデバイスと構成を使用し、適切な場所から、適切なアプリに安全にアクセスできるようにします。
“ゼロトラストアーキテクチャの中核となる原則は、アイデンティティとコンテキストです。”
Identity-Aware Proxy:ゼロトラストへのゲートウェイ
Identity Aware Proxy(IAP)は、アイデンティティとコンテキストを認識する機能を提供します。Identity Aware Proxyは、ユーザーの認証と認可をきめ細かく行うことで、特定のアプリケーションへのセキュアなアクセスを提供します。IAPで許可されるアプリケーションアクセスはリクエスト単位に限定されます。これは、セッション単位で広範なアクセスを許可するVPNの方式とは大きく異なります。つまり、ユーザーがアクセスを許可されたすべてのアプリケーションやリソースにアクセスできるようにするのではなく、アクセスを許可された特定のアプリケーションやリソースのみにアクセスを制限します。認可を一元化することで、アプリケーションレベルのアクセス制御を作成できます。
IAPでは、コンテキストが極めて重要です。ユーザーID、デバイスの完全性、ユーザーの所在地などのコンテキスト属性に基づいて、きめ細かなアプリケーションアクセスポリシーを作成し、適用できます。IAPは、ネットワーク層で課されるルールではなく、アプリケーションレベルのアクセス制御を使用します。設定されたポリシーには、ポートやIPアドレスではなく、ユーザーとアプリケーションの意図およびコンテキストが反映されます。さらにIAPでは、ユーザーとそのデバイスを検証し、アクセスを許可された対象を厳格に適用するために、信頼できる強固なID基盤が必要です。
Identity Aware Proxyは、F5 BIG-IP Zero Trust Access(旧BIG-IP Access Policy Manager(APM))の基盤です。BIG-IP Zero Trust AccessはIdentity Aware Proxyを活用し、アプリケーションへのアクセス要求ごとにゼロトラストモデルに基づく検証を可能にします。F5の業界最高水準のアクセスプロキシを活用して、認証および認可されたユーザーに、特定のアプリケーションへのセキュアなアクセスを提供します。BIG-IP Zero Trust Accessは、ユーザーIDと認可を一元管理します。認可は、最小権限アクセスの原則に基づきます。IAPアプローチにより、BIG-IP Zero Trust Accessはアプリケーションへのアクセス要求を検査、終端、認可できます。ゼロトラスト環境に必要なコンテキスト認識を実現するには、極めてきめ細かな認可ポリシーを策定し、適用する必要があります。BIG-IP Zero Trust Accessは、IAPのサポートを通じて、まさにこれを実現します。BIG-IP Zero Trust Accessでは、ユーザーIDの確認、デバイスの適合性とセキュリティ状態のチェック、ユーザー認可の検証を行うポリシーを作成できます。
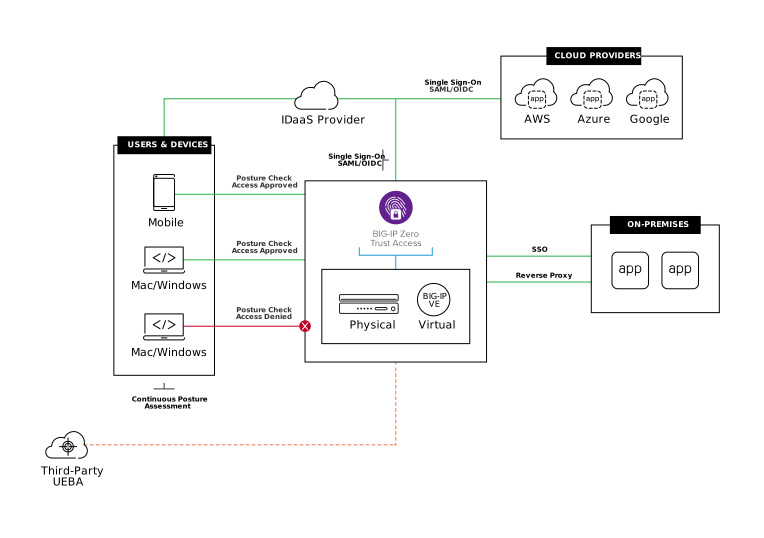
次のような、IDとコンテキストを認識するポリシーも作成できます。
- アプリケーションの完全性と機密性を確認する
- 時刻と日付にアクセスできることを確認
- ユーザーの所在地が不正、不適切、または安全でないと判断された場合、アクセスを制限または停止する
- ユーザーの所在地、デバイスの機密性、またはアクセス先のアプリケーションやファイルの機密性に応じて、多要素認証(MFA)を含む追加の認証を要求します。これは一般にステップアップ認証と呼ばれます
- 他のAPI駆動型のセキュリティおよびリスク情報源からのデータを、ユーザー向けアプリケーションアクセス・ポリシーの一部として統合する
ユーザーを認証してアプリケーションへのアクセスを許可する前に、デバイスが適切かつセキュアであることを確認するため、BIG-IP Zero Trust Accessでは、統合エンドポイント管理(UEM)、エンタープライズモビリティ管理(EMM)、モバイル脅威防御(MTD)、拡張検知・対応(XDR)など、既存の主要ベンダー製品が提供するデバイスのセキュリティポスチャーチェックを活用できます。これは、認証時にデバイスの完全性を確認するだけにとどまりません。継続的なデバイスポスチャーチェックを有効にすることで、ユーザーのアプリケーションアクセス中、デバイスがエンドポイントセキュリティポリシーを満たすだけでなく、継続して準拠していることを確認できます。また、BIG-IP Zero Trust Accessがデバイスの完全性に何らかの変化を検知した場合、ユーザーのアプリケーションアクセスを制限または停止し、潜在的な攻撃を実行前に防止し、場合によっては排除できます。
Identity Aware Proxyは、リモートワーカーによるアプリケーションへのアクセスを簡素化するとともに、アプリケーションのアクセシビリティを向上させ、安全性を高めます。VPNアクセスでは、ユーザーはアクセス権限のあるあらゆるアプリケーションやリソースにアクセスできるため、ゼロトラストモデルには準拠していません。一方、BIG-IP Zero Trust Accessを使用すると、組織はユーザーからのアクセス要求を特定のアプリケーションに直接限定し、そのアクセスを暗号化によって保護できます。
ゼロトラストを実現するアイデンティティブリッジ
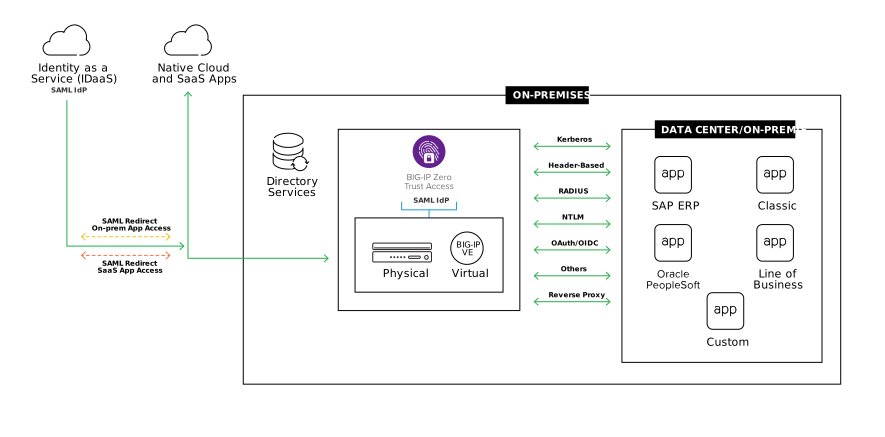
しかし、真のゼロトラストセキュリティを実現するには、ユーザーにアクセスが許可される可能性のあるすべてのアプリケーションへのアクセスを保護する必要があります。これには、パブリッククラウドネイティブではないアプリケーションや、Software-as-a-Service(SaaS)として提供されていないアプリケーションも含まれます。さらに、Identity-as-a-Service(IDaaS)などのクラウドベースのアイデンティティと連携しない、または連携できず、Kerberosやヘッダーベースなどの従来型認証方式に対応するクラシックアプリケーションやカスタムアプリケーションも対象にする必要があります。こうしたアプリケーションは、Security Assertion Markup Language(SAML)、OpenID Connect(OIDC)、OAuthなどの最新の認証・認可プロトコルに対応できません。また、アイデンティティフェデレーション、シングルサインオン(SSO)、さらにはMFAにも対応できません。
BIG-IP Zero Trust Accessは、この課題を解決します。主要なIDaaSプロバイダーと緊密に連携し、モダン認証と従来型認証の間にあるアイデンティティのギャップを埋めます。BIG-IP Zero Trust Accessにより、従来型アプリケーションやカスタムアプリケーションでも、アイデンティティフェデレーションとSSOを利用できます。アクセス制御を一元化してアプリケーションへのアクセスを簡素化することで、ユーザーエクスペリエンスを向上させるだけでなく、安全で信頼できるアイデンティティソースも確保します。すべてのアプリケーションでMFAを有効にすることで、不適切なアクセスからアプリケーションを保護するとともに、セキュリティ層を追加して適切なアプリケーションアクセスを確保します。BIG-IP Zero Trust Accessは、ホスト先を問わず、アプリケーションへのユーザーアクセスを管理し、保護するための一元的な制御ポイントです。
“BIG-IP Zero Trust AccessはIdentity Aware Proxyを活用し、アプリケーションへのアクセス要求ごとにゼロトラストモデルに基づく検証を可能にします。”
まとめ
F5 BIG-IP Zero Trust Accessは、Identity Aware Proxyのサポートにより、ゼロトラストのアプリケーションアクセスを導入できるようにします。BIG-IP Zero Trust Accessは、アプリケーションの場所や認証・認可方式を問わず、すべてのアプリケーションへのアクセスを保護・管理しながら、リクエスト単位のアプリケーションアクセスを提供します。F5ならではの拡張性と信頼性を備え、業界をリードするF5のフルプロキシアーキテクチャを活用しています。
Identity Aware Proxyを備えたBIG-IP Zero Trust Accessは、インフラストラクチャコストを削減し、アプリケーションセキュリティを強化するとともに、ユーザーと管理者のエクスペリエンスを向上させます。
“BIG-IP Zero Trust Accessは、アプリケーションの場所や認証・認可方式を問わず、すべてのアプリケーションへのアクセスを保護・管理しながら、リクエスト単位のアプリケーションアクセスを提供します。”
主なメリット
ゼロトラストによるアプリケーションアクセス
Identity Aware Proxy (IAP)は、ID認識と詳細なコンテキストに基づいてアプリケーションアクセスをゼロトラストモデルで検証し、VPNを必要とせずにすべてのアプリケーションアクセス要求を保護します。
あらゆるアプリケーションへのアクセスを簡素化
シングルサインオン(SSO)による1回のログインで、オンプレミスおよびクラウドのアプリへのセキュアなアクセスを実現します。Security Assertion Markup Language(SAML)、OAuth、OpenID Connect(OIDC)などの最新の認証方式に対応していないアプリも対象です。
セキュアな認証と認可を効率化
SAML、OAuth、OIDCを使用する適応型IDフェデレーション、SSO、多要素認証(MFA)により、すべてのアプリケーションでシームレスかつセキュアなユーザーエクスペリエンスを実現します。
主な機能
Identity Aware Proxy(IAP)のサポート
ゼロトラスト運用モデルを提供し、すべてのアプリケーションへのゼロトラストアクセスを可能にします。これにより、水平移動を制限し、悪意のある攻撃者によるアプリケーションへの直接アクセスを防ぎます。
あらゆる認証方式に対応するトランスレーター
認証方式の変換機能として動作し、従来の認証方式を使用しているためSAMLやOAuthなどの最新の認証に対応できないアプリケーションでも、SSOを利用できるようにします。
既存ソリューションとのシームレスな統合
オンプレミスおよびIdentity-as-a-Service(IDaaS)製品のほか、モバイルデバイス管理(MDM)、エンタープライズモビリティ管理(EMM)、SSO、MFA、デバイスチェックなどの主要なソリューションを含む、既存ツールとの統合を効率化します。