
Zero Trustは、企業の迅速な事業展開とセキュリティ強化に役立つ強力な戦略です。新しい概念ではありませんが、近年、大きな注目を集めています。特に、世界中の企業がCOVID-19危機下での事業運営と対応を模索する現在、その関連性と重要性はかつてないほど高まっています。Zero Trustは、先日のAgility基調講演でもテーマとして取り上げました。デジタルトランスフォーメーションの取り組みを加速するうえで、あらゆる組織が理解を深めることが不可欠な概念です。
従来のネットワーク境界を保護する手法(いわゆる「城と堀」型のアプローチ)では、もはや十分ではありません。マルチクラウド環境へのアプリケーション導入が進み、モバイルワーカーが増加するなか、ネットワーク境界は事実上消滅しています。
Zero Trustでは、定義された境界内に信頼できるネットワークが存在するという考え方を排除します。現在は、最小権限に基づくユーザーアクセスを適用して可能な限り厳密に検証し、攻撃者がすでにネットワークに侵入して潜伏していることを前提としたうえで、制御ポイントからより多くのコンテキストと可視性を得る必要があります。Zero Trustを実現するには、組織は「信頼しつつ検証する」というアプローチを捨て、次の3つの原則に従う必要があります。
- 決して信頼しない
- 常に検証する
- 継続的に監視
Zero Trustに必要なすべてを提供できるベンダーは存在しませんが、F5は堅牢なアプリケーションセキュリティポートフォリオによって価値を提供し、Zero Trustアーキテクチャにおける4つの主要な制御ポイントを保護できます。具体的には、
- アプリケーションにアクセスするエンドポイント:F5の「信頼できるアプリアクセス」ソリューションは、すべてのアプリに最新の認証機能を提供します。
- ネットワークインフラ:ネットワークの保護に役立つアプリケーションインフラセキュリティソリューションを提供しています。
- アプリケーション(クラウド、オンプレミス、SaaSベース、フルマネージドのいずれであっても):F5は、アプリケーションまたはその近くでセキュリティを提供し、アプリケーションスタック(レイヤー4~7)を保護するためのアプリケーションレイヤーセキュリティソリューションを提供しています。
- アイデンティティサービス:F5は、強固なパートナーシップをMicrosoft、Okta、Pingと築いています。F5の信頼性の高いアプリケーションアクセスソリューションをこれらのIdentity-as-a-Service(IDaaS)プロバイダーと統合することで、クラウドベース、SaaS、ミッションクリティカル、カスタムの各アプリケーション間にあるアイデンティティのギャップを埋め、ユーザーに統一されたセキュアなアクセス環境を提供できるよう支援します。
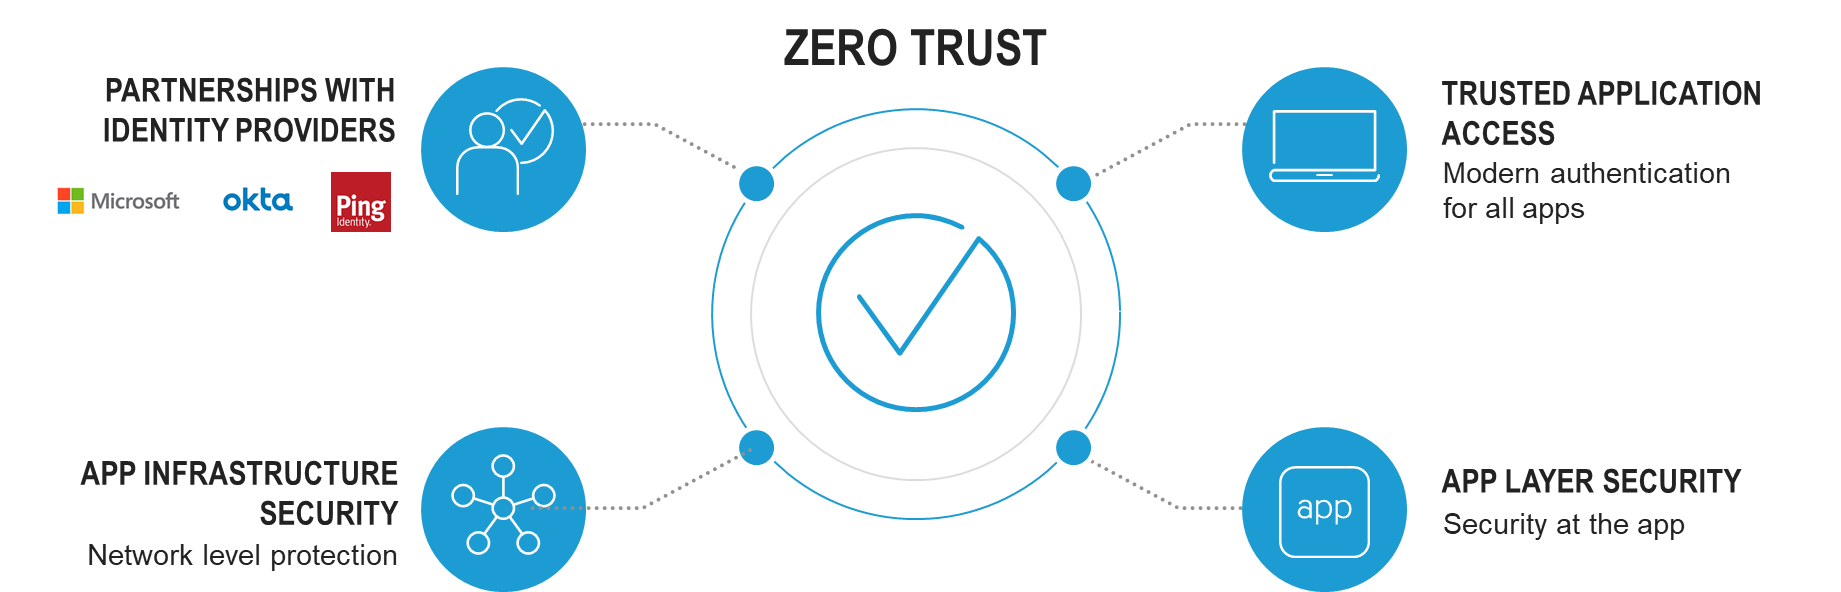
F5の3つのセキュリティソリューション、Trusted App Access、App Infrastructure Security、App Layer Securityを活用して、ゼロトラストモデルの導入をF5が具体的にどのように支援できるか、詳しく見ていきましょう。
Trusted App Access
アプリケーションへのアクセスに関して、組織は自社サイトにアクセスするすべての人を悪意のある人物と想定する必要があります。アクセスに関連する侵害は増加し続けています。F5 Labsによると、2019年には、既知の侵害原因のうちアクセス関連の侵害が占める割合が52%と最も高く、2018年の47%から上昇しました。
F5 BIG-IP Access Policy Manager (APM)は、ユーザーやアプリの場所を問わず、アプリ、API、データへのアクセスを保護、簡素化、一元化します。Identity Aware Proxy(IAP)により、APMは詳細なコンテキストに基づくゼロトラストモデルの検証を導入し、アプリへのすべてのアクセスリクエストを保護します。また、アプリのセッション中、各ユーザーのデバイス、場所、アクセスを継続的に監視します。
主な価値提案は次のとおりです。
- SSOにより、オンプレミスかクラウドかを問わず、すべてのアプリに一貫した優れたユーザーエクスペリエンスでアクセス可能
- ゼロトラストアーキテクチャによるアプリケーションセキュリティの強化
- ハイブリッド環境に共通のアーキテクチャと、複数のクラウドにわたる共通ポリシー
Shapeの追加により、不正行為を行う悪意あるユーザーを判別できるようになったため、正規ユーザーをより的確に識別し、パスワード入力を求める回数を減らせるようになりました。これにより、ユーザーはパスワードを忘れる心配なく、より多くのサービスを利用できるようになります。また、サポートコストの削減と売上の増加にもつながります。
アプリインフラストラクチャのセキュリティ
ゼロトラストを実現するには、アプリケーションのセキュリティと可用性を確保するネットワークインフラストラクチャが重要です。ネットワークに影響を及ぼす可能性がある要因の1つに、暗号化された脅威があります。
暗号化は今や当たり前になっています。F5 Labsの調査によると、ページ読み込みの91%がSSL/TLSで暗号化されています。しかし、攻撃者もセキュリティ制御を回避するために暗号化を利用しています。組織は、受信する暗号化トラフィックにマルウェアが潜んでいることを前提とする必要があります。また、送信する暗号化トラフィックには、外部に持ち出される可能性のある機密情報が含まれていることも前提とする必要があります。
F5 SSL Orchestratorは、ネットワーク内の暗号化トラフィックに潜む危険に対処します。インバウンドおよびアウトバウンドのSSL/TLSトラフィックをオーケストレーションする専用ソリューションで、暗号化制御を一元化します。暗号化トラフィックに潜むマルウェアを可視化してセキュリティの死角を解消し、窃取されたデータの外部流出を阻止します。
アプリケーション層のセキュリティ
実際のところ、どのような組織でもアプリケーションには脆弱性があります。F5 Labsの調査によると、企業が導入しているアプリケーションは平均765個です。1社でこれほど多くのアプリケーションが利用されているため、攻撃者はその重要性を認識し、積極的に侵害を試みます。どのアプリケーションも、価値ある知的財産やデータへの裏口(または正面玄関)になり得るからです。Zero Trust戦略の一環として、アプリケーションを継続的に保護することが不可欠です。
F5は、ゼロトラストアーキテクチャにおけるアプリケーションスタックを保護できます。F5のWAFソリューションである「Advanced WAF」や「Essential App Protect」は、OWASP Top 10に挙げられる脆弱性やSQL/PHPインジェクションなど、一般的な脆弱性やエクスプロイトの防止に役立ちます。
F5のWAFソリューションは、アプリケーションの健全性を継続的に監視する振る舞い分析機能により、レイヤー7 DoS攻撃からも保護できます。また、攻撃者によるユーザーアカウントへの不正アクセスを防ぐため、認証情報保護機能も提供しています。さらに、APIの利用が拡大する中、APIを保護し、API攻撃からアプリケーションを守ることができます。
F5は、WAFおよびAPIセキュリティソリューションでアプリケーションの脆弱性を保護するとともに、Shapeでビジネスロジックの悪用も防ぎます。
F5は、組織のゼロトラスト導入戦略に合わせて、セルフマネージド、as-a-Service、またはSilverlineとShape Securityを通じたフルマネージドサービスとして、セキュリティ製品を提供します。
詳細については、Agilityのオンデマンド配信で私の「基調講演」をご覧いただくか、Zero Trustの導入支援についてF5までお問い合わせください。
著者について
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。