Laut einer aktuellen Umfrage von Datos Insights meldeten 57 % der Finanzdienstleistungsunternehmen in den vergangenen zwei Jahren API-bezogene Sicherheitsverletzungen.
Diese eine Statistik aus dem Datos-Insights-Bericht vom Oktober 2025, „Finanzdienstleistungen im Zeitalter der Risiken absichern: Schutz von Multicloud-Umgebungen“, verdeutlicht einen Wandel, der die Diskussionen in Vorstandsetagen und über Budgets grundlegend verändern sollte: Open Banking, Microservices und die Einführung von Multicloud-Umgebungen haben die Angriffsfläche weit über das hinaus vergrößert, wofür herkömmliche Perimeter-Sicherheitslösungen ausgelegt sind.
Die Folgen sind ein Vertrauensverlust bei Kontoinhabern, regulatorische Risiken und Betriebsstörungen – und der neue, von F5 gesponserte Bericht von Datos Insights erläutert, wie Sicherheitsverantwortliche jetzt mit einem praxisorientierten WAAP-First-Ansatz reagieren sollten.
“57 % [der Finanzdienstleistungsunternehmen] gaben an, in den vergangenen zwei Jahren von API-bezogenen Sicherheitsverletzungen betroffen gewesen zu sein. … Es sind unverzüglich Maßnahmen erforderlich, um diese kritische Schwachstelle zu beheben.”
Datos Insights, Absicherung von Finanzdienstleistungen im Zeitalter des Risikos, Oktober 2025
Warum der Perimeterschutz nicht mehr funktioniert
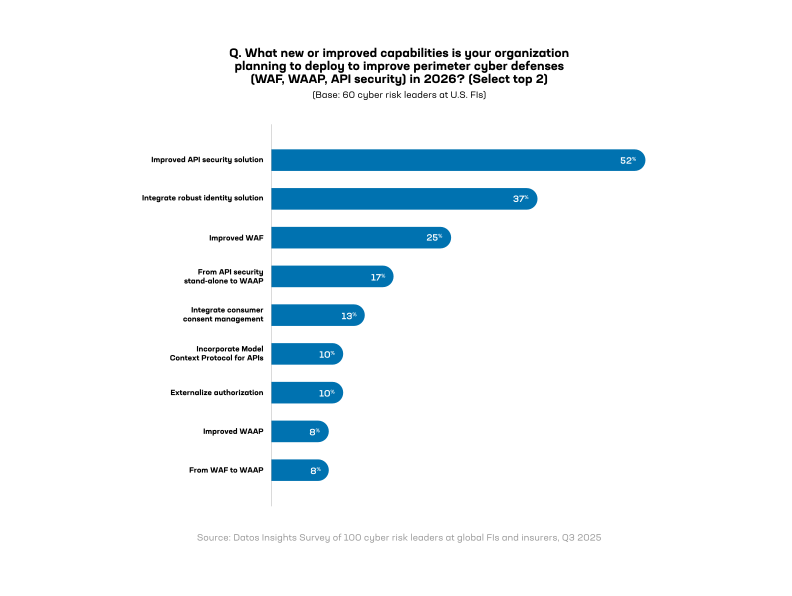
APIs verbreiten sich schneller, als Teams sie erfassen können. Im Finanzdienstleistungssektor zeigt sich diese Dynamik deutlich: Das durchschnittliche Volumen der API-Aufrufe hat sich von 2023 bis 2024 verdoppelt, und mehr als 85 % der Banken beteiligen sich an Open-Banking-Ökosystemen (Datos Insights, Oktober 2025). Angreifer konzentrieren sich nicht mehr darauf, externe Perimeter auszuloten, sondern kompromittieren authentifizierte Sitzungen und missbrauchen legitime APIs. Deshalb verlagern viele Finanzdienstleistungsunternehmen ihre Investitionen auf moderne Schutzmaßnahmen für Anwendungen und APIs, anstatt lediglich schrittweise Anpassungen an Web Application Firewalls (WAFs) vorzunehmen.
Die sich wandelnde Bedrohungslandschaft
Die Bedrohungslage für Finanzdienstleistungsinstitute wird heute von zwei Faktoren bestimmt: KI und Beharrlichkeit. Da Angreifer maschinelles Lernen und große Sprachmodelle für automatisierte Aufklärung und Phishing nutzen, müssen Sicherheitsteams mit KI-gestützten Verhaltensanalysen und dynamischen Richtlinienkontrollen reagieren.
Staatlich unterstützte Gruppen haben bewiesen, dass sie sich langfristig in kritischen Infrastrukturen festsetzen können, während kriminelle Gruppen Social Engineering mit der Ausnutzung von APIs kombinieren. Das Vorgehen von Scattered Spider zeigt, wie die Kompromittierung eines Helpdesks in Verbindung mit der Ausnutzung einer SSO-API schnell zu lateralen Bewegungen und zur Exfiltration von Daten führen kann.
Hinzu kommt die Strategie „Jetzt sammeln, später entschlüsseln“: Angreifer horten heute verschlüsselte Daten mit dem Ziel, sie zu einem späteren Zeitpunkt offline zu knacken, wenn sich Post-Quanten-Computer weiterentwickelt haben. Dadurch steigt der potenzielle langfristige Nutzen, den Hacker aus jedem Sicherheitsvorfall ziehen können.
Was modernes WAAP tatsächlich leistet
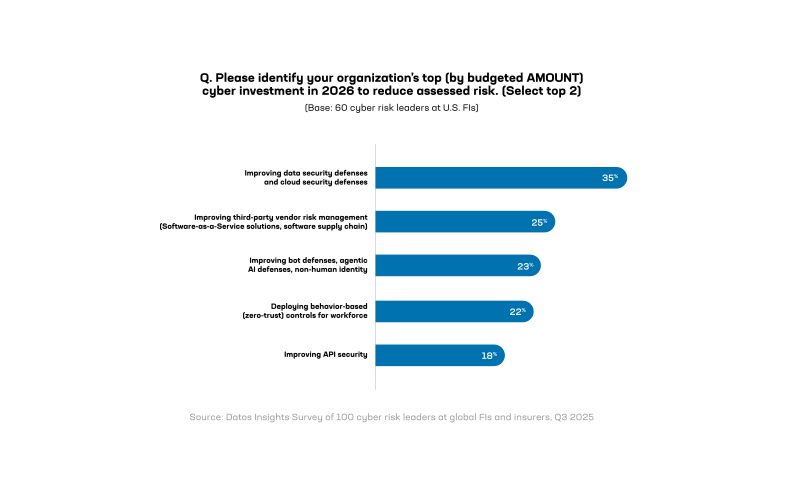
Web application and API protection (WAAP) ist mehr als nur ein Marketingbegriff. Sie vereint WAF, API-Erkennung und Schema-Lernen, Bot-Management, Schutz vor verteilten Denial-of-Service-Angriffen (DDoS), Laufzeit-Anomalieerkennung und Threat Intelligence auf einer zentralen operativen Plattform. Der Bericht von Datos Insights hebt die Funktionen hervor, die für Finanzdienstleister am wichtigsten sind:
- KI-gestützte Verhaltensanalysen, die anomale authentifizierte Sitzungen erkennen und menschliche Aktivitäten von denen autonomer KI-Agenten unterscheiden
- Kontinuierliches Lernen von API-Schemata und deren Durchsetzung zur Laufzeit, um Abweichungen zu erkennen und Missbrauch zu verhindern
- Moving-Target-Abwehrmaßnahmen wie die Rotation von Endpunkten und die Randomisierung von Schemata, die den Aufwand für Angreifer erhöhen
- Integration maschinenlesbarer Bedrohungsinformationen und Zuordnungen zu den Frameworks MITRE ATT&CK und D3FEND für automatisierte Gegenmaßnahmen
- Protokollbewusste Schutzmechanismen (gRPC, FAPI 2.0, OAuth/OIDC), damit sich die Sicherheit nahtlos in den API-Stack einfügt, anstatt nachträglich aufgesetzt zu werden
Die Marktsignale sind eindeutig, und die Anbieter investieren dort, wo ihre Kunden es benötigen: Datos prognostiziert, dass der Markt für WAAP-Dienste von rund 10 Milliarden US-Dollar im Jahr 2025 auf 25 Milliarden US-Dollar bis 2033 wachsen wird.
Architektur und Kennzahlen, die Fortschritte belegen
Sicherheitsverantwortliche sollten Plattformen fordern, die Funktionen zur Erkennung und Bestandsaufnahme, automatisierte Durchsetzung sowie messbare Ergebnisse bieten. Der Bericht von Datos Insight nennt zwei wichtige Leistungskennzahlen (KPIs), die berücksichtigt werden sollten: die durchschnittliche Zeit bis zur Eindämmung (wie schnell Angriffe gestoppt werden) und die Laufzeitabdeckung (der Anteil des produktiven Datenverkehrs, der durch WAAP geschützt ist). Anbieter sollten diese Kennzahlen zusammen mit Erkennungsraten und der Rate falsch positiver Ergebnisse ausweisen können.
Sicherheitsverantwortliche im Finanzdienstleistungssektor müssen der API-Sicherheit in ihren Budgets und Roadmaps für 2026 Priorität einräumen und gleichzeitig Einzellösungen in eine integrierte WAAP konsolidieren, sofern dies die betriebliche Komplexität (und die Kosten) reduziert. Darüber hinaus sollten sie sich auf den Einsatz KI-gestützter Verhaltensanalysen und fortschrittlicher Bot-Abwehrmechanismen konzentrieren, um den Missbrauch durch authentifizierte Benutzer zu erkennen. Entscheidend werden auch die Durchsetzung protokollspezifischer Kontrollen für einen Schutz auf Finanzsektorniveau sowie die Integration von MRTI und Map-Erkennungen für automatisierte Reaktionen sein. Schließlich sollten WAAP-KPIs erfasst und mit den Verantwortlichen für Geschäftsrisiken sowie den Compliance-Anforderungen abgestimmt werden.
Nächste Schritte
Wenn Sie Sicherheitsprioritäten festlegen oder eine Budgetpräsentation für 2026 vorbereiten, bietet Ihnen der Bericht von Datos Insights vom Oktober 2025 – „Finanzdienstleistungen im Zeitalter der Risiken absichern: Schutz von Multi-Cloud-Umgebungen“ – eine praxisnahe Grundlage für Gespräche mit Ihrer Geschäftsleitung und Ihrem Vorstand.
Der Bericht enthält hilfreiche Abbildungen und Tabellen (darunter die sechs WAAP-KPIs, Tabelle A zu Trends bei API-Angriffen und Leitlinien zu Protokollen), ein technisches MRTI-Beispiel, das CVEs den entsprechenden Abwehrmaßnahmen zuordnet, sowie eine Fallstudie zur Scattered-Spider-Kampagne, deren zeitlicher Ablauf Sicherheitsteams als Grundlage für die Überprüfung ihrer eigenen Sicherheitslage dienen kann.
Laden Sie den vollständigen Bericht hier herunter.
Wenn Sie bereit sind, loszulegen, vereinbaren Sie ein Beratungsgespräch mit einem F5-Ansprechpartner, um die Ergebnisse auf Ihre Umgebung zu übertragen und die WAAP-Funktionen zu priorisieren, die Ihr Geschäftsrisiko reduzieren.
Über den Autor

Ähnliche Blogbeiträge

Vier Gründe, warum Sie den F5 Post-Mythos Security Summit nicht verpassen sollten
Holen Sie sich Expertenrat, um Ihre Apps, APIs und Modelle in der Post-Mythos-Welt zu schützen.

Von einer App zu einer ganzen Agentenflotte: Ein 90-Tage-Framework für KI-Sicherheit
Vermeiden Sie den kostspieligen Ansatz „Jetzt bereitstellen, später absichern“ – mit einem umfassenden Framework zum Schutz von KI-Modellen, Anwendungen und autonomen Agenten.

Fünf Stufen antifragiler Cyberresilienz verwandeln Praxis in Ergebnisse
Erfahren Sie, wie fünf Stufen antifragiler Resilienz Störungen in adaptive Verhaltensweisen überführen, die Ausfälle begrenzen und hybride Multicloud-Architekturen stärken.

Warum Ihre KI-Richtlinien, Governance und Leitplanken nicht warten können
KI-Richtlinien und -Governance dürfen nicht länger als reine Formalitäten oder Zukunftsthemen betrachtet werden. Sie müssen durch praktische, durchsetzbare Leitplanken ergänzt werden.

Wenn „privat“ nicht privat ist: Wie ChatGPT-Unterhaltungen öffentlich wurden
KI verändert die Arbeitsabläufe in Unternehmen, doch eine übersehene Einstellung hat bereits Tausende vertraulicher Unterhaltungen öffentlich zugänglich gemacht
KI-Nutzung verstehen: Warum Unternehmen Transparenz brauchen
Anstatt einen zu laxen oder zu strengen Ansatz zu verfolgen, können Unternehmen durch mehr Transparenz bei der KI-Nutzung fundierte und durchsetzbare Entscheidungen treffen.