Wie F5 und Equinix die Spielregeln für sichere Partnerkonnektivität neu definieren.
Es gab eine Zeit, da fühlte sich der Aufbau eines Extranets an wie schwarze Magie mit BGP, MPLS, VPN-Konzentratoren und Routing-Regeln, die wie heilige Runen auf Whiteboards gekritzelt waren. Man brauchte spezielle Hardware, Netzwerkzauberer und genug Klebeband, um als WAN-Anbieter durchzugehen.
Und doch – und halten Sie sich fest, denn das könnte Sie überraschen – sind Extranets nie verschwunden.
Gesundheitsdienstleister müssen sich nach wie vor sicher mit Versicherern und Laboren vernetzen. Banken und Zahlungsdienstleister benötigen weiterhin vertrauenswürdige Verbindungen mit geringer Latenz zwischen kritischen Systemen. Hersteller integrieren ihre Lieferketten nach wie vor über Dutzende von Geschäftspartnern hinweg.
Nein, das Extranet ist also nicht überholt. Es schreit lediglich nach einer besseren Architektur.
Hier kommen F5 und Equinix ins Spiel. Gemeinsam bieten sie ein neues Modell: einen zentralisierten, skalierbaren und richtliniengesteuerten Ansatz, der den „Aufbau eines Extranets“ von einem zwölfwöchigen Routing-Projekt in einen wiederholbaren, sicheren Service verwandelt.
Von handgefertigt zu plattformgestützt
Traditionelle Extranets waren von Grund auf maßgeschneidert. Jeder Partner hatte seine eigene Leitung, seine eigenen Firewall-Regeln und seine eigene Variante von NAT, VPN oder Layer-2-Voodoo. Multipliziert man das mit Dutzenden von Partnern, betrieb man kein Netzwerk mehr, sondern pflegte eine Sammlung individueller Netzwerkarchitekturen.
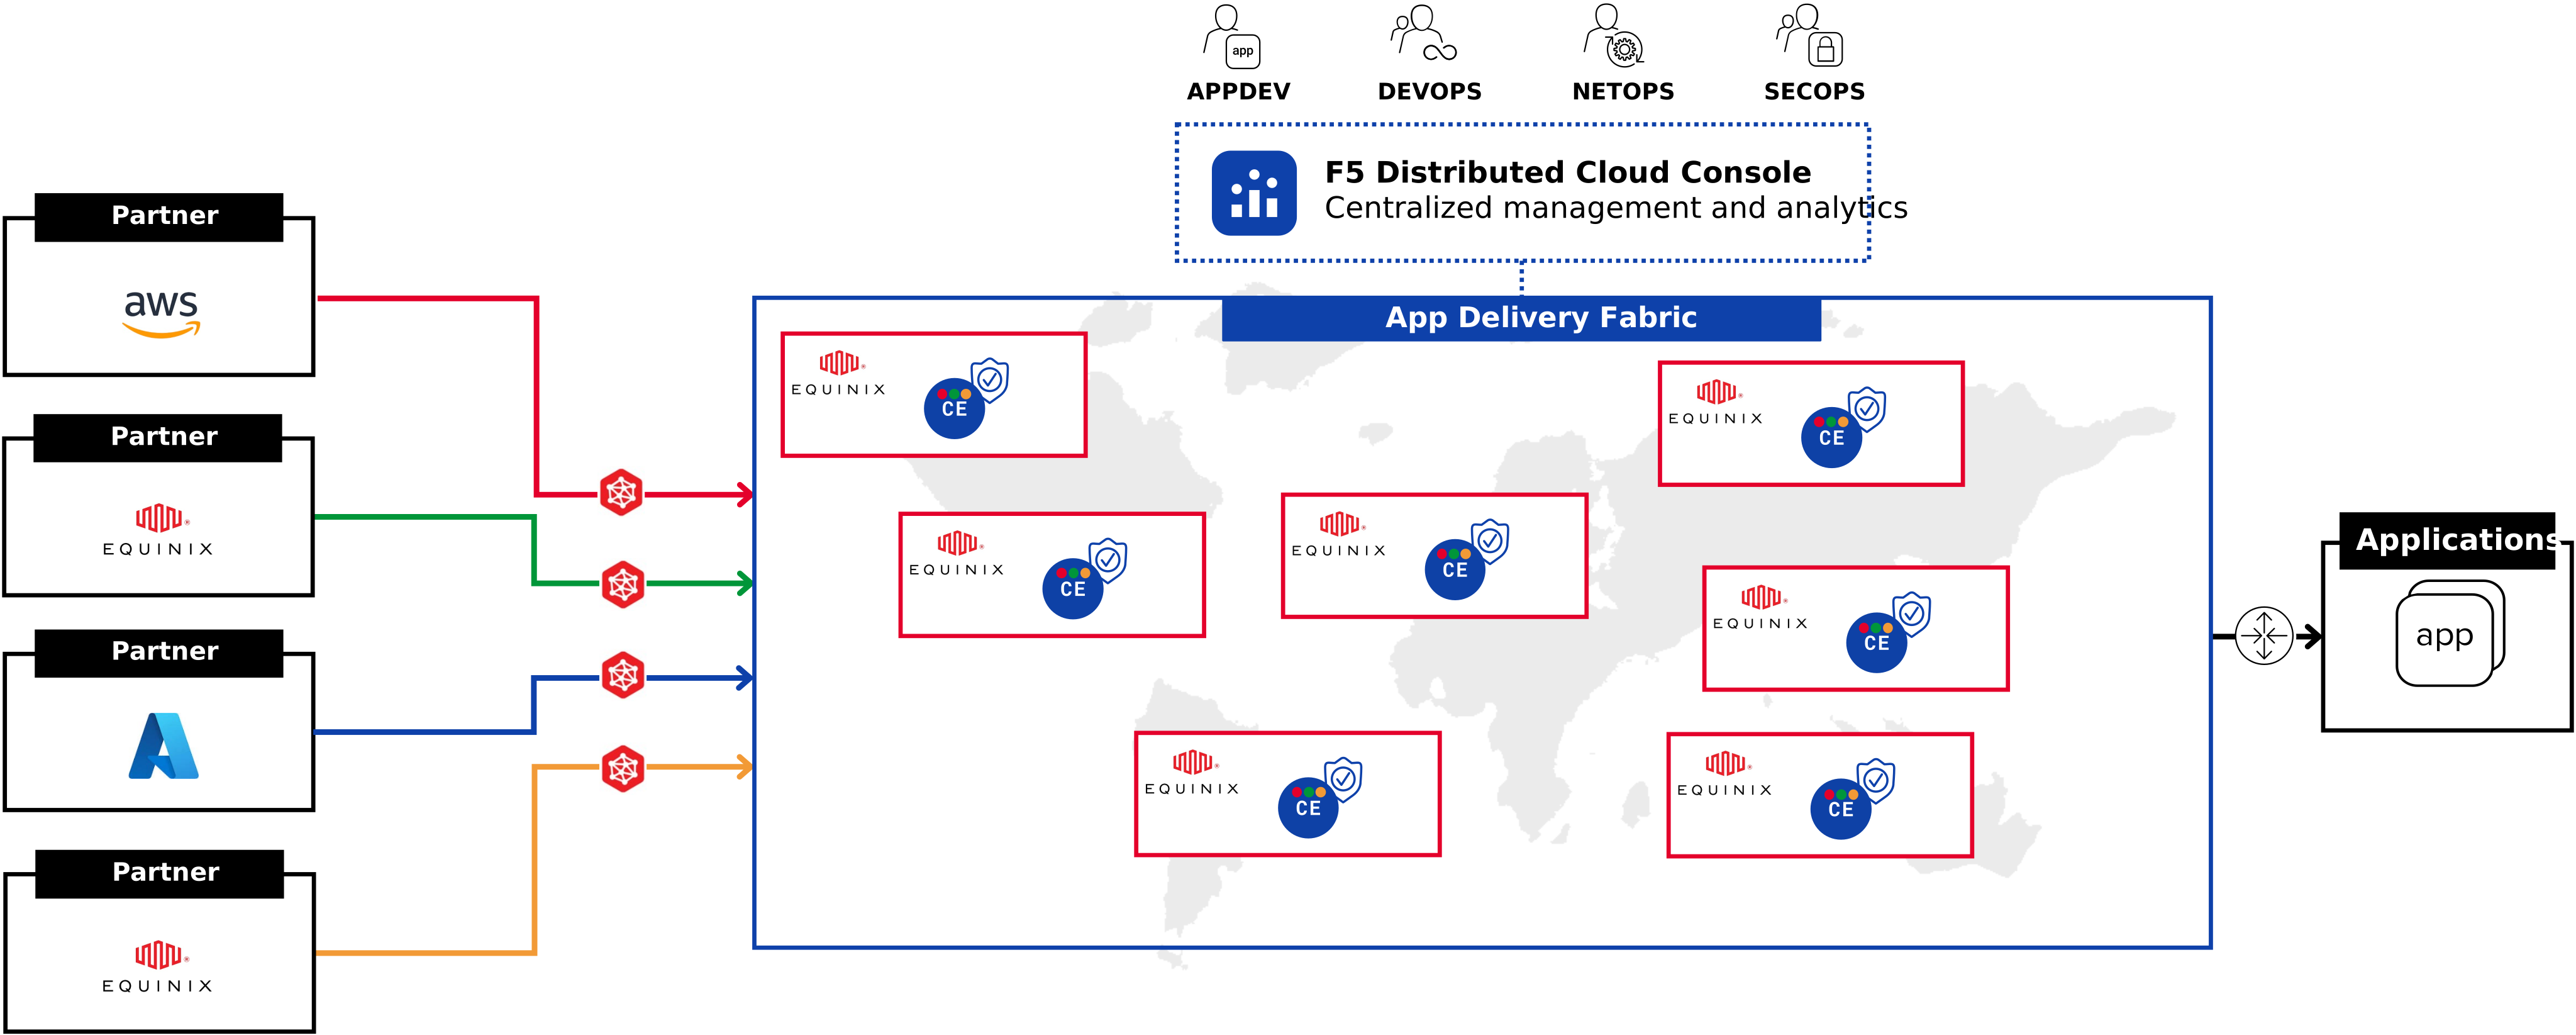
Genau hier verändert F5 Distributed Cloud Services Customer Edge (CE) auf dem Equinix Edge Marketplace die Spielregeln. Anstatt Sicherheits- und Netzwerkarchitekturen für jeden Partner manuell neu zu erstellen, führen Sie die Bereitstellung einmalig an einem global vernetzten Equinix-Standort durch und wenden für jede Beziehung logische, anwendungsbezogene Richtlinien an.
Kein ständiges Neuerfinden des Perimeters mehr. Keine einmaligen Netzwerkkonfigurationen mehr. Sie sorgen am Edge für Sicherheit, wenden granulare Kontrollen an und können sich dann der nächsten Aufgabe widmen.
Was ist im übertragenen Sinne enthalten?
Ich meine tatsächlich im übertragenen Sinne, denn eines der Grundprinzipien der F5 Application Delivery and Security Platform besteht darin, dass ihre Services überall bereitgestellt werden können. Eine Möglichkeit, dies zu erreichen, ist Distributed Cloud CE, ein weltweit verfügbarer, cloudnativer Stack, der speziell dafür entwickelt wurde, Anwendungs- und Sicherheitsservices auf Edge- und Cloud-Umgebungen sowie alle Bereiche dazwischen auszuweiten.
Distributed Cloud CE bietet dieselben Funktionen für Traffic-Management und Schutz auf Enterprise-Niveau, die Sie von herkömmlichen Appliances erwarten würden – jedoch ohne deren traditionelle Grenzen. Das bedeutet, dass WAF, Bot-Abwehr, API-Sicherheit und globaler Lastausgleich nicht mehr auf Ihr Rechenzentrum beschränkt sind. Sie sind überall dort verfügbar, wo auch Ihre Anwendungen ausgeführt werden, etwa in Partnernetzwerken, Cloud-Regionen oder Equinix-Fabric-Knoten.
Also im übertragenen Sinne überall. Aber auch wortwörtlich.
Distributed Cloud CE auf Equinix Network Edge zentralisiert die Sicherheit von Multi-Cloud-Anwendungen, indem die Durchsetzung von Sicherheitsrichtlinien an den Netzwerkrand verlagert wird.
Und da sie Teil der F5-Plattform ist, profitieren Sie von einem hohen Mehrwert bei geringem Bereitstellungsaufwand:
1. Zentralisierte App- und API-Sicherheit
WAAP-as-a-Service (Web App and API Protection) ist direkt in Ihre Bereitstellung integriert – einschließlich Layer-7-Firewall, Bot-Abwehr, Durchsetzung von API-Schemata, DDoS-Schutz und TLS-Terminierung.
Das bedeutet, dass jede Partnerverbindung maßgeschneiderten Zugriff auf bestimmte APIs, Anwendungen oder Daten erhält, ohne redundante Firewalls einrichten oder sich mit komplizierten Zugriffskontrolllisten (ACLs) herumschlagen zu müssen.
2. Partnerspezifische Richtliniendurchsetzung
Mit Distributed Cloud CE können Sie für jede Verbindung Kontrollen auf Layer 7 definieren, um Authentifizierung, Zugriffsregeln, Ratenbegrenzungen und sogar Traffic-Shaping durchzusetzen. Ihr Bankpartner erhält Zugriff auf andere APIs als Ihr externer CRM-Anbieter.
Sicherheit ist nicht länger ein gemeinsam genutzter Perimeter. Sie ist eine Richtlinie, die Sie mit chirurgischer Präzision zuweisen.
3. Schnelleres, kostengünstigeres Onboarding
Das Onboarding eines neuen Partners erforderte früher den Aufbau einer Infrastruktur mit VPNs, Routern und NAT-Richtlinien und nahm mehrere Wochen Vorlaufzeit in Anspruch.
Und heute? Einen Namespace bereitstellen, eine Richtlinie definieren, Zugangsdaten generieren und loslegen. Was früher Wochen dauerte, ist heute in wenigen Stunden erledigt. Und wofür früher individuelle Entwicklungsarbeit nötig war, lässt sich heute über eine Benutzeroberfläche oder einen API-Aufruf erledigen.
4. Integrierte Ausfallsicherheit und Observability
Da Distributed Cloud CE nativ als VNF auf Equinix ausgeführt wird, profitieren Sie von integrierter globaler Verfügbarkeit, automatischer Ausfallsicherung und vollständiger Transparenz darüber, was zwischen Ihren Anwendungen und Ihren Partnern geschieht.
Dazu gehören:
- Echtzeit-Verkehrsüberwachung
- API-spezifische Analysen
- Anomalieerkennung
- Integration in Ihren SIEM- oder Observability-Stack
Das ist kein theoretischer Anwendungsfall. Es handelt sich um reale Infrastruktur für Branchen, deren Erfolg von Compliance, Rückverfolgbarkeit und Verfügbarkeit abhängt.
Gesundheitsdienstleister können den Zugriff auf Patientendaten nach Labor oder Partnersystem segmentieren, ohne jedes Mal ein VPN ins Spiel bringen zu müssen. Banken und FinTechs können Zahlungsabwicklern oder verbundenen Unternehmen ausschließlich die erforderlichen Dienste bereitstellen und dabei strenge Ratenbegrenzungen und Verhaltenskontrollen durchsetzen. Selbst Hersteller können Lieferkettenpartner anbinden, ohne dadurch ihr internes Netzwerkmodell zu durchlöchern.
Der entscheidende Vorteil? Es funktioniert wie eine Plattform, nicht wie eine zusammengewürfelte Lösung aus Einzelprodukten.
Das Extranet, modernisiert
Distributed Cloud CE auf Equinix bietet Ihnen die Leistungsfähigkeit herkömmlicher Extranets (hohes Maß an Vertrauen, Sicherheit und Konnektivität) – ohne den Verwaltungsaufwand, die Latenz oder die architektonische Starrheit herkömmlicher Lösungen.
Sie erhalten ein wiederholbares Bereitstellungsmodell, das Sie nicht dafür bestraft, mehr Partner zu haben.
Wenn Sie also immer noch IPsec-Tunnel über Cloud-Grenzen hinweg ziehen oder asymmetrisches NAT zwischen Ihrer lokalen Infrastruktur und einem Anbieter beheben, ist es an der Zeit, damit aufzuhören.
Das Extranet ist nicht tot. Es musste nur erwachsen werden.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Vier Gründe, warum Sie den F5 Post-Mythos Security Summit nicht verpassen sollten
Holen Sie sich Expertenrat, um Ihre Apps, APIs und Modelle in der Post-Mythos-Welt zu schützen.

Von einer App zu einer ganzen Agentenflotte: Ein 90-Tage-Framework für KI-Sicherheit
Vermeiden Sie den kostspieligen Ansatz „Jetzt bereitstellen, später absichern“ – mit einem umfassenden Framework zum Schutz von KI-Modellen, Anwendungen und autonomen Agenten.

Fünf Stufen antifragiler Cyberresilienz verwandeln Praxis in Ergebnisse
Erfahren Sie, wie fünf Stufen antifragiler Resilienz Störungen in adaptive Verhaltensweisen überführen, die Ausfälle begrenzen und hybride Multicloud-Architekturen stärken.

Warum Ihre KI-Richtlinien, Governance und Leitplanken nicht warten können
KI-Richtlinien und -Governance dürfen nicht länger als reine Formalitäten oder Zukunftsthemen betrachtet werden. Sie müssen durch praktische, durchsetzbare Leitplanken ergänzt werden.

Wenn „privat“ nicht privat ist: Wie ChatGPT-Unterhaltungen öffentlich wurden
KI verändert die Arbeitsabläufe in Unternehmen, doch eine übersehene Einstellung hat bereits Tausende vertraulicher Unterhaltungen öffentlich zugänglich gemacht
KI-Nutzung verstehen: Warum Unternehmen Transparenz brauchen
Anstatt einen zu laxen oder zu strengen Ansatz zu verfolgen, können Unternehmen durch mehr Transparenz bei der KI-Nutzung fundierte und durchsetzbare Entscheidungen treffen.