Die meisten Unternehmen haben die Einführung generativer KI nicht geplant. Ein Team hat einen Chatbot aufgesetzt, ein anderes ein Modell mit internen Daten verbunden, und inzwischen ruft ein Agent unbemerkt Tools im Produktivbetrieb auf. Irgendwo auf diesem Sprint vom Pilotprojekt zum produktiven Einsatz ist die Sicherheit auf der Strecke geblieben.
Genau diese Lücke soll das Whitepaper von F5 mit dem Titel „GenAI absichern: Ein 30-60-90-Tage-Framework“ schließen. Statt KI-Sicherheit als bloßen Prüfpunkt im Beschaffungsprozess oder als einmaliges Audit zu behandeln, zeigt unser Framework einen schrittweisen Weg über 90 Tage auf: von der Absicherung einer einzelnen Anwendung über die Umsetzung eines Sicherheitsprogramms für die gesamte Anwendungslandschaft bis hin zum Schutz autonomer Agenten.
Wie sieht dieses Framework also aus?
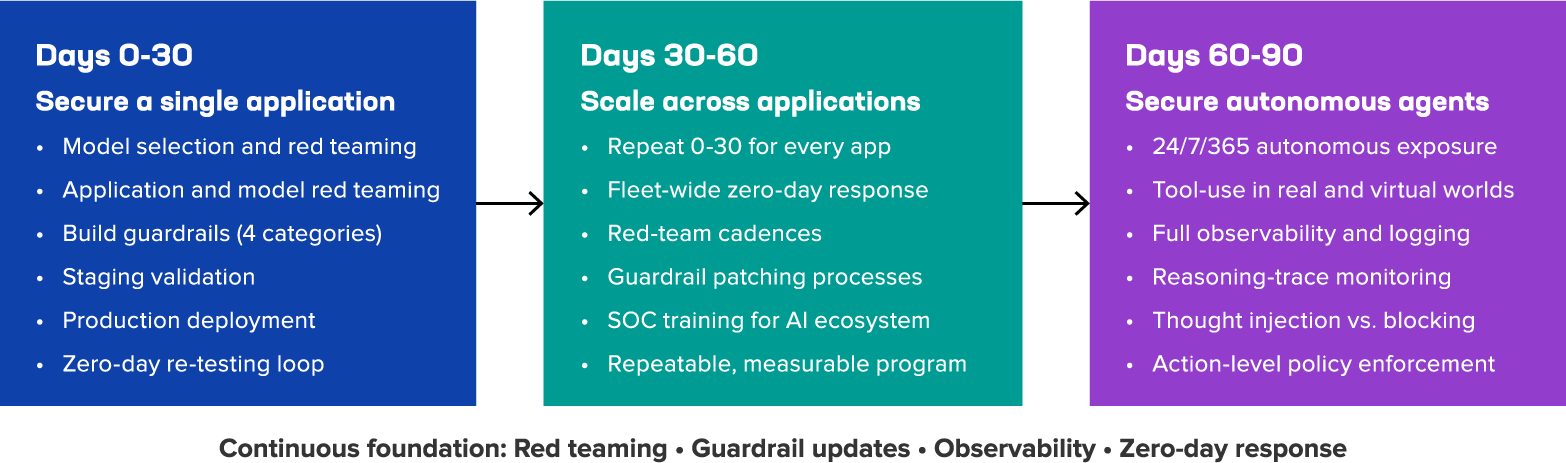
In den ersten 30 Tagen geht es um Disziplin, nicht um die Geschwindigkeit der Bereitstellung
Bei jeder neuen GenAI-Anwendung ist die Versuchung groß, sie sofort bereitzustellen. Unser KI-Sicherheitsframework sieht jedoch einen anderen ersten Schritt vor: Modellauswahl, Red Teaming und die Gestaltung von Schutzmechanismen sind die eigentlichen Aufgaben der ersten 30 Tage – keine lästigen Hürden, die es schnell zu überwinden gilt.
Das bedeutet, zunächst das reine Modell einem Red-Teaming zu unterziehen, um ein grundlegendes Sicherheitsniveau zu ermitteln, darauf die Anwendung aufzubauen und anschließend das Gesamtsystem erneut durch Red-Teaming zu prüfen. So lässt sich feststellen, ob die Anwendung die Sicherheit erhöht oder verringert hat. Außerdem müssen Schutzmechanismen für vier klar abgegrenzte Kategorien entwickelt werden: bestehende Vorschriften, KI-spezifische Vorschriften, Bedrohungen im jeweiligen Anwendungsfall und Erkenntnisse aus dem Red-Teaming. So wird nichts übersehen, nur weil es sich nicht eindeutig einer Kategorie zuordnen lässt.
Das Ergebnis dieser ersten Phase ist ein wiederholbarer Zyklus: Sobald eine neue Zero-Day-Bedrohung auftaucht, werden erneut Red-Teaming-Tests durchgeführt, die Schutzmaßnahmen angepasst, die Wirksamkeit überprüft und das System erneut bereitgestellt.
Tag 30–60: Von einer abgesicherten Anwendung zu einem umfassenden Sicherheitsprogramm
Eine einzelne Anwendung gut abzusichern, ist ein gutes Ergebnis. 20 Anwendungen auf die gleiche Weise, im gleichen Rhythmus und mit derselben Auditierbarkeit abzusichern, ist eine ganz andere Herausforderung. Genau hier kommen die meisten Unternehmen nicht weiter.
Unser Framework umfasst vier Säulen, die aus punktuellen Sicherheitsmaßnahmen ein skalierbares Programm machen:
- Festgelegte Red-Team-Zyklen in Abhängigkeit von der Risikostufe
- Eine Patch-Pipeline für Schutzmechanismen einrichten, mit der sich Updates für viele Anwendungen gleichzeitig ausrollen und zurücknehmen lassen
- Etablieren Sie einen flottenweiten Reaktionsprozess für Zero-Day-Schwachstellen mit verbindlichen SLAs
- Befähigen Sie das SOC, damit Sicherheitsanalysten KI-Vorfälle genauso routiniert untersuchen können wie jede andere Bedrohung.
Diese zweite Phase ist abgeschlossen, wenn eine Organisation für jede KI-Anwendung angeben kann, wer dafür verantwortlich ist und wann sie zuletzt getestet wurde.
An Tag 60–90 gilt es, einem grundlegend anderen Risiko zu begegnen
Autonome Agenten beantworten nicht nur Fragen. Sie sind kontinuierlich aktiv, durchdenken mehrstufige Pläne und führen mithilfe von Tools konkrete Aktionen aus. Das bedeutet, dass sich das Sicherheitsmodell für Anwendungen nach dem Anfrage-Antwort-Prinzip nicht ohne Weiteres auf sie übertragen lässt.
Die Antwort unseres Frameworks beruht auf zwei Ideen. Erstens muss Observability über die Protokollierung von Ergebnissen hinausgehen und auch die zugrunde liegenden Überlegungen erfassen: jeden Gedanken, jeden Tool-Aufruf und jede Entscheidung eines Agenten – so miteinander verknüpft, dass sich bei der Aufarbeitung eines Vorfalls nicht nur rekonstruieren lässt, was passiert ist, sondern auch, wie es dazu kam. Zweitens führt das bloße Blockieren eines Gedankens, sobald die Überlegungen eines Agenten in eine riskante Richtung gehen, häufig dazu, dass der Agent mitten in der Aufgabe nicht mehr weiterarbeiten kann. Das Framework setzt stattdessen auf Thought Injection: Ein riskanter Gedanke wird durch einen sichereren ersetzt, mit dem der Agent produktiv weiterarbeiten kann. Hinzu kommen Kontrollmechanismen auf Aktionsebene, etwa Tool-Berechtigungen und Freigabeprozesse für Aktionen mit weitreichenden Auswirkungen. GenAI-Sicherheit ist kein einmaliger Meilenstein, den man erreicht und hinter sich lässt. Sie ist eine kontinuierliche betriebliche Praxis. Dieses Framework soll Sicherheitsteams dabei helfen, diese Praxis zu etablieren, bevor Lücken in ihren KI-Implementierungen zu Sicherheitsvorfällen werden.
Lesen Sie unser Whitepaper zum vollständigen 30-60-90-Tage-Framework, einschließlich der Checklisten für die Phasen 1 bis 3, die Ihr Team sofort einsetzen kann. Melden Sie sich außerdem unbedingt für unser bevorstehendes Webinar an.
Über die Autoren
James White ist ein erfolgreicher Ingenieur und Unternehmensleiter mit fast zwei Jahrzehnten Erfahrung in der Unternehmenssoftwarebranche.
Weitere Blogbeiträge von James WhiteÄhnliche Blogbeiträge
Vier Gründe, warum Sie den F5 Post-Mythos Security Summit nicht verpassen sollten
Holen Sie sich Expertenrat, um Ihre Apps, APIs und Modelle in der Post-Mythos-Welt zu schützen.
Von einer App zu einer Flotte von KI-Agenten: Ein 90-Tage-Framework für KI-Sicherheit
Vermeiden Sie den kostspieligen Ansatz „Erst bereitstellen, später absichern“ – mit einem umfassenden Framework zum Schutz von KI-Modellen, Anwendungen und autonomen Agenten.
Fünf Stufen antifragiler Cyberresilienz verwandeln Praxis in Ergebnisse
Erfahren Sie, wie fünf Stufen antifragiler Resilienz Störungen in adaptive Verhaltensweisen überführen, die Ausfälle begrenzen und hybride Multicloud-Architekturen stärken.
Warum Ihre KI-Richtlinien, Governance und Leitplanken nicht warten können
KI-Richtlinien und -Governance dürfen nicht länger als reine Formalitäten oder Zukunftsthemen betrachtet werden. Sie müssen durch praktische, durchsetzbare Leitplanken ergänzt werden.

Wenn „privat“ nicht privat ist: Wie ChatGPT-Unterhaltungen öffentlich wurden
KI verändert die Arbeitsabläufe in Unternehmen, doch eine übersehene Einstellung hat bereits Tausende vertraulicher Unterhaltungen öffentlich zugänglich gemacht
KI-Nutzung verstehen: Warum Unternehmen Transparenz brauchen
Anstatt einen zu laxen oder zu strengen Ansatz zu verfolgen, können Unternehmen durch mehr Transparenz bei der KI-Nutzung fundierte und durchsetzbare Entscheidungen treffen.