NGINX, Inc. freut sich, die Verfügbarkeit von NGINX Plus Release 7 (R7), der neuesten Version unserer Plattform für die Anwendungsbereitstellung, bekannt zu geben. Das Update bietet eine vollständig unterstützte Implementierung des neuen Webstandards HTTP/2 – die erste ihrer Art für einen führenden Webserver. NGINX Plus kann als vorgeschaltetes HTTP/2-Gateway und als Beschleuniger sowohl für neue als auch für bestehende Webdienste eingesetzt werden.
[Redaktion – Dieser Beitrag wurde aktualisiert und verweist nun auf die NGINX Plus API, die das in der ursprünglichen Version des Beitrags erwähnte separate Statusmodul ersetzt und als veraltet kennzeichnet.]
Das neueste Update bringt zudem erhebliche Verbesserungen und zusätzliche Funktionen, damit Unternehmen ihre Anwendungen mit der für Unternehmensanwendungen erforderlichen Leistung, Sicherheit und Zuverlässigkeit bereitstellen können. Dazu gehören wesentliche Verbesserungen, die die Überwachung, Verwaltung und Fehlerbehebung von Anwendungen vereinfachen, sowie zusätzliche Funktionen zur Optimierung von Sicherheit und Leistung.
Anmerkung der Redaktion – Weitere Informationen zu wichtigen neuen Funktionen in NGINX Plus R7 finden Sie in diesen thematisch verwandten Blogbeiträgen:
- HTTP/2 wird jetzt vollständig in NGINX Plus unterstützt
- Thread-Pools in NGINX steigern die Leistung um das 9-Fache!
- Socket-Sharding in NGINX
- Das neue NGINX Plus-Dashboard in Version 7<.htmla>
- TCP-Lastverteilung in NGINX Plus R7<.htmlspan>
Sehen Sie sich auch unser On-Demand-Webinar an: „Was ist neu in NGINX Plus R7?“
Zu den wichtigsten Funktionen dieser Version gehören:
- Vollständig unterstützte Implementierung von HTTP/2 – NGINX Plus bietet jetzt eine vollständig unterstützte Implementierung des neuen Webstandards HTTP/2. NGINX Plus kann als vorgeschaltetes HTTP/2-Gateway und als Beschleuniger für neue und bestehende Webdienste eingesetzt werden.
HTTP/2-Unterstützung ist nur im optionalen Paket nginx-plus-http2 verfügbar. Die Pakete nginx-plus und nginx-plus-extras bieten SPDY-Unterstützung und werden aufgrund der breiteren Browserunterstützung und des höheren Reifegrads des Codes derzeit für Produktivumgebungen empfohlen.Hinweis: Basierend auf den Benutzertests des Patches im Alpha-Stadium und dank der frühzeitigen Unterstützung durch die Unternehmenssponsoren Automattic und Dropbox wird die endgültige Open-Source-Version von HTTP/2 nach der Veröffentlichung von R7 verfügbar sein. - Deutlich verbesserte Performance – NGINX Plus R7 unterstützt Thread-Pools für asynchrone E/A. Dies beschleunigt Workloads mit hoher Festplatten-E/A, beispielsweise beim Content-Caching. Unsere Benchmarks zeigen, dass Thread-Pools bei bestimmten Workloads eine bis zu 9-fache Performance-Steigerung erzielen können.
NGINX Plus R7 unterstützt außerdem Optimierungen durch Socket-Sharding, um die Performance auf Mehrkernservern zu steigern. Unsere Benchmarks zeigen, dass sich dadurch die Anzahl der Anfragen pro Sekunde um mehr als das Dreifache erhöhen und die Latenz um mehr als den Faktor 3 reduzieren lässt. Socket-Sharding verwendet die OptionSO_REUSEPORTund erfordert derzeit Linux 3.9+ oder DragonFly BSD. - Verbesserungen bei Zugriffskontrolle und Sicherheit – Neue und erweiterte Funktionen in NGINX Plus tragen dazu bei, die Sicherheit und Zuverlässigkeit Ihrer Anwendungen zu verbessern. Mit Zugriffskontrollen und Verbindungslimits für TCP-Dienste können Sie Schutzregeln auf alle von NGINX verwalteten Dienste anwenden. Dank der Unterstützung für die NT-LAN-Manager-Authentifizierung (NTLM) können Sie NGINX Plus zudem vor älteren Microsoft-Anwendungen einsetzen.
- Verbesserte Überwachung und Diagnose – NGINX Plus ergänzt die vorhandenen Status- und Dashboard-Tools um noch detailliertere Überwachungs- und Statistikdaten. Verfolgen Sie Clientfehler, interne NGINX-Aktivitäten und die SSL-Auslastung Ihrer Dienste, um Probleme leichter zu erkennen und Ihre Konfiguration zu optimieren.
- Aktualisiertes, interaktives NGINX Plus-Dashboard – Das Dashboard von NGINX Plus zur Überwachung von Live-Aktivitäten wurde erheblich erweitert und bietet nun eine Oberfläche mit Registerkarten, die detailliertere Einblicke in die Leistung und den Zustand Ihrer NGINX-Umgebung ermöglicht. Sie können Detailinformationen aufrufen, um Probleme mit Ihrer Infrastruktur zu erkennen und zu verstehen und Ihre Konfigurationen schnell anzupassen.
„Im vergangenen Jahr haben wir Hunderten von Neukunden dabei geholfen, ihre Anwendungen mit NGINX Plus bereitzustellen. Bei unserer neuesten Version geht es vor allem darum, ihnen noch mehr Werkzeuge an die Hand zu geben, damit sie ihren Nutzern das bestmögliche Erlebnis bieten können“, erklärt Gus Robertson, CEO von NGINX, Inc. „Wir bilden das Rückgrat der Infrastruktur unserer Kunden und sind dadurch in der einzigartigen Lage, ihnen eine beispiellose Transparenz und Kontrolle über die von ihnen bereitgestellten Anwendungen zu ermöglichen. Wir nehmen unsere entscheidende Rolle für das Geschäft unserer Kunden sehr ernst, und die neuen Funktionen von NGINX Plus R7 spiegeln dies wider.“
Die Verbreitung von NGINX hat in den vergangenen Monaten erheblich zugenommen. NGINX ist der führende Webserver unter den 100.000 meistbesuchten Websites, wobei fast die Hälfte der weltweit meistbesuchten Websites NGINX nutzt, um ihre Anwendungen Milliarden von Nutzern bereitzustellen. NGINX, Inc. investiert weiterhin stark sowohl in unsere Open-Source-Tools als auch in unsere kommerziell unterstützten Tools, damit jeder Anwendungen reibungslos bereitstellen kann – von den kleinsten, schlanksten Apps bis hin zu den weltweit größten Plattformen.
NGINX Plus R7-Funktionen im Detail
Dieser Abschnitt bietet einen detaillierten Überblick über alle neuen Features und Funktionen in NGINX Plus R7.
Vollständig unterstützte Implementierung von HTTP/2
NGINX Plus R7 unterstützt HTTP/2, die neueste Version des HTTP-Protokolls, über das neue Paket nginx-plus-http2. HTTP/2 sorgt bei modernen Webanwendungen für mehr Leistung und Sicherheit. Die HTTP/2-Unterstützung von NGINX Plus funktioniert nahtlos mit Ihren bestehenden Websites und Apps, ohne dass Änderungen daran erforderlich sind und lediglich minimale Anpassungen an der NGINX Plus-Konfiguration vorgenommen werden müssen. NGINX Plus R7 ist vollständig abwärtskompatibel und kann sowohl HTTP/1.x- als auch HTTP/2-Datenverkehr parallel bereitstellen, um unabhängig vom gewählten Browser die bestmögliche Benutzererfahrung zu gewährleisten.
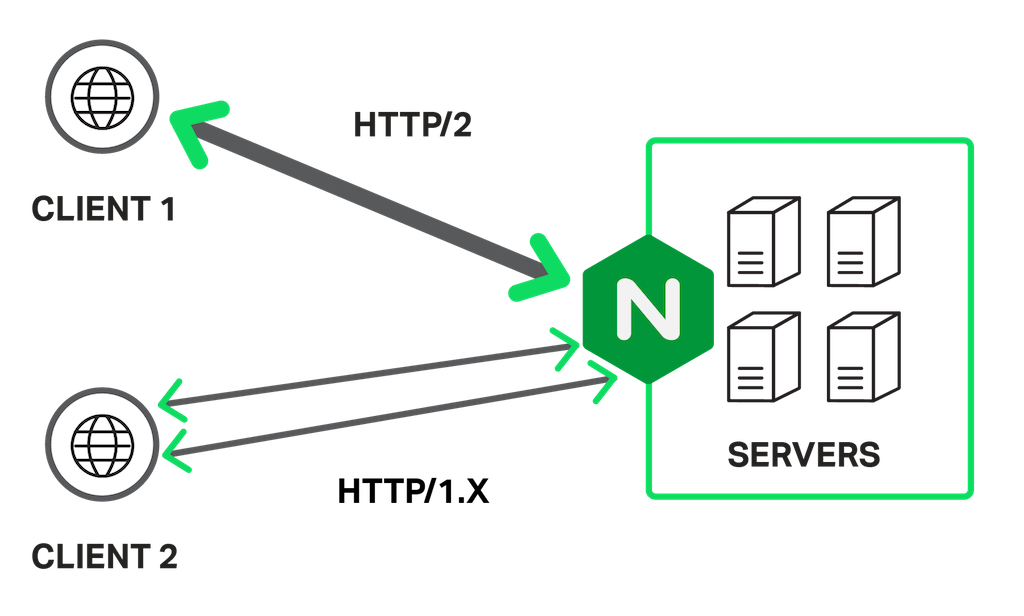
Um den Umstieg auf HTTP/2 zu erleichtern, fungiert NGINX Plus als „HTTP/2-Gateway“. Auf der Frontend-Seite kommuniziert NGINX Plus über HTTP/2 mit Client-Webbrowsern, die dieses Protokoll unterstützen. Auf der Backend-Seite verwendet es wie bisher HTTP/1.x (oder FastCGI, SCGI, uWSGI usw.). Das bedeutet, dass sich der Umstieg auf HTTP/2 nicht auf die von NGINX Plus als Proxy bereitgestellten Server und Anwendungen auswirkt und diese nicht einmal wissen müssen, welche HTTP-Version ihre Clients verwenden.
Um HTTPS und HTTP/2 parallel zu unterstützen, unterstützt NGINX Plus sowohl die TLS-Erweiterung Next Protocol Negotiation (NPN) als auch Application-Layer Protocol Negotiation (ALPN). Mithilfe dieser Erweiterungen kann eine HTTPS-Verbindung nahtlos auf HTTP/2 umgestellt werden, sofern sowohl der Client als auch der Server HTTP/2 unterstützen.
Die einzige erforderliche Konfigurationsänderung besteht darin, den Parameter „http2“ zu vorhandenen „listen“-Direktiven hinzuzufügen. Beachten Sie, dass HTTP/2 nur unterstützt wird, wenn auch der Parameter „ssl“ angegeben ist:
server {    listen 443 ssl http2 default_server;
}
Um die HTTP/2-Unterstützung zu aktivieren, installieren Sie das Paket nginx-plus-http2 aus dem NGINX Plus-Repository. Dieses Paket unterstützt SPDY/3.1 nicht. Die Standardpakete nginx-plus und nginx-plus-extras unterstützen SPDY/3.1 anstelle von HTTP/2 und werden derzeit aufgrund der breiteren Browserunterstützung und des höheren Reifegrads des Codes für Produktivumgebungen empfohlen. Beachten Sie, dass wir derzeit keine HTTP/2-fähige Version des Pakets nginx-plus-extras erstellen.
Weitere Informationen zu HTTP/2:
- Lesen Sie bitte unser Whitepaper, in dem Sie alles Wissenswerte über HTTP/2 erfahren.
- Laden Sie unsere Sonderausgabe des E-Books „High Performance Browser Networking“ herunter – von Ilya Grigorik von Google.
Deutlich verbesserte Leistung
NGINX Plus R7 umfasst eine Reihe von Leistungsverbesserungen, mit denen Ihre Anwendungen noch leistungsfähiger werden. Neu hinzugekommen ist die Unterstützung für die Threadpool-Optimierung, die potenziell blockierende Festplattenvorgänge auslagert und die Leistung von Workloads (z. B. Content-Caching) mit hoher Festplatten-E/A verbessert. NGINX Plus R7 umfasst außerdem die Socket-Sharding-Optimierung (Linux 3.9+ oder Dragonfly BSD erforderlich), die die Effizienz auf großen Multicore-Servern verbessert, auf denen eine große Anzahl von nginx-Prozessen den Datenverkehr verarbeitet. Diese Optimierungen wurden bereits in NGINX Open Source-Bereitstellungen unter realen Bedingungen getestet und werden nun als Bestandteil von NGINX Plus vollständig unterstützt.
Thread-Pools
Durch die Verwendung von Thread-Pools in NGINX Plus lässt sich eine neunmal höhere Leistung erzielen. NGINX verwendet bekanntlich einen asynchronen, ereignisgesteuerten Ansatz zur Verarbeitung von Verbindungen. Doch auch der asynchrone, ereignisgesteuerte Ansatz hat ein Problem: blockierende Vorgänge. Unter Linux sind Festplattenoperationen blockierend. Daher kann NGINX bei Vorgängen mit vielen Festplatten-E/A viel Zeit mit Warten verbringen, anstatt produktive Arbeit zu leisten.
Durch die Zuweisung eines Thread-Pools zur Verarbeitung von Festplatten-E/A lässt sich dieses Problem entschärfen. Anstatt selbst auf die Festplatte zuzugreifen, übergibt der NGINX-Worker-Prozess den E/A-Vorgang an einen verfügbaren Thread im Pool und verarbeitet anschließend wie gewohnt den Datenverkehr weiter. Sobald der Festplattenvorgang abgeschlossen ist, wird der NGINX-Worker-Prozess benachrichtigt und kann die noch ausstehenden Arbeiten zur Bearbeitung der Anfrage fortsetzen.
Um Thread-Pools zu aktivieren, fügen Sie einfach die Direktive „aio threads“ zu einem „location“-Block hinzu:
location / {    root /storage;
    aio threads;
}
Eine ausführliche Übersicht über Thread-Pools in NGINX finden Sie in diesem Blogbeitrag.
Socket-Sharding
Socket-Sharding wurde erstmals in NGINX 1.9.1 eingeführt. Diese Funktion nutzt die Socket-Option SO_REUSEPORT aus Version 3.9 des Linux-Kernels. Wenn diese Option aktiviert ist, verteilt der Linux-Kernel selbst neue Verbindungen gleichmäßig nach dem Round-Robin-Prinzip auf die NGINX-Worker-Prozesse. Die Worker-Prozesse übernehmen anschließend die Anforderungsbegrenzung, das Caching, den Lastenausgleich und alle weiteren von Ihnen konfigurierten Aufgaben.
Ohne SO_REUSEPORT werden neue Verbindungen allen verfügbaren Worker-Prozessen zur Übernahme angeboten. Der erste Prozess, der eine Verbindung aus der Warteschlange entnimmt, erhält sie. Da es keinen Algorithmus zur gleichmäßigen Verteilung der Last gibt, kann diese leicht unausgewogen sein: Einige wenige Worker-Prozesse übernehmen den Großteil der Last, während andere nicht ausgelastet sind. Außerdem ist es ineffizient, wenn Prozesse um Pakete konkurrieren, da dies zu Sperrkonflikten führen kann.
Socket-Sharding kann die Leistung um das bis zu Dreifache steigern, indem die Arbeit gleichmäßig auf die NGINX-Worker-Prozesse verteilt wird. Um diese Funktion zu aktivieren, fügen Sie den neuen Parameter „reuseport“ zu vorhandenen „listen“-Direktiven hinzu.
server {    listen 12345 reuseport;
    # ...
}
Weitere Informationen zu dieser Funktion finden Sie in diesem Blogbeitrag.
Hinweis: Diese Funktion erfordert Linux-Kernel-Version 3.9 oder höher. Ubuntu 13.10 oder höher sowie Red Hat Enterprise Linux 7 oder höher enthalten die erforderliche Funktionalität.
Verbesserungen bei Zugriffskontrolle und Sicherheit
NGINX Plus R7 bietet noch mehr Funktionen, um die Sicherheit Ihrer Anwendungen zu verbessern. Dieser Abschnitt gibt einen Überblick über diese Funktionen.
TCP-Zugriffskontrolle und -Begrenzung
Neue Funktionen für TCP-Proxying und Lastverteilung verbessern die Zugriffskontrolle (Begrenzung nach IP-Adresse), die Verbindungsbegrenzung (Begrenzung der Anzahl gleichzeitiger Verbindungen pro Client oder Dienst) und die Bandbreitennutzung (Begrenzung der Upstream- oder Downstream-Bandbreite pro Verbindung). Diese Funktionen sind bereits für die HTTP-Lastverteilung verfügbar und werden mit großem Erfolg für die API-Nutzungsmessung und den DDoS-Schutz eingesetzt.
Weitere Informationen finden Sie im zugehörigen Blogbeitrag „TCP-Lastverteilung in NGINX Plus R7<.htmlspan>“.
NTLM-Unterstützung
Auf vielfachen Wunsch kann NGINX Plus R7 nun Proxy- und Lastverteilungsfunktionen für Anwendungen bereitstellen, die Microsoft NT LAN Manager (NTLM) zur Authentifizierung verwenden. NTLM ist ein Authentifizierungsprotokoll, das von vielen Microsoft-Produkten verwendet wird, insbesondere bei älteren Anwendungen.
Unsere Unterstützung für NTLM erfüllt die Sicherheitsanforderung, dass Verbindungen zu Backend-Servern aufrechterhalten, aber nicht gemultiplext werden, sodass jeder über NTLM authentifizierte Client über eine eigene dedizierte Verbindung zum Backend-Server verfügt.
Um die NTLM-Unterstützung zu aktivieren, fügen Sie die Direktive „ntlm“ zur Konfiguration von HTTP-Upstream-Gruppen hinzu:
upstream backend {    server 192.168.1.10;
    server 192.168.1.11;
    ntlm;
}
Sie können NGINX nun bedenkenlos als Proxy, Load Balancer und HTTP/2-Beschleuniger vor Microsoft-Anwendungen einsetzen und so eine größtmögliche Bandbreite an Clientgeräten unterstützen.
Verbesserte Überwachung und Diagnose
NGINX Plus bietet detaillierte Überwachungsfunktionen und Statistiken, mit denen sich Anwendungen und Infrastruktur einfach beobachten, optimieren und debuggen lassen. Aufbauend auf diesen Funktionen bietet NGINX Plus R7 zahlreiche neue Zähler und Statistiken. Diese Zähler helfen Ihnen, Ihre NGINX Plus-Bereitstellungen zu optimieren und fundiert zu entscheiden, wann Sie zur Bewältigung einer höheren Last vertikal oder horizontal skalieren müssen. Die neuen Statistiken und Zähler sind:
499Fehler – Serverbezogener Zähler, der499-Fehler erfasst. Diese treten auf, wenn der Client die Verbindung schließt, bevor der Backend-Server die Verarbeitung seiner Anfrage abgeschlossen hat. Einige wenige499-Fehler sind akzeptabel (Benutzer schließen ihren Webbrowser häufig mitten in einer Sitzung), eine große Anzahl kann jedoch darauf hindeuten, dass der Server überlastet ist und lange für die Verarbeitung von Anfragen benötigt.- Neustarts des NGINX Plus-Workers – Gibt an, wie oft der NGINX Plus-Worker neu gestartet wurde. Dies hilft dabei, Abstürze des NGINX Plus-Worker-Prozesses zu erkennen.
- NGINX Plus-Neuladungen – Die Anzahl der Neuladungen von NGINX Plus. Damit lässt sich feststellen, ob NGINX Plus tatsächlich neu geladen wurde oder ob eine Neuladung aus verschiedenen Gründen, beispielsweise aufgrund einer fehlerhaften Konfiguration, fehlgeschlagen ist.
- Warteschlangenüberläufe – Serverbezogener Zähler, der misst, wie gut ein Server die Last bewältigt. Eine hohe Anzahl von Warteschlangenüberläufen deutet darauf hin, dass ein Server Schwierigkeiten hat, die Last zu bewältigen.
- SSL-Handshakes – Die Anzahl der abgeschlossenen SSL-Handshakes.
- Wiederverwendete SSL-Sitzungen – Die Anzahl der SSL-Sitzungen, die aus einer früheren Sitzung wiederverwendet wurden.
- Neue SSL-Sitzungen – Die Anzahl der neu ausgehandelten SSL-Sitzungen.
Wie alle anderen Zähler aktivieren Sie auch die neuen Zähler, indem Sie die Direktive api in die Konfiguration aufnehmen.
Aktualisiertes, interaktives NGINX Plus-Dashboard
Das NGINX Plus-Dashboard wurde in R7 erheblich verbessert und zeigt wichtige Systeminformationen selbst bei großen und komplexen Konfigurationen in einem übersichtlichen Format an:
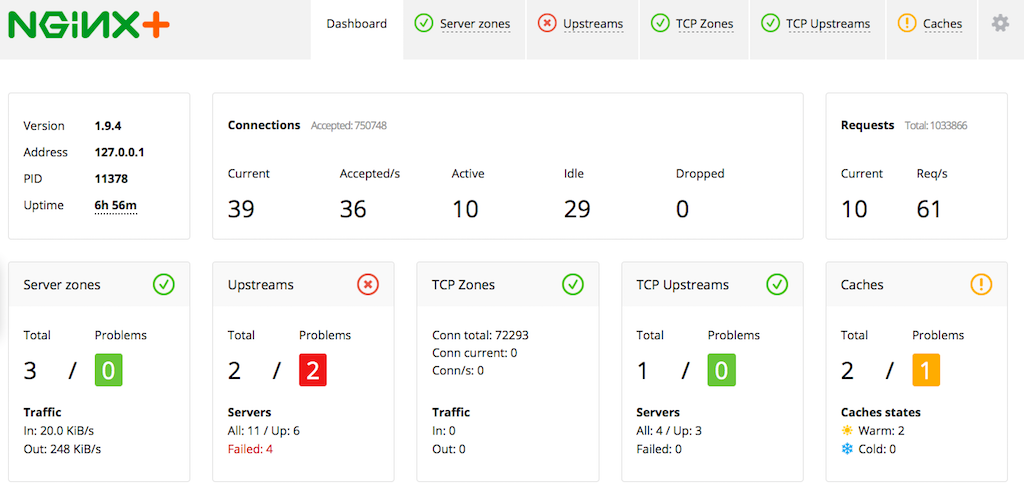
- Eine neue Registerkarte mit der Dashboard-Übersicht bietet auf einer einzigen Seite eine vollständige Zusammenfassung der NGINX Plus-Aktivitäten sowie des Zustands Ihrer Anwendung.
- Über eine Oberfläche im Dashboard können Sie Server vorübergehend zu einem Load-Balancing-Pool hinzufügen oder daraus entfernen sowie Server vorübergehend als auslaufend oder inaktiv kennzeichnen.
- Mit neuen Filtern können Sie die Ergebnisse schnell eingrenzen und ausgefallene Server finden.
- Mit einer neuen Registerkartenansicht können Sie schnell von der Registerkarte „Dashboard“ zu detaillierteren Ansichten von Zonen, Upstreams und Cache-Informationen wechseln.
- Im gesamten Dashboard bieten neue QuickInfos detailliertere Informationen zu Upstream-Servern, zum erneuten Laden der Konfiguration, zum Cache-Status und zu etwaigen Fehlermeldungen.
Weitere Informationen finden Sie im zugehörigen Blogbeitrag „Das neue NGINX Plus-Dashboard<.htmla>“.
Noch ein paar Extras
- Verbessertes HLS-Streaming – NGINX Plus unterstützt jetzt die Argumente
start,endundoffsetfür HLS-URIs mit der Endung .m3u8. Dadurch können Inhaltsanbieter problemlos Links zu Ausschnitten eines Videostreams veröffentlichen. - Inhaltsänderung – Bisher konnte NGINX Plus nur eine einzige einfache Änderung am Inhalt einer Antwort vornehmen, indem eine Zeichenfolge durch eine andere ersetzt wurde. Die
sub_filter-Direktive wurde erweitert und unterstützt nun Variablen und verkettete Ersetzungen, wodurch komplexere Änderungen möglich sind. Dank der erweiterten Funktionen zur Inhaltsänderung lassen sich Webinhalte einfach anpassen, beispielsweise durch Ändern des Protokolls (https:// anstelle von http://), der Domain oder anderer Pfadelemente in Hyperlinks innerhalb des Nachrichteninhalts. Außerdem können damit Inhalte wie Standardtexte oder JavaScript-Codefragmente in HTML-Seiten eingefügt werden, ohne den ursprünglichen HTML-Inhalt ändern zu müssen. $upstream_connect_time-Variable – Eine neue NGINX-Variable, die erfasst, wie lange der Verbindungsaufbau zu einem Backend-Server dauert, sodass langsame Server leichter identifiziert werden können.- Konfigurationsausgabe – Mit dem neuen Schalter
‑Tfür den Befehlnginxwird die eingelesene NGINX-Konfiguration in einem übersichtlichen und standardisierten Format auf stdout ausgegeben. Dies ist für Archivierungszwecke oder beim Erstellen eines Support-Tickets hilfreich. - Flexibler konfigurierbarer TCP-Lastenausgleich – Die Direktiven
proxy_bind,proxy_protocolundtcp_nodelaysowie der Parameterbacklogder Direktivelistenwerden jetzt sowohl für TCP-Datenverkehr (Modul stream) als auch für HTTP-Datenverkehr unterstützt. Weitere Informationen finden Sie unter TCP-Lastenausgleich in NGINX Plus R7<.htmlspan>。 - Redis-Unterstützung – Das Drittanbietermodul Redis (lua-resty-redis) ist jetzt in das Paket nginx-plus-extras integriert. Es ermöglicht NGINX Plus die Interaktion mit einer Redis-Datenbank (beispielsweise zum Abrufen und Festlegen von Werten) und wird im Rahmen eines NGINX Plus-Abonnements vollständig unterstützt.
- Aktualisiertes Phusion-Passenger-Modul – Das Open-Source-Modul Phusion Passenger wurde auf Version 5.0.15 aktualisiert.
Upgrade von Phusion Passenger Open Source für die Kompatibilität mit NGINX Plus
Wenn Sie Phusion Passenger Open Source mit NGINX Plus verwenden (die Direktive passenger_root ist in Ihrer Konfiguration enthalten), müssen Sie Ihre Passenger-Laufzeitumgebung gleichzeitig mit dem Upgrade auf das Paket nginx-plus-extras von NGINX Plus R7 auf Version 5.0.15 aktualisieren. Führen Sie dazu die folgenden Schritte aus (die Befehle sind für Ubuntu geeignet):
- NGINX Plus anhalten:
# service nginx stop- Aktualisieren Sie Ihre Phusion-Passenger-Laufzeitumgebung auf Version 5.0.15:
# apt-get install passenger- Aktualisieren Sie das NGINX Plus Extras-Paket auf R7:
# apt-get install nginx-plus-extras- Nehmen Sie die erforderlichen Aktualisierungen an den NGINX Plus-Konfigurationsanweisungen vor, wie in den Upgrade-Hinweisen zu Phusion Passenger beschrieben.
- Starten Sie NGINX Plus:
# service nginx startVollständige Anweisungen zur Installation und zum Upgrade finden Sie im NGINX Plus-Kundenportal.
NGINX Plus upgraden oder testen
Wenn Sie NGINX Plus verwenden, empfehlen wir Ihnen dringend, so bald wie möglich ein Upgrade auf Release 7 durchzuführen. Damit erhalten Sie zahlreiche Fehlerbehebungen und Verbesserungen. Außerdem können wir Sie so besser unterstützen, falls Sie ein Support-Ticket erstellen müssen. Anweisungen zur Installation und zum Upgrade finden Sie im Kundenportal.
Wenn Sie NGINX Plus noch nicht ausprobiert haben, empfehlen wir Ihnen, es für Webbeschleunigung, Lastverteilung und Anwendungsbereitstellung oder als vollständig unterstützten Webserver mit erweiterten APIs für Überwachung und Verwaltung zu testen. Sie können noch heute kostenlos mit einer 30-tägigen Testversion beginnen und sich selbst davon überzeugen, wie NGINX Plus Sie bei der Skalierung und Bereitstellung Ihrer Anwendungen unterstützen kann.
Einschränkungen
- NGINX Plus R7 unterstützt Debian 6, SLES 11 SP3 sowie Ubuntu 10.04 LTS und 14.10 nicht mehr, da diese Distributionen nicht mehr allgemein unterstützt werden. Führen Sie vor dem Upgrade auf NGINX Plus R7 ein Upgrade auf eine unterstützte Betriebssystemdistribution durch.
- NGINX Plus R7 ist die letzte Version, die das Paket nginx-plus-lua enthält. Wenn Sie dieses Paket verwenden, planen Sie die Migration zum Paket nginx-plus-extras in NGINX Plus Release 8.
- Vor der Installation des Pakets nginx-plus-http2 müssen Sie den Parameter
spdyaus allenlisten-Direktiven in Ihrer Konfiguration entfernen (ersetzen Sie ihn durch die Parameterhttp2undssl, um die Unterstützung für HTTP/2 zu aktivieren). Mit dem Paket nginx-plus-http2 kann NGINX Plus nicht gestartet werden, wenn eine derlisten-Direktiven den Parameterspdyenthält.
Über den Autor

Ähnliche Blogbeiträge

Die Zukunft von NGINX: Zurück zu unseren Open-Source-Wurzeln
Beim NGINX Sprint 2022 besinnen wir uns auf unsere Open-Source-Wurzeln. Erfahren Sie mehr über die Initiativen, die wir im kommenden Jahr verfolgen, und teilen Sie uns mit, was Sie sich wünschen.

Ein Leitfaden zur Auswahl eines Ingress-Controllers, Teil 1: Ermitteln Sie Ihre Anforderungen
Ein Ingress-Controller kann eines der leistungsstärksten Tools in Ihrem Kubernetes-Stack sein. Erfahren Sie, wie Sie Ihre Ingress-Anforderungen ermitteln, um die beste Option auszuwählen.
Bereitstellung des NGINX Ingress Controllers auf Amazon EKS: So haben wir getestet
Wir haben kürzlich den Lösungsleitfaden zum NGINX Ingress Controller um Empfehlungen zur Dimensionierung für Amazon Elastic Kubernetes Service (EKS) ergänzt. In diesem Blogbeitrag erläutern wir, wie wir diese Empfehlungen erarbeitet haben, und stellen Ihnen alle Informationen zur Verfügung, die Sie benötigen, um selbst ähnliche Tests durchzuführen.

Protokollierung des Datenverkehrs zwischen NGINX und Upstream-Servern bei CDN77
Bei der Fehlersuche bei Datenverkehrsproblemen zwischen NGINX und Upstream-Servern konnte CDN77 die benötigten Daten nur aus dem Fehlerprotokoll mit aktivierter Debug-Ausgabe beziehen, was die Leistung beeinträchtigt und riesige Dateien erzeugt. Daher entwickelte das Team ein neues benutzerdefiniertes Modul, das ausschließlich die benötigten Daten protokolliert.
Ankündigung von NGINX Plus R16
NGINX Plus R16 ist eine einheitliche, elastische Ingress- und Egress-Schicht für Anwendungen, die die Funktionen eines Load Balancers, API-Gateways und einer WAF vereint und neue Features wie clusterfähige Ratenbegrenzung, Schlüssel-Wert-Speicher, „Random with Two Choices“, verbessertes UDP-Load-Balancing und vieles mehr bietet.
5 Gründe für den Umstieg auf softwarebasiertes Load Balancing
Entdecken Sie fünf Gründe für den Wechsel zu einem softwarebasierten Load Balancer wie NGINX Plus, darunter Kosteneinsparungen, die Einführung von DevOps und eine einheitliche Lösung für alle Umgebungen.