Unser neuer Forschungsbericht von F5 Labs, „2026 – Stand der Post-Quanten-Kryptografie im Web“, zeigt zwei Seiten der Fortschritte, die Unternehmen bei der Vorbereitung auf Quantencomputer machen, welche die herkömmliche Public-Key-Kryptografie knacken können.
Einerseits zeigt die Untersuchung, dass inzwischen mehr als die Hälfte der eine Million meistbesuchten Websites (54 %) PQC-Schlüsselaustauschverfahren unterstützt. Doch diese Statistik ist irreführend. Die Analyse, wie und wo Websites gehostet werden, ergab, dass ein Großteil der Fortschritte auf Edge-CDNs und Hyperscaler (vor allem Cloudflare) zurückzuführen ist, die hybride PQC-Verschlüsselungsverfahren für ihre Kunden standardmäßig aktiviert haben. Lässt man diese passive, durch Drittanbieter bereitgestellte Unterstützung außer Acht, ergibt sich ein völlig anderes Bild der PQC-Bereitschaft.
Die am schlechtesten vorbereiteten Branchen haben am meisten zu verlieren
Branchenübergreifend sind – wenn von Cloudflare gehostete Websites aus den Daten herausgerechnet werden – dank eigenständiger Migrationsbemühungen nur 22 % der Websites vorbereitet. Ganze 10,5 % weisen so hohe technische Schulden auf, dass sie nicht einmal TLS 1.3 unterstützen können – eine Voraussetzung für hybride und PQC-Chiffren, die bereits seit acht Jahren weitverbreitet sind.
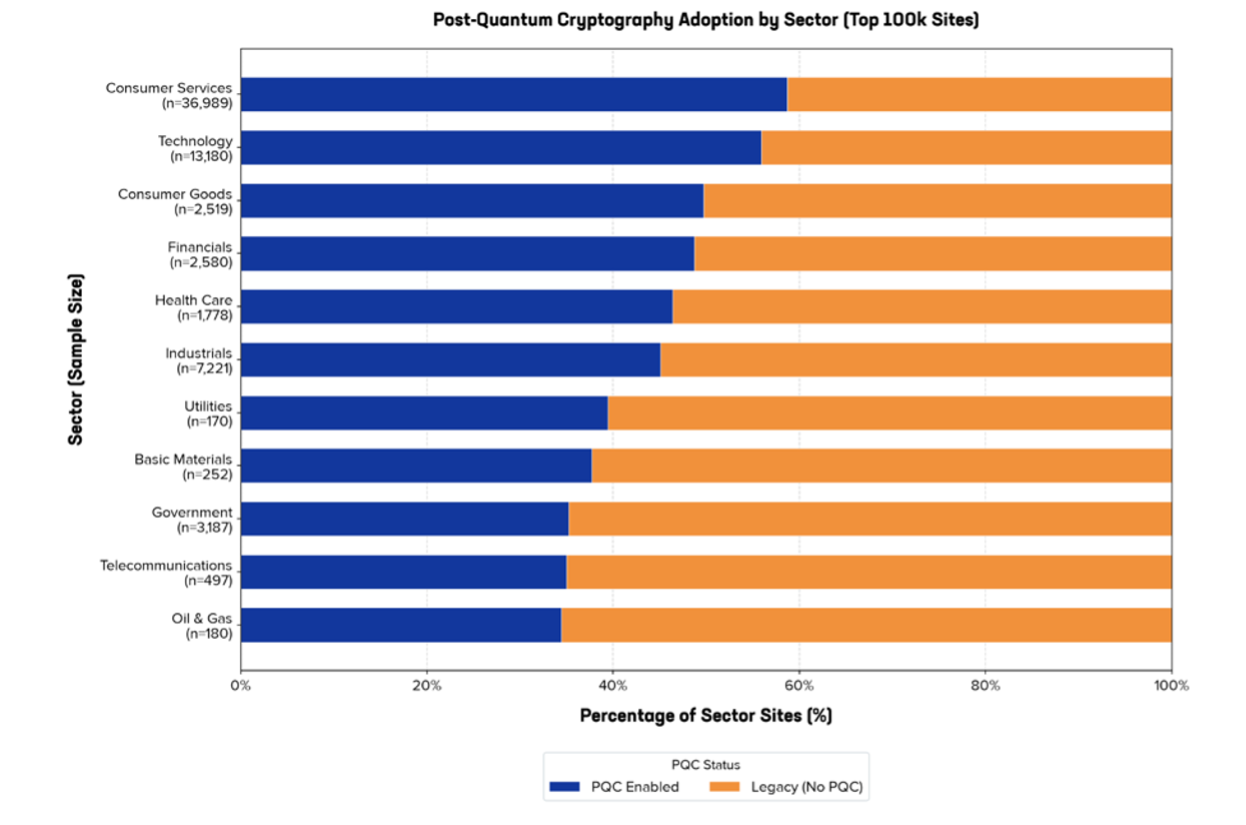
Und selbst wenn wir die Auswirkungen passiver Schutzmaßnahmen durch CDNs berücksichtigen, zählen Versorgungsunternehmen, die Energie- und Telekommunikationsbranche sowie Behörden zu den am schlechtesten vorbereiteten Bereichen. Das ist problematisch, da sie häufig langlebige und sensible Informationen verarbeiten und dadurch einem hohen Risiko durch „Jetzt sammeln, später entschlüsseln“-Angriffe ausgesetzt sind. Der Q-Day – der theoretische Zeitpunkt, an dem Quantencomputer so weit entwickelt sind, dass sie klassische Kryptografie knacken können – mag noch zwei oder mehr Jahre entfernt sein, doch Angreifer speichern bereits heute gestohlene Daten für diesen Zeitpunkt.
All dies bedeutet, dass die gezielte PQC-Migration öffentlicher Websites nicht schnell genug vorankommt. Bei der durchgängigen PQC-Bereitschaft, die zum Schutz kritischer Infrastrukturen, des Ost-West-Datenverkehrs und anderer Ressourcen erforderlich ist, dürfte der Rückstand noch größer sein. Mehrere Nachzüglerbranchen sind dem größten Risiko ausgesetzt, doch keine Branche ist davon ausgenommen. Obwohl verbraucherorientierte Websites und Technologie-Websites führend sind, liegt die Akzeptanz in keiner Branche über 59 %.
In den Unterschieden stecken feine Nuancen
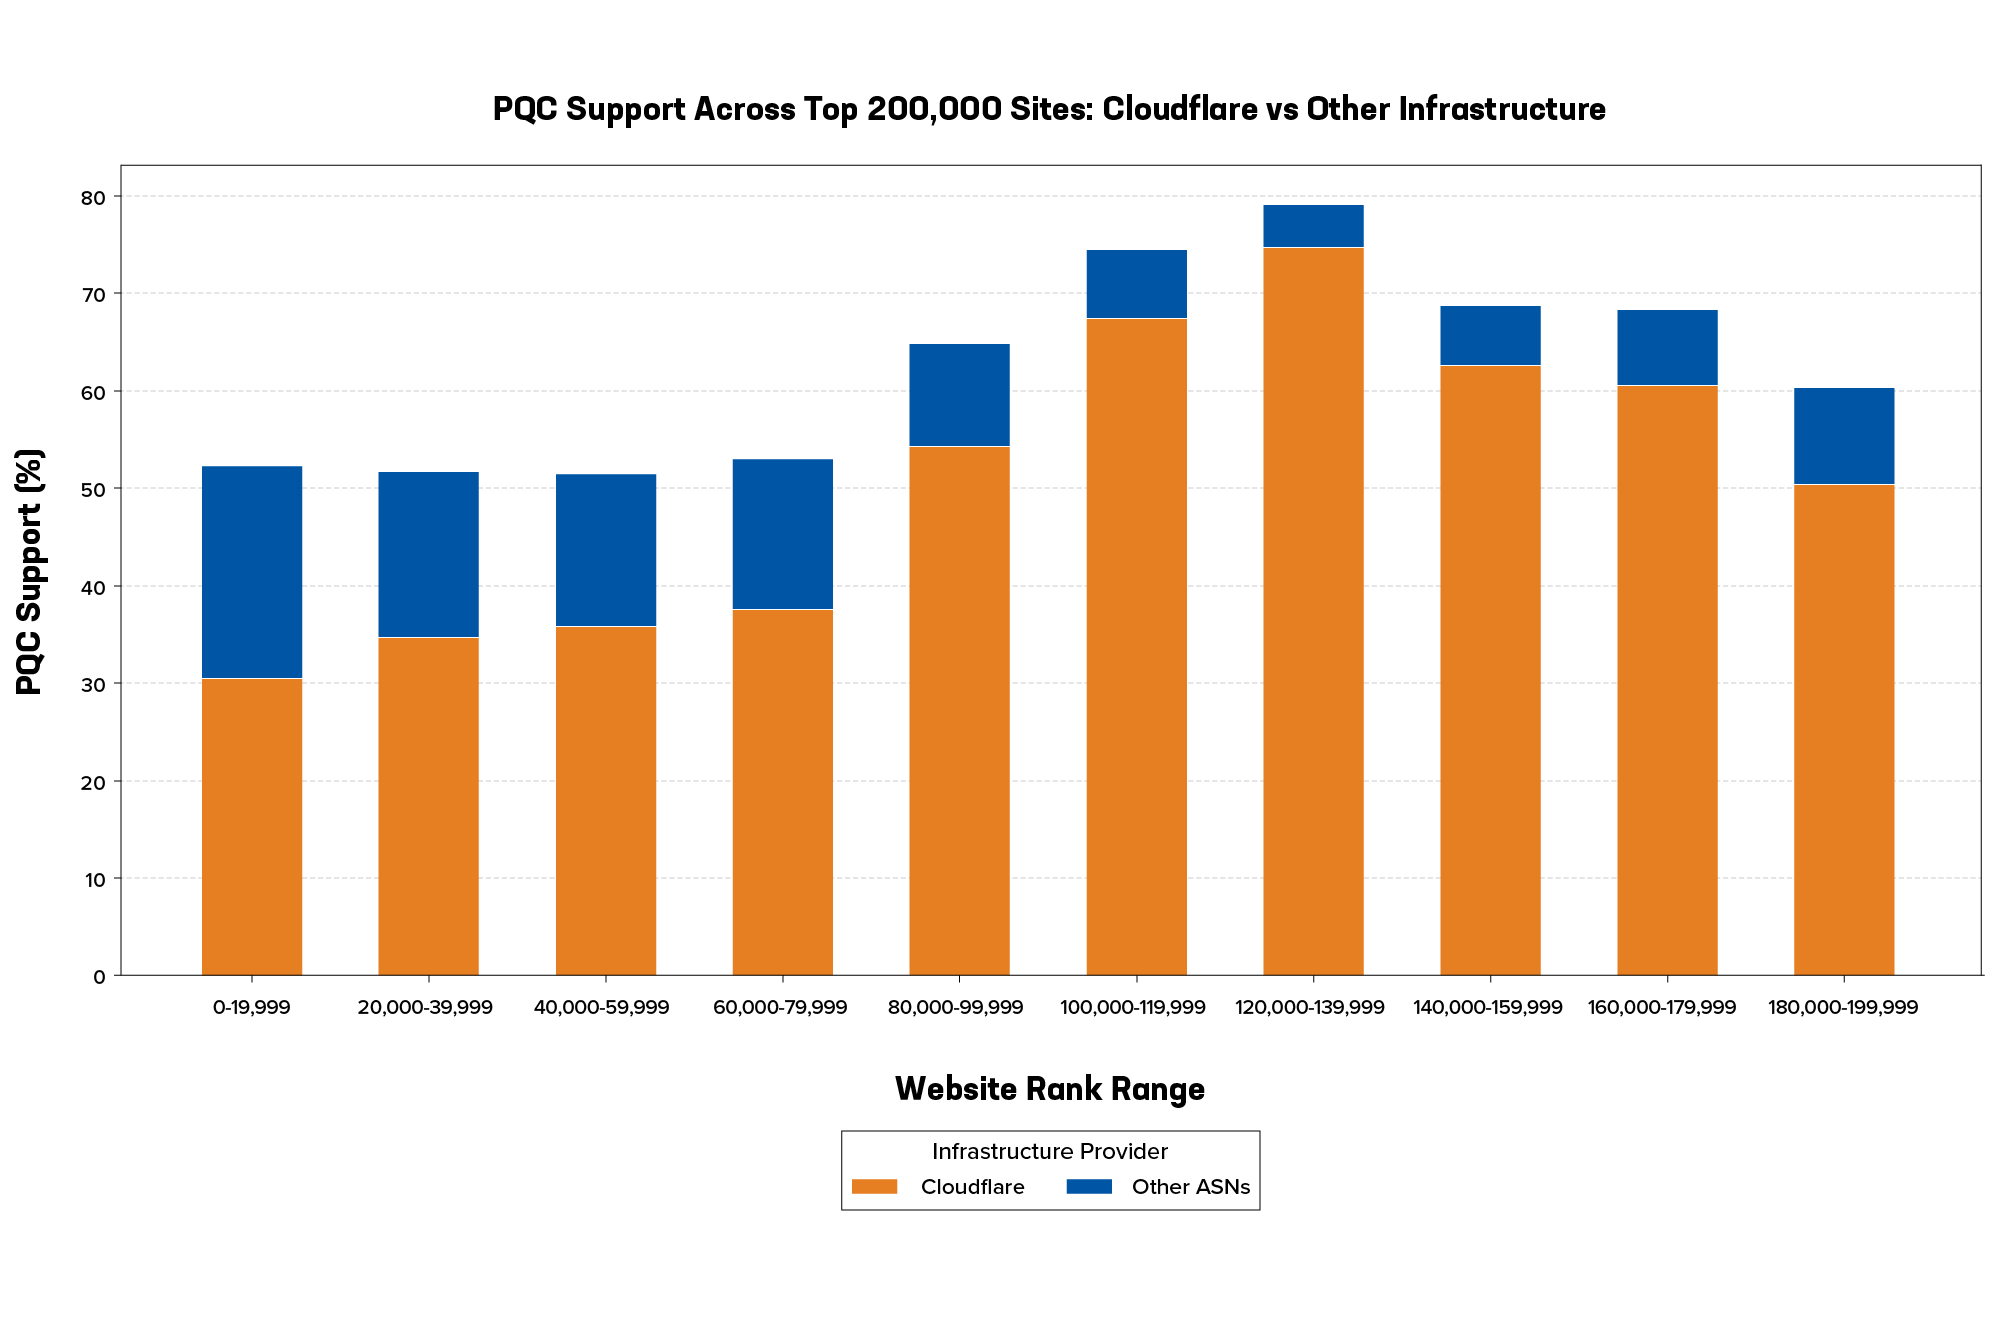
Darüber hinaus gibt es bei den Unterschieden zwischen dem Vorbereitungsstand der größten Unternehmen und dem kleiner oder mittlerer Unternehmen erhebliche Nuancen. Die Einführung von PQC und hybriden Verschlüsselungsverfahren erreicht ihren Höhepunkt nicht bei den Großunternehmen, die die weltweit führenden Websites betreiben, sondern im mittleren Rankingbereich (zwischen den Top 80.000 und den Top 200.000), wo sich mittlere und kleinere Unternehmen standardmäßig auf die Sicherheitsmaßnahmen ihrer Cloud- und CDN-Anbieter verlassen. Oberflächlich betrachtet scheinen diese kleineren Organisationen als Gruppe besser geschützt zu sein als die Großkonzerne: Ihre PQC-Bereitschaft liegt bei annähernd 80 % oder sogar darüber.
Das Problem dabei, sich auf die PQC-Unterstützung durch Drittanbieter zu verlassen, ist die daraus entstehende Sorglosigkeit. Diese mittelständischen Unternehmen wissen möglicherweise gar nicht, welche Verschlüsselungsverfahren ihr CDN verwendet, und haben bei dieser Entscheidung kaum oder gar kein Mitspracherecht. Noch wichtiger ist, dass die meisten von ihnen die Risiken für ihre übrige Infrastruktur – von Ursprungsservern bis hin zu API-Ökosystemen – wahrscheinlich nicht mit der nötigen Dringlichkeit angehen.
Hindernisse für den Fortschritt überwinden
Unterdessen ist die Verbreitung von PQC oder hybriden Verschlüsselungsverfahren bei den wertvollsten und sichtbarsten Domains der Welt deutlich geringer. Warum?
Erstens betreiben die Unternehmen, denen diese Domains gehören, in der Regel komplexe Umgebungen und Konfigurationen. Viele kämpfen mit den Belastungen durch technische Schulden im Zusammenhang mit veralteter Betriebstechnologie (OT) oder zentralen Legacy-Anwendungen.
Auch veraltete Webserver spielen eine Rolle. Tatsächlich weisen einige Schwellenländer eine unerwartet hohe PQC-Bereitschaft auf, da sie traditionellere Architekturen weitgehend übersprungen haben und direkt zu modernen Cloud-First-Strategien übergegangen sind. Die Telekommunikationsbranche hingegen hinkt im Allgemeinen hinterher, weil sie so stark in private, spezialisierte und selbst gehostete Netzwerke investiert hat.
Zweitens müssen selbst Organisationen, die nicht mit diesen Herausforderungen konfrontiert sind, mitunter eine Reihe weiterer Hürden überwinden. Insbesondere Regierungen haben häufig mit langwierigen Haushalts- und Beschaffungszyklen zu kämpfen. Doch die finanziellen und architektonischen Auswirkungen der Weiterentwicklung der Kryptografie können jede Organisation vor Herausforderungen stellen. Auch regulatorische Anforderungen und Vorgaben zur Datensouveränität stellen Hürden dar.
Es gibt beispielsweise Hinweise darauf, dass große Industrienationen in der Europäischen Union stärker hinter Nordamerika zurückliegen, als man erwarten würde. Dies ist zum Teil auf ihre Anforderungen an die Datensouveränität zurückzuführen, die selbst betriebene lokale Rechenzentren oder regionale Anbieter begünstigen. Dadurch fällt der CDN-Effekt in diesen Regionen geringer aus und die Möglichkeit einer standardmäßigen PQC-Bereitschaft am Netzwerkrand entfällt. Einige EU-Staaten warten möglicherweise auch auf EU-weite Leitlinien der Agentur der Europäischen Union für Cybersicherheit (ENISA), während sie zugleich die sehr konkreten Empfehlungen einiger nationaler Cybersicherheitsbehörden berücksichtigen.
Bewahren Sie in Ihrer gesamten IT-Landschaft kryptografische Agilität
Konkrete Empfehlungen, die einen einzelnen Verschlüsselungsalgorithmus bevorzugen, sind in der Tat mit Vorsicht zu betrachten, da kein einzelner PQC-Algorithmus Risiken dauerhaft beseitigen kann. Kryptografische Agilität wird entscheidend sein, und mangelnde Flexibilität bremst einige Unternehmen bereits heute aus.
Ein Anzeichen dafür ist die Verwendung von Zertifikaten mit übermäßig langer Gültigkeitsdauer. Unsere Untersuchungen haben ergeben, dass fast jede fünfte führende Website (19 %) noch immer Zertifikate mit einer Gültigkeitsdauer von mehr als 90 Tagen einsetzt. Unternehmen, die die Erneuerung kurzlebiger Zertifikate noch nicht automatisiert haben, werden kaum in der Lage sein, Verschlüsselungsverfahren so schnell auszutauschen, wie es der Übergang zur Post-Quanten-Kryptografie erfordern wird.
Sie benötigen mehr Agilität, um sich nicht nur gegen aktuelle PQC-Bedrohungen zu schützen und die stetig kürzer werdenden Zertifikatslaufzeiten zu bewältigen, sondern auch ihre IT-Landschaften gegen KI-gestützte Kryptoanalysen abzusichern, die klassische Verschlüsselungsverfahren knacken können.
Denken Sie daran, sich nicht nur auf Websites vorzubereiten
Auch wenn jeder Fortschritt zu begrüßen ist, darf nicht außer Acht gelassen werden, dass sich unsere Untersuchung ausschließlich auf Websites konzentrierte. Zwar hat der öffentliche Netzwerkrand Unternehmen dabei geholfen, erhebliche Verbesserungen beim Schutz von Daten während der Übertragung zu erzielen, doch die meisten haben kaum damit begonnen, sich mit anderen, ebenso kritischen Bedrohungen im Zusammenhang mit Post-Quanten-Kryptografie (PQC) auseinanderzusetzen.
Zu diesen Bedrohungen zählen offensichtliche Risiken für die Infrastruktur sowie für interne Netzwerke und den internen Datenverkehr. Dazu gehört auch, sich auf die Auswirkungen vorzubereiten, die umfangreiche PQC-Chiffren beispielsweise auf die Latenz und den Betrieb von Authentifizierungsprotokollen, internen Service-Meshes, IoT- und OT-Geräten sowie Kubernetes-mTLS-Nutzdaten haben können.
Ergreifen Sie die Maßnahmen, die keinen Aufschub dulden
Ob der Q-Day früher als erwartet oder später eintritt, ist in vielerlei Hinsicht unerheblich. Gesetzliche Vorgaben und vernünftige Vorsichtsmaßnahmen gebieten es, dass Unternehmen jeder Größe erste Schritte hin zu einem besseren Schutz unternehmen. Hier sind einige Maßnahmen, mit denen Sie sofort beginnen können:
- Erfassen Sie alle Berührungspunkte mit Kryptografie in Ihrem Unternehmen, um eine kryptografische Stückliste (Cryptographic Bill of Materials, CBOM) zu erstellen. Sie müssen wissen, welche Bereiche betroffen sein werden, um die Risiken zu beheben.
- Führen Sie TLS 1.3 ein, falls Ihre Organisation dies noch nicht getan hat. Für den Einsatz hybrider Verschlüsselungsverfahren ist dies zwingend erforderlich.
- Ergreifen Sie alle erforderlichen Maßnahmen, um die Gültigkeitsdauer von Zertifikaten zu verkürzen und deren Erneuerung zu automatisieren, da die standardmäßige Gültigkeitsdauer von mehreren Monaten auf nur wenige Tage sinkt.
- Machen Sie sich klar, was CDNs, Hyperscaler und Cloud-Anbieter für Sie leisten können – und was nicht. Verlassen Sie sich nicht ausschließlich auf die standardmäßigen Sicherheitsvorkehrungen von Drittanbietern. Informieren Sie sich darüber, welche Verschlüsselungsverfahren sie einsetzen, und verfolgen Sie deren Weiterentwicklung, während Sie die Einsatzbereitschaft Ihres gesamten CBOM verbessern.
- Sprechen Sie mit all Ihren Technologieanbietern darüber, wo und wie die Vorbereitung auf PQC in ihre Lösungen integriert ist und wie Sie von deren Fachwissen profitieren können.
- Bilden Sie sich selbst oder ein PQC-Team in Ihrem Unternehmen weiter, um Entscheidungen treffen zu können, die Ihre allgemeine kryptografische Agilität künftig erhöhen.
Weitere Informationen finden Sie auf unserer Webseite zu PQC-Lösungen. Lesen Sie außerdem unbedingt den vollständigen Bericht von F5 Labs: „2026 – Stand der Post-Quanten-Kryptografie im Web“.
Über den Autor
Ähnliche Blogbeiträge

Wie CISOs KI-Sicherheitsrisiken messen können
Erfahren Sie, wie CASI, ARS und die Threat Intelligence von F5 Labs CISOs dabei unterstützen, KI-Sicherheitsrisiken über den gesamten KI-Lebenszyklus hinweg zu bewerten.

Drei Kräfte, die die Sicherheitsführung neu gestalten: verteilte KI-Inferenz, Bedrohungsentwicklung und hybride Multicloud
Entdecken Sie die neuesten KI-Trends, die die Sicherheitslandschaft rasant verändern.

F5-Bericht 2026: KI-Inferenz ist angekommen und macht eine ohnehin komplexe IT-Landschaft noch komplizierter
Neu veröffentlichte Forschungsergebnisse von F5 zeigen, dass die Mehrheit der Unternehmen KI-Inferenz intern durchführt und ein durchschnittliches Unternehmen inzwischen sieben KI-Modelle nutzt.

Inferenz: Der wichtigste Teil der KI, von dem du so tust, als gäbe es ihn nicht
KI zu skalieren bedeutet, die Inferenz zu skalieren. Erfahren Sie, warum Inferenzserver für die Verwaltung von Leistung, Telemetrie und Sicherheit bei produktiven KI-Workloads entscheidend sind.

Umgang mit Anwendungsschwachstellen: Best Practices für Sicherheitstests
Sowohl das Ausmaß als auch die Komplexität von Anwendungsschwachstellen nehmen rasant zu. Erfahren Sie, warum ein proaktiver, mehrschichtiger Ansatz für Sicherheitstests unerlässlich ist.

Wie steht SecOps zu KI?
F5 führte eine umfassende Stimmungsanalyse unter Sicherheitsexperten auf Reddit durch, um ihre Ansichten zu KI zu untersuchen.