KI löst viele Emotionen aus. Manche halten sie für den nächsten in einer langen Reihe von Hypes, der sich bald zu NFTs und 3D-Fernsehern gesellen wird. Andere bauen Bunker, um sich auf bösartige, selbstbewusst werdende AGI-Herrscher vorzubereiten. Bei all den Übertreibungen lässt sich eines mit Sicherheit sagen: KI ist mit einer großen Menge an Daten verbunden.
Rund um KI gibt es einen großen Hype, der Kommentatoren begeistert, verängstigt oder skeptisch stimmt. Bei F5 interessiert uns jedoch, wie Fachleute aus der Praxis im Arbeitsalltag darüber denken. Um die tatsächlichen aktuellen Herausforderungen und Bedenken zu verstehen, haben wir eine umfassende Stimmungsanalyse in der größten Online-Community für Sicherheitsexperten durchgeführt, r/cybersecurity auf Reddit. Shawn Wormkes erster Blogbeitrag zu dieser Studie, „Wie steht SecOps zu KI?“, fasste die Gesamtergebnisse der Studie zusammen. Alle Zitate stammen direkt aus Kommentaren von Sicherheitsfachleuten aus dem Zeitraum zwischen Juli 2024 und Juni 2025. Im Folgenden befassen wir uns eingehender mit dem wichtigsten KI-bezogenen Anliegen des Jahres: der Datensicherheit.
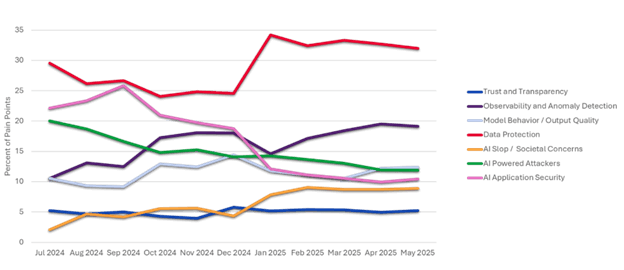
Bedenken betrafen die Offenlegung sensibler Daten, Schatten-KI und Compliance
Viele stellen sich eine KI-Bedrohungslandschaft vor, in der Kriminelle KI nutzen, um ausgeklügelte Social-Engineering-Angriffe durchzuführen und Heerscharen intelligenter Bots zu entfesseln. Diese Bedrohungen sind real, doch Sicherheitsexperten zeichnen ein Bild von einer deutlich argloseren, ebenso schädlichen und weitaus weiter verbreiteten Gefahr. So wurden im SecOps-Bereich Bedenken hinsichtlich des internen Missbrauchs von KI 2,3-mal häufiger geäußert als Bedenken hinsichtlich eines böswilligen Missbrauchs.
“„In einer Welt mit hochleistungsfähiger KI haben andere vielleicht Angst vor KI, aber meine einzige Sorge sind Kunden und Kollegen, die KI nutzen, um unglaublich dumme Dinge zu tun – und nicht Angreifer, die sie nutzen, um unglaublich clevere Dinge zu tun.“ – Kommentar in Reddits r/cybersecurity”
Damit sind wir beim Kern des ersten Problems: der Offenlegung sensibler Informationen. Ein Praktiker brachte es treffend auf den Punkt: „Seien wir ehrlich: Jeder nutzt bei der Arbeit LLMs und gibt dabei alle möglichen sensiblen Informationen in Prompts ein.“ Da die Kontextfenster der Modelle immer größer werden und immer mehr Dateitypen für die Retrieval-Augmented Generation (RAG) genutzt werden können, haben Mitarbeitende erkannt, dass sie am schnellsten zu einer fundierten Ausgabe gelangen, wenn sie dem LLM alle Informationen geben, die es möglicherweise benötigt. Dies steht in direktem Widerspruch zum Prinzip der geringsten Rechte, einem wesentlichen Grundpfeiler von Zero Trust. Einfach ausgedrückt: „Zwischen Sicherheit und Leistungsfähigkeit besteht immer ein Spannungsverhältnis.“
Herkömmliche Strategien zur Durchsetzung von Richtlinien funktionieren nicht
Der logische Schritt, den die meisten Unternehmen zur Absicherung von KI unternehmen, ist die Einführung einer Richtlinie zur akzeptablen Nutzung (Acceptable Use Policy, AUP). Es gibt eine Vielzahl von Strategien, doch es besteht Einigkeit darüber, dass herkömmliche Abschreckungs- und Beschränkungsmaßnahmen nicht ausreichen.
“„Die Nutzung einer Technologie zu verbieten, scheint nach hinten loszugehen und lediglich dazu zu führen, dass sie außerhalb Ihrer Kontrolle eingesetzt wird … Einfach zu sagen: ‚Das dürfen Sie nicht verwenden‘, wird die Leute nicht davon abhalten … Bis Sie den Verstoß entdeckt haben und die Personalabteilung Ihres Unternehmens in der Lage ist, die betreffenden Personen zu entlassen, werden diese die Daten Ihres Unternehmens bereits in die KI ihrer Wahl eingegeben haben.“ – Kommentar in Reddits r/cybersecurity”
Wie ein Nutzer beschreibt, zögern herkömmliche Tools wie Web Application Firewalls (WAFs) und DNS-Filterung das Unvermeidliche lediglich hinaus: „Indem man sie blockiert, zwingt man seine Daten im Grunde in diese kostenlosen Dienste. Der Umgang mit Sperrlisten wird immer einem Katz-und-Maus-Spiel gleichen.“ Damit kommen wir zu einer der meistdiskutierten Herausforderungen des vergangenen Jahres: Schatten-KI. Täglich werden neue Modelle veröffentlicht, und stündlich entstehen per Vibe Coding neue Wrapper für diese Modelle. Nutzer werden immer Wege finden, Richtlinien zu umgehen, die sie als Hindernisse bei der erfolgreichen Erfüllung ihrer jeweiligen Aufgaben betrachten.
Die beiden größten Bedenken – Schatten-KI und die Offenlegung sensibler Daten – schaffen zusammen ein Worst-Case-Szenario für Sicherheitsteams: eine massive Gefährdung bei völlig fehlender Transparenz. Nutzer könnten gängige LLMs verwenden, um ihre Lesezeit zu verkürzen, und dabei möglicherweise vertrauliche Dokumente hochladen. Mit Lösungen für Schatten-KI könnte das SecOps-Team diese Interaktionen jedoch beobachten und verschiedene Maßnahmen zur Risikominderung ergreifen. Es könnte die betreffende Person bei künftigen Interaktionen genauer im Blick behalten oder ihr den Zugriff auf kritische Ressourcen verwehren, bis sich ihr Verhalten ändert. Ohne eine Lösung für Schatten-KI führen herkömmliche Gegenmaßnahmen wie Firewalls und DNS-Blockierung lediglich dazu, dass Nutzer auf unbekannte Wrapper derselben Basismodelle ausweichen. Dadurch bleiben Art, Ausprägung und Ort riskanter Verhaltensweisen im Verborgenen.
Bei der Compliance laufen alle Risiken zusammen
Da zu den bestehenden branchenspezifischen Vorschriften immer mehr Compliance-Vorgaben wie der EU AI Act und die Datenschutz-Grundverordnung (DSGVO) hinzukommen, riskieren Unternehmen ohne angemessene Governance für KI-Daten empfindliche Geldbußen, rechtliche Haftung und einen Verlust des öffentlichen Vertrauens.
“„Tools, die keine aussagekräftigen Audit-Protokolle bieten oder keine Einschränkung der Weitergabe von Nutzerdaten ermöglichen, sind ebenfalls Warnsignale. Manche verbieten pauschal alles, was die SOC-2- oder DSGVO-Anforderungen nicht erfüllt. Für viele hängt es letztlich von der Risikobereitschaft ab: Wenn ein Tool die Kontrolle über sensible Informationen nicht gewährleisten kann, kommt es nicht infrage.“ – Kommentar in Reddits r/cybersecurity”
Sicherheitsexperten haben bereits einige Technologien erlebt, bei denen die Begeisterung und der Wunsch, mit der Konkurrenz gleichzuziehen, Sicherheitsüberlegungen in den Hintergrund drängten. Cloud-Computing nahm einen ähnlichen Weg wie die KI heute: rasche Einführung und Vorfreude auf spannende neue Möglichkeiten, gefolgt von weitverbreiteten Fehlkonfigurationen, übermäßigen Zugriffsrechten und einem Versagen des Modells der geteilten Verantwortung. Kommt Ihnen das bekannt vor? Der wesentliche Unterschied besteht darin, dass es bei der Cloud deutlich weniger Beteiligte gab, die zum Gesamtrisiko beitragen konnten. Die neue Dimension der KI-Sicherheit erweitert den unmittelbaren Fokus: Statt Cloud-Architekten und -Ingenieure als Hauptverdächtige zu betrachten, rückt nun jeder in den Blick, der Zugriff auf sensible Daten hat – einschließlich der Modelle selbst.
“„Es gibt nach wie vor eine ziemlich deutliche Kluft zwischen den KI-Unternehmen, die in Sicherheit und Compliance investieren, und jenen, die darauf hoffen, dass ihre Kunden von der Technologie so begeistert sind, dass sie diese Schritte überspringen.“ – Kommentar in Reddits r/cybersecurity”
Praktiker wissen, worauf es ankommt
Es hat noch nie eine Technologie gegeben, die nicht mit einem gewissen Risiko verbunden war, und auch keine, bei der die ganze Welt gemeinsam gesagt hätte: „Zu riskant, hören wir alle sofort damit auf.“ Sicherheitsexperten wissen, dass ein wichtiger und anspruchsvoller Weg vor ihnen liegt.
“„Bei Cybersicherheit geht es um Risiken, nicht um pauschale Aussagen wie sicher oder unsicher. Generative KI birgt viele Risiken … bedeutet das, dass GenAI so unsicher ist, dass man sie nicht einmal mit der Kneifzange anfassen sollte? Das glaube ich nicht. Entscheidend ist, Nutzen und Risiken für das Unternehmen im Kontext seiner Ziele und Risikobereitschaft gegeneinander abzuwägen.“ – Kommentar in Reddits r/cybersecurity”
Sicherzustellen, dass KI-Interaktionen mit Daten durch wirksame Schutzmechanismen abgesichert und kontinuierlich überwacht werden können, ist eine anspruchsvolle Aufgabe, aber eine notwendige Voraussetzung, wenn sich die Einführung von KI im derzeitigen Tempo fortsetzt.
F5 ergreift bereits umfassende Maßnahmen, um diese Herausforderungen zu bewältigen, und wir werden uns auch weiterhin an den Einschätzungen der SecOps-Teams orientieren, um unsere Prioritäten festzulegen. Weitere Informationen finden Sie hier.
Über den Autor

Ähnliche Blogbeiträge

Wie CISOs KI-Sicherheitsrisiken messen können
Erfahren Sie, wie CASI, ARS und die Threat Intelligence von F5 Labs CISOs dabei unterstützen, KI-Sicherheitsrisiken über den gesamten KI-Lebenszyklus hinweg zu bewerten.

Drei Kräfte, die die Sicherheitsführung neu gestalten: verteilte KI-Inferenz, Bedrohungsentwicklung und hybride Multicloud
Entdecken Sie die neuesten KI-Trends, die die Sicherheitslandschaft rasant verändern.

F5-Bericht 2026: KI-Inferenz ist angekommen und macht eine ohnehin komplexe IT-Landschaft noch komplizierter
Neu veröffentlichte Forschungsergebnisse von F5 zeigen, dass die Mehrheit der Unternehmen KI-Inferenz intern durchführt und ein durchschnittliches Unternehmen inzwischen sieben KI-Modelle nutzt.

Inferenz: Der wichtigste Teil der KI, von dem du so tust, als gäbe es ihn nicht
KI zu skalieren bedeutet, die Inferenz zu skalieren. Erfahren Sie, warum Inferenzserver für die Verwaltung von Leistung, Telemetrie und Sicherheit bei produktiven KI-Workloads entscheidend sind.

Umgang mit Anwendungsschwachstellen: Best Practices für Sicherheitstests
Sowohl das Ausmaß als auch die Komplexität von Anwendungsschwachstellen nehmen rasant zu. Erfahren Sie, warum ein proaktiver, mehrschichtiger Ansatz für Sicherheitstests unerlässlich ist.

Wie steht SecOps zu KI?
F5 führte eine umfassende Stimmungsanalyse unter Sicherheitsexperten auf Reddit durch, um ihre Ansichten zu KI zu untersuchen.