Bei neuen Technologien lässt man sich leicht von der Begeisterung anstecken. Jeder erinnert sich an das Gefühl beim ersten Prompt für ein Large Language Model (LLM), bei der ersten Nutzung eines Webbrowsers oder angesichts der verrückten Vorstellung, dass die eigenen Daten in einer „Cloud“ gespeichert sind. Doch mit jeder neuen Innovation gibt es auch ein stöhnendes Team von Sicherheitsexperten, das herausfinden muss, wie wir alle diese Technologien sicher nutzen können. Schlagzeilen und Zukunftsvisionen – und davon gibt es bei KI reichlich – können uns schnell in ihren Bann ziehen. Doch während wir die Rolle definieren, die F5 bei der KI-Sicherheit spielen wird, war es für uns an der Zeit, einen Schritt zurückzutreten und zu fragen: Wie steht die Sicherheits-Community zu KI?
Da unsere Kunden für uns bei F5 absolute Priorität haben, haben wir sämtliche KI-bezogenen Kommentare des vergangenen Jahres (Juli 2024 bis Juni 2025) von den aktivsten Nutzern der größten Online-Community für Sicherheitsexperten analysiert: Reddits r/cybersecurity. Wir ordneten jeden Kommentar und Nutzer einer Stimmungskategorie zu und ermittelten jeweils die ausdrücklich genannten oder zugrunde liegenden Problempunkte.
Bei KI ist SecOps geteilter Meinung
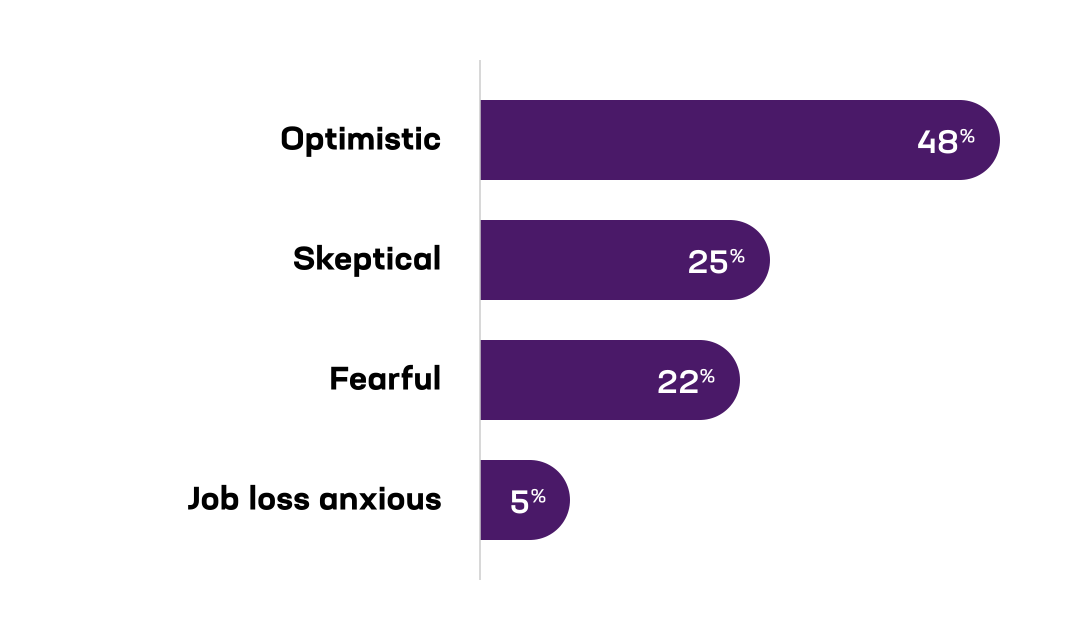
Die Hälfte der Kommentare aus dem SecOps-Bereich äußerte sich optimistisch über KI. Die Befragten setzen KI-gestützte Tools in ihren Technologie-Stacks ein, automatisieren wiederkehrende Aufgaben oder nutzen KI-Assistenten, um Warnmeldungen zu priorisieren.
“Ich bin erstaunt, wie gut sie neue Angriffsmuster erkennt.“ „KI wird bleiben – nutzen Sie sie als Ergänzung, als Helfer.”
Kommentare in Reddits r/cybersecurity
Die andere Hälfte der Kommentare schwankte zwischen der Angst angesichts der schwierigen Aufgabe, KI-Systeme abzusichern, und der Skepsis, dass sich KI noch wesentlich weiterentwickeln wird, als sie es bereits getan hat.
“KI = Anwendungen, von denen wir nur sehr wenig verstehen und die auf Anwendungen aufbauen, die wir seit Jahrzehnten nur äußerst mangelhaft absichern.”
Kommentar in Reddits r/cybersecurity
Schatten-KI und Datensicherheit
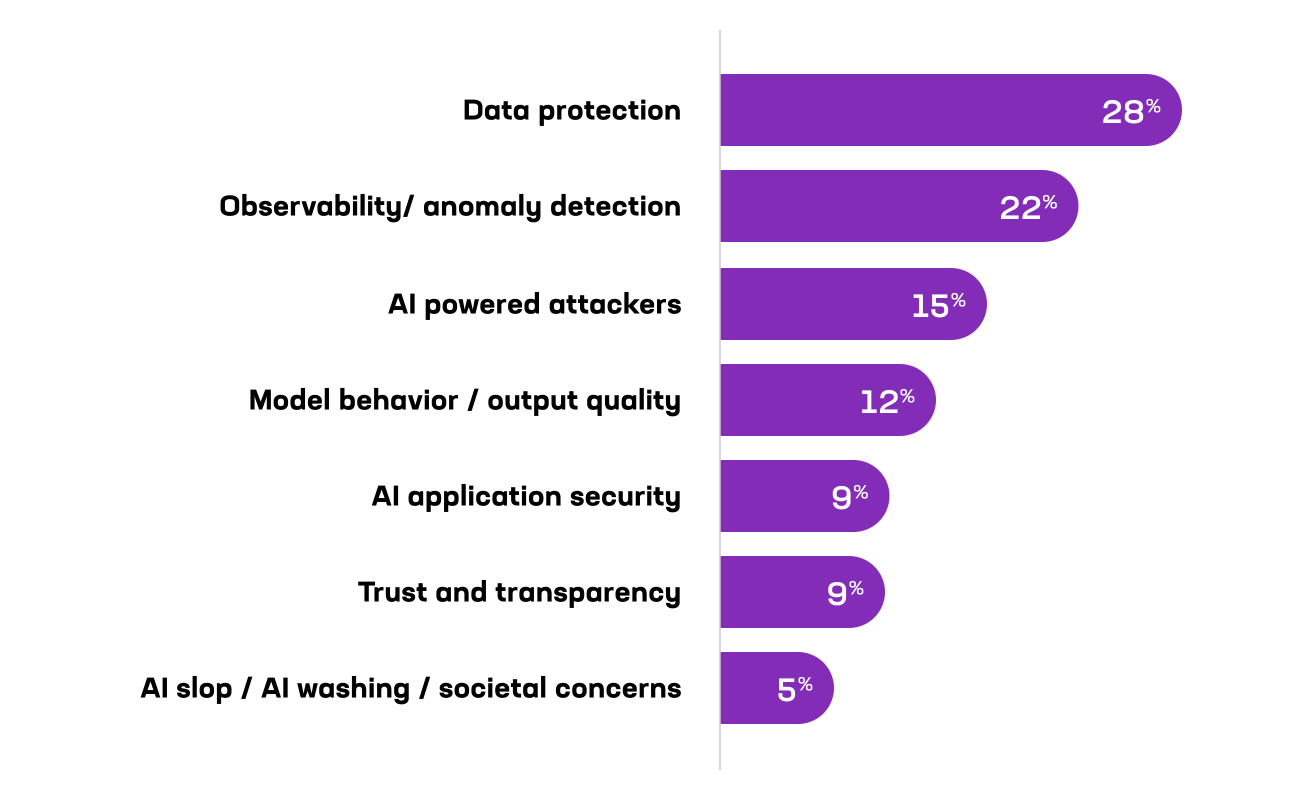
Das Spannungsfeld zwischen dem Datenbedarf von KI und den Leitprinzipien der Cybersicherheit hat die Datensicherheit in den Mittelpunkt der Debatte gerückt. Bereits zu Beginn des Jahres 2025 war sie das wichtigste Anliegen von Sicherheitsexperten, und mit der beschleunigten Einführung von KI in Unternehmen hat sich diese Sorge weiter verschärft.
“Daten sind der Schlüssel zur Leistungsfähigkeit von KI. Je mehr Daten ihr zur Verfügung stehen, desto leistungsfähiger ist sie. Dieses Modell steht in direktem Widerspruch zur Absicherung des Datenzugriffs durch Zugriffskontrollen, Netzwerksegmentierung und das Prinzip der geringsten Rechte. Wer KI in großem Maßstab einsetzt, muss faktisch viele Sicherheitskontrollen aufheben, die den Zugriff von KI-Modellen auf Daten verhindern würden. Unternehmen stehen derzeit vor der Wahl: Wollen sie leistungsfähige KI ODER wollen sie Sicherheit?”
Kommentar auf Reddit im Subreddit r/cybersecurity
Das größte Problem in diesem Bereich ist Schatten-KI, also die unbefugte Nutzung von KI-Systemen durch Benutzer. Unabhängig davon, ob eine Organisation bei der Einführung von KI noch am Anfang steht oder bereits weit fortgeschritten ist, bleibt dieses Problem in jeder Phase bestehen.
Observability ist eine grundlegende Voraussetzung, kein Feature
Datensicherheit mag die Diskussion dominieren, doch Beobachtbarkeit und Anomalieerkennung sind im gesamten SecOps-Bereich die nächstwichtigsten Anliegen beim Einsatz von KI. Während Anbieter damit werben, wie KI Sicherheitsabläufe unterstützen kann, betonen Fachleute die Notwendigkeit eines ausgewogenen Ansatzes: „Die Möglichkeiten von KI-Sicherheitsagenten sind begrenzt, und der Mensch muss stets eingebunden bleiben.“ Ein Analyst berichtete von seinen Erfahrungen mit KI zur Automatisierung der L1-Triage von EDR-Warnmeldungen, wodurch die MTTT von 45 Minuten auf unter zwei Minuten verkürzt wurde. Er schränkte jedoch ein: „Das ging nicht ohne Schutzmechanismen, Schutzmechanismen und noch mehr Schutzmechanismen.“ Die Forderung ist eindeutig: kontinuierliche Transparenz und Nachverfolgbarkeit bei allen KI-Interaktionen schaffen, repetitive Aufgaben automatisieren und strategische Entscheidungen weiterhin Menschen überlassen.
Die Vorgehensweisen der Angreifer ändern sich
“Am besten stellt man sich KI so vor, als würde man die Angreifer um zehn, Dutzende oder Hunderte Mitarbeiter verstärken … Ich schätze, dass die besten 5 % der Angreifer ihre Effektivität heute um 50–300 % gesteigert haben.”
Kommentar in Reddits r/cybersecurity
Dies ist keine theoretische Bedrohung, sondern ein Kraftverstärker, der die Einstiegshürde für Opportunisten senkt und zugleich die Möglichkeiten hochentwickelter Bedrohungsakteure erweitert. In der Praxis werden diese Veränderungen in zwei Formen diskutiert: neue adversariale KI-Techniken wie Prompt-Injection- oder Jailbreak-Angriffe auf KI-Systeme sowie eine böswillige Demokratisierung von Social-Engineering-Angriffen wie Phishing und Deepfakes. Die Bedenken hinsichtlich Letzterer sind weiter gewachsen, da Modelle und Agenten mit immer mehr Tools und Daten verbunden werden.
Das Verhalten von Modellen braucht Leitplanken
Weitere 12 % der genannten Problempunkte stuften das Modellverhalten und die Qualität der Ausgaben als Sicherheitsrisiko ein. Zu den größten Bedenken zählten Halluzinationen, Genauigkeitsmängel und schädliche Ausgaben. An erster Stelle stand jedoch die Ausweitung von Berechtigungen – also der Zugriff von KI auf Daten oder die Ausführung von Aufgaben, für die sie keine Berechtigung hat. Hier zeigt sich, dass SecOps auf praxistaugliche Schutzmechanismen drängt: eine auf Geschäftsrisiken abgestimmte Inhaltsmoderation, die Einhaltung von Richtlinien und klar definierte Berechtigungen für Modelle und Agenten.
Was SecOps von KI-Sicherheit erwartet
Zwischen den Zeilen und manchmal auch ganz direkt ist zu erkennen, dass Sicherheitsteams von Anbietern die Erfüllung höherer Standards erwarten:
- Datensicherheit hat oberste Priorität: Schutz vor Datenverlust (DLP) zur Durchsetzung von KI-Richtlinien und Zugriffskontrollen nach dem Prinzip der geringsten Rechte.
- Kein „AI-Washing“: Belegen Sie Sicherheits- und Compliance-Funktionen mit stichhaltigen Nachweisen statt mit leeren Versprechungen.
- Observability auditfähig und nutzbar machen: Gestalten Sie die Integration in bestehende SIEM-/SOAR-Workflows einfach und effektiv und sorgen Sie für Transparenz bei allen Interaktionen.
- Flexibilität für Menschen als Teil des Prozesses: Bei der Entwicklung die Wirkung priorisieren, nicht nur die Geschwindigkeit.
- Widerstandsfähigkeit gegen Angriffe: Die KI-Angriffsfläche verändert sich ständig, und die Lösungen müssen sich mit ihr weiterentwickeln, wenn neue Bedrohungen entstehen.
- Vereinfachen Sie das Richtlinienmanagement. Richten Sie sich ohne manuellen Aufwand an unternehmensweiten Richtlinien und regulatorischen Rahmenwerken aus.
Wir haben den Ruf gehört
Priorisieren Sie den Datenschutz, passen Sie Sicherheitsmaßnahmen an neue Bedrohungen durch Angreifer an, verankern Sie Beobachtbarkeit als Grundlage aller Interaktionen und berücksichtigen Sie bei der Entwicklung eine verantwortungsvolle KI-Governance. Wir werden weiterhin Erkenntnisse aus Praxistests teilen, konkrete Handlungsempfehlungen veröffentlichen, die Sicherheitsteams direkt umsetzen können, und transparent darlegen, wie wir Risiken reduzieren.
In Anlehnung an den obigen Reddit-Kommentar über sichere ODER effektive KI freuen wir uns darauf, dieses „oder“ durch ein „und“ zu ersetzen.
Wir haben den Ruf gehört; hier ist unsere Antwort.
Über den Autor
Ähnliche Blogbeiträge

Wie CISOs KI-Sicherheitsrisiken messen können
Erfahren Sie, wie CASI, ARS und die Threat Intelligence von F5 Labs CISOs dabei unterstützen, KI-Sicherheitsrisiken über den gesamten KI-Lebenszyklus hinweg zu bewerten.

Drei Kräfte, die die Sicherheitsführung neu gestalten: verteilte KI-Inferenz, Bedrohungsentwicklung und hybride Multicloud
Entdecken Sie die neuesten KI-Trends, die die Sicherheitslandschaft rasant verändern.

F5-Bericht 2026: KI-Inferenz ist angekommen und macht eine ohnehin komplexe IT-Landschaft noch komplizierter
Neu veröffentlichte Forschungsergebnisse von F5 zeigen, dass die Mehrheit der Unternehmen KI-Inferenz intern durchführt und ein durchschnittliches Unternehmen inzwischen sieben KI-Modelle nutzt.

Inferenz: Der wichtigste Teil der KI, von dem du so tust, als gäbe es ihn nicht
KI zu skalieren bedeutet, die Inferenz zu skalieren. Erfahren Sie, warum Inferenzserver für die Verwaltung von Leistung, Telemetrie und Sicherheit bei produktiven KI-Workloads entscheidend sind.

Umgang mit Anwendungsschwachstellen: Best Practices für Sicherheitstests
Sowohl das Ausmaß als auch die Komplexität von Anwendungsschwachstellen nehmen rasant zu. Erfahren Sie, warum ein proaktiver, mehrschichtiger Ansatz für Sicherheitstests unerlässlich ist.

Wie steht SecOps zu KI?
F5 führte eine umfassende Stimmungsanalyse unter Sicherheitsexperten auf Reddit durch, um ihre Ansichten zu KI zu untersuchen.