Jahrelang folgte das Schwachstellenmanagement einem vertrauten Ablauf. Eine Schwachstelle wurde entdeckt und offengelegt, Sicherheitsteams bewerteten das Risiko, Unternehmen testeten eine Lösung, und Patches durchliefen Änderungskontrollprozesse und Wartungsfenster, bevor sie in der Produktionsumgebung bereitgestellt wurden.
Dieses Modell beruhte auf etwas, das Unternehmen leicht als selbstverständlich betrachten konnten: Zeit.
Heute schwindet diese Zeit. Künstliche Intelligenz beschleunigt das Aufspüren von Schwachstellen, die Entwicklung von Exploits und automatisierte Angriffsabläufe. Je leistungsfähiger und breiter verfügbar diese Fähigkeiten werden, desto deutlicher zeigt sich für Sicherheitsteams ein grundlegendes Ungleichgewicht. Angreifer können zunehmend mit Maschinengeschwindigkeit agieren, während Verteidiger weiterhin an die Rahmenbedingungen der Unternehmens-IT gebunden sind.
“Die Antwort besteht nicht darin, grundlegende Sicherheitsprinzipien aufzugeben oder auf KI als Wundermittel zu setzen. Vielmehr gilt es herauszufinden, wie Unternehmen diese Grundlagen bewahren können, wenn sich das Zeitfenster für ihre Umsetzung radikal verändert hat.”
Der Wettlauf im Umgang mit Sicherheitslücken hat sich verändert
Die Zahlen verdeutlichen, wie drastisch sich die Rahmenbedingungen verändert haben.
Wie ich auf dem virtuellen Post-Mythos Security Summit von F5 erläutere, betrug die durchschnittliche Zeit zwischen der Offenlegung einer Sicherheitslücke und ihrer Ausnutzung im Jahr 2018 mehr als zwei Jahre. Damit blieben den Verteidigern rund 771 Tage zum Handeln. Bis 2021 war dieses Zeitfenster auf etwa zehn Monate geschrumpft. 2024 waren es 53 Tage. 2025 waren es nur noch rund drei Wochen.
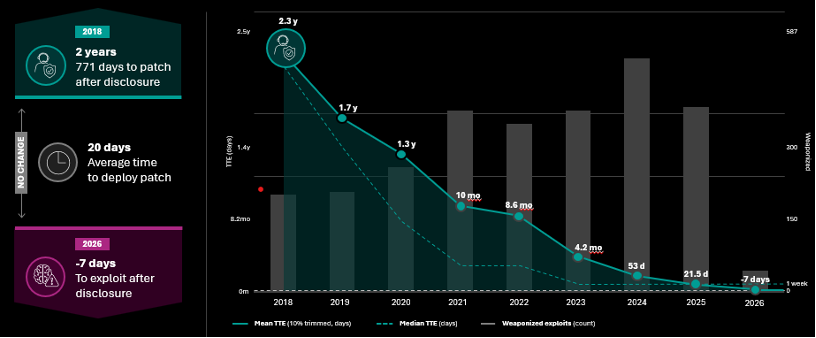
Heute beziffern die Daten von Mandiant M-Trends den geschätzten Zeitraum auf minus sieben Tage. Mit anderen Worten: Die Ausnutzung einer Schwachstelle kann bereits eine Woche vor ihrer öffentlichen Bekanntgabe beginnen. Gleichzeitig bleibt die durchschnittliche Zeit für die Bereitstellung von Patches mit etwa 20 Tagen im Wesentlichen unverändert – obwohl das Zeitfenster für die Verteidiger drastisch geschrumpft ist.
Das bedeutet nicht, dass Sicherheits- und IT-Teams einfach schneller arbeiten müssen. Die Bereitstellung eines Patches in einer gesamten Unternehmensumgebung erfordert Tests, Änderungskontrolle, Wartungsplanung, Maßnahmen zur Sicherstellung der Verfügbarkeit und eine teamübergreifende Abstimmung. Diese Prozesse gibt es aus gutem Grund. Eine überstürzte Änderung im Produktivbetrieb kann ihrerseits Sicherheits- und Geschäftsrisiken mit sich bringen.
Das Problem ist, dass diese Prozesse für ein Sicherheitsumfeld konzipiert wurden, in dem Abwehrteams in der Regel mehr Zeit zur Verfügung hatten.
Offensive Fähigkeiten werden leichter zugänglich
Spitzen-KI verändert auch, wer in der Lage ist, schneller zu agieren.
Die fortschrittlichsten Modelle ziehen einen Großteil der Aufmerksamkeit auf sich, doch der übergeordnete Trend könnte wichtiger sein. Allgemein verfügbare KI-Modelle können bereits bei Aufgaben wie Reverse Engineering, Penetrationstests und der Erforschung von Sicherheitslücken unterstützen. Gleichzeitig entstehen neue Projekte rund um agentengestütztes Red Teaming und die Bewertung von Sicherheitslücken in Webanwendungen.
Fähigkeiten, die zunächst nur die fortschrittlichsten Systeme bieten, bleiben selten dauerhaft auf diese beschränkt. Da die Modelle immer leistungsfähiger und Angriffswerkzeuge leichter bedienbar werden, sind ausgefeilte Techniken zur Schwachstellensuche und Exploit-Entwicklung inzwischen einem breiteren Spektrum von Angreifern zugänglich.
Dadurch wird das Schwachstellenmanagement von einem Wettlauf gegen andere menschliche Akteure zu einem zunehmend von Automatisierung geprägten Prozess. Und das wirft eine unbequeme Frage auf: Was passiert, wenn Angreifer handeln können, bevor ein Unternehmen seine Patches sicher eingespielt hat?
Patchen allein reicht nicht aus
Das Einspielen von Patches bleibt unverzichtbar. Doch wenn Schwachstellen bereits vor ihrer Offenlegung ausgenutzt werden können, dürfen Unternehmen nicht davon ausgehen, dass deren Behebung allein das Zeitfenster für Angriffe schnell genug schließt. Ebenso wenig kommt es infrage, einfach auf die betrieblichen Schutzmaßnahmen zu verzichten, die sichere Softwareänderungen gewährleisten.
Stattdessen müssen Sicherheitsverantwortliche den Zeitraum zwischen der Entdeckung und der Behebung einer Schwachstelle umfassender betrachten. Wie können Unternehmen ihre Gefährdung reduzieren, während ein Patch die erforderlichen Tests und Freigabeprozesse durchläuft? Wie können sie ermitteln, welche IT-Ressourcen zuerst Aufmerksamkeit benötigen? Wie können sie sicherstellen, dass Schutzmaßnahmen schneller greifen, ohne unvertretbare Betriebsrisiken zu verursachen?
Diese Fragen betreffen zunehmend sowohl die Sicherheit als auch den Betrieb. Sie deuten zugleich auf einen grundlegenden Wandel in der Art und Weise hin, wie Unternehmen über Resilienz nachdenken sollten.
Das Ziel besteht nicht einfach darin, bestehende Prozesse zu beschleunigen, sondern ein Betriebsmodell zu schaffen, das auf KI-gestützte Bedrohungen reagieren kann und zugleich die Disziplin, Transparenz und Verantwortlichkeit wahrt, die Unternehmen nach wie vor benötigen.
Technologie wird zwar ein entscheidender Bestandteil Ihrer Reaktion sein, ist aber nur ein Teil der Lösung. Unternehmen haben oft nicht deshalb Schwierigkeiten, weil ihnen Sicherheitstools fehlen, sondern weil ihre operativen Abläufe nicht mit der Bedrohungslage Schritt halten können.
Was passiert, wenn das Zeitfenster zum Patchen auf null schrumpft?
In meinem Vortrag auf dem F5 Post Mythos Security Summit mit dem Titel „Wenn Patchen nicht schnell genug ist,“ überführe ich dieses Problem von der Theorie in die Praxis und untersuche, was Verantwortliche für Sicherheit und IT-Betrieb tun können, wenn herkömmliche Zeitpläne für die Behebung von Schwachstellen auf Bedrohungen in KI-Geschwindigkeit treffen. Außerdem stelle ich konkrete Maßnahmen vor, mit denen Unternehmen ihre Sicherheitslage verbessern können, und zeige, wie F5 die Herausforderung angeht, Sicherheitsteams dabei zu unterstützen, Schritt zu halten.
Die Antwort besteht nicht darin, grundlegende Sicherheitsprinzipien aufzugeben oder auf KI als Wundermittel zu setzen. Vielmehr gilt es herauszufinden, wie Unternehmen diese Prinzipien aufrechterhalten können, wenn sich das Zeitfenster für ihre Umsetzung grundlegend verändert hat.
Sehen Sie sich meine On-Demand-Session beim F5 Post-Mythos Security Summit an und erfahren Sie mehr über modernes Patching im Zeitalter von Frontier-KI.
Über den Autor
Michael ist für die unternehmensweite Strategie und deren Umsetzung verantwortlich, um Sicherheit und Resilienz fest im Kern der Geschäftstätigkeit zu verankern. Er leitet die Bereiche Security, Risk und Digital Operations bei F5 und sorgt für durchgängiges operatives Vertrauen bei Kunden, Partnern und Mitarbeitenden. Montoya trat im Oktober 2025 dem Executive Leadership Team von F5 bei, nachdem er von 2021 bis 2025 dem Board of Directors von F5 angehört hatte. Vor seiner Tätigkeit bei F5 war Montoya Chief Operating Officer bei BlueVoyant und zuvor Chief Information Security Officer bei Equinix und Digital Realty. Mehr als ein Jahrzehnt lang war er bei Microsoft in globalen Führungspositionen tätig, unter anderem als Chief Cyber Security Officer, als regionaler CIO/CISO für EMEA und Asien sowie in einer globalen Führungsrolle für den Rechenzentrumsbetrieb.
Weitere Blogbeiträge von Michael MontoyaÄhnliche Blogbeiträge

Vier Gründe, warum Sie den F5 Post-Mythos Security Summit nicht verpassen sollten
Holen Sie sich Expertenrat, um Ihre Apps, APIs und Modelle in der Post-Mythos-Welt zu schützen.

Von einer App zu einer ganzen Agentenflotte: Ein 90-Tage-Framework für KI-Sicherheit
Vermeiden Sie den kostspieligen Ansatz „Jetzt bereitstellen, später absichern“ – mit einem umfassenden Framework zum Schutz von KI-Modellen, Anwendungen und autonomen Agenten.

Fünf Stufen antifragiler Cyberresilienz verwandeln Praxis in Ergebnisse
Erfahren Sie, wie fünf Stufen antifragiler Resilienz Störungen in adaptive Verhaltensweisen überführen, die Ausfälle begrenzen und hybride Multicloud-Architekturen stärken.

Warum Ihre KI-Richtlinien, Governance und Leitplanken nicht warten können
KI-Richtlinien und -Governance dürfen nicht länger als reine Formalitäten oder Zukunftsthemen betrachtet werden. Sie müssen durch praktische, durchsetzbare Leitplanken ergänzt werden.

Wenn „privat“ nicht privat ist: Wie ChatGPT-Unterhaltungen öffentlich wurden
KI verändert die Arbeitsabläufe in Unternehmen, doch eine übersehene Einstellung hat bereits Tausende vertraulicher Unterhaltungen öffentlich zugänglich gemacht
KI-Nutzung verstehen: Warum Unternehmen Transparenz brauchen
Anstatt einen zu laxen oder zu strengen Ansatz zu verfolgen, können Unternehmen durch mehr Transparenz bei der KI-Nutzung fundierte und durchsetzbare Entscheidungen treffen.