Bei fehlerhafter Autorisierung auf Objektebene (Broken Object Level Authorization, BOLA) – einer der zehn größten API-Sicherheitslücken laut OWASP – greift der Shift-Left-Ansatz zu kurz. BOLA ist kein einfacher Programmierfehler wie etwa ein Tippfehler, sondern ein grundlegender Fehler in der Geschäftslogik.
Sich darauf zu verlassen, dass Entwickler in einer weitläufigen Microservices-Umgebung jede einzelne Regel zu Eigentumsrechten manuell überprüfen, ist ein riskantes Glücksspiel. Angesichts der strengen Offenlegungsvorschriften der US-Börsenaufsicht Securities and Exchange Commission (SEC) und der konsequenten Durchsetzung der Datenschutz-Grundverordnung (DSGVO) kann sich ein „Logikfehler“ im Jahr 2026 schnell zu einem erheblichen finanziellen Desaster entwickeln.
Die Anatomie der Autorisierungslücke
In der Ära monolithischer Anwendungen war die Autorisierung implizit. Der Server hielt die Sitzung in seinem eigenen Speicher, wusste genau, wer angemeldet war, und steuerte die Datenbankabfrage in einem einzigen, zentralisierten Prozess.
Moderne Cloud-Architekturen haben dieses Modell aufgebrochen. Heute trennen wir die Identität (die von externen Anbietern verwaltet wird) von den Daten (die in Hunderten separater Dienste gespeichert sind). Am Eingang überprüfen wir, wer der Benutzer ist, doch die Prüfung, welche Daten ihm gehören oder auf welche er zugreifen darf, überlassen wir häufig den Backend-Entwicklern.
“Im Jahr 2026 gehören BOLA-Angriffe zu den schnellsten Wegen, eine Datenschutzverletzung zu erleiden. „Shift Left“ eignet sich gut, um technische Fehler zu finden, doch nur durch „Stay Right“ lässt sich fehlerhafte Geschäftslogik beheben.”
Die „Autorisierungslücke“ entsteht zwischen einer erfolgreichen Anmeldung und einer fehlenden Überprüfung der Eigentümerschaft. Da moderne Dienste zustandslos sind, vertrauen sie grundsätzlich den eingehenden Anfragen. Wenn eine Anfrage „Bestellung 7788“ enthält und der Code nicht ausdrücklich überprüft, ob die Bestellung der anfragenden Person gehört, werden die Daten gestohlen.
Visualisierung der Autorisierungslücke
Um zu verstehen, warum es nicht ausreicht, sich zum Schutz vor BOLA-Schwachstellen ausschließlich auf eine Web Application Firewall (WAF) zu verlassen, müssen wir die technische Diskrepanz zwischen Authentifizierung und Ressourceneigentümerschaft in modernen, zustandslosen APIs betrachten. WAFs suchen nach „schädlicher“ Syntax, etwa SQL-Injection, doch BOLA-Angriffe verwenden „unauffällige“ Syntax, die wie eine normale Anfrage erscheint. Um BOLA zu verhindern, muss Ihre Abwehr die Identität berücksichtigen und prüfen, ob der Benutzer auf das konkret angeforderte Objekt zugreifen darf.
Betrachten wir eine Banking-Anwendung. Ein Angreifer, Benutzer A, meldet sich bei seinem eigenen Konto an (Benutzer-ID: 8899) und erhält ein gültiges Sitzungstoken. Dieser Benutzer ist nun authentifiziert, und der Angreifer kann versuchen, auf die Daten einer anderen Person, Benutzer B, zuzugreifen, indem er eine Anfrage an /api/v1/accounts/1234/balance sendet.
Die WAF prüft auf SQL-Injection oder schädliche Skripte. Da 1234 eine vollkommen gültige Ganzzahl und die Syntax korrekt ist, lässt die WAF die Anfrage passieren.
Das API-Gateway überprüft, ob das Sitzungstoken gültig und noch nicht abgelaufen ist. Da Benutzer A, der Angreifer, ein legitimer, angemeldeter Benutzer ist, kennzeichnet das Gateway die Anfrage als authentifiziert und leitet sie an interne Systeme im Backend weiter.
Infolgedessen empfängt der Backend-Dienst die „vertrauenswürdige“ Anfrage und gibt den Kontostand für das Konto 1234 zurück. Der Angreifer hat die Sicherheitsmaßnahmen erfolgreich umgangen, weil das Gateway zwar bestätigt hat, wer er war, aber nie überprüft hat, worauf er zugreifen durfte.
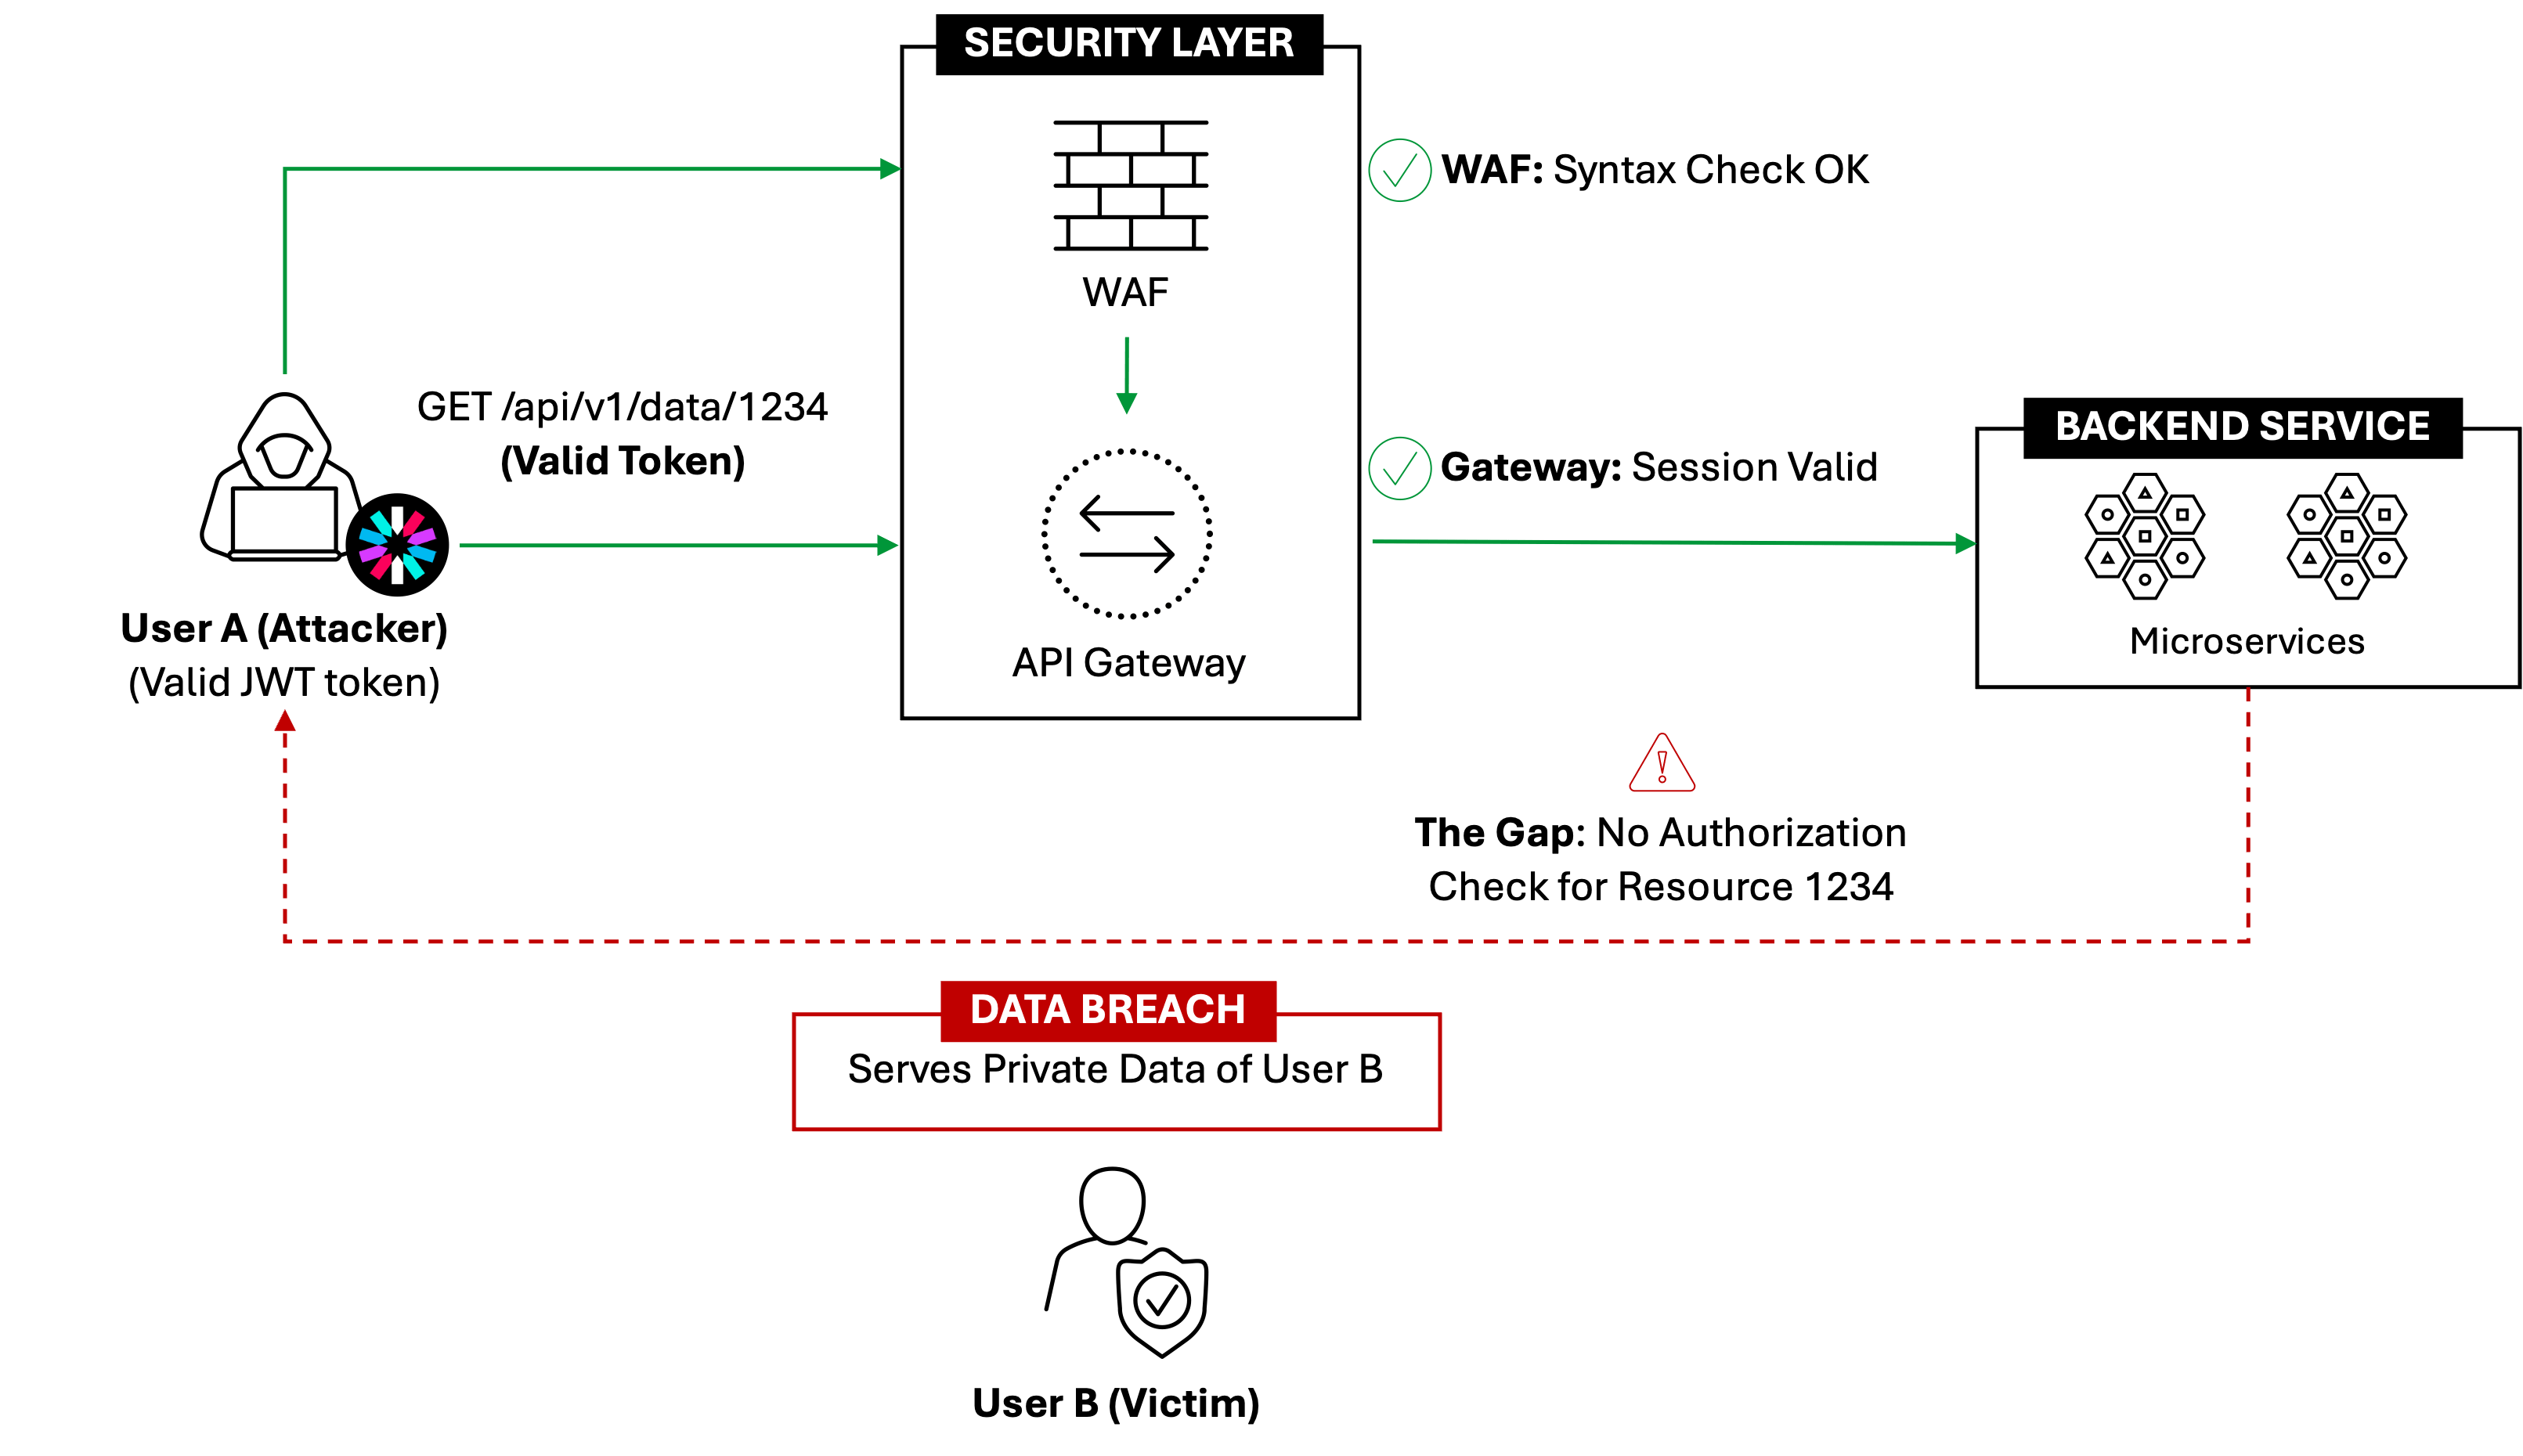
In vielen modernen Architekturen fungiert das API-Gateway als „Türsteher“, der am Eingang lediglich die Ausweise kontrolliert. Sobald ein Benutzer ein gültiges JWT oder Session-Cookie vorlegt, geht das Gateway davon aus, dass jede weitere Anfrage dieses Benutzers legitim ist.
Benutzer A meldet sich an und erhält ein gültiges Token. Anschließend sendet er eine Anfrage an GET/api/v1/data/1234. Der nächste Schritt in diesem Prozess ist die Syntax- und Sitzungsprüfung. Dabei bestätigt die Standard-WAF, dass die Anfrage unbedenklich ist (keine SQL-Injection), und das API-Gateway bestätigt, dass die Sitzung gültig ist.
Hier entsteht die Authentifizierungslücke: Weder die WAF noch das Gateway prüfen, ob die Ressource 1234 tatsächlich Benutzer A gehört. Der Backend-Dienst vertraut der vom Gateway „verifizierten“ Anfrage blind und stellt Benutzer A die privaten Daten von Benutzer B bereit. An dieser Stelle kommt es zum Sicherheitsverstoß.
Mit einer fortschrittlichen API-Sicherheitslösung überprüft dieser neue Türsteher jedoch nicht nur den Ausweis des Benutzers am Eingang, sondern stellt auch sicher, dass der Benutzer berechtigt ist, jeden einzelnen Raum zu betreten, in den er hinein möchte.
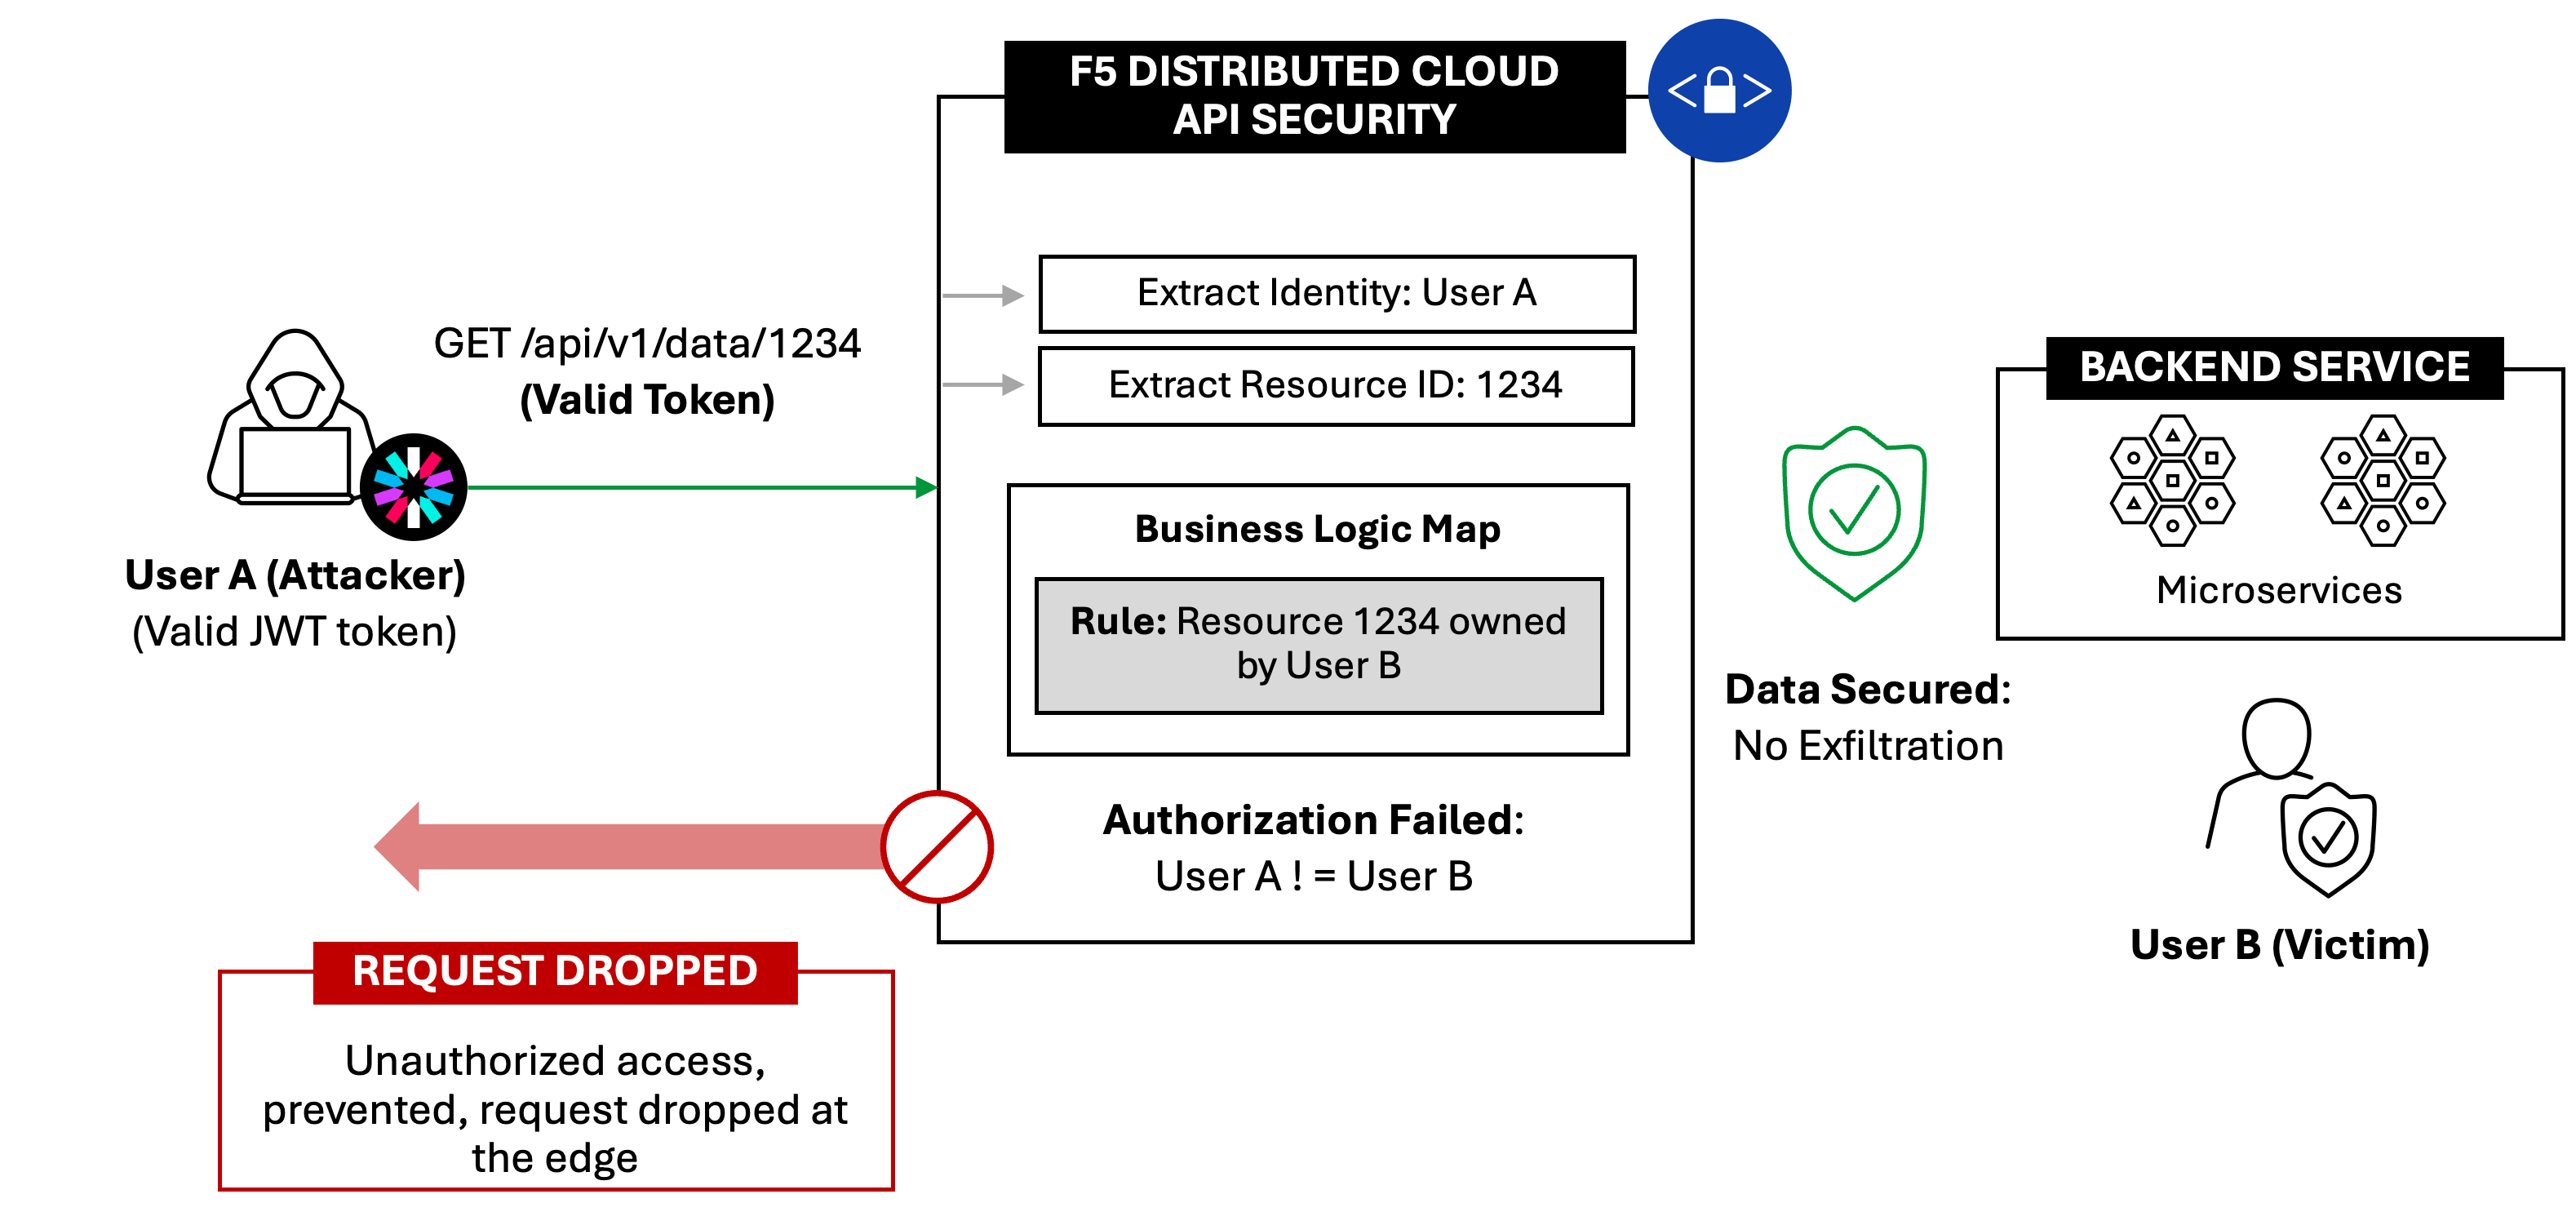
Mit den folgenden Schritten schließen fortschrittliche API-Sicherheitslösungen die Authentifizierungslücke und überprüfen, ob der angemeldete Benutzer berechtigt ist, die angeforderte Aktion für das angeforderte Objekt auszuführen.
Im ersten Schritt extrahiert das System die Identität (Benutzer A) aus dem Token und die Ressourcen-ID (1234) aus der Anfrage. Anschließend erkennt die Plattform mithilfe einer erlernten Geschäftslogik-Karte, dass die Ressource 1234 Benutzer B und nicht Benutzer A gehört.
Im dritten Schritt wird die Anfrage am Rand der Anwendung verworfen, bevor sie mit internen Systemen interagieren kann, da die Zuordnung zwischen Identität und Ressource die Logikprüfung nicht besteht. Dadurch erreicht die unbefugte Anfrage niemals das Backend der Anwendung, in dem die Daten gespeichert sind, und eine Datenexfiltration wird verhindert, bevor sie überhaupt beginnen kann.
Warum Shift Left BOLA nicht verhindert
Die Verlagerung von Sicherheitsprüfungen und Tests in frühere Phasen des Entwicklungslebenszyklus kann dieses Problem allein nicht lösen, da Shift-Left-Ansätzen der Kontext fehlt. Tools wie die statische Codeanalyse (SAST) untersuchen den Code, nicht die Daten. Daher können sie nicht erkennen, dass Benutzer A nicht berechtigt ist, die Rechnung von Benutzer B einzusehen, weil diese Beziehung in der Datenbank und nicht im Quellcode definiert ist.
Darüber hinaus führen die meisten Tools für dynamische Analysen (DAST) Scans nur im Kontext eines einzelnen Benutzers durch. Sie erkennen eine „200 OK“-Antwort und stufen sie als bestanden ein, ohne zu bemerken, dass der Benutzer auf die privaten Datensätze eines anderen Benutzers zugreift.
Im Gegensatz dazu sind herkömmliche API-Tests kontextblind. Im Grunde ist das so, als würde man im luftleeren Raum testen. Dieser Ansatz scheitert, weil er reale Daten aus dem Datenverkehr ignoriert. Wenn Ihre Tests nicht erkennen können, wie Identität A in der Produktionsumgebung Ressource B zugeordnet ist, können sie nur die Syntax validieren, nicht aber die Logik. Damit testen Sie nicht Ihre Geschäftsprozesse.
Durchsetzung am Netzwerkrand
Um dieses Problem zu beheben, benötigen Unternehmen eine dreistufige Laufzeitstrategie, die aus folgenden Komponenten besteht:
- Zuordnung von Benutzern zu Ressourcen. Die API-Sicherheitslösung extrahiert die Identität aus dem Token und vergleicht sie mit der Ressourcen-ID in der HTTP-Anfrage (Header, Cookie, Pfad oder Body).
- Ein Open-Policy-Agent-Sidecar (OPA). Anstatt darauf zu vertrauen, dass Hunderte von Entwicklern individuelle Prüfungen schreiben, verwenden Sie OPA, um Autorisierungsregeln zentral zu verwalten. Ein OPA-Sidecar ist ein Bereitstellungsmuster, das parallel zu einem Anwendungscontainer ausgeführt wird, um lokale Autorisierungsentscheidungen mit geringer Latenz und hoher Leistung zu ermöglichen. Dadurch können Richtlinien für Microservices und die API-Sicherheit in Echtzeit ausgewertet werden.
- Verhaltensüberwachung. Um BOLA-Angriffe zu stoppen, muss Ihre Abwehr Identität (wer), Kontext (wie) und Ressource (was) aus dem Live-Datenverkehr extrahieren, um eine Baseline für normale Beziehungen zu erstellen. Weicht beispielsweise ein einzelner Benutzer von einer etablierten Baseline ab, indem er etwa versucht, innerhalb einer Minute auf 50 verschiedene IDs zuzugreifen, erkennt das System diese Anomalie. Dies ist ein eindeutiges Anzeichen für einen Scraper und nicht für einen Menschen und muss sofort blockiert werden.
Wie F5 hilft
F5 Distributed Cloud API Security bietet einen klaren Weg von fehlender Transparenz hin zu konsequent durchgesetztem Laufzeitschutz. Als Teil von F5 Distributed Cloud Services bietet die Lösung einheitliche Sicherheit, indem sie Anwendungsbereitstellung und Sicherheit auf einer Plattform vereint. Durch die Korrelation von Erkenntnissen aus Komponenten wie der Abwehr von Distributed-Denial-of-Service-Angriffen (DDoS), Bot-Abwehr, API-Sicherheit und WAF unterscheidet sie mithilfe von Automatisierung zwischen der Anfrage eines einzelnen Kunden und koordinierten Angriffen über mehrere Vektoren.
Die API-Erkennungsfunktion des Produkts findet automatisch alle APIs, einschließlich „Schatten-APIs“, und analysiert kontinuierlich den Produktionsdatenverkehr, um die tatsächliche Geschäftslogik Ihrer Anwendung zu erlernen und abzubilden, wie Benutzer mit bestimmten Datenobjekten interagieren. Kontextbezogene Tests nutzen diese Erkenntnisse, um gezielte „Matrixtests“ in Vorproduktionsumgebungen durchzuführen und Schwachstellen in den Zuordnungen zwischen Identitäten und Objekten vor der Codebereitstellung zu identifizieren.
Distributed Cloud API Security bietet außerdem eine Erkennung von BOLA-Angriffen. Dabei werden verschiedene BOLA-Szenarien identifiziert, indem erlernte Verhaltensgrundmuster mit eingehenden Anfragen abgeglichen werden, um verdächtige Aktivitäten zu erkennen, die als Grundlage für Schutzmaßnahmen zur Laufzeit dienen können.
Im Jahr 2026 gehören BOLA-Angriffe zu den schnellsten Wegen, eine Datenschutzverletzung zu erleiden. Der Shift-Left-Ansatz eignet sich gut, um technische Fehler zu finden, doch nur durch „Stay Right“ lässt sich fehlerhafte Geschäftslogik beheben. Verlagern Sie Ihre Autorisierung an den Edge und stoppen Sie das Datenleck jetzt.
Erfahren Sie, wie F5 Unternehmen beim Schutz ihrer APIs unterstützen kann, oder sehen Sie es in Aktion.
Über die Autoren

Ähnliche Blogbeiträge

Vier Gründe, warum Sie den F5 Post-Mythos Security Summit nicht verpassen sollten
Holen Sie sich Expertenrat, um Ihre Apps, APIs und Modelle in der Post-Mythos-Welt zu schützen.

Von einer App zu einer ganzen Agentenflotte: Ein 90-Tage-Framework für KI-Sicherheit
Vermeiden Sie den kostspieligen Ansatz „Jetzt bereitstellen, später absichern“ – mit einem umfassenden Framework zum Schutz von KI-Modellen, Anwendungen und autonomen Agenten.

Fünf Stufen antifragiler Cyberresilienz verwandeln Praxis in Ergebnisse
Erfahren Sie, wie fünf Stufen antifragiler Resilienz Störungen in adaptive Verhaltensweisen überführen, die Ausfälle begrenzen und hybride Multicloud-Architekturen stärken.

Warum Ihre KI-Richtlinien, Governance und Leitplanken nicht warten können
KI-Richtlinien und -Governance dürfen nicht länger als reine Formalitäten oder Zukunftsthemen betrachtet werden. Sie müssen durch praktische, durchsetzbare Leitplanken ergänzt werden.

Wenn „privat“ nicht privat ist: Wie ChatGPT-Unterhaltungen öffentlich wurden
KI verändert die Arbeitsabläufe in Unternehmen, doch eine übersehene Einstellung hat bereits Tausende vertraulicher Unterhaltungen öffentlich zugänglich gemacht
KI-Nutzung verstehen: Warum Unternehmen Transparenz brauchen
Anstatt einen zu laxen oder zu strengen Ansatz zu verfolgen, können Unternehmen durch mehr Transparenz bei der KI-Nutzung fundierte und durchsetzbare Entscheidungen treffen.