Zwei konvergente Plattformen bestimmen heute, wie Unternehmen ihre wichtigsten Ressourcen schützen und bereitstellen: Secure Access Service Edge (SASE) für die hybride Belegschaft und eine Application Delivery and Security Platform (ADSP) für die hybride Anwendungslandschaft. Zu verstehen, wie sich diese Plattformen unterscheiden und warum sie sich ergänzen, ist entscheidend für die Gestaltung resilienter Architekturen.
SASE vs. ADSP
SASE und ADSP ähneln sich in vielerlei Hinsicht. Beide sind konvergente Netzwerk- und Sicherheitsplattformen. Beide werden über Hardware, Software und SaaS bereitgestellt. Und beide verfolgen das Konzept einer zentralen Konsole für alle Bereiche, die NetOps-, SecOps-, PlatformOps-, DevOps- und andere Betriebsteams unterstützt. Dennoch unterscheiden sich die beiden Technologien grundlegend: Die eine konzentriert sich auf Mitarbeitende, die andere auf Anwendungen.
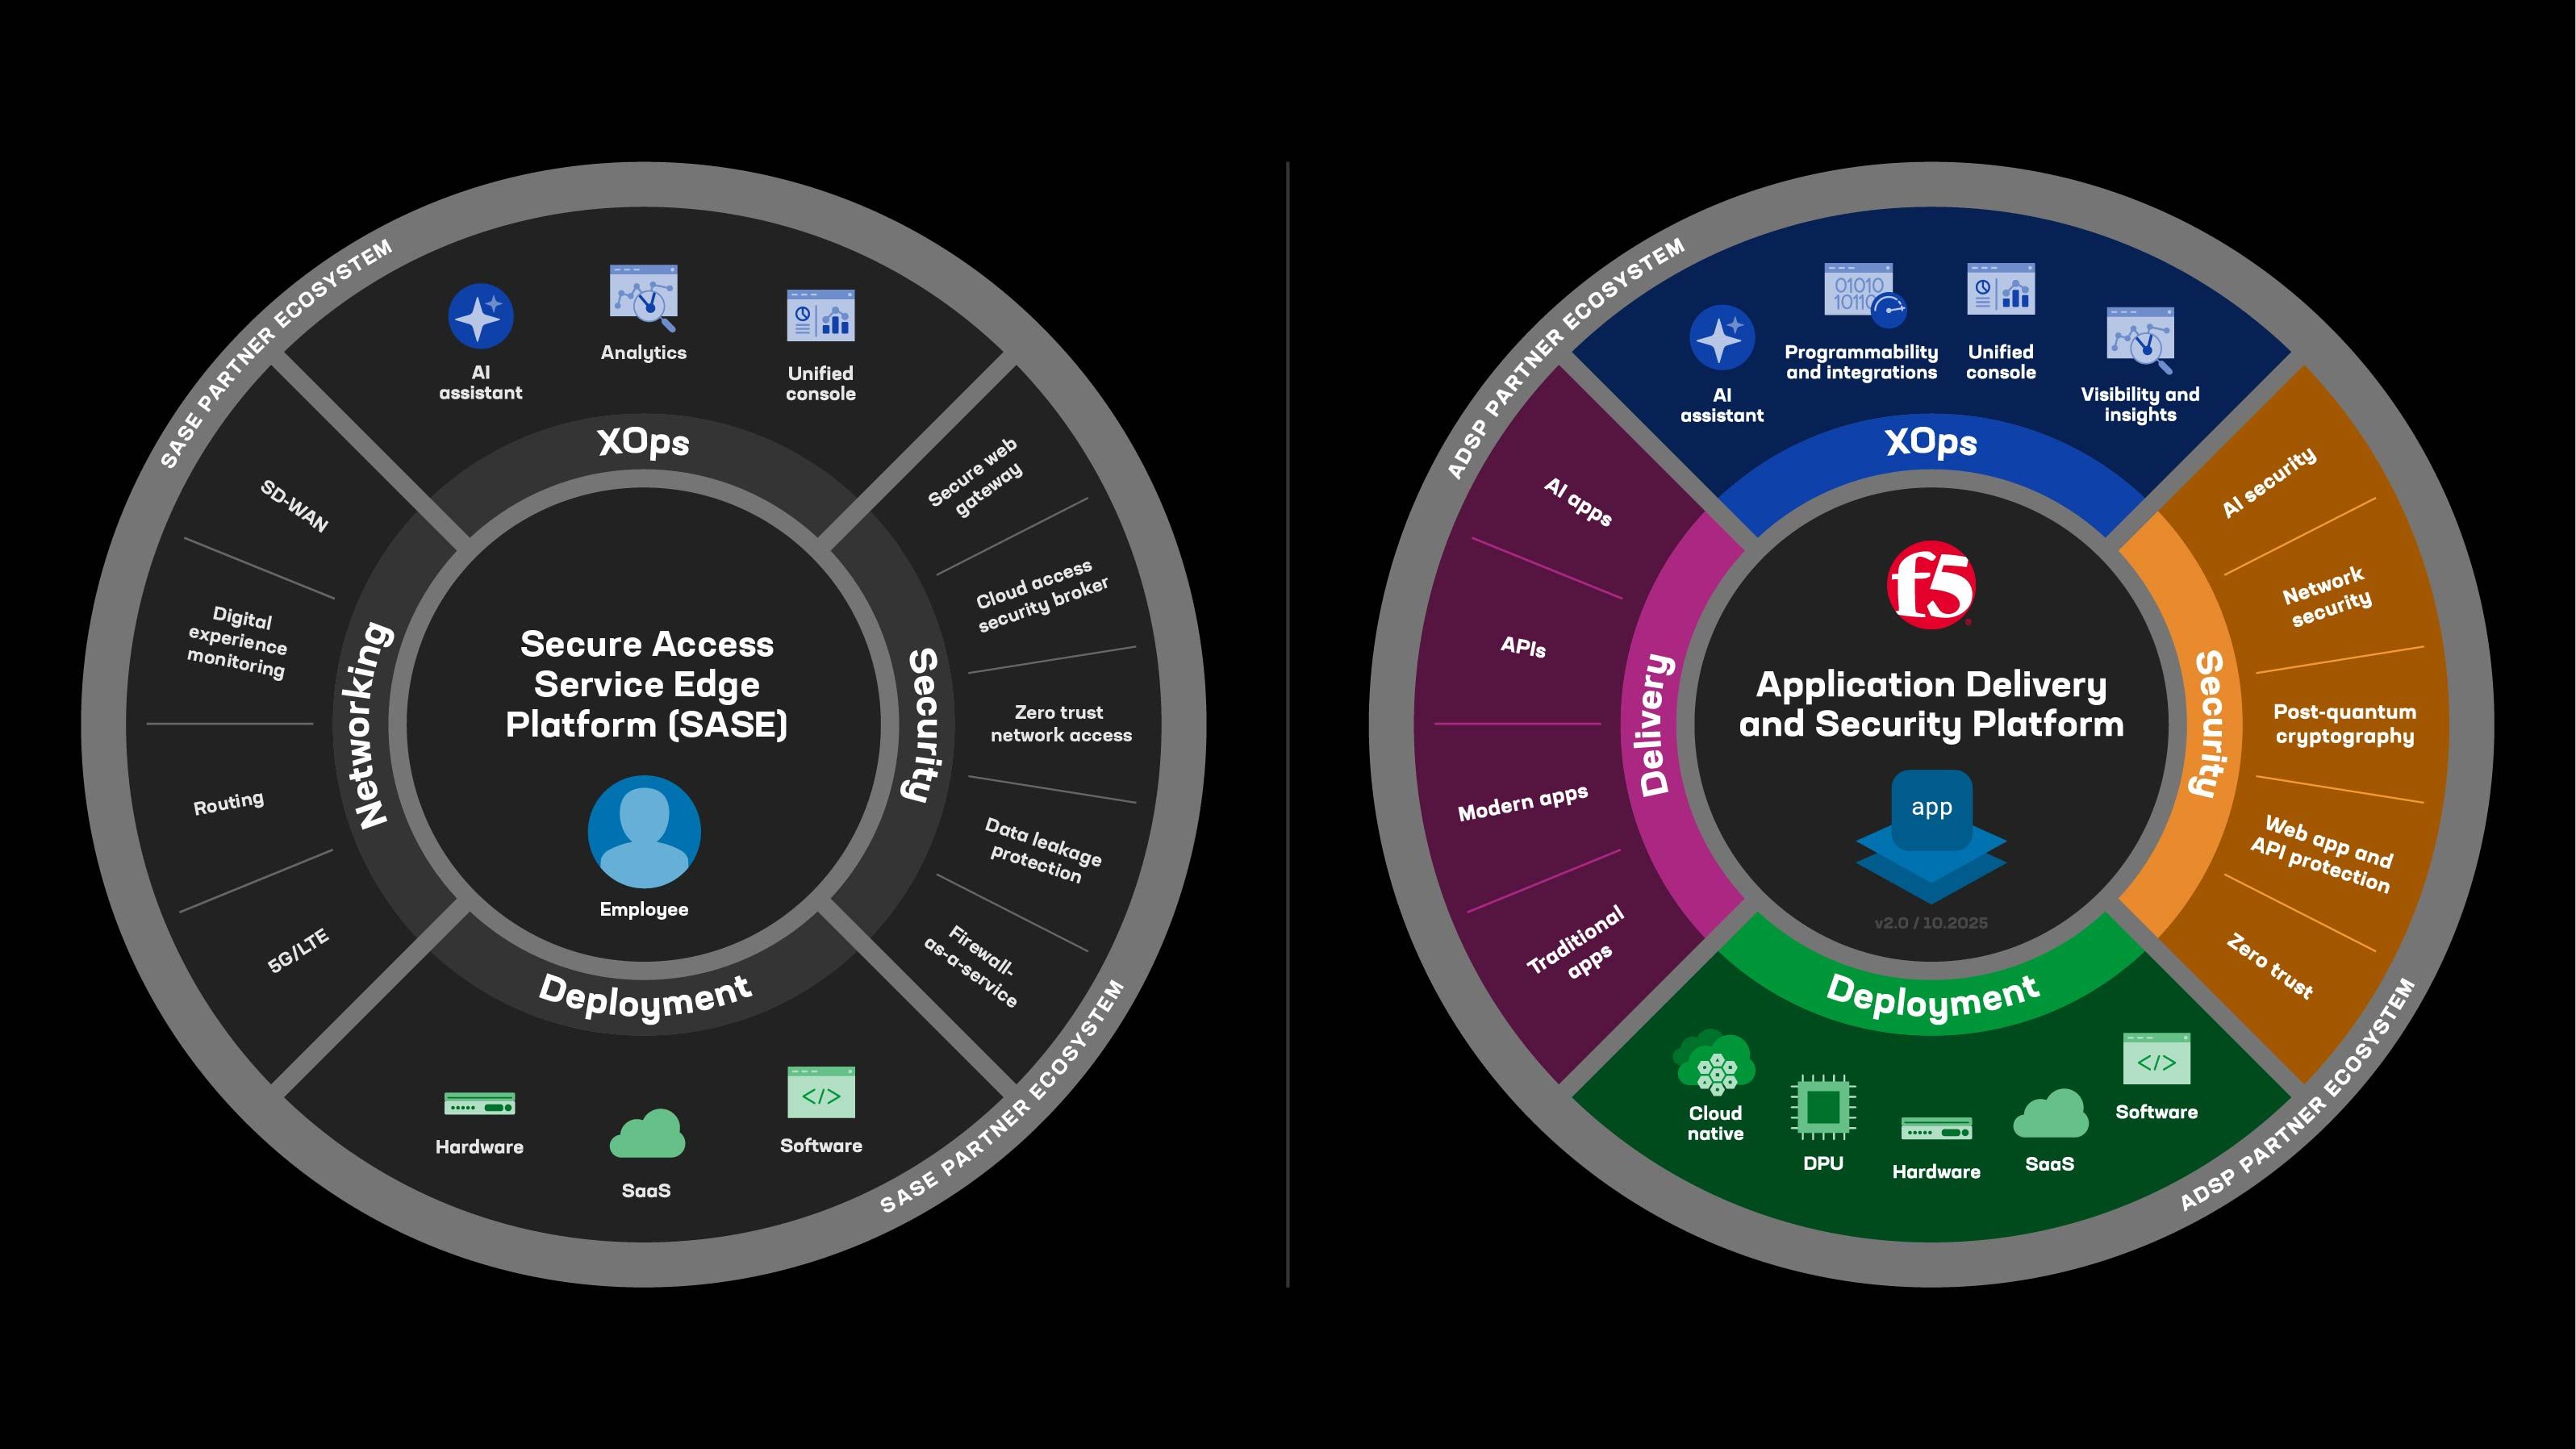
Eine SASE-Plattform setzt einheitliche Richtlinien für den Netzwerkzugriff (SD-WAN/ZTNA) und die Sicherheit (Security Service Edge) für Unternehmensmitarbeiter durch – unabhängig davon, ob sie sich vom Hauptsitz, von einer Niederlassung, von zu Hause oder von unterwegs aus verbinden.
ADSP hingegen gewährleistet eine konsistente Anwendungsbereitstellung über Application Delivery Controller (ADCs) und schützt Unternehmensanwendungen mit Web Application and API Protection (WAAP) – unabhängig davon, ob sich diese Anwendungen in einem Rechenzentrum, in Multicloud-Umgebungen oder am Edge befinden. ADSP empfängt auch Datenverkehr von Endverbrauchern, die sich über ein Content Delivery Network (CDN) verbinden.
Wie stark unterscheiden sich diese beiden konvergenten Netzwerk- und Sicherheitsplattformen also?
Es mag offensichtlich klingen, aber SASE legt den Schwerpunkt auf den Schutz der Mitarbeitenden und nutzt daher einen Forward-Proxy, um Inhalte aus öffentlichen und privaten Anwendungen zu empfangen, zu überprüfen und an die Mitarbeitenden weiterzuleiten.
ADSP hingegen fungiert in erster Linie als Reverse-Proxy: Es fängt den für eine Anwendung bestimmten Datenverkehr ab, überprüft ihn und leitet ihn an den entsprechenden Server weiter, auf dem die Anwendung gehostet wird. Im Kern handelt es sich bei SASE und ADSP um unterschiedliche Netzwerk- und Sicherheitstechnologien, die in völlig unterschiedlichen Größenordnungen zum Einsatz kommen. Vergleichen Sie nur einmal die Anzahl der Verbraucher, die auf eine Anwendung zugreifen, mit der Anzahl der internen Mitarbeitenden, die auf ein Netzwerk zugreifen.
SASE vs. ADSP: Unterschiede bei der Vernetzung
Betrachten wir die Unterschiede bei der Vernetzung, beginnend mit SASE. Software-Defined Wide Area Networking (SD-WAN) kombiniert ein Underlay für den Transport mit Overlay-Tunneln, um den zuverlässigsten Pfad zwischen Benutzern und der Security-Service-Edge-Cloud (SSE) oder einem anderen Ziel bereitzustellen. Es kann den Datenverkehr auf Grundlage von Echtzeit-Leistungsdaten dynamisch über MPLS-, Breitband-, 5G/LTE- oder Satellitenverbindungen leiten. Da SD-WAN Anwendungen erkennt, kann es Entscheidungen über Routing und Traffic Engineering treffen, die mit herkömmlichem IP-Routing nicht möglich sind. Dazu gehört etwa die Pfadauswahl anhand der Anwendungsidentität, Latenz, Jitter oder Paketverlustrate.
Wenn Mitarbeitende von außerhalb des Unternehmensnetzwerks eine Verbindung herstellen, liegt SD-WAN in der Regel nicht auf dem Verbindungspfad. Der Datenverkehr außerhalb des Unternehmensnetzwerks nutzt das standardmäßige Internet-Routing, das weder Leistungsgarantien noch eine optimierte Pfadauswahl oder unternehmensspezifische QoS-Richtlinien bietet. In diesen Fällen fungiert die cloudbasierte SSE als Forward-Proxy: Sie terminiert die Verbindung der Mitarbeitenden, prüft den ausgehenden und eingehenden Datenverkehr und ruft anschließend Inhalte in deren Auftrag ab.
ADSP setzt an einem anderen Teil des Netzwerk-Stacks an. Die ADCs in ADSP optimieren, wie Anfragen die Anwendungen erreichen, und sorgen so für hohe Leistung, Verfügbarkeit und Zuverlässigkeit. ADCs arbeiten auf den Schichten 4–7 und verstehen Anwendungsprotokolle, Sitzungsverhalten und Datenverkehrsmuster. Dadurch können sie erweiterte Funktionen für Lastverteilung, TLS-Terminierung, Zustandsüberwachung und Verbindungsverwaltung bereitstellen.
Da ADSP als Reverse-Proxy arbeitet, ist die Plattform den Anwendungen vorgeschaltet, um eingehenden Datenverkehr zu prüfen, Richtlinien durchzusetzen und die richtige Anwendungsinstanz oder den richtigen Dienst auszuwählen. Obwohl ADSP eng mit WAAP verbunden ist, lässt sich die Plattform auch mit CDNs und anderen Bereitstellungsschichten integrieren, um Leistung und globale Reichweite weiter zu optimieren.
SASE vs. ADSP: Unterschiede bei der Sicherheit
Wie sieht es mit der Sicherheit aus? Im SASE-Modell schützt SSE Mitarbeitende, insbesondere deren Geräte und Browsersitzungen, vor Bedrohungen aus dem Web und der Cloud. Ursprünglich lag der Schwerpunkt von SSE auf den Funktionen eines Secure Web Gateway (SWG). Inzwischen umfasst SSE jedoch auch Kontrollfunktionen eines Cloud Access Security Broker (CASB), Remote Browser Isolation (RBI) und Data Loss Prevention (DLP).
ADSP hingegen konzentriert sich auf den Schutz von Anwendungen und APIs. Zu den zentralen Sicherheitsfunktionen gehört Web Application and API Protection (WAAP), einschließlich einer Web Application Firewall (WAF), der Abwehr von Distributed-Denial-of-Service-Angriffen (DDoS), Bot-Schutz, API-Sicherheit und clientseitigem Schutz. Zunehmend gewinnt auch DLP am Anwendungs-Edge an Bedeutung, da Unternehmen verhindern möchten, dass sensible Daten über APIs und Webanwendungen offengelegt werden.
Zero trust architectures
Beide Plattformen tragen zu einer Zero-Trust-Architektur bei, setzen jedoch auf unterschiedlichen Ebenen der Umgebung an. SASE bietet Zero Trust Network Access (ZTNA), das die Identität der Mitarbeitenden, den Sicherheitsstatus der Geräte und kontextbezogene Signale überprüft, bevor der Zugriff auf eine Anwendung gewährt wird. Dadurch wird verhindert, dass nicht verifizierte Benutzer und nicht verwaltete Geräte überhaupt auf interne Ressourcen zugreifen können. Die Angriffsfläche an der benutzerseitigen Netzwerkgrenze wird so erheblich reduziert.
ADSP ergänzt dies durch Zero Trust Application Access (ZTAA), das Zugriffsentscheidungen am Reverse-Proxy durchsetzt, der der Anwendung unmittelbar vorgeschaltet ist. Während ZTNA regelt, wer einen Verbindungsversuch unternehmen darf, kontrolliert ZTAA, welche Aktionen tatsächlich zulässig sind, sobald der Datenverkehr eintrifft. Durch die Prüfung von Anfragen, die Durchsetzung granularer Richtlinien und die Vermittlung jeder einzelnen Transaktion schützt ZTAA die Anwendung selbst vor kompromittierten Identitäten, schädlichen Nutzlasten und Versuchen lateraler Bewegungen, die herkömmliche Kontrollen auf Netzwerkebene nicht erkennen können.
Zusammen bieten ZTNA und ZTAA ein mehrschichtiges Zero-Trust-Modell: Die eine Komponente sichert den Zugriff auf die Anwendung ab, die andere schützt die Anwendung, nachdem der Zugriff gewährt wurde.
Wie SASE und ADSP zusammenarbeiten
SASE und ADSP adressieren unterschiedliche Herausforderungen, ergänzen sich dabei jedoch in hohem Maße. Beide sind für den modernen digitalen Betrieb unverzichtbar. Branchenanalysten betonen immer wieder, dass SASE für die Absicherung und Vernetzung hybrider Belegschaften optimiert ist. SASE stellt ZTNA-, SWG-, CASB- und DLP-Funktionen direkt am Netzwerkrand auf Benutzerseite bereit und gewährleistet so, dass der Zugriff auf Unternehmensressourcen von Anfang an durch strenge Identitäts-, Geräte- und Inhaltskontrollen abgesichert ist.
ADSP hingegen ist für die Bereitstellung und den Schutz der Anwendungen selbst optimiert. Die Plattform bietet ADC, WAAP, DDoS-Abwehr, Zero Trust Application Access und API-Sicherheit am Anwendungs-Edge, wo Leistung, Ausfallsicherheit und die Abwehr anwendungsspezifischer Bedrohungen entscheidend sind. Da Unternehmen zunehmend auf hybride Arbeitsmodelle und hybride Multicloud-Architekturen umsteigen, müssen diese beiden Edge-Bereiche nahtlos zusammenarbeiten, um in weit verteilten Umgebungen eine einheitliche Leistung, Sicherheit und Durchsetzung von Richtlinien zu gewährleisten.
In der Praxis stellt SASE sicher, dass nur berechtigte Mitarbeitende und richtlinienkonforme Geräte auf interne oder private Anwendungen zugreifen können. ADSP sorgt anschließend dafür, dass diese Anwendungen auch bei eingehendem Datenverkehr schnell, zuverlässig und geschützt bleiben. So greifen beispielsweise Entwickler oder Mitarbeitende im Homeoffice über die ZTNA-Zugriffskontrollen von SASE auf interne Tools zu, während kundenorientierte Portale, APIs und KI-gestützte Dienste auf ADSP angewiesen sind, um eine effiziente Bereitstellung, erweiterten Bedrohungsschutz und anwendungsbezogene Sicherheit zu gewährleisten.
Gemeinsam schaffen die beiden Plattformen eine ganzheitliche Zero-Trust-Architektur, die Mitarbeitende, Netzwerke und Anwendungen umfasst. Keine der beiden Plattformen kann dies allein leisten, doch zusammen bilden sie die durchgängige Sicherheits- und Leistungsgrundlage, die für moderne digitale Geschäftsprozesse erforderlich ist.
Werden SASE und ADSP jemals zu einer einzigen Plattform verschmelzen?
Für kleine und mittelständische Unternehmen ist es durchaus vorstellbar, SASE und ADSP über eine einzige, konsolidierte Plattform bereitzustellen. Diese Unternehmen bevorzugen häufig einfache Lösungen, verfügen über kleinere IT-Teams und profitieren davon, Netzwerk- und Sicherheitsfunktionen als einheitlichen Cloud-Service zu beziehen. In solchen Umgebungen ist die Unterscheidung zwischen Sicherheit am User Edge und der Anwendungsbereitstellung am Application Edge weniger entscheidend.
Großunternehmen hingegen arbeiten in einer anderen Größenordnung. SASE und ADSP basieren auf unterschiedlichen Technologien, lösen unterschiedliche Probleme und liegen in der Verantwortung separater Netzwerk- und Sicherheitsteams. Diese betrieblichen Trennlinien machen zusammen mit höheren Anforderungen an Leistung, Compliance und Architektur eine vollständige Zusammenführung unpraktikabel. Große Unternehmen profitieren am meisten davon, wenn die beiden Plattformen spezialisiert bleiben und zugleich nahtlos zusammenarbeiten.
Gartner AI Security Platform
Da Unternehmen zunehmend KI-gestützte Arbeitsabläufe einsetzen, wächst der Bedarf an robusten KI-Sicherheitsstrategien. Vor diesem Hintergrund definiert Gartner eine neue Kategorie namens AI Security Platform (AISP) – ein Rahmenwerk, das sowohl KI-Anwendungen von Drittanbietern als auch individuell entwickelte KI-Anwendungen absichern soll. AISP basiert auf zwei zentralen Säulen:
- KI-Nutzungskontrolle (AIUC): Konzentriert sich auf die Steuerung der unternehmensweiten Nutzung externer KI-Tools, etwa generativer KI-Plattformen oder Datenanalyse-Engines, durch die Durchsetzung von Richtlinien zu Datenschutz, zum Umgang mit geistigem Eigentum und zum Schutz der Privatsphäre.
- KI-Anwendungssicherheit (AIAS): Entwickelt, um maßgeschneiderte KI-Anwendungen vor Bedrohungen wie adversarialen Angriffen auf KI, unzureichend trainierten Modellen und API-Missbrauch zu schützen.
SASE und ADSP können innerhalb dieses Frameworks komplementäre Rollen übernehmen. Mit seinem mitarbeiterzentrierten, proxybasierten Durchsetzungsmodell passt SASE nahtlos zu AIUC, indem es Interaktionen zwischen Menschen und KI sowie Integrationen von Drittanbietern absichert. ADSP hingegen eignet sich gut zur Unterstützung von AIAS und nutzt dabei seine Stärken beim Schutz von Anwendungen, APIs und Backend-Infrastrukturen auf Unternehmensebene.
Vorteile eines Plattformansatzes
Konvergierte Netzwerk- und Sicherheitsplattformen wie SASE und ADSP bieten Unternehmen zahlreiche Vorteile. Sie konsolidieren Einzellösungen, vereinfachen den Betrieb und sorgen für einheitliche Richtlinien über Netzwerk- und Sicherheitsfunktionen hinweg.
Ob sich diese beiden großen Kategorien konvergierter Plattformen miteinander kombinieren lassen, ist umstritten. Doch auch wenn es Unternehmen mitunter schwerfällt, isolierte Zuständigkeitsstrukturen aufzubrechen, sind die Vorteile eines Plattformansatzes zu groß, um sie zu ignorieren.
Erfahren Sie mehr über diese Vorteile und darüber, wie die F5 Application Delivery and Security Platform (ADSP) Anwendungen in jeder Umgebung bereitstellt und schützt. Besuchen Sie dazu unsere F5 ADSP-Webseite.
Über den Autor
John Maddison ist Chief Marketing Officer bei F5. Er verfügt über mehr als 30 Jahre Erfahrung in der Leitung von Produktteams und Marketingabteilungen in den Bereichen Cybersicherheit, Cloud und Telekommunikation. Vor seinem Wechsel zu F5 war John zwölf Jahre lang bei Fortinet tätig, zuletzt als Chief Marketing Officer und Executive Vice President of Product Strategy. Zuvor hatte er Führungspositionen bei Trend Micro, Vina Communications und Octel Communications inne. John hat einen Bachelor of Science in Ingenieurwissenschaften von der Plymouth University in Devon, England.
Weitere Blogbeiträge von John MaddisonÄhnliche Blogbeiträge
Vier Gründe, warum Sie den F5 Post-Mythos Security Summit nicht verpassen sollten
Holen Sie sich Expertenrat, um Ihre Apps, APIs und Modelle in der Post-Mythos-Welt zu schützen.
Von einer App zu einer Flotte von KI-Agenten: Ein 90-Tage-Framework für KI-Sicherheit
Vermeiden Sie den kostspieligen Ansatz „Erst bereitstellen, später absichern“ – mit einem umfassenden Framework zum Schutz von KI-Modellen, Anwendungen und autonomen Agenten.
Fünf Stufen antifragiler Cyberresilienz verwandeln Praxis in Ergebnisse
Erfahren Sie, wie fünf Stufen antifragiler Resilienz Störungen in adaptive Verhaltensweisen überführen, die Ausfälle begrenzen und hybride Multicloud-Architekturen stärken.
Warum Ihre KI-Richtlinien, Governance und Leitplanken nicht warten können
KI-Richtlinien und -Governance dürfen nicht länger als reine Formalitäten oder Zukunftsthemen betrachtet werden. Sie müssen durch praktische, durchsetzbare Leitplanken ergänzt werden.

Wenn „privat“ nicht privat ist: Wie ChatGPT-Unterhaltungen öffentlich wurden
KI verändert die Arbeitsabläufe in Unternehmen, doch eine übersehene Einstellung hat bereits Tausende vertraulicher Unterhaltungen öffentlich zugänglich gemacht
KI-Nutzung verstehen: Warum Unternehmen Transparenz brauchen
Anstatt einen zu laxen oder zu strengen Ansatz zu verfolgen, können Unternehmen durch mehr Transparenz bei der KI-Nutzung fundierte und durchsetzbare Entscheidungen treffen.