Was ist mehrschichtige Verteidigung?
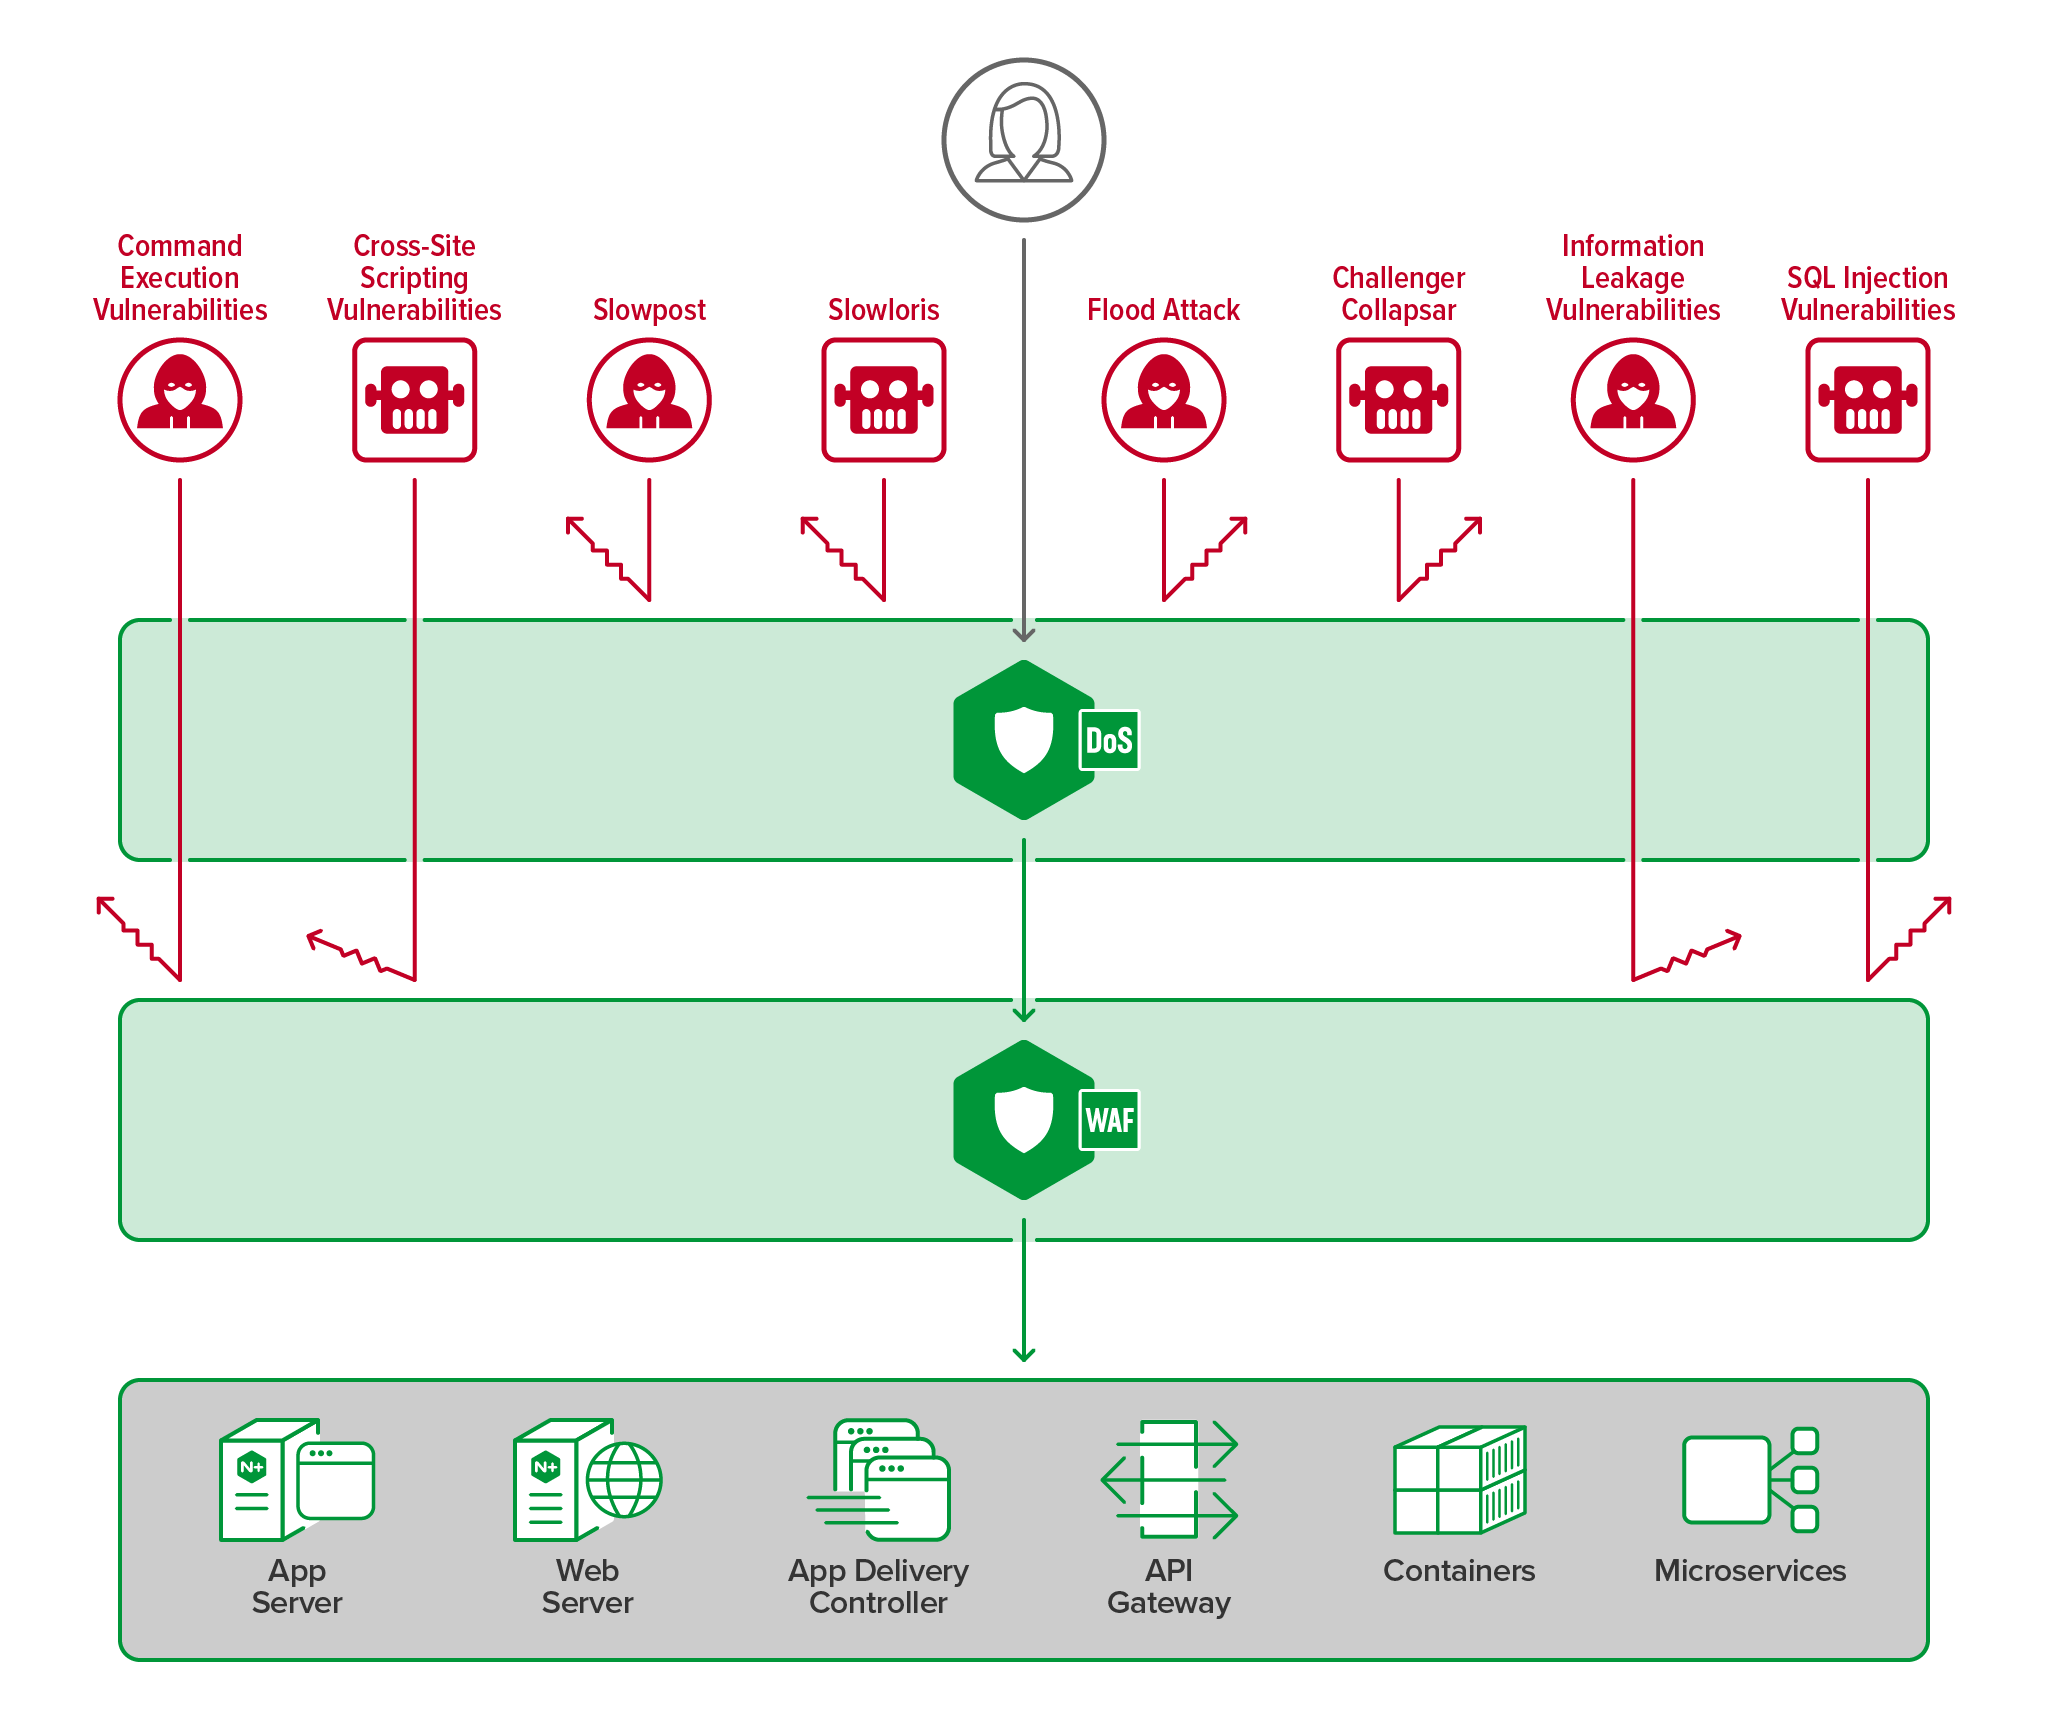
Mehrschichtige Verteidigung bezeichnet eine Sicherheitsstrategie, die aus mehreren unabhängigen Ebenen des Sicherheitsmanagements besteht und die kontinuierliche Funktionsfähigkeit gewährleistet, selbst wenn eine Ebene ausfällt oder kompromittiert wird. Diese Ebenen umfassen in der Regel Faktoren wie Personal, Technologie und Betriebsabläufe. Durch die Kombination dieser Managementsysteme in mehreren Ebenen können Angriffe, die bei der Datenverarbeitung nicht von einer Ebene abgewehrt werden können, von einer anderen Ebene innerhalb desselben Systems blockiert werden.
Eine mehrschichtige Verteidigungsstrategie lässt sich auf verschiedene Weise umsetzen. In technischer Hinsicht empfiehlt es sich, die folgenden drei Punkte zu berücksichtigen:
- Schutz vor Denial-of-Service-Angriffen (DoS): Die Implementierung von DoS-Schutzmaßnahmen blockiert DoS-Angriffe und verhindert so, dass Anwendungen überlastet werden. Gleichzeitig werden Qualität und Vorhersehbarkeit des Kundenerlebnisses verbessert. Um die Wirksamkeit von DoS-Schutzmaßnahmen zu maximieren, sollten sie weltweit an den Netzwerkgrenzen eingesetzt werden, damit sie alle Anwendungen, APIs und Dienste abdecken und andere Tools für das Datenverkehrsmanagement und die Sicherheit ergänzen. DoS-Lösungen tragen außerdem dazu bei, Distributed-Denial-of-Service-Angriffe (DDoS) abzuwehren, und erhöhen so ihre Schutzwirkung. Bei DDoS-Angriffen werden zahlreiche Bots oder kompromittierte Systeme eingesetzt, um bestimmte Webressourcen, Anwendungen oder eine bzw. mehrere IP-Adressen mit großen Mengen an Datenverkehr zu überfluten.
- Web Application Firewall (WAF): Stellen Sie eine WAF zwischen der DoS-Schutzschicht und dem Load Balancer oder Ingress-Controller bereit. Eine WAF blockiert ausgeklügelte Angriffe auf Schicht 7, die auf Schwachstellen wie die in den OWASP Top 10 aufgeführten abzielen. WAFs sollten leistungsstarke, sofort einsatzbereite Schutzeinstellungen für Entwickler bieten, die mit Sicherheitspraktiken nicht vertraut sind, und zugleich Anpassungen für spezifische, von Benutzern definierte Anwendungsfälle ermöglichen.
- Authentifizierung und Autorisierung: Stellen Sie sicher, dass Tools zur Datenverkehrssteuerung wie Load Balancer, API-Gateways und Ingress-Controller ordnungsgemäß dafür konfiguriert sind, alle Zugriffsanfragen zu authentifizieren und zu autorisieren – sowohl für Anwendungen als auch für die Infrastruktur. Dies ist besonders wichtig in Kubernetes- oder Microservices-Umgebungen, in denen Dienste lose gekoppelt und über APIs von außen zugänglich sind. Ein robuster und kontinuierlicher Authentifizierungsprozess, einschließlich Multi-Faktor-Authentifizierung (MFA) für menschliche Benutzer, trägt dazu bei, alle Verbindungen zu validieren, Angriffsvektoren zu reduzieren und die allgemeine Sicherheit zu erhöhen.
Wie F5 NGINX helfen kann