F5 Distributed Cloud App Connect
Verbinden und schützen Sie Hybrid-Multicloud-Anwendungen und -Dienste sicher als Teil der F5 Application Delivery and Security Platform
Moderne Anwendungen und APIs cloudübergreifend vernetzen und absichern
Moderne Anwendungen, Dienste und APIs sicher verbinden und schützen
Distributed Cloud App Connect bietet Servicekonnektivität, Lastverteilung und Orchestrierung über Cloud-, On-Premises- und Edge-Umgebungen hinweg. Platform-Ops- und SecOps-Teams profitieren von einheitlichen Richtlinien, zentraler Transparenz und Automatisierung über eine zentrale Konsole.
Konsistenter Betrieb und konsistente Orchestrierung
Profitieren Sie von zentraler Transparenz und Kontrolle über Cluster und Clouds hinweg. Erkennen Sie Services automatisch, standardisieren Sie Bereitstellung und Routing und beheben Sie Probleme schneller – mit einheitlichen Dashboards, Metriken und Einblicken in Datenflüsse, ohne dafür mehrere Tools und Konsolen miteinander verknüpfen zu müssen.
Konsistente Anwendungsbereitstellung und -sicherheit auf Enterprise-Niveau
Erstellen Sie Richtlinien einmalig und setzen Sie sie überall mit einheitlichen L7-Richtlinien und Sicherheitskontrollen durch, wenn Anwendungen zwischen Umgebungen verschoben werden.
Nutzen Sie integrierte Verschlüsselungs- und Zugriffskontrollen, reduzieren Sie die Anzahl eingesetzter Tools und stärken Sie die Governance durch eine zentrale Verwaltung und umsetzbare Erkenntnisse für verteilte Anwendungen und APIs.
Erweitern Sie die Servicekonnektivität und Anwendungsportabilität auf jede Umgebung
Verbinden und migrieren Sie Anwendungen über Clouds, Regionen und Standorte hinweg – mit Load Balancing auf Enterprise-Niveau und sicherer Servicekonnektivität. Unterstützen Sie die Serviceerkennung für Kubernetes und BIG-IP, verbinden Sie private Anwendungen, ohne Backends offenzulegen, und vereinfachen Sie Hybrid-Multicloud-Migrationen ohne Einschränkungen durch überlappende IP-Adressbereiche.
Produktübersicht
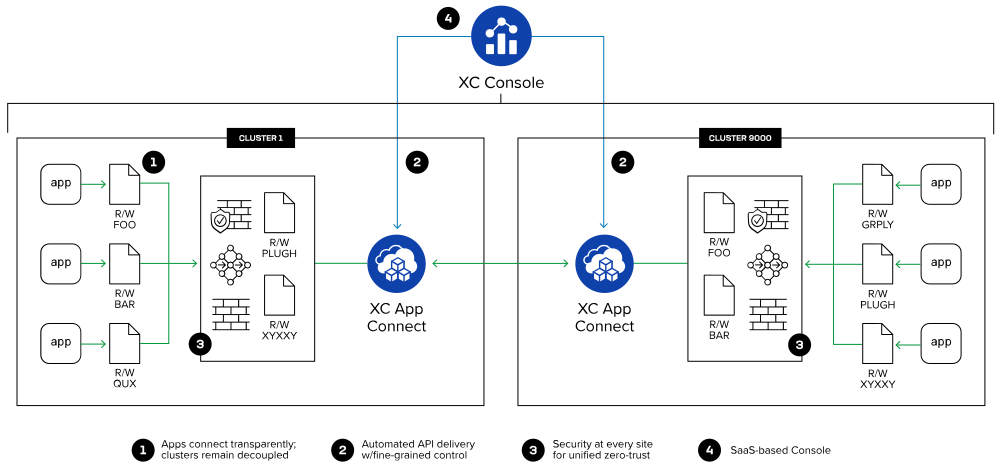
App-zu-App-Konnektivität
Distributed Cloud App Connect bietet App-zu-App-Konnektivität und Orchestrierung für Workloads, die über mehrere Cloud-Regionen, Anbieter und Edge-Standorte verteilt sind. Die Lösung gewährleistet eine sichere Vernetzung zwischen Clouds auf Anwendungsebene mit granularen Kontrollen auf Service- und Anfrageebene, ermöglicht die einheitliche Bereitstellung und Verwaltung von Richtlinien über verschiedene Umgebungen hinweg und stellt Lastausgleichsdienste für verbundene Anwendungen bereit.
SaaS
Ermitteln und verbinden Sie Dienste und verwalten Sie Richtlinien über die F5 Distributed Cloud Console.
Public Cloud
Verbinden und schützen Sie Anwendungen, die an mehreren Cloud-Standorten ausgeführt werden, mit einheitlichen Richtlinien – ohne Änderungen an bestehenden Netzwerken.
On-Premises
Erweitern Sie Sicherheit und Netzwerkfunktionen auf Anwendungen, die in lokalen Rechenzentren ausgeführt werden, und verwalten Sie einheitliche Richtlinien zentral.
Kernkompetenzen
Distributed Cloud App Connect bietet umfassende Funktionen, um Apps und Dienste über mehrere Cloud-, On-Premises- und Edge-Standorte hinweg sicher zu verbinden und zu verwalten.
Einheitliche Richtlinien
Erstellen Sie eine zentrale Richtlinie und setzen Sie sie in jeder Umgebung durch.
Service-Orchestrierung
Automatisierte clusterübergreifende Diensterkennung und -verwaltung
Observability
Dashboards für Apps und Dienste, Metriken, Protokolle und Einblick in Datenflüsse
Anwendungsmigration und Portabilität
Verschieben Sie Apps ohne Einschränkungen durch überlappende IP-Adressbereiche zwischen verschiedenen Umgebungen.
Service-Vernetzung
L4–L7-Lastverteilung und richtlinienbasierte Datenverkehrssteuerung
Dienstsegmentierung
Granulare Zugriffskontrollen zwischen Anwendungen, Diensten und Endpunkten
Ende-zu-Ende-Verschlüsselung
Native TLS-Verschlüsselung zwischen verteilten Workloads
KI-Assistent
KI-gestützte Erkenntnisse zur schnelleren Fehlerbehebung und Verbesserung der Sicherheit
Plattformintegrationen
Breite Unterstützung für Plattformen und Cloud-Anbieter
Breite Unterstützung für Plattformen und Cloud-Anbieter
F5 Distributed Cloud Services können auf jeder Plattform, in jedem Netzwerk und in jedem Cluster bereitgestellt werden – in der Cloud, lokal oder am Edge. Vernetzen und schützen Sie Anwendungen und Services, die in VMs, Containern, auf Bare-Metal-Systemen oder serverlos ausgeführt werden.



Diensterkennung
Diensterkennung
F5 Distributed Cloud Services unterstützt die dynamische Erkennung vorhandener Dienste und Anwendungen, die sich in F5 BIG-IP sowie in anderen lokalen Rechenzentren und Clouds befinden.
Automatisierung, Alarmierung und SIEM-Integration
Automatisierung, Warnmeldungen und SIEM-Integration
Der native Terraform-Provider von F5, das CLI-Tool vesctl und öffentliche APIs erfüllen die Automatisierungsanforderungen von Anwendungsteams. Die Unterstützung von Tools wie Opsgenie oder Slack für Benachrichtigungen sowie Splunk oder Datadog für SIEM erleichtert DevOps- und SecOps-Teams die Arbeit.
Ressourcen
EMPFOHLEN
Dienstbasiertes Networking für verteilte Anwendungsarchitekturen
In dieser Demo zeigen wir, wie Unternehmen F5 Distributed Cloud Services nutzen können, um Anwendungen in mehreren Umgebungen bereitzustellen, zu vernetzen und abzusichern.
Video ansehenLösungsübersichten
Apps und APIs schnell über mehrere Cluster und Clouds hinweg verbinden ›
Apps sicher über jede Cloud hinweg verbinden und migrieren ›
Berichte
Bericht zum Stand der Anwendungsstrategie ›
GigaOm-Radar-Bericht zu Cloud Networking ›
Datenblätter
Bereitstellbare Software für F5 Distributed Cloud Customer Edge (CE) ›
Blogs
Konnektivität von Anwendungsdiensten vereinfachen ›
Zentrale Anwendungssteuerung für verteilte KI mit Equinix und F5 Distributed Cloud Services ›
App-Migration und -Portabilität mit Equinix Fabric und F5 Distributed Cloud CE ›
Demos & Webinare
Optimierung der Multicloud-Konnektivität mit F5 Distributed Cloud | Demo zu Red Hat ROSA & EKS ›