F5 WAF for NGINX
Setzen Sie die Sicherheit Ihrer Apps und APIs in verteilten Architekturen und hybriden Umgebungen durch, automatisieren und skalieren Sie sie – mit schlankem, leistungsstarkem und fortschrittlichem Schutz vor Angriffen auf Layer 7.
Sicherheit verbessern, DevOps beschleunigen und Verwaltung vereinfachen
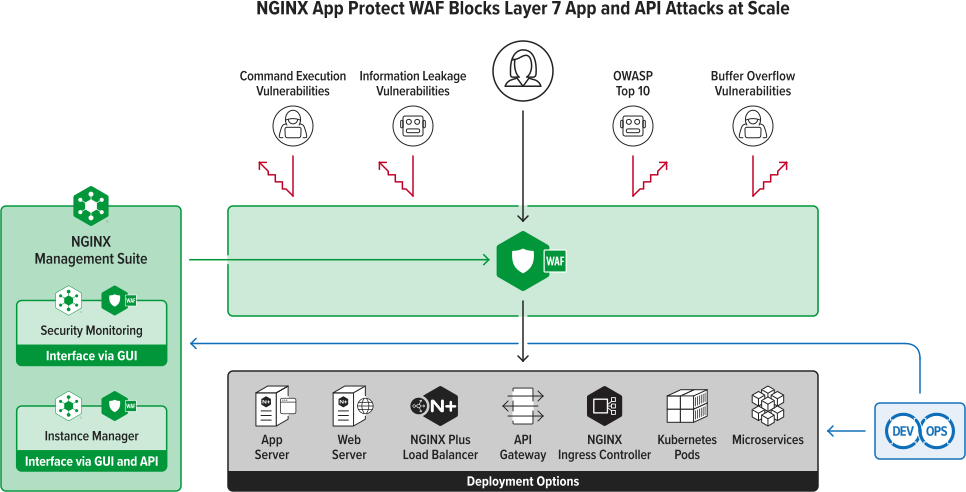
Mit F5 WAF for NGINX, einer schlanken, leistungsstarken Web Application Firewall für DevOps-Umgebungen, können Sie Ihre Anwendungen und APIs ganz einfach vor Angriffen auf Layer 7 schützen. Sie wird nativ auf NGINX Plus und dem NGINX Ingress Controller ausgeführt, ist plattformunabhängig und unterstützt Bereitstellungsoptionen, die von Edge-Load-Balancern bis hin zu einzelnen Pods in Kubernetes-Clustern reichen.
Warum F5 WAF for NGINX verwenden?
Robuste App- und API-Sicherheit durchsetzen
Schützen Sie sich vor häufigen Schwachstellen, komplexen Bedrohungen und Zero-Day-Angriffen und mindern Sie deren Auswirkungen. Mit F5 WAF for NGINX können Sie:
- Gehen Sie mit über 7.500 erweiterten Signaturen, Bot-Signaturen und Schutz vor Bedrohungskampagnen über den grundlegenden Schutz gemäß OWASP Top 10 hinaus
- Schützen Sie die HTTP/S- und HTTP/2-Anwendungen Ihres Unternehmens sowie Protokolle wie bidirektionales gRPC-Streaming.
- Maskieren Sie personenbezogene Daten (PII), einschließlich Kreditkarten- und Sozialversicherungsnummern, mit der integrierten Data-Guard-Funktion
- PCI-DSS-Anforderungen übertreffen und Verstöße gegen regulatorische Vorgaben vermeiden
- Stellen Sie die Lösung im Blockierungsmodus mit vertrauenswürdigen Signaturen mit hoher Erkennungssicherheit bereit, um eine äußerst geringe Anzahl falsch positiver Ergebnisse zu erzielen.
Plattformunabhängige Sicherheit bereitstellen
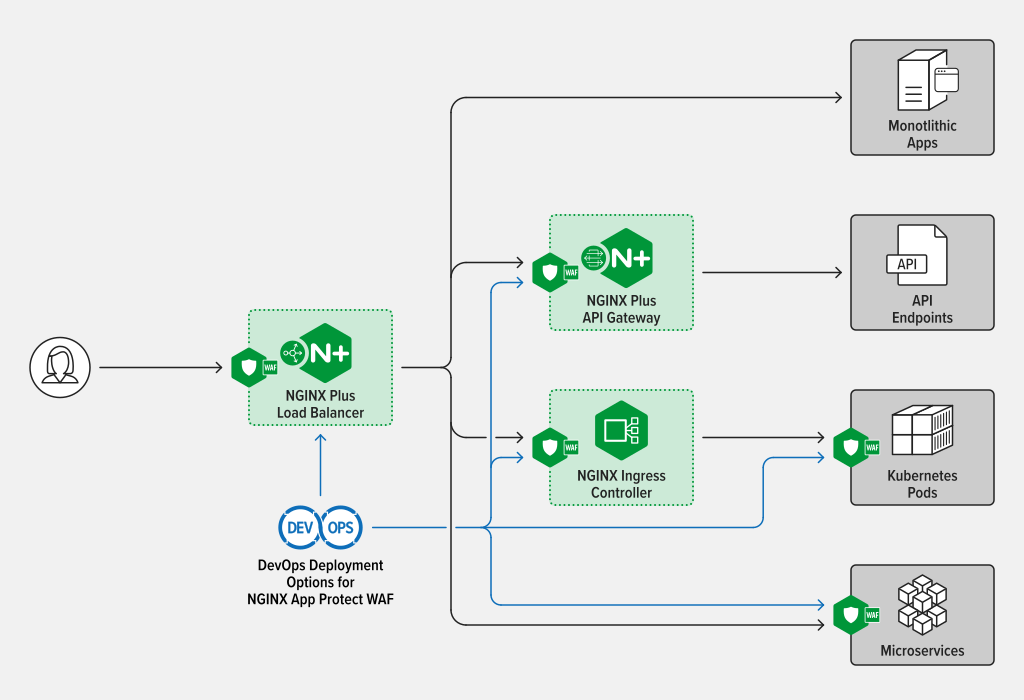
Schützen Sie die Anwendungen und APIs Ihres Unternehmens mit einer einzigen Sicherheitslösung für verteilte Architekturen und Umgebungen – einschließlich On-Premises-, Hybrid- und Multi-Cloud-Umgebungen. Mit F5 WAF for NGINX können Sie:
- Erstellen Sie einheitliche Sicherheitskontrollen für Webanwendungen, Microservices, Container und APIs
- Erreichen Sie eine nahtlose Integration der Technologien eines einzigen Anbieters in die NGINX-Plattform, um Komplexität, Reibungsverluste und die Vielzahl eingesetzter Tools zu reduzieren.
- Stellen Sie den einzigartig flexiblen Software-Formfaktor in allen modernen Anwendungstopologien bereit – von Load Balancern am Netzwerkrand über API-Gateways und Kubernetes-Ingress-Controller bis hin zu Proxys für einzelne Services oder Pods innerhalb des Kubernetes-Clusters.
- Skalieren Sie Ihre Kubernetes-Anwendungen in der Cloud mit einer schlanken, leistungsstarken Sicherheitslösung, die geringe Latenzzeiten aufweist und wenig Rechenleistung benötigt.
Sicherheit in großem Maßstab integrieren
Behalten Sie die Kontrolle, indem Sie Ihre Sicherheitsrichtlinien mithilfe der NGINX Management Suite auf allen F5 WAF for NGINX-Instanzen bereitstellen. Mit der NGINX Management Suite können Sie:
- Erhalten Sie zentralen Einblick in Schutzmaßnahmen, um die Optimierung von WAF-Richtlinien mithilfe von NGINX Management Suite Security Monitoring gezielt zu steuern.
- Verwalten Sie die Konfiguration Ihrer gesamten F5 WAF for NGINX-Flotte mit dem Instance Manager-Modul der NGINX Management Suite.
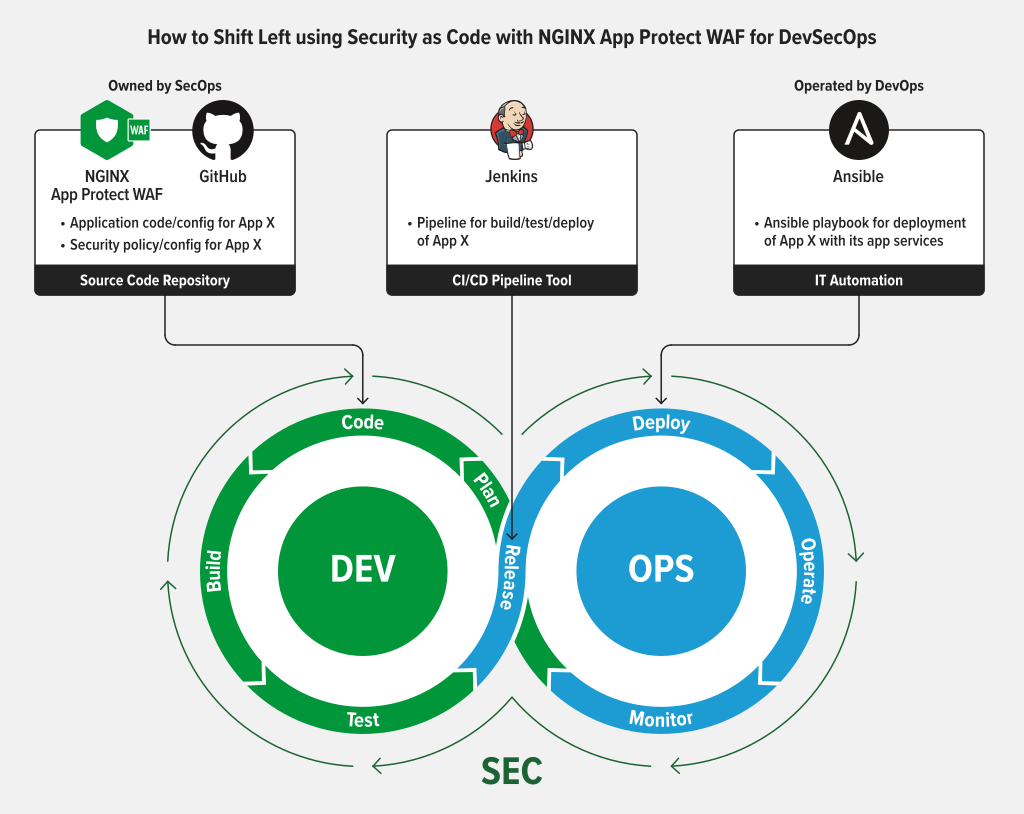
- Integrieren Sie WAF-Sicherheit in Ihre CI/CD-Pipeline, um DevSecOps zu vereinfachen
- WAFs in großem Umfang entweder über die GUI oder die REST-API steuern
- Bieten Sie SecOps-, Platform-Ops- und DevOps-Teams zentrale Transparenz und eine granulare Kontrolle über Anwendungsrichtlinien, abgestimmt auf die jeweiligen Workflow-Anforderungen.
Unterstützung für Shift Left, DevSecOps und Sicherheitsautomatisierung
Ermöglichen Sie eine Shift-Left-Strategie, bei der Sicherheit in jede Phase des Softwareentwicklungslebenszyklus (SDLC) integriert wird. Mit F5 WAF for NGINX können Sie:
- Verwenden Sie von SecOps erstellte deklarative Richtlinien, damit DevOps Sicherheit als Code in CI/CD-Pipelines integrieren kann.
- Implementieren Sie Sicherheitsautomatisierung, um die Kosten von Sicherheitsverletzungen um bis zu 80 % zu senken.
- Sparen Sie Zeit und Geld, indem Sie Schwachstellen finden und beheben, bevor eine App in die Produktivumgebung überführt wird.
- Bewahren Sie die Agilität und Innovationskraft Ihrer Entwickler und entwickeln Sie zugleich zuverlässigere und sicherere Apps
- Beschleunigen Sie die Markteinführung und senken Sie die Kosten durch automatisierte Sicherheit mit DevSecOps
Ressourcen
Security as Code
In diesem von NGINX bereitgestellten E-Book von O'Reilly Media erfahren Sie, wie Sie eine DevSecOps-Strategie umsetzen, indem Sie Sicherheit mithilfe der Cloud-Infrastruktur von AWS frühzeitig in Ihren Entwicklungsprozess integrieren.
Kostenlos herunterladenDatenblätter
Webinare
Moderne Apps vor Layer-7-DoS-Angriffen schützen ›
Shift Left für sicherere Apps mit F5 NGINX ›
Blog
Wie sich NGINX App Protect Denial of Service an die sich wandelnde Bedrohungslandschaft anpasst ›
Schützen Sie Ihre gRPC-Apps mit NGINX App Protect DoS vor schwerwiegenden DoS-Angriffen ›
NGINX App Protect Denial of Service blockiert DoS-Angriffe auf Anwendungsebene ›
Schützen Sie Ihre Apps mit NGINX App Protect Denial of Service vor Layer-7-DoS-Angriffen ›
Technische Daten
Besuchen Sie die NGINX-Dokumentation für vollständige technische Spezifikationen
Moderne Anwendungssicherheitslösung, die sich nahtlos in DevOps-Umgebungen integrieren lässt.
Dokumentation zu NGINX App Protect DoSDistributionen
Docker
Kubernetes
Red Hat OpenShift Container Platform
Architekturen
x86
Betriebssysteme
Alpine Linux
CentOS
Debian
Oracle Linux
Red Hat Enterprise Linux
Ubuntu
Cloud-Plattformen
Amazon Web Services (AWS)
Google Cloud Platform (GCP)
Microsoft Azure