Zukunftssichere Kubernetes-Konnektivität für KI
NGINX Gateway Fabric, Teil von F5 NGINX One, bietet App-, API- und modellbewusstes Routing mit integrierter Governance und Sicherheit.
Entwickelt für KI-fähige Kubernetes-Konnektivität
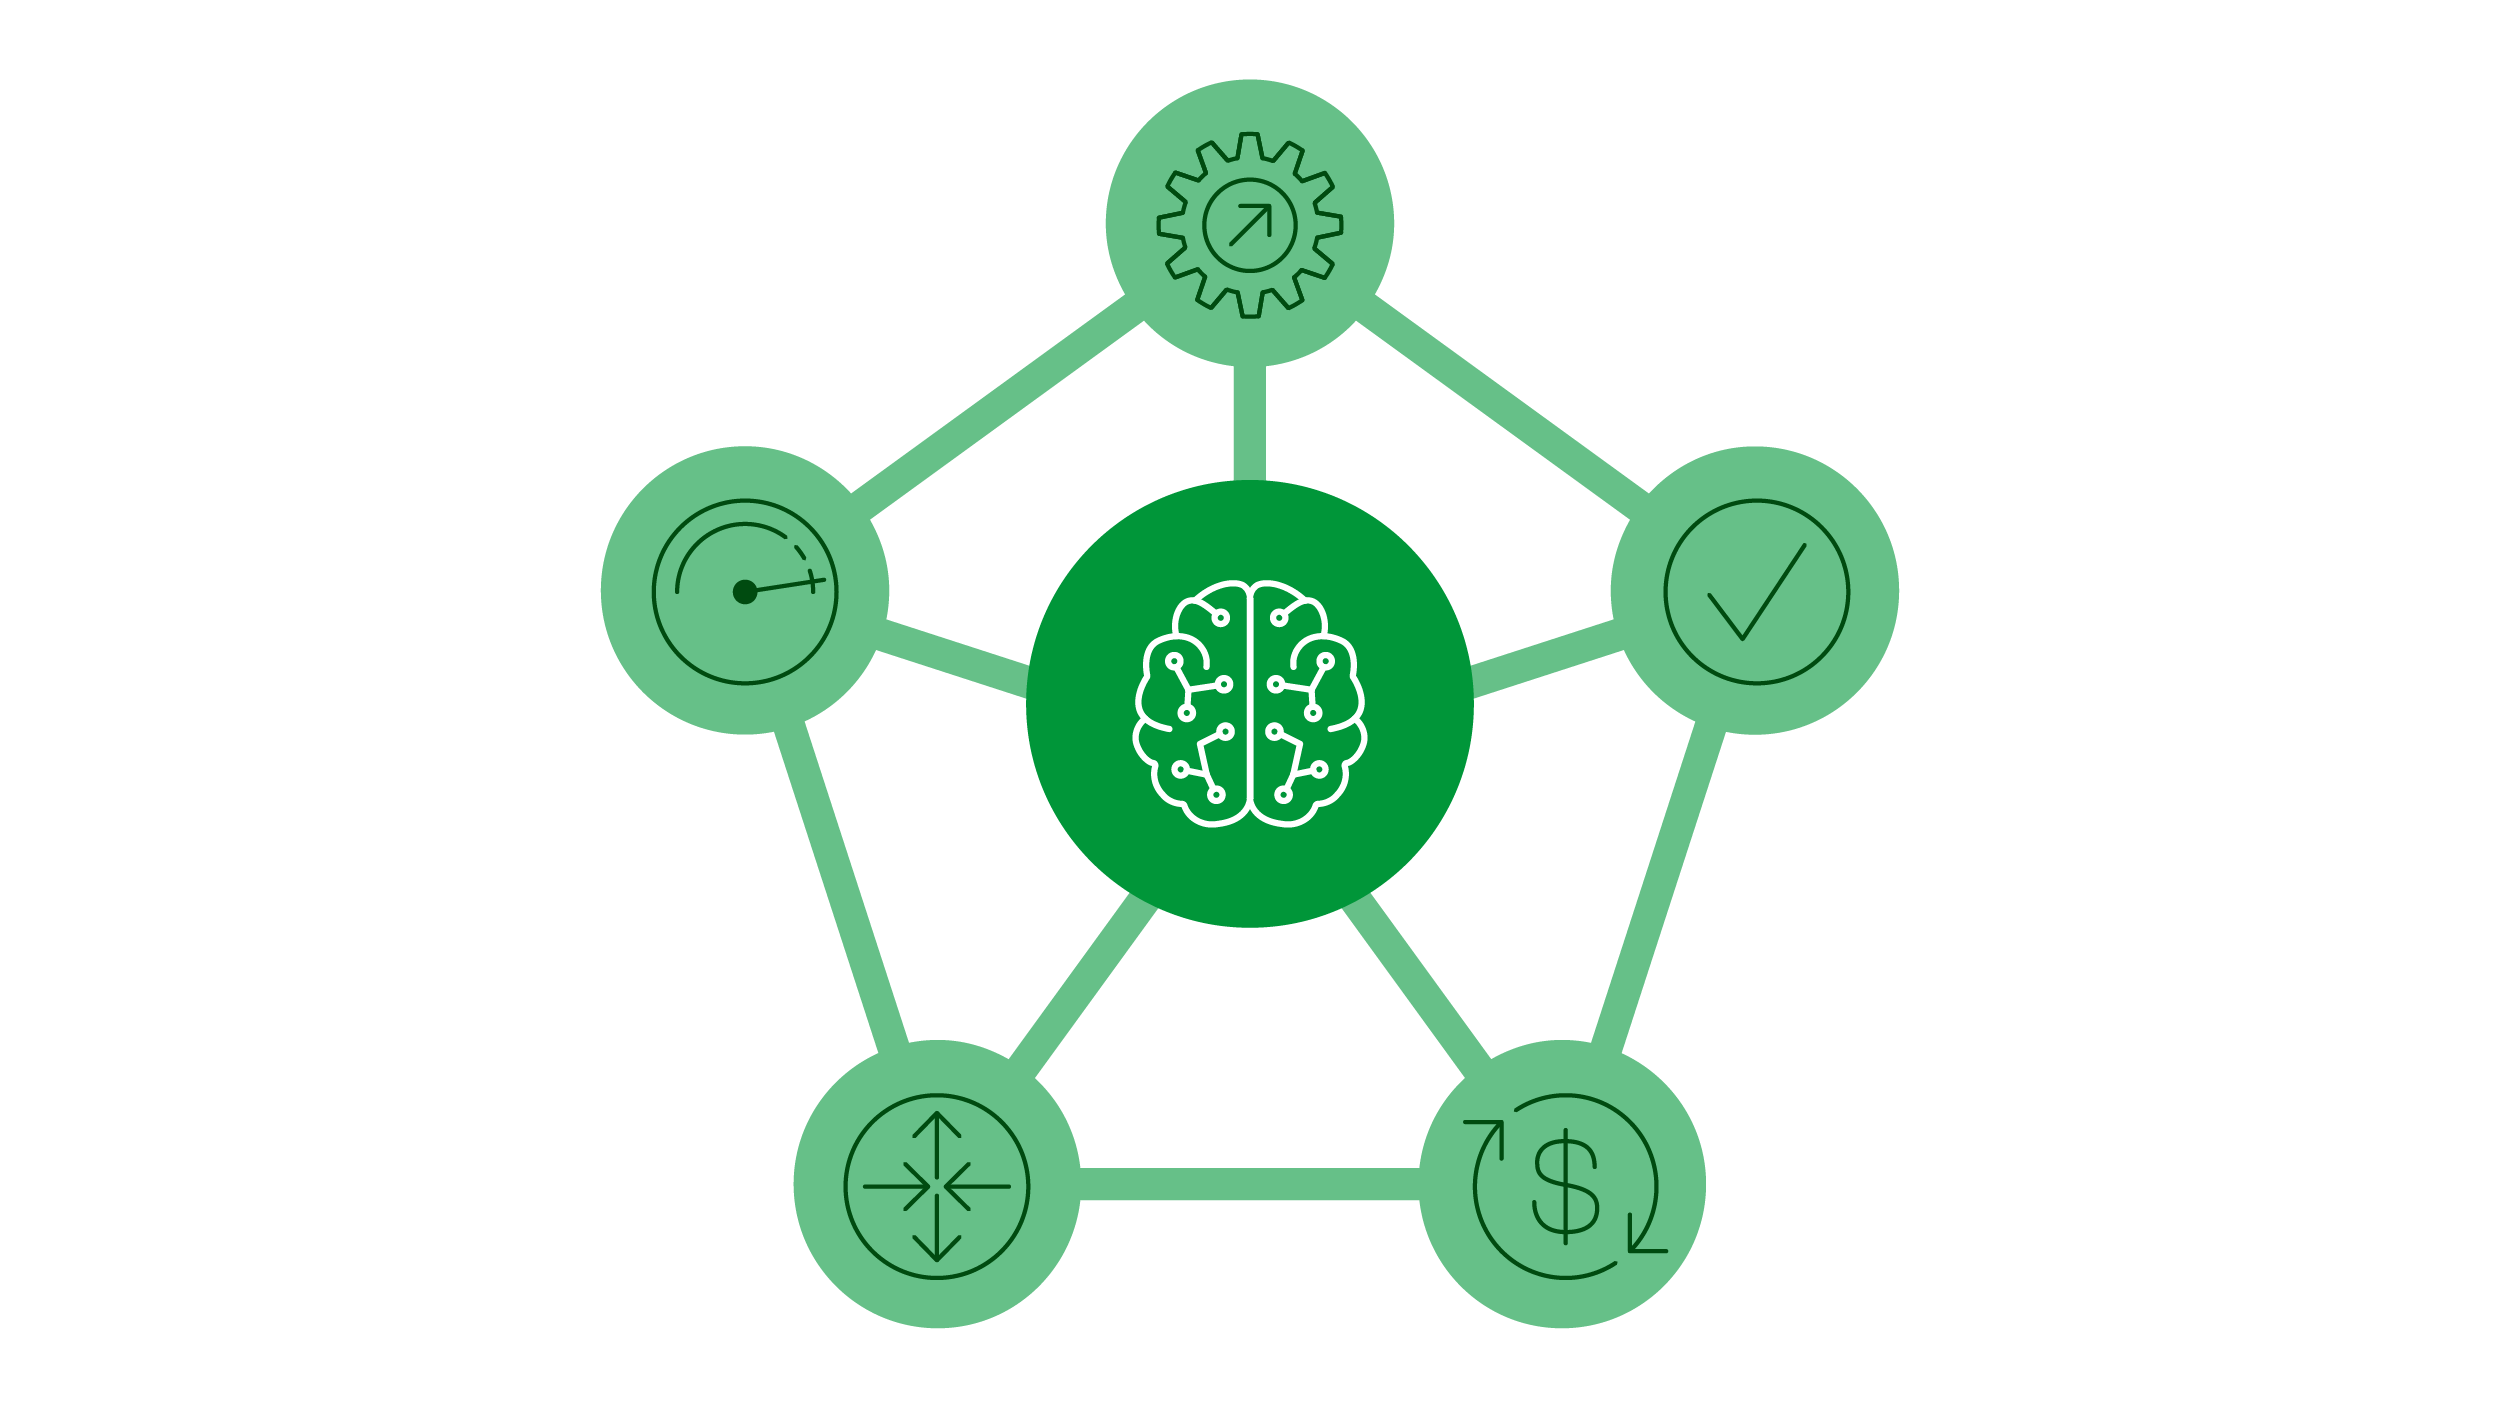
Modellbewusstes Routing für KI-Workloads
KI-Inferenz-Workloads sind unvorhersehbar – Prompts unterscheiden sich in Größe und Rechenintensität, wodurch herkömmliches Routing ineffizient wird. Statischer Lastenausgleich kann Backends überlasten oder dazu führen, dass Ressourcen nicht vollständig ausgelastet werden. NGINX Gateway Fabric ermöglicht modellbewusstes Routing und leitet den Datenverkehr anhand des Modelltyps, der Kosten-/Leistungsprofile und der Laufzeitsignale weiter, um KI-Anwendungen effizient und skalierbar bereitzustellen.
- Routing nach Modell- und Workload-Typ: Leiten Sie Anfragen anhand des Modelltyps, der Version oder anderer Parameter weiter, um das optimale Backend auszuwählen und Ressourcen effizient zu nutzen.
- Variable KI-Workloads bewältigen: Dynamische Anpassung an schwankende Prompt-Größen und Rechenanforderungen, um Überlastungen zu vermeiden und gleichzeitig eine gleichbleibende Leistung zu gewährleisten.
- Leistung und Effizienz verbessern: Optimieren Sie Latenz und Durchsatz, indem Sie Anfragen anhand von Echtzeitmetriken wie Cache- und Warteschlangenauslastung an die am besten geeigneten Backends weiterleiten.
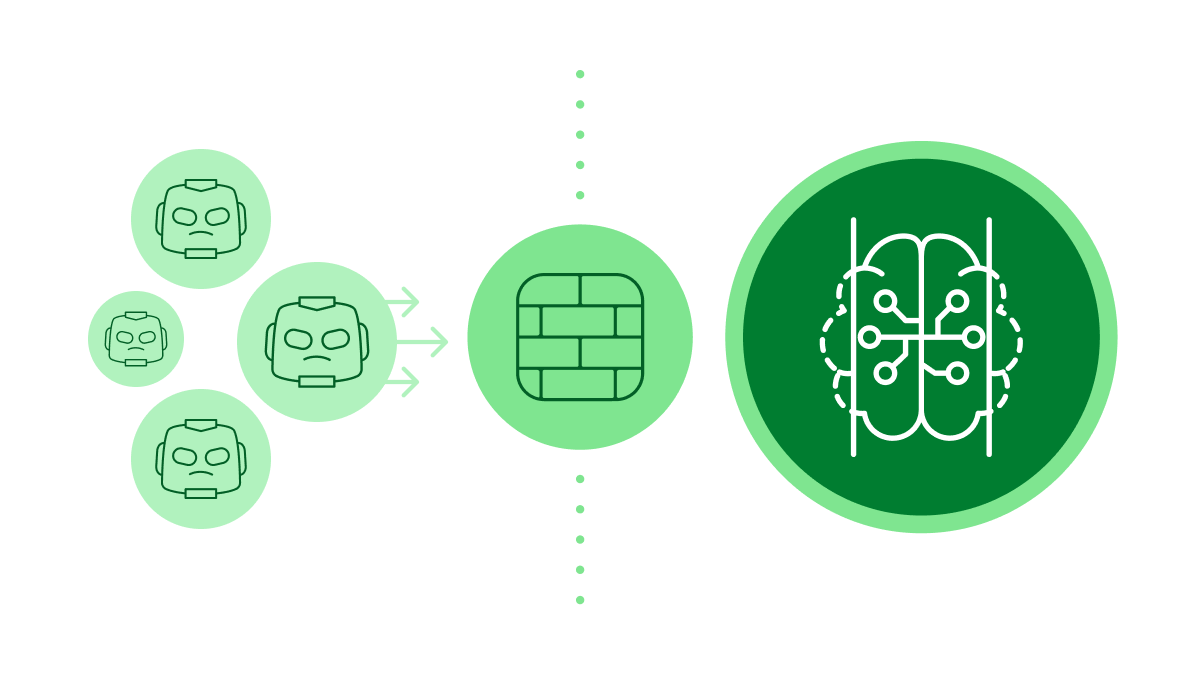
NGF-Integration mit F5 AI Guardrails und F5 WAF
- Erweiterte Abwehr von KI-Bedrohungen: Überprüft und filtert eingehenden Datenverkehr, um Prompt-Injection- und Jailbreak-Angriffe direkt am Cluster-Rand zu blockieren, bevor sie Ihre großen Sprachmodelle erreichen.
- Schutz sensibler Daten: Erzwingt strenge Richtlinien für ausgehenden Datenverkehr, um zu verhindern, dass personenbezogene Daten (PII) und geistiges Eigentum über Modellantworten nach außen gelangen.
- Integrierter WAF-Schutz: Bietet unternehmensgerechten Schutz durch eine Web Application Firewall (WAF) und nutzt dabei entwicklerfreundliche GitOps-Workflows zur nativen Bedrohungsabwehr.
- Deklarative Compliance: Ermöglicht Sicherheitsteams, globale Compliance- und Schutzrichtlinien zu erstellen, während Anwendungsteams diese sicher über Kubernetes-native benutzerdefinierte Ressourcen bereitstellen.
Ausdrucksstarke Datenverkehrssteuerung
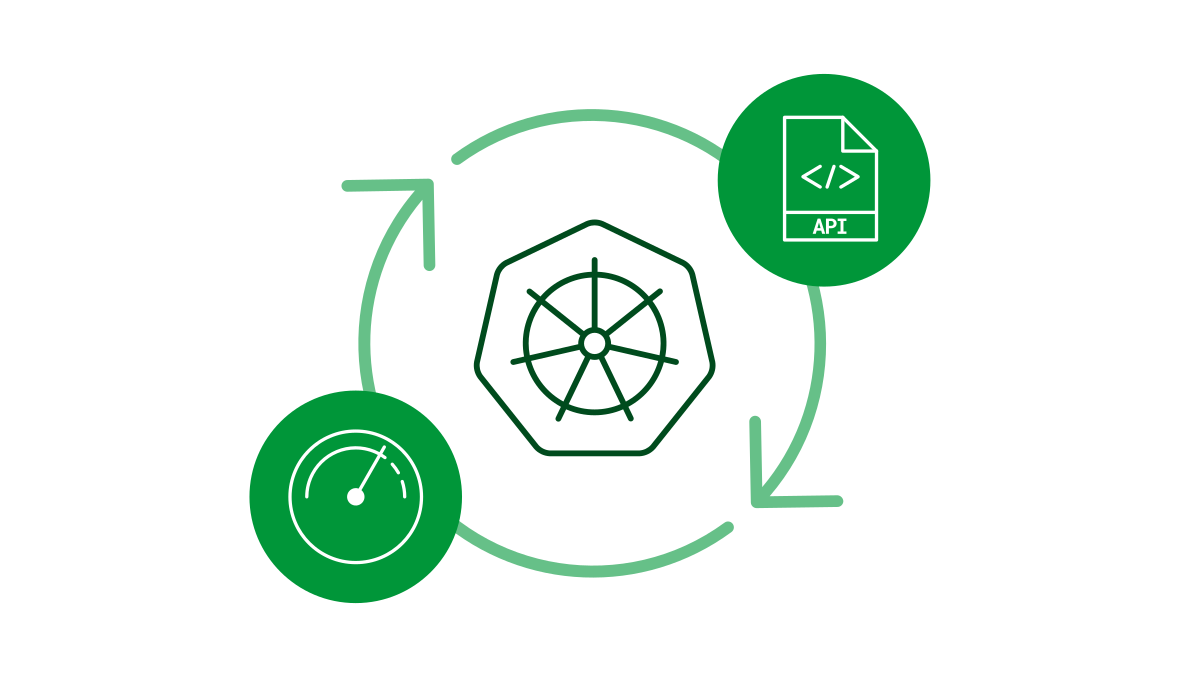
Herkömmlicher Ingress stützt sich stark auf Annotationen, was zu fragmentierten und schwer zu verwaltenden Konfigurationen führt. NGINX Gateway Fabric führt ausdrucksstarke, Kubernetes-native CRDs ein, die konsistente, wiederverwendbare und deklarative Datenverkehrsrichtlinien über Teams und Umgebungen hinweg ermöglichen.
- CRDs statt Annotationen: Ersetzen Sie verstreute Annotationen durch strukturierte, Kubernetes-native APIs, die die Lesbarkeit, Konsistenz und langfristige Wartbarkeit verbessern.
- Wiederverwendbare Traffic-Richtlinien: Definieren Sie Routing- und Traffic-Richtlinien einmalig und verwenden Sie sie in verschiedenen Umgebungen wieder. So reduzieren Sie Duplikate und Konfigurationsabweichungen.
- Deklaratives Konfigurationsmodell: Verwalten Sie den Datenverkehr mithilfe versionskontrollierter, deklarativer Ressourcen, die den Best Practices von Kubernetes entsprechen.
Rollenbasierte Steuerung für Plattformteams
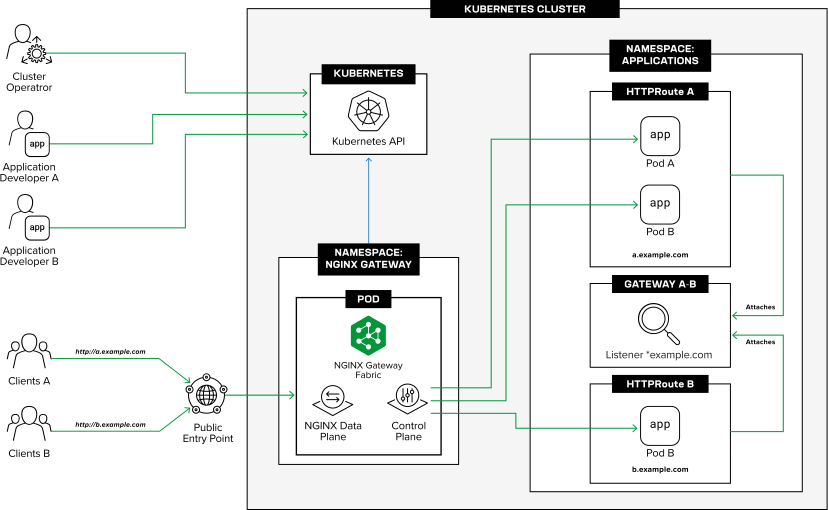
Mit zunehmender Größe der Teams wird die Verwaltung gemeinsam genutzter Infrastruktur komplex und fehleranfällig. NGINX Gateway Fabric führt rollenorientierte Ressourcen ein, die die Zuständigkeiten von Plattform- und Anwendungsteams voneinander trennen. So können Aufgaben sicher delegiert werden, während Governance und Kontrolle zentralisiert bleiben.
- Klare Rollentrennung: Plattformteams können Infrastruktur und Richtlinien definieren, während Entwickler das anwendungsspezifische Routing sicher steuern.
- Sichere Self-Service-Nutzung: Ermöglichen Sie Teams, Services innerhalb festgelegter Leitplanken eigenständig bereitzustellen und zu verwalten, um Engpässe und Risiken zu reduzieren.
- Einheitliche Governance in großem Maßstab: Wenden Sie zentralisierte Richtlinien cluster- und teamübergreifend an und bewahren Sie gleichzeitig die Flexibilität einzelner Anwendungen.
Nahtlos über Ingress hinauswachsen
NGINX Gateway Fabric bietet ein zukunftsorientiertes Modell für das Traffic-Management, mit dem Teams die Kubernetes-Konnektivität modernisieren und dabei auf bestehenden Ingress-Mustern und vertrauten Betriebsabläufen aufbauen können.
- Ingress-Modell der nächsten Generation: Setzen Sie auf einen flexibleren und erweiterbaren Ansatz für das Traffic-Management, der auf moderne Anwendungen und sich wandelnde Workloads ausgelegt ist.
- Für moderne Workloads entwickelt: Unterstützt Apps, APIs und KI-Anwendungsfälle mit erweitertem Routing, Richtliniensteuerung und Skalierbarkeit.
- Flexible Einführung: Betreiben Sie Ingress und die Gateway API parallel – nutzen Sie die Gateway API für neue Anwendungen und führen Sie bestehende Ingress-Workflows ohne Unterbrechung weiter.
GatewayLink – Erweiterung von BIG-IP auf Kubernetes
- Vermeidet ständige Konfigurationsänderungen: Schirmt externe BIG-IP-Hardware von den ständigen IP-Änderungen dynamischer Kubernetes-Pods ab, indem ein einziger, äußerst stabiler NGINX-Endpunkt bereitgestellt wird.
- Verbindet NetOps und DevOps: NetOps behält die sichere Kontrolle am BIG-IP-Netzwerkrand, während DevOps bei der internen Anwendungsweiterleitung vollständig flexibel bleibt.
- Optimierter Datenverkehr: Optimiert den Nord-Süd-Datenverkehr vom Netzwerkrand bis tief in den Kubernetes-Cluster hinein, reduziert die Latenz und vereinfacht Multi-Cluster-Routing-Architekturen.
Produktübersicht
Effiziente Kubernetes-Governance
NGINX Gateway Fabric stellt Anwendungen in Kubernetes bereit und nutzt die Gateway API, um Datenverkehr in großem Umfang zu verwalten. So können Plattformteams den Zugriff kontrollieren, während Anwendungsteams das Routing definieren. Dadurch wird eine sichere und konsistente Bereitstellung für Dienste innerhalb des Clusters gewährleistet.
Produktdokumentation zu NGINX Gateway FabricKernkompetenzen
NGINX Gateway Fabric stellt die Gateway API mit erweitertem Routing, Richtliniensteuerung und modellbewusstem Traffic-Management bereit, ergänzt durch Funktionen von NGINX Plus für Beobachtbarkeit, Sicherheit und Zuverlässigkeit.
Erweitertes L7-Routing
Leiten Sie den Datenverkehr anhand von Host, Pfad, Headern und Methoden weiter.
Datenverkehrsaufteilung
Ermöglichen Sie Canary-Releases mit gewichteter Weiterleitung.
Modellbewusstes Routing
Leiten Sie KI-Datenverkehr nach Modelltyp, Version oder Kosten-Leistungs-Profil weiter.
Richtlinienbasierte Governance
Wenden Sie wiederverwendbare Richtlinien für Datenverkehr und Sicherheit an.
Rollenbasierte Zugriffskontrolle
Trennen Sie die Zuständigkeiten auf Plattform- und Anwendungsebene.
Echtzeit-Beobachtbarkeit
Überwachen Sie den Datenverkehr mithilfe von Metriken und Echtzeiteinblicken.
Dynamische Neukonfiguration
Aktualisieren Sie das Routing sofort und ohne Neuladen.
Integrierte Sicherheitskontrollen
TLS-, mTLS- und Authentifizierungsrichtlinien durchsetzen.
Ressourcen
HERVORGEHOBEN
NGINX Gateway Fabric unterstützt die Gateway API Inference Extension
NGINX Gateway Fabric unterstützt die Inference-Erweiterung für die Gateway API und ermöglicht so intelligentes, inferenzbewusstes Routing für Kubernetes
Blogbeitrag lesenBlogs
Die Alternative zu Ingress NGINX: F5 NGINX Ingress Controller als langfristige Lösung ›
Neuigkeiten in F5 NGINX Gateway 2.3.0 ›
Vergleichsleitfäden
NGINX One mit NGINX Open Source vergleichen ›