Stabiler Kubernetes-Ingress mit Support
Setzen Sie auf bewährten NGINX-basierten Ingress mit erweitertem Traffic-Management, Sicherheit, Observability und Enterprise-Support.
Kubernetes-Ingress-Controller für den Unternehmenseinsatz
Eine produktionsreife Ingress-Alternative mit Support
Teams benötigen eine stabile, von einem Unternehmen unterstützte Alternative zu den von der Community gepflegten NGINX-Ingress-Controllern. F5 Ingress Controller for NGINX Enterprise bietet einen risikoarmen Migrationspfad sowie langfristigen Support, Sicherheitsupdates und eine klare Produkt-Roadmap für Produktionsumgebungen.
- Im Produktionsbetrieb bewährt: Unternehmen weltweit vertrauen darauf, um geschäftskritische Workloads auszuführen
- Sicherheit und Lebenszyklusgarantie: Regelmäßige CVE-Behebungen, Updates und veröffentlichte Supportzeiträume
- Support und Roadmap für Unternehmen: Unterstützt durch ein personell voll besetztes Team mit klaren Zusagen zu Lebenszyklus und Support
Erweiterte Funktionen für Produktionsumgebungen
NGINX Enterprise erweitert Ingress um die Funktionen auf Enterprise-Niveau, die für geschäftskritische Workloads erforderlich sind. Von erweiterter Traffic-Steuerung über umfassende Observability bis hin zu integrierter Sicherheit gewährleistet es die zuverlässige, skalierbare und sichere Bereitstellung moderner Anwendungen, APIs und KI-Workloads.
- Integrierte Authentifizierung: Unterstützung für JWT, OAuth2 und externe Identitätsanbieter
- Konfiguration ohne Ausfallzeiten: Sofortige und dynamische Aktualisierungen von Upstreams und Konfigurationen per API, ohne Neuladen oder Ausfallzeiten
- Echtzeit-Observability: Einblicke in über 200 Live-Metriken, um die Leistung zu überwachen und Probleme schneller zu beheben
Integrierte Sicherheit direkt am Ingress
F5 Web Application Firewall (WAF)-Lösungen für NGINX Enterprise bieten container-native Sicherheit, die direkt in die Ingress-Schicht integriert ist. Schützen Sie Anwendungen und APIs und profitieren Sie dabei von einer konsistenten Durchsetzung von Richtlinien in hybriden Multi-Cloud-Umgebungen, geringeren Latenzzeiten und einem vereinfachten Betrieb.
- Inline-WAF-Schutz: Schützen Sie Anwendungen und APIs direkt im Datenpfad.
- Abdeckung der OWASP Top 10: Schützen Sie sich durch erweiterte Prüfung vor häufigen Bedrohungen.
- Zentrale Richtliniendurchsetzung: Setzen Sie einheitliche Sicherheitsrichtlinien über Dienste und Cluster hinweg durch.
Erweitern Sie Ihre bestehenden Investitionen in F5 BIG-IP auf Kubernetes
Unternehmen, die F5 BIG-IP einsetzen, können mühelos Kubernetes-Umgebungen integrieren. Automatisieren Sie nachgelagerte Konfigurationen, ersetzen Sie manuelle Arbeitsabläufe und übertragen Sie bewährte Richtlinien für Traffic-Management und Sicherheit nahtlos auf moderne Anwendungsarchitekturen.
- Stabile Endpunkte für Kubernetes-Anwendungen bereitstellen: Stellen Sie Kubernetes-Dienste als einheitliche Endpunkte für BIG-IP bereit und vereinfachen Sie so die Datenverkehrssteuerung und Integration.
- Änderungen in Echtzeit synchronisieren: Aktualisieren Sie BIG-IP mithilfe von CIS dynamisch, wenn Pods skaliert werden, um manuelle Neukonfigurationen zu vermeiden und Konfigurationsabweichungen zu reduzieren.
- Manuelle Arbeitsabläufe eliminieren: Vereinfachen Sie die Bereitstellung und Skalierung von Kubernetes-Diensten, indem Sie repetitive, fehleranfällige Betriebsschritte eliminieren.
Produktübersicht
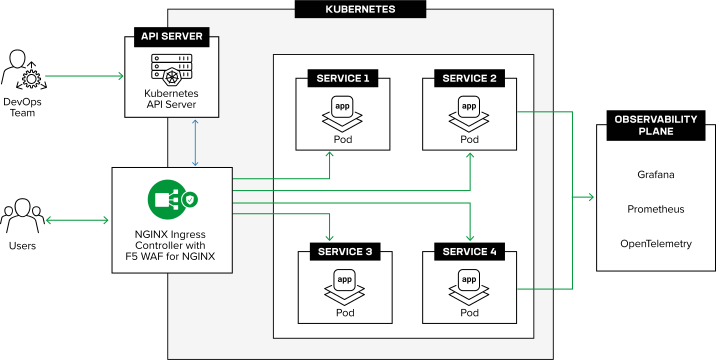
Kubernetes-native Ingress-Architektur
F5 Ingress Controller for NGINX Enterprise wird innerhalb von Kubernetes ausgeführt und übersetzt Ingress-Ressourcen für NGINX Enterprise in hochleistungsfähige NGINX Enterprise-Konfigurationen. Eine Steuerungsebene überwacht die Kubernetes-APIs und aktualisiert die NGINX Enterprise-Datenebene dynamisch. So werden Routing, Lastverteilung und Sicherheit in Echtzeit ermöglicht. Diese Architektur gewährleistet eine skalierbare, zuverlässige Anwendungsbereitstellung über verschiedene Umgebungen hinweg.
Kernfunktionen
F5 Ingress Controller for NGINX Enterprise bietet Kubernetes-natives Ingress mit erweiterten Routing-Funktionen, Observability, Sicherheit und Enterprise-Support – und verbindet dabei die Flexibilität von Open Source mit den Funktionen von NGINX Enterprise für den produktiven Einsatz.
Erweitertes L7-Routing
Leiten Sie den Datenverkehr anhand von Host, Pfad, Headern und Methoden weiter.
Traffic-Aufteilung
Ermöglichen Sie Canary-Releases mit gewichtetem Routing.
Konfiguration ohne Ausfallzeiten
Aktualisieren Sie das Routing sofort per API, ohne neu laden zu müssen.
Integrierte Sicherheit
Profitieren Sie von WAF und der Durchsetzung von mTLS.
Authentifizierungskontrollen
Implementieren Sie JWT, OAuth2 und Zugriffsrichtlinien.
Echtzeit-Observability
Überwachen Sie den Datenverkehr mit Metriken und Echtzeit-Einblicken.
Support für Unternehmen
Professioneller Support für Kubernetes-Umgebungen im Produktivbetrieb.
Ressourcen
IM FOKUS
Die Alternative zu Ingress NGINX: F5 NGINX Enterprise für die Zukunft
Erfahren Sie mehr über die langfristig unterstützte Alternative von F5 zu Community-gepflegten Lösungen.
Artikel lesen