BIG-IP Next for Kubernetes
Bietet einen zentralen Kontrollpunkt für den ein- und ausgehenden Datenverkehr von Containern sowie für Sicherheit und Transparenz.
BIG-IP Next for Kubernetes erleichtert den Übergang zu Cloud-nativen Netzwerken
Zentrale Anlaufstelle für Netzwerk und Sicherheit bei der Umstellung komplexer Netzwerke auf eine cloudnative Infrastruktur
Die Kubernetes-Netzwerkarchitektur wurde weder für die Integration in mehrere Netzwerke noch für die Unterstützung von Protokollen über HTTP/HTTPS hinaus konzipiert. BIG-IP Next for Kubernetes bietet eine zentrale Stelle für die Steuerung und Absicherung des ein- und ausgehenden Netzwerkverkehrs des Kubernetes-Clusters. Die Lösung ist vollständig mit Kubernetes kompatibel und nutzt Kubernetes-Entwurfsmuster, um eine reibungslose Integration in Sicherheitsrichtlinien und die übergeordnete Netzwerkumgebung zu ermöglichen und so Komplexität und Betriebskosten zu reduzieren.
- Integriert Kubernetes in das übergeordnete Netzwerk Unterstützt die Verwaltung und Weiterleitung von ein- und ausgehendem Datenverkehr für eine nahtlose Integration in mehrere Netzwerke.
- Ermöglicht die Abbildung von Netzwerkfunktionen und 4G-/5G-Protokollen in einem Cloud-nativen Netzwerk Ermöglicht die Unterstützung von 4G- und 5G-Protokollen, die von Kubernetes nicht unterstützt werden – darunter Diameter, SIP, GTP, SCTP und weitere.
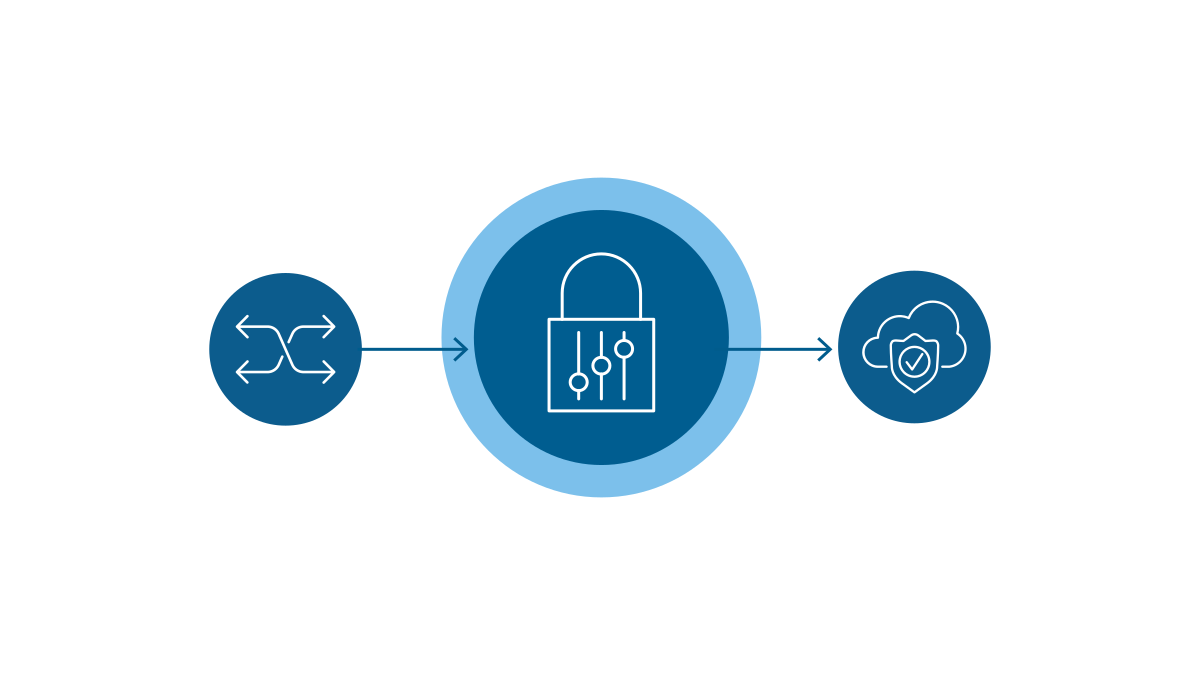
Ein zentraler Kontrollpunkt für die Sicherheit, der eine vollständige Netzwerkisolierung gewährleistet
BIG-IP Next for Kubernetes verwaltet den Datenverkehr zu und von mehreren Netzwerken. Ohne BIG-IP Next for Kubernetes sind für jedes Netzwerk mehrere externe Firewalls erforderlich, ohne dass diese Verbindungen zentral verwaltet werden können. BIG-IP Next for Kubernetes ermöglicht eine Zero-Trust-Architektur und bietet einen zentralen Punkt für den ein- und ausgehenden Datenverkehr der Kubernetes-Cluster sowie für den Firewall- und DDoS-Schutz. Dadurch wird die Implementierung von Sicherheitsmaßnahmen erheblich vereinfacht, die andernfalls an mehreren Stellen im gesamten Netzwerk erfolgen müsste.
- Sicherer ein- und ausgehender Datenverkehr BIG-IP Next for Kubernetes ermöglicht die Anwendung von Sicherheitsdiensten wie Firewalling und DDoS-Schutz auf den ein- und ausgehenden Datenverkehr.
- Topologie verbergen Durch das Verbergen der Topologie am Eingang wird die interne Struktur des Clusters verschleiert.
- Transparenz des Datenverkehrs Als zentraler Kontrollpunkt ermöglicht die Transparenz des Datenverkehrs jedes einzelnen Teilnehmers am Ein- und Ausgang die Rückverfolgbarkeit für Compliance-Überwachung und Abrechnung.
Cloud-native 4G- und 5G-Infrastruktur – Bereitstellungen im Kernnetz und am Netzwerkrand
BIG-IP Next for Kubernetes ermöglicht eine 5G-Core-Lösung, die den Weg für robuste 5G-Lösungen für Privat- und Unternehmenskunden ebnet. Neue Anwendungsfälle für eine servicebasierte Infrastruktur wie Network Slicing und MEC ermöglichen die dynamische Zuweisung von Ressourcen für bestimmte Kunden und Anwendungen. BIG-IP Next for Kubernetes stellt den ein- und ausgehenden Nord-Süd-Datenverkehr für Container-Cluster bereit.
- Skalierung von Core, Edge und Far Edge BIG-IP Next for Kubernetes ermöglicht die Skalierung von einer kleinen Anzahl sehr großer Mobilfunkstandorte im Core bis hin zu einer großen Anzahl kleinerer Mobilfunkstandorte am Edge und Far Edge.
- Neue Dimensionen der Flexibilität mit Cloud-Native-Technologien erreichen Durch den Aufbau des 5G-Kernnetzes mit einer Cloud-Native-Architektur können Serviceanbieter ein neues Maß an betrieblicher Automatisierung, Flexibilität und Anpassungsfähigkeit erreichen.
Hochleistungsnetzwerke und -sicherheit für die Infrastruktur von KI-Rechenzentren
BIG-IP Next for Kubernetes bietet leistungsstarkes Traffic-Management und hohe Sicherheit für umfangreiche KI-Infrastrukturen. Es ermöglicht eine höhere Leistung bei der Datenaufnahme und eine bessere GPU-Auslastung (https://www.f5.com/partners/technology-alliances/nvidia) während des Modelltrainings sowie eine bessere Benutzererfahrung bei der Inferenz durch eine höhere Leistung bei der Retrieval-Augmented Generation (RAG).
- Optimiert die Leistung der KI-Infrastruktur Leistungsstarkes Datenverkehrsmanagement für umfangreiche KI-Infrastrukturen. Maximiert den Nutzen von Investitionen in KI-Infrastrukturen durch die Beseitigung von Engpässen in der internen Netzwerkinfrastruktur.
- Unterstützt Mandantenfähigkeit Unterstützung für Mandantenfähigkeit und Netzwerkisolierung bei KI-Anwendungen, wodurch mehrere Benutzer und Workloads effizient auf einer einzigen KI-Infrastruktur bereitgestellt werden können.
- Setzt Zero-Trust-Sicherheit um Integriert wichtige Sicherheitsfunktionen und eine Zero-Trust-Architektur, darunter Edge-Firewall, DDoS-Abwehr, API-Schutz, Angriffserkennung und -prävention, Verschlüsselung und Zertifikatsverwaltung.
Produktübersicht
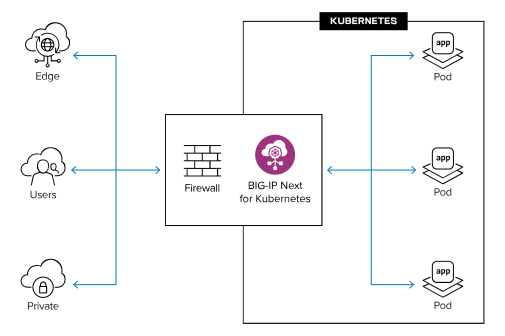
Ein zentraler Kontrollpunkt für den ein- und ausgehenden Datenverkehr von Container-Clustern in komplexen Netzwerken
BIG-IP Next for Kubernetes wird als Kubernetes-Ressource am Nord-Süd-Gateway bereitgestellt und so Teil der Kubernetes-Orchestrierungsumgebung. Die Lösung steuert den ein- und ausgehenden Datenverkehr von Container-Clustern und ermöglicht dadurch Traffic-Management und -Steuerung, Lastverteilung, Sicherheit und Transparenz zwischen den Knoten.
On-Premises
Skalieren und schützen Sie Anwendungen im Rechenzentrum, im Kernnetz und am Netzwerkrand.
Private Cloud
Stellen Sie die Lösung in einer Private-Cloud-Umgebung bereit – entweder lokal oder in einem Colocation-Rechenzentrum.
Kernkompetenzen
BIG-IP Next for Kubernetes ist einzigartig, da es wichtige Netzwerkfunktionen in einer Kubernetes-Umgebung bereitstellt und so die Anforderungen eines Service-Provider-Netzwerks erfüllt. Es ermöglicht die Steuerung der 4G- und 5G-Signalisierung und sorgt zugleich für die erforderliche Sicherheit und Transparenz.
Kubernetes-Ingress und -Egress
Bietet einen zentralen Kontrollpunkt für die Netzwerksteuerung, der für komplexe Netzwerke konzipiert ist.
Multiprotokoll-4G und -5G
Ermöglicht Telco-Netzwerkfunktionen unter Verwendung von Telekommunikationsprotokollen wie SCTP und Diameter.
Network security
Kontrollen für ein- und ausgehenden Datenverkehr.
Sichtbarkeit
Statistiken und Analysen zur Umsatzsicherung.
Verwaltung
Von Kubernetes orchestriert und konfiguriert.
Vollständige Kubernetes-Integration
Greift Kubernetes-Muster auf und erweitert sie.
Plattformunterstützung und Integrationen
Kubernetes-Integrationen
Plattformunterstützung und Integrationen
F5 Partner-CNF-Zertifizierungsprogramm
Interoperabilität von Partner-CNFs mit BIG-IP Next for Kubernetes zertifizieren
F5 und seine Partner zertifizieren das Onboarding, die Integration, die Bereitstellung und das Lebenszyklusmanagement von BIG-IP Next for Kubernetes in einer Cloud-nativen Umgebung mit CNFs von Anbietern.
Ressourcen
Empfohlen
5G macht eine Cloud-native Anwendungsarchitektur unverzichtbar
Die Umstellung auf eine Cloud-native-Architektur bringt für Serviceprovider zahlreiche Vorteile und Herausforderungen mit sich. Cloud-native-Lösungen von F5 tragen dazu bei, die Einführung von 5G zu beschleunigen.
Artikel lesenVideos
Kubernetes für Serviceanbieter ›
Technische Informationen
Service Proxy for Kubernetes installieren und mehr ›