BIG-IP Cloud-native Netzwerkfunktionen (CNFs)
Als Teil der BIG-IP Cloud-Native Edition stellen BIG-IP CNFs bewährte BIG-IP Dienste für Traffic-Management und Sicherheit als Kubernetes-native Netzwerkfunktionen bereit. Vereinfachen Sie den Betrieb, skalieren Sie dynamisch und modernisieren Sie die Infrastruktur von Serviceprovidern und Unternehmen.
BIG-IP-Dienste in Kubernetes bereitstellen
Stellen Sie BIG-IP Dienste für Anwendungsbereitstellung, Netzwerk und Sicherheit als Kubernetes-native CNFs bereit. Automatisieren Sie den Betrieb mit Kubernetes-APIs, skalieren Sie Ressourcen bedarfsgerecht und konsolidieren Sie geschäftskritische Dienste auf einer bewährten BIG-IP Datenebene für Service-Provider- und Unternehmensumgebungen.
Kubernetes nativ betreiben
Nutzen Sie deklarative APIs und die Kubernetes-Orchestrierung, um Bereitstellungs- und Lebenszyklusvorgänge zu automatisieren.
Ressourcen effizient skalieren
Skalieren Sie Cloud-native-Dienste entsprechend wechselnder Datenverkehrsanforderungen und optimieren Sie gleichzeitig die Auslastung der Infrastruktur.
Kritische Dienste konsolidieren
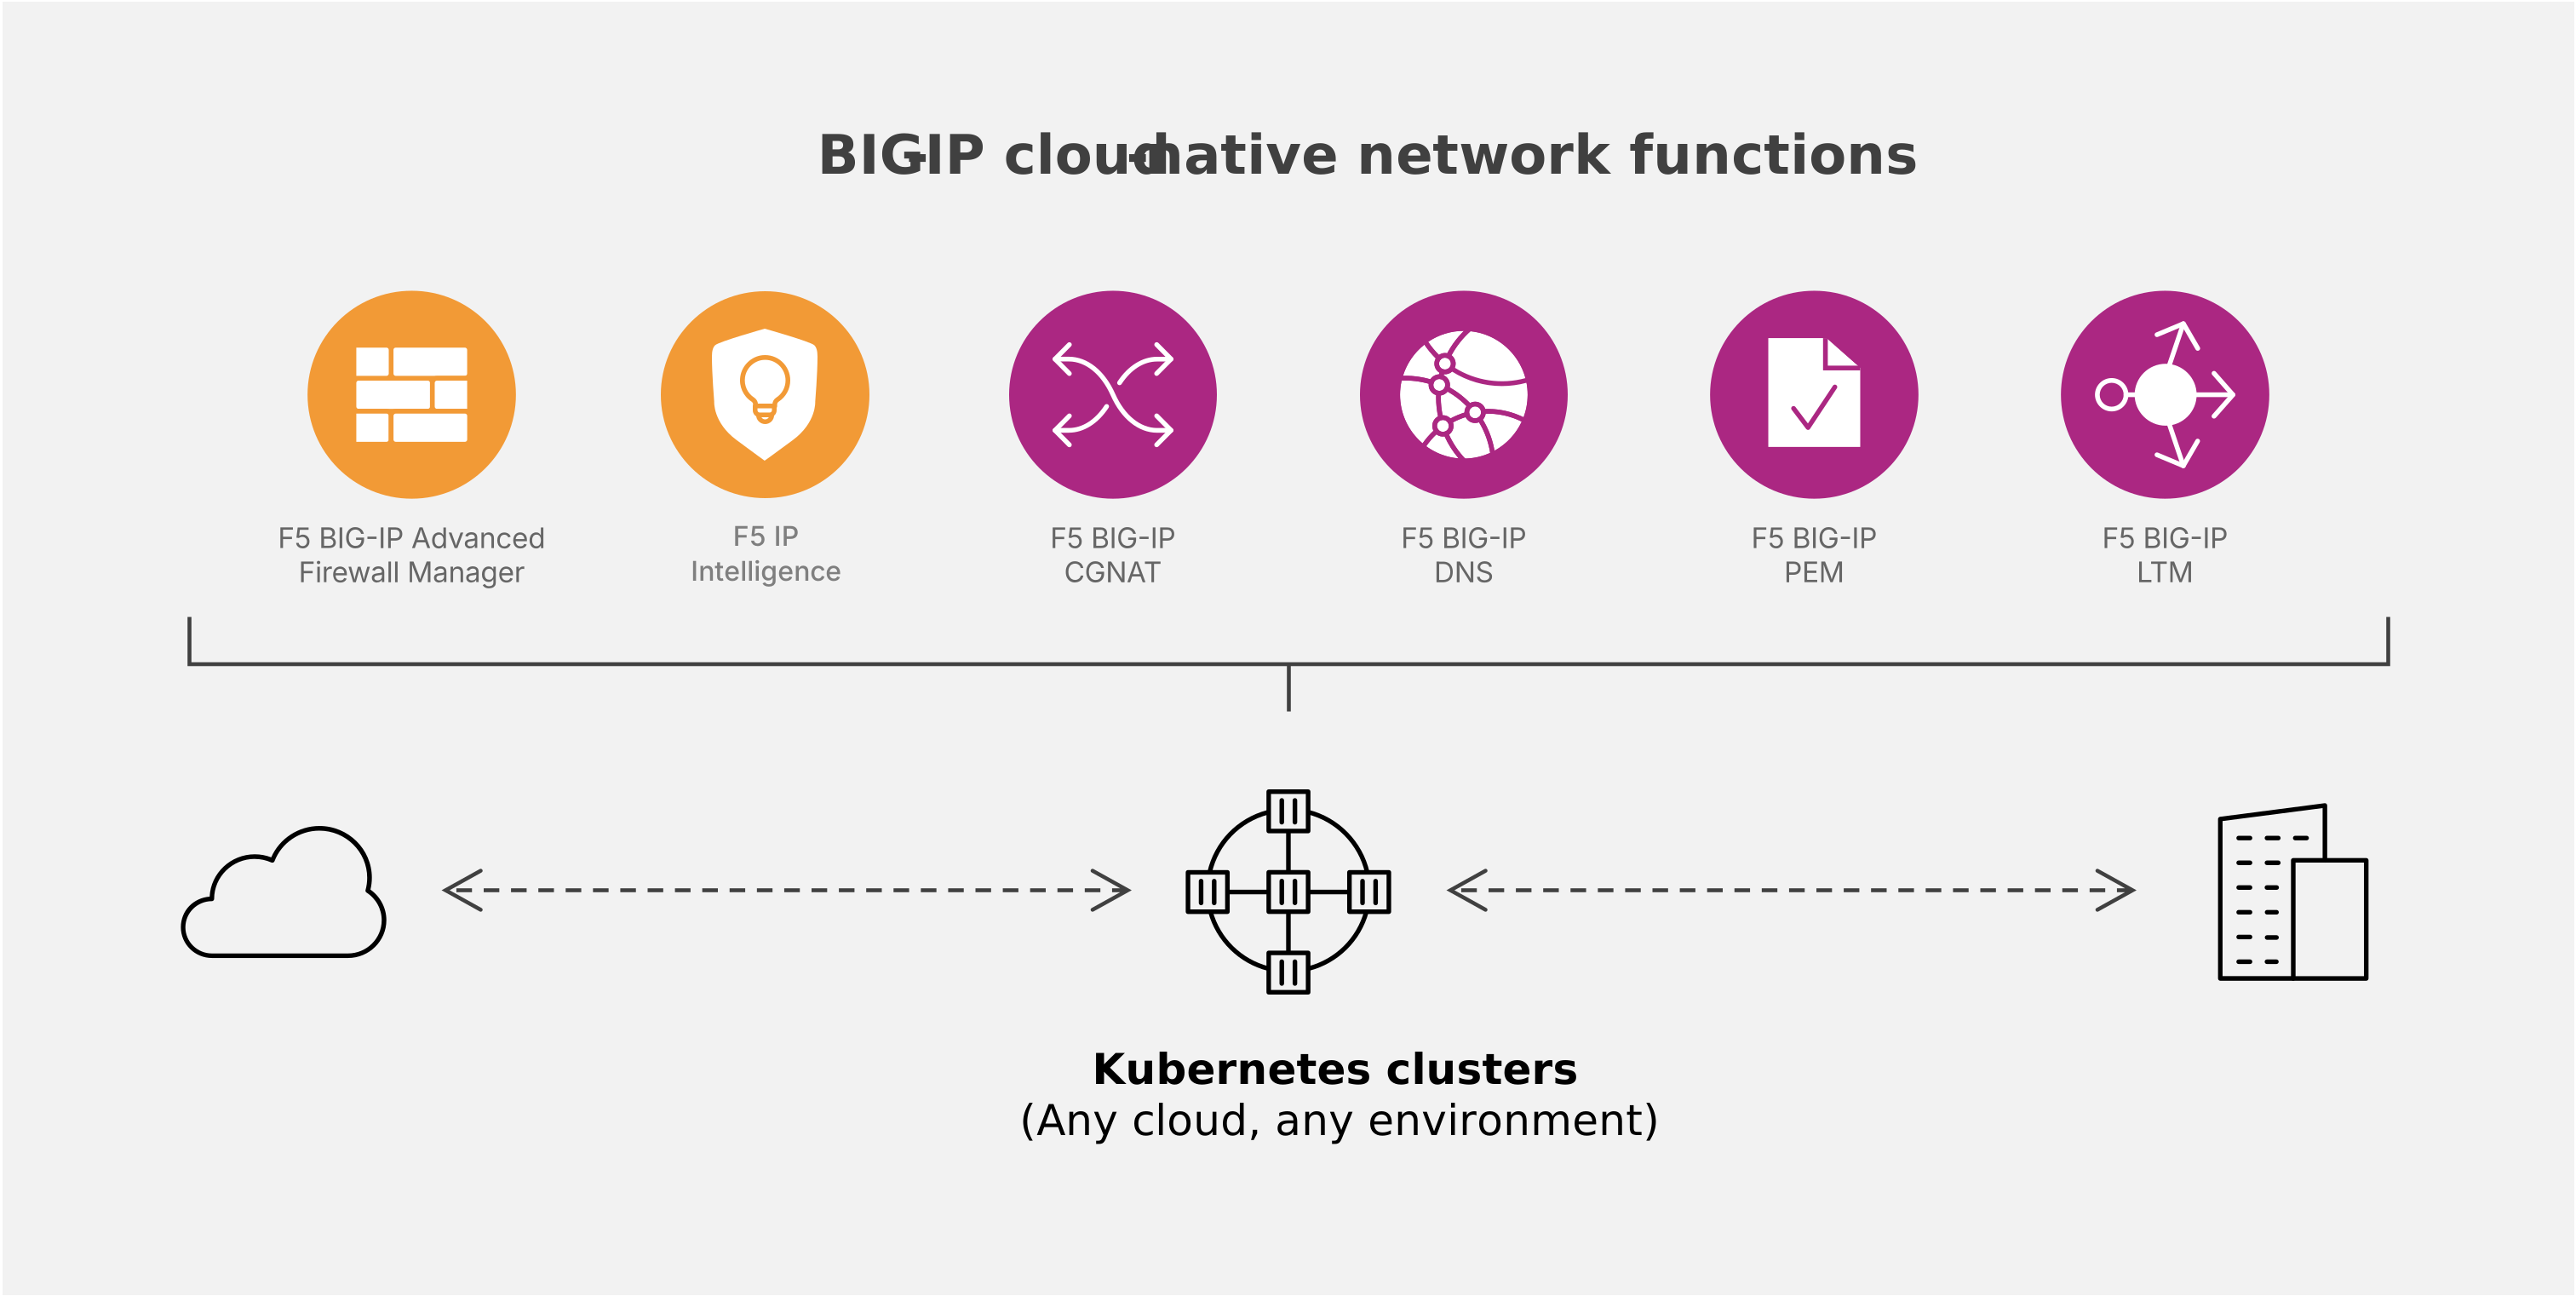
Konsolidieren Sie Dienste für Anwendungsbereitstellung, Firewall, DDoS-Schutz, CGNAT, DNS, Richtlinien und Datenverkehrsmanagement.
Bewährte BIG-IP-Funktionen erweitern
Bringen Sie vertraute BIG-IP-Funktionen in moderne Kubernetes-Umgebungen ein, ohne auf VMs angewiesen zu sein.
Modernisieren Sie Netzwerkdienste mit cloudnativer Agilität
Cloud-native Betrieb
Bereitstellung und Lebenszyklusverwaltung automatisieren
Nutzen Sie Kubernetes-APIs, benutzerdefinierte Ressourcen, Helm und CI/CD-Workflows, um BIG-IP CNFs bereitzustellen, zu konfigurieren, zu skalieren und zu aktualisieren. Eine gemeinsame Kubernetes-Steuerungsebene reduziert manuelle Prozesse und unterstützt Teams dabei, ihre Betriebsabläufe zu modernisieren, ohne die Komplexität VM-zentrierter Lebenszyklen zu übernehmen.
Elastische Skalierung
Dienste bedarfsgerecht skalieren
Skalieren Sie Data-Plane-Ressourcen unabhängig voneinander und nutzen Sie die cloudnative Datenverkehrsverteilung, um die Kapazität an den wechselnden Bedarf anzupassen. Optimieren Sie die Infrastrukturauslastung und gewährleisten Sie gleichzeitig die Leistung und Ausfallsicherheit, die für hochvolumige Workloads von Serviceprovidern sowie in Edge- und Unternehmensumgebungen erforderlich sind.
Servicekonsolidierung
Kritische BIG-IP-Dienste in Kubernetes vereinheitlichen
Konsolidieren Sie Anwendungsbereitstellung, CGNAT, DNS, AFM-Firewall, DDoS-Schutz, IPS, PEM-Richtlinien für Teilnehmer und Datenverkehrssteuerung auf einer gemeinsamen containerisierten Architektur. Reduzieren Sie die Anzahl der Service-Chain-Stationen, den Infrastrukturaufwand und betriebliche Silos, während Sie vertraute BIG-IP-Funktionen auf Kubernetes ausweiten.
Einheitliches Verkehrsmanagement und einheitliche Sicherheit
Schützen Sie kritischen Datenverkehr mit BIG-IP-Sicherheit
Wenden Sie Stateful-Firewall-Regeln, DDoS-Schutz, Angriffserkennung und -abwehr, IP Intelligence sowie sichere Konnektivität auf Cloud-native-Datenverkehr an. Setzen Sie Schutzmaßnahmen in unmittelbarer Nähe zu Anwendungen und Netzwerkdiensten durch und gewährleisten Sie gleichzeitig die für verteilte Kubernetes-Umgebungen erforderliche Skalierbarkeit und Kontrolle.
Kernfunktionen
Kubernetes-native Abläufe
Stellen Sie Dienste über Kubernetes-APIs bereit und verwalten Sie sie.
Anwendungsbereitstellung
L4-L7-Lastverteilung für Anwendungen und Dienste.
Network security
Firewall, DDoS-Schutz, IPS und IP-Intelligence.
Carrier-Grade-NAT
Skalieren Sie die IPv4/IPv6-Übersetzung und Adressnutzung.
DNS und GSLB
Beschleunigen Sie DNS und steuern Sie den Datenverkehr weltweit.
Richtliniendurchsetzung
Wenden Sie teilnehmerbezogene Datenverkehrsrichtlinien an.
Datenverkehrssteuerung
Verteilen Sie Datenströme effizient auf CNF-Pods.
Sichere Konnektivität
Schützen Sie den Datenverkehr mit cloudnativem IPsec.
BIG-IP Cloud-native Netzwerkfunktionen
Modulare Cloud-native-Dienste für Kubernetes
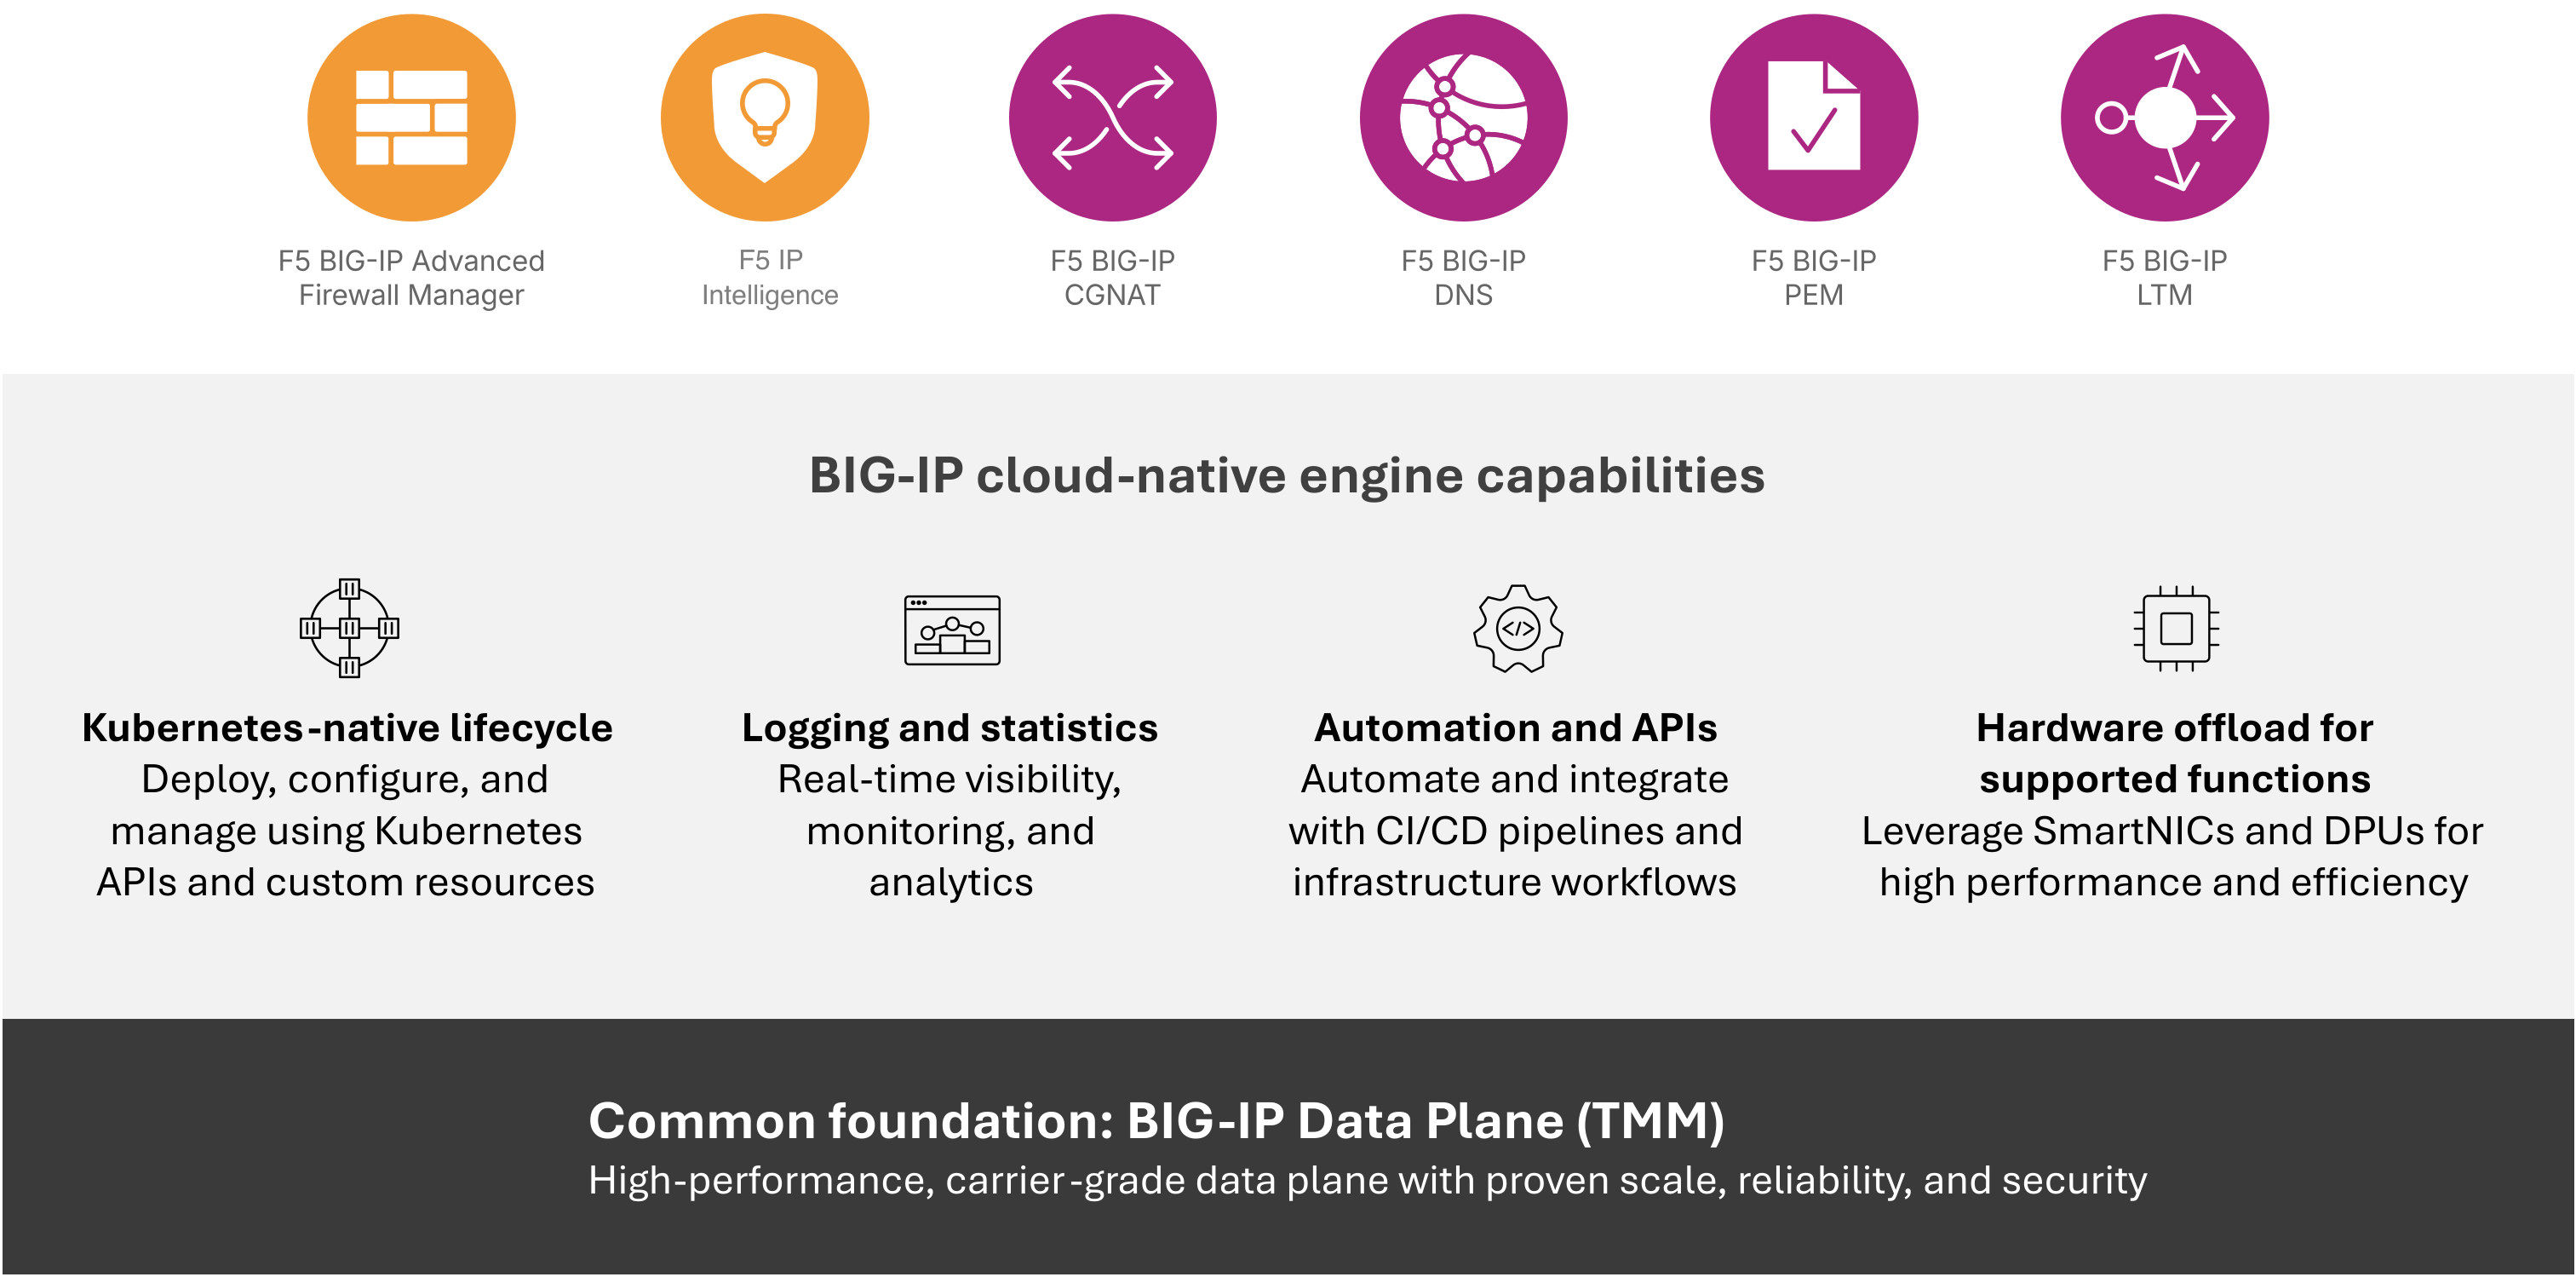
CNFs überall dort bereitstellen, wo Kubernetes ausgeführt wird
CNFs dort bereitstellen, wo Kubernetes ausgeführt wird
Führen Sie BIG-IP CNFs auf unterstützten Kubernetes-Plattformen auf Bare-Metal-Infrastruktur aus. Nutzen Sie Helm und Kubernetes-APIs für eine einheitliche Bereitstellung und Lebenszyklusverwaltung.
Private Cloud
Modernisieren Sie Unternehmensanwendungen sowie Dienste für Traffic-Management und Sicherheit in privaten Rechenzentren und stimmen Sie den Betrieb dabei auf bestehende Kubernetes-Workflows ab.
Serviceanbieter und Edge
Stellen Sie cloudnative Lösungen für Traffic-Management, Sicherheit, DNS und Teilnehmerdienste im 5G-Kernnetz, in N6/SGi-LAN-, MEC-, Breitband- und Edge-Umgebungen bereit.
Public Cloud
Erweitern Sie CNF-Dienste auf unterstützte Kubernetes-Umgebungen in der Public Cloud, um cloudnative Anwendungen und einen konsistenten Multicloud-Betrieb zu ermöglichen.
DPU-Beschleunigung
Nutzen Sie die DPU-Beschleunigung für unterstützte Dienste und Konfigurationen, um die Verarbeitung des Datenverkehrs auszulagern und Hostressourcen zu schonen.
Technologieallianzen
Erweitern Sie Ihre Cloud-native-Infrastruktur mit vertrauenswürdigen Partnern
Kubernetes-Netzwerke vom Kern bis zum Edge optimieren
F5 arbeitet mit führenden Infrastrukturpartnern zusammen, um Cloud-native-Bereitstellungen zu vereinfachen und zu beschleunigen. Führen Sie BIG-IP CNFs auf Red Hat OpenShift und Microsoft Azure Operator Nexus aus und nutzen Sie die NVIDIA BlueField DPU-Beschleunigung für unterstützte Dienste und Anwendungsfälle, die mehr Leistung, Effizienz und Infrastrukturskalierung erfordern.
Ressourcen
Enterprise und Kubernetes
CLOUD-DOKUMENT
Dienstleister
Technische Ressourcen
CLOUD-DOKUMENT
CLOUD-DOKUMENT
CLOUD-DOKUMENT
CLOUD-DOKUMENT
CLOUD-DOKUMENT
CLOUD-DOKUMENT
Release-Updates
Häufig gestellte Fragen
BIG-IP Cloud-Native Network Functions (CNFs) sind modulare BIG-IP Dienste für Traffic-Management und Sicherheit, die für den nativen Betrieb in Kubernetes konzipiert sind. Als Bestandteil der BIG-IP Cloud-Native Edition nutzen CNFs Kubernetes-APIs und -Orchestrierung, um Bereitstellung, Skalierung, Konfiguration und Lebenszyklusverwaltung zu automatisieren.
BIG-IP Cloud-Native Network Functions sind ein zentraler Bestandteil der BIG-IP Cloud-Native Edition. Die Cloud-Native Edition vereint BIG-IP CNFs, BIG-IP Next for Kubernetes und BIG-IP eBPF Observability und bietet so Traffic-Management, Sicherheit, Anwendungsbereitstellung, Infrastrukturdienste und Transparenz für Kubernetes-Umgebungen. CNFs stellen die modularen BIG-IP Dienste innerhalb dieser umfassenderen Cloud-Native-Edition-Architektur bereit.
BIG-IP CNFs unterstützen die cloudnative Anwendungsbereitstellung, AFM-Firewall- und DDoS-Schutz, Angriffserkennung und -abwehr, Carrier-Grade NAT (CGNAT), DNS und globalen Serverlastenausgleich, teilnehmerbezogene PEM-Richtlinien, Datenverkehrssteuerung sowie sichere Konnektivität. Die verfügbaren Funktionen variieren je nach Version und Bereitstellungskonfiguration.
CNFs werden als containerisierte, von Kubernetes verwaltete Dienste ausgeführt, anstatt Netzwerkfunktionen in virtuellen Maschinen zu bündeln. Dies ermöglicht Kubernetes-native Automatisierung, horizontale Skalierung, eine granularere Ressourcenzuweisung und ein unabhängiges Lebenszyklusmanagement und reduziert gleichzeitig den Infrastrukturaufwand, der mit VM-basierten Bereitstellungen verbunden ist.
BIG-IP CNFs unterstützen cloudnatives Traffic-Management und die Anwendungsbereitstellung, Firewall- und DDoS-Schutz, Angriffserkennung und -abwehr, Carrier-Grade NAT (CGNAT), DNS-Caching, DNS-Firewall, globalen Serverlastenausgleich (GSLB), teilnehmerbezogene Richtliniendurchsetzung, Traffic-Steuerung und sichere Konnektivität. Die verfügbaren Funktionen variieren je nach Version und Bereitstellungskonfiguration.
Nein. Serviceprovider nutzen BIG-IP CNFs für Anwendungsfälle wie 5G Core, N6/SGi-LAN, CGNAT, DNS-Caching, DNS Firewall, GSLB, DDoS-Schutz durch die AFM-Firewall und PEM-Teilnehmerrichtlinien. Unternehmen können dieselbe cloudnative Architektur für Traffic-Management, Anwendungsbereitstellung, Netzwerksicherheit, DNS, sichere Konnektivität und andere Kubernetes-basierte Dienste einsetzen, bei denen skalierbare BIG-IP Funktionen erforderlich sind.
BIG-IP CNFs können auf unterstützten Kubernetes-Plattformen in Private-Cloud-, Service-Provider-Cloud-, Core- und Edge-Umgebungen ausgeführt werden. Zu den unterstützten Bereitstellungen gehören Kubernetes-Plattformen wie Red Hat OpenShift, Robin und AON sowie weitere validierte Kubernetes-Umgebungen. Für unterstützte Konfigurationen ist zudem Hardwarebeschleunigung verfügbar.