6 Prinzipien einer ganzheitlichen API-Sicherheitsstrategie
ZUSAMMENFASSUNG
Während die UX das Gesicht Ihrer Anwendungen ist, bilden APIs das Rückgrat Ihres Unternehmens. Ein häufiger Fehler vieler Unternehmen besteht darin, eine API lediglich als Schnittstellenschicht über einer Anwendung zu betrachten. Tatsächlich fungieren APIs als Bindeglied zwischen Ihren Anwendungen und den Ökosystemen von Drittanbietern, die zunehmend über Hybrid- und Multi-Cloud-Architekturen verteilt sind. APIs sind zwar einigen der gleichen Risiken ausgesetzt wie Webanwendungen – insbesondere der Ausnutzung von Schwachstellen, dem Missbrauch von Geschäftslogik und Fehlkonfigurationen –, doch bestehen darüber hinaus weitere erhebliche Risiken. Dazu gehören Angriffe, die schwache Authentifizierungs- und Autorisierungskontrollen umgehen, eine unzureichende Bestandsverwaltung sowie die unsichere Nutzung von Drittanbieter-APIs. Das Risiko wird durch das hohe Tempo digitaler Geschäftsprozesse zusätzlich erhöht: Komplexe Software-Lieferketten und automatisierte CI/CD-Pipelines können dazu führen, dass unbekannte, nicht überwachte und ungesicherte APIs entstehen. Dazu zählen insbesondere Schatten- und Zombie-APIs, die den Sicherheitsteams nicht bekannt sind und/oder von den Entwicklungsteams nicht mehr gepflegt werden. In diesem Artikel stellen wir sechs Prinzipien für einen ganzheitlichen und ausgewogenen Ansatz zur API-Sicherheit vor.
1. Verstehen Sie Ihre APIs und Endpunkte
Es ist durchaus möglich, dass Sie derzeit selbst bei einem entsprechenden Versuch nicht jeden API-Endpunkt in Ihrer Umgebung identifizieren könnten. Leider gilt das für böswillige Akteure möglicherweise nicht. Wenn ein Endpunkt existiert, kann er als Einfallstor oder dazu genutzt werden, kritische Geschäftsfunktionen zu stören.
Darüber hinaus führt die öffentliche Bereitstellung von APIs dazu, dass Sie Anfragen von einer Vielzahl von Kunden, Partnern und Apps erhalten können. Diese Offenlegung erhöht zugleich das Risiko, dass Ihre Organisation kompromittiert wird. Daher ist es unerlässlich, APIs genau zu verstehen und zu überwachen. Zum Schutz Ihrer Organisation vor Schwachstellen und potenziellen Bedrohungen, die durch APIs entstehen und zu Sicherheitsverletzungen und Ausfallzeiten führen können, müssen verschiedene Maßnahmen zur Risikokontrolle berücksichtigt werden.
Für jeden Sicherheitsexperten ist die Erkennung von APIs der erste entscheidende Schritt zu deren Absicherung. Es mag selbstverständlich klingen, doch nichts trifft mehr zu als das Sprichwort: „Was man nicht sehen kann, kann man nicht schützen.“ Ein vollständiges API-Inventar bildet den Ausgangspunkt für die Entwicklung oder Verbesserung der API-Sicherheitsstrategie und hilft Ihnen, die gesamte API-Angriffsfläche zu verstehen und zu quantifizieren. Es dient als Grundlage für:
- Transparenz: Durch die Katalogisierung aller verfügbaren APIs erhalten Sie einen besseren Überblick über Ihre API-Bedrohungslandschaft, einschließlich Schwachstellen, der Offenlegung sensibler Daten sowie nicht autorisierter oder vergessener Endpunkte.
- Versionskontrolle: Die Erstellung eines Inventars erleichtert die Versionsverwaltung. Wenn Sie den Verlauf und die verschiedenen Versionen von APIs kennen, können Sie veraltete oder anfällige Versionen außer Betrieb nehmen oder angemessen absichern.
- Überwachung: Ein zentralisiertes, vollständiges API-Inventar ermöglicht es Ihnen, die API-Nutzung besser zu überwachen und zu protokollieren. Dadurch können verdächtige Aktivitäten (Anomalien) und potenzielle Sicherheitsereignisse leichter erkannt und entsprechende Maßnahmen ergriffen werden. Darüber hinaus kann ein übersichtliches Inventar im Falle eines Vorfalls die Reaktion darauf unterstützen.
- Einheitliche Sicherheitskontrollen und -richtlinien: Diese Transparenz, einschließlich eines vollständigen API-Inventars, ermöglicht es Ihnen, Kontrollen und Richtlinien für Ihre gesamte API-Angriffsfläche wirksam umzusetzen.
2. Finden Sie ein Gleichgewicht zwischen Innovation und Sicherheit
Es ist ein klassischer Konflikt. Einerseits ist der Drang, mutig zu sein, Grenzen zu überschreiten und Dinge zu tun, die Ihre Wettbewerber nicht können, ein Grundpfeiler jedes erfolgreichen Unternehmens. Andererseits lässt sich die Gewährleistung der Sicherheit nicht immer gut mit den neuesten Innovationen vereinbaren.
Der Schlüssel zum richtigen Gleichgewicht besteht aus drei Aspekten:
- Entwickeln Sie für jeden API-Typ eine API-Governance-Strategie, um geeignete Sicherheitskontrollen festzulegen.
- Implementieren Sie API-Sicherheitsrichtlinien, die überall dort einheitlich durchgesetzt werden können, wo APIs bereitgestellt werden.
- Passen Sie sich mithilfe von KI an neu auftretende Bedrohungen, ungewöhnliches Verhalten und böswillige Benutzer an, die versuchen, APIs auszunutzen oder zu missbrauchen, um Sicherheitsteams zu entlasten.
Je nach Branche gelten unterschiedliche Compliance-Standards, von denen einige strengere Sicherheitsmaßnahmen erfordern als andere. Unabhängig davon muss Ihre API-Sicherheitsstrategie robust genug sein, um einer Vielzahl von Bedrohungsvektoren standzuhalten.
“Von externen Clients bis hin zur internen Backend-Infrastruktur muss jeder Teil der Architektur über eigene Schutzmaßnahmen verfügen.”
3. Risiken während des gesamten Entwicklungslebenszyklus managen
API-Sicherheitstests sind keine einmalige Angelegenheit. Tests vor, während und nach der Bereitstellung sind unerlässlich. Wenn Sie Tests in jede Phase der Entwicklung integrieren, haben Sie deutlich mehr Möglichkeiten, Schwachstellen und Sicherheitslücken zu erkennen, bevor es zu einem Sicherheitsvorfall kommt. Und so nützlich spezielle Sicherheitstest-Tools auch sind, sollten Sie auch die Modellierung von Sicherheitsanwendungsfällen nicht außer Acht lassen.
Sicherheit muss in denselben kontinuierlichen Lebenszyklus wie die Anwendungen selbst eingebunden sein. Das bedeutet eine enge Integration in CI/CD-Pipelines sowie in Ökosysteme für die Dienstbereitstellung und Ereignisüberwachung.
4. Schutzmaßnahmen vom Backend bis zum Endkunden schichten
Von externen Clients bis hin zur internen Backend-Infrastruktur muss jeder Teil der Architektur über eigene Schutzmaßnahmen verfügen.
Darüber hinaus gelten weiterhin bewährte Sicherheitspraktiken: Architekturen nach dem Prinzip „Standardmäßig verweigern“, starke Verschlüsselung und Zugriffsrechte nach dem Prinzip der geringsten Privilegien.
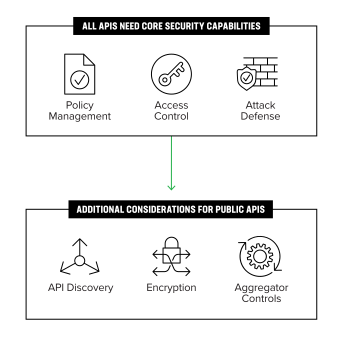
Wenn Sie über den Schutz auf API-Ebene nachdenken, ist es hilfreich, Ihre APIs zunächst in zwei Kategorien einzuteilen: interne und externe APIs. Interne APIs lassen sich einfacher absichern, da der API-Anbieter Sicherheitsmaßnahmen mit den Anwendungsteams abstimmen kann. Bei externen APIs ist die Risikobewertung anders. Sie können (und sollten) Schutzmaßnahmen auf API-Ebene implementieren, die drei Aufgaben erfüllen:
- Verringern Sie das Risiko einer Sicherheitsverletzung durch Echtzeit-Bedrohungsinformationen und Zugriffskontrollmechanismen wie besonders abgesicherte Sitzungstoken.
- Legen Sie Referenzwerte für normale und anormale Datenverkehrsmuster fest.
- Beschränken Sie die API-Nutzung und ermöglichen Sie eine granulare Steuerung aller genehmigten Aggregatoren und Drittanbieterintegrationen.
Auf Produktionsebene macht das enorme Datenverkehrsaufkommen infolge der unkontrollierten Ausbreitung von APIs den Einsatz von KI erforderlich, um ungewöhnliches Verhalten und böswillige Nutzer zu erkennen.
5. Die richtigen Strategien und Tools einsetzen
So wie es kein einzelnes Lebensmittel gibt, das uns vollständig mit allen Nährstoffen versorgt, gibt es auch keine einzelne Sicherheitskontrolle, die APIs umfassend schützt. Stattdessen benötigen Sie eine Strategie, die im Rahmen einer ganzheitlichen Sicherheitsarchitektur für Apps und APIs auf ein ausgewogenes Ökosystem von Tools setzt. Dazu gehören Erkennung und Inline-Durchsetzung, mit denen Sie das Verhalten von APIs steuern, unerwünschte oder böswillige Aktivitäten einschränken und die Offenlegung sensibler Daten verhindern können.
Dies kann eine Kombination verschiedener Funktionen und Tools umfassen, darunter:
- Ein API-Gateway
- Anwendungssicherheitstests (SAST und DAST)
- Eine Web Application Firewall (WAF)
- Verhinderung von Datenverlust (DLP)
- Bot-Management
- DDoS-Abwehr
API-Gateways bieten leistungsstarke Funktionen für die Bestandsverwaltung und Administration, stellen jedoch nur grundlegende Sicherheitsmechanismen wie die Ratenbegrenzung bereit, die versierte Angreifer nicht abschrecken. Darüber hinaus führt die zunehmende Verbreitung von APIs zu einer wachsenden Zahl von Tools – einschließlich immer mehr API-Gateways.
Anwendungssicherheitstests sind immer von entscheidender Bedeutung. Shift-Left-Methoden für eine robuste Anwendungssicherheit während der Entwicklung müssen jedoch durch Shield-Right-Praktiken ergänzt werden – insbesondere durch die Absicherung von API-Endpunkten in der Produktionsumgebung.
Web Application Firewalls stellen eine wichtige Übergangslösung dar, um die Ausnutzung von Anwendungsschwachstellen mithilfe von Signaturen einzudämmen. APIs sind für dieselben Arten von Injection-Angriffen anfällig wie die von ihnen unterstützten Anwendungen. Dabei wird versucht, unbeabsichtigte Befehle auszuführen oder auf Daten zuzugreifen. WAFs verfügen jedoch in der Regel nicht über die erforderlichen dynamischen Erkennungsfunktionen, um unbekannte APIs (Schatten- oder Zombie-APIs) sowie Probleme wie Verhaltensanomalien bei APIs und eine potenzielle Ausnutzung der Geschäftslogik kontinuierlich zu erkennen.
Erkennung sensibler Daten und Verhinderung von Datenverlusten tragen zum Schutz von APIs sowie der Daten bei, auf die sie zugreifen und die sie übertragen. Dazu werden sensible, kritische Daten wie personenbezogene Daten (PII) und Finanzinformationen erkannt und maskiert. So können Unternehmen Datenschutzregeln erstellen, um die Datenübertragung einzuschränken oder Daten zu maskieren und die Offenlegung von Daten durch API-Endpunkte vollständig zu unterbinden. Dies hilft, Datenlecks über APIs zu verhindern.
Bot-Management für APIs kann sich nicht auf gängige Sicherheitskontrollen wie Multi-Faktor-Authentifizierung (MFA) und CAPTCHA stützen, da der API-Datenverkehr in der Regel zwischen Maschinen stattfindet und es außer über Benutzeroberflächen für API-basierte Systeme keine direkte menschliche Interaktion gibt.
Herkömmliche DDoS-Abwehr konzentriert sich auf Netzwerk- und volumetrische Angriffe, während APIs gezielten Angriffen auf Schicht 7 ausgesetzt sein können, die kritische Geschäftslogik missbrauchen. Das Ergebnis ist dasselbe: Leistungseinbußen und möglicherweise Ausfallzeiten.
Die dynamische API-Erkennung, die Durchsetzung von Schemas (Positive Security), die Zugriffskontrolle sowie die automatisierte, auf maschinellem Lernen basierende Erkennung von Anomalien und entsprechende Schutzmaßnahmen haben sich zu entscheidenden Funktionen im Ökosystem für die Absicherung von APIs entwickelt. Wichtig sind ein oder mehrere Tools, die API-Protokolle beherrschen und es ermöglichen, korrektes API-Verhalten durchzusetzen und Regeln zum Schutz von APIs zu erstellen. Unternehmen müssen benutzerdefinierte Regeln erstellen können, die speziell APIs und deren Verhalten steuern. Dazu gehören Positiv- und Negativlisten, Ratenbegrenzung, Geo-IP-Filterung sowie benutzerdefinierte Regeln zur Verarbeitung von API-Anfragen, einschließlich der Maskierung sensibler Daten sowie Abgleichs- und Anfragebeschränkungskriterien für bestimmte API-Endpunkte oder -Gruppen.
6. Hybrid- und Multi-Cloud-Sicherheit
Die zunehmende Verbreitung von APIs führt in Hybrid- und Multi-Cloud-Umgebungen zu einer nicht mehr tragbaren Ausuferung der Architektur. Die wachsende Zahl von APIs hat wiederum zu einer Zunahme von API-Gateways geführt, da viele Sicherheitstools keinen einheitlichen Schutz über verschiedene Architekturen hinweg bieten können, etwa in Rechenzentren, Private und Public Clouds sowie am Edge. Transparenz und Kontrolle des API-Datenverkehrs im gesamten digitalen Ökosystem sind unerlässlich, um die nächste kritische Schwachstelle zu entschärfen und Fehlkonfigurationen zu verhindern, die entstehen können, wenn Endpunkte auf verschiedene Cloud-Anbieter verteilt sind.
APIs überall dort absichern, wo sie sich befinden
APIs sind allgegenwärtig – im Rechenzentrum, in verschiedenen Clouds und am Edge – und hinter Web- und mobilen Apps sowie den zugehörigen Drittanbieterintegrationen miteinander vernetzt. APIs müssen überall dort geschützt werden, wo sie eingesetzt werden, und die Sicherheitsmaßnahmen dürfen niemals ruhen. Stellen Sie daher sicher, dass Ihre Strategie Lösungen umfasst, die kritische Geschäftslogik hinter APIs kontinuierlich schützen und Ihre durch APIs vernetzte digitale Infrastruktur durchgängig absichern. So können Sie Abläufe optimieren und Innovationen mit Zuversicht vorantreiben.
Ressourcen
Empfohlen
Die acht Komponenten der API-Sicherheit
Lesen Sie den neuen Forrester-Bericht, der die in diesem Artikel behandelten Themen ausführlicher beleuchtet.
Bericht herunterladen