
Die globale digitale Wirtschaft benötigt Programmierschnittstellen (APIs), um anwendungsbasierte Dienste mit Kunden, Verbrauchern, Partnern und Mitarbeitern zu verbinden. Bestehende, modernisierte und neue Anwendungen entwickeln sich hin zu API-basierten Architekturen, um die Anwendungsentwicklung zu beschleunigen und die Markteinführungszeit zu verkürzen. Anwendungsfunktionen näher an die Kunden zu bringen und so Hürden abzubauen, bildet den Ausgangspunkt für dezentrale Architekturen und die API-First-Bewegung.
Leider werden die durch APIs erzielten Effizienzgewinne bei der Anwendungsentwicklung zunehmend von den Risiken überschattet, die sie für die IT eines Unternehmens mit sich bringen. Hacker haben erkannt, dass APIs leicht kompromittiert werden können, wenn sie nur unzureichend oder gar nicht geschützt sind. Niemand würde bestreiten, dass APIs sichere Verfahren erfordern; allerdings besteht in der Branche kein Konsens darüber, wie sie am besten geschützt werden können. Im Folgenden sind einige der wichtigsten Gründe aufgeführt, warum APIs mehr Schutz benötigen, als ihnen üblicherweise zuteilwird.
API-Schwachstellen bleiben weitgehend unbehandelt
Aufgrund mangelnder API-Transparenz und -Sicherheit kommt es zu immer mehr schwerwiegenden Sicherheitsverletzungen, und dies wird auf absehbare Zeit so bleiben.1 Das Bestreben von Unternehmen, ihre Digitalisierung voranzutreiben, wird dazu führen, dass weitere unzureichend geschützte APIs in den Produktivbetrieb überführt werden. Viele Unternehmen werden versuchen, API-Schwachstellen durch bessere Konzeption und Programmierung zu beheben, nur um festzustellen, dass dabei dieselben Sicherheitsmängel auftreten wie bei Anwendungen im Allgemeinen – unter anderem, weil Sicherheit in der Regel nicht zu den Kernkompetenzen von Anwendungsentwicklern gehört und Sicherheitsteams möglicherweise nicht alle Verbindungen zu Drittanbietern in ihrer Umgebung kennen.
Die unkontrollierte Verbreitung von APIs ist erschreckend weit verbreitet
Die Hauptursache für die unkontrollierte Ausbreitung von APIs ist das Fehlen einer ganzheitlichen Strategie, die Governance und Best Practices umfasst. Die agile Anwendungsentwicklung hat dazu geführt, dass mehrere Versionen derselben API existieren, ohne dass eine API-Versionskontrolle genutzt wird. Der Umstieg auf Microservices führt dazu, dass eine Anwendung aus vielen Dutzend APIs besteht.
Nicht verwaltete APIs führen zu unautorisierten, Schatten- und Zombie-APIs. Bis 2030 wird es fast 2 Milliarden APIs geben, was das Problem weiter verschärft.2
API-Gateways reichen nicht aus, um APIs in komplexen Ökosystemen abzusichern
Der Betrieb in einer verteilten Cloud-Umgebung ist heute die Norm. Die Verwendung eines dedizierten API-Gateways als zentraler Zugangspunkt für die Sicherheitskontrolle bringt jedoch Einschränkungen mit sich, darunter zentrale Ausfallrisiken und Leistungseinbußen. Da API-Gateways heute eine zentrale Komponente der API-Infrastruktur sind, hat sich gezeigt, dass mit der zunehmenden Verbreitung von APIs auch immer mehr API-Gateways bereitgestellt werden – was zu einem Wildwuchs an API-Gateways führt.
Web Application Firewalls (WAFs) schützen APIs nur teilweise
Moderne WAFs bieten zuverlässigen Schutz und hohe Sicherheit für API-Protokolle wie GraphQL und gRPC und dienen als Übergangslösung bei kritischen Softwareschwachstellen. Häufig fehlt ihnen jedoch die notwendige Transparenz über APIs, um komplexe Bedrohungen in Hybrid- und Multi-Cloud-Architekturen zu erkennen. Vielen WAFs mangelt es an Funktionen zur dynamischen API-Erkennung, zur automatisierten Erkennung und Abwehr von Bedrohungen, für Tests sowie zur Automatisierung und Durchsetzung von OpenAPI-Dokumentspezifikationen.
Nachdem wir nun wissen, warum Hacker APIs lieben, stellt sich die Frage: Wie können wir sie schützen?
Vorschriften und Standards nutzen, um Unterstützung für API-Schutzprojekte zu gewinnen
Die Aufsichtsbehörden sind auf die von APIs ausgehenden Risiken aufmerksam geworden und haben Unternehmen dazu angehalten, diese Risiken in ihrer gesamten IT-Landschaft einschließlich Drittanbietern zu minimieren. Das US-Finanzministerium und das Consumer Financial Protection Bureau (CFPB) haben den ihrer Aufsicht unterliegenden Unternehmen nachdrücklich empfohlen, APIs zu schützen. Aus Sicht der Standards schreibt Anforderung 6.3.2 von PCI DSS v4 die Absicherung von APIs vor. Darüber hinaus empfiehlt der NIST-Leitfaden 800-95 „Guide to Secure Web Services“ dies bereits seit 2007, während NIST 800-24 „Security Strategies for Microservices-based Application Systems“ ein sicheres API-Management vorgibt.
Fokus auf die Architektur
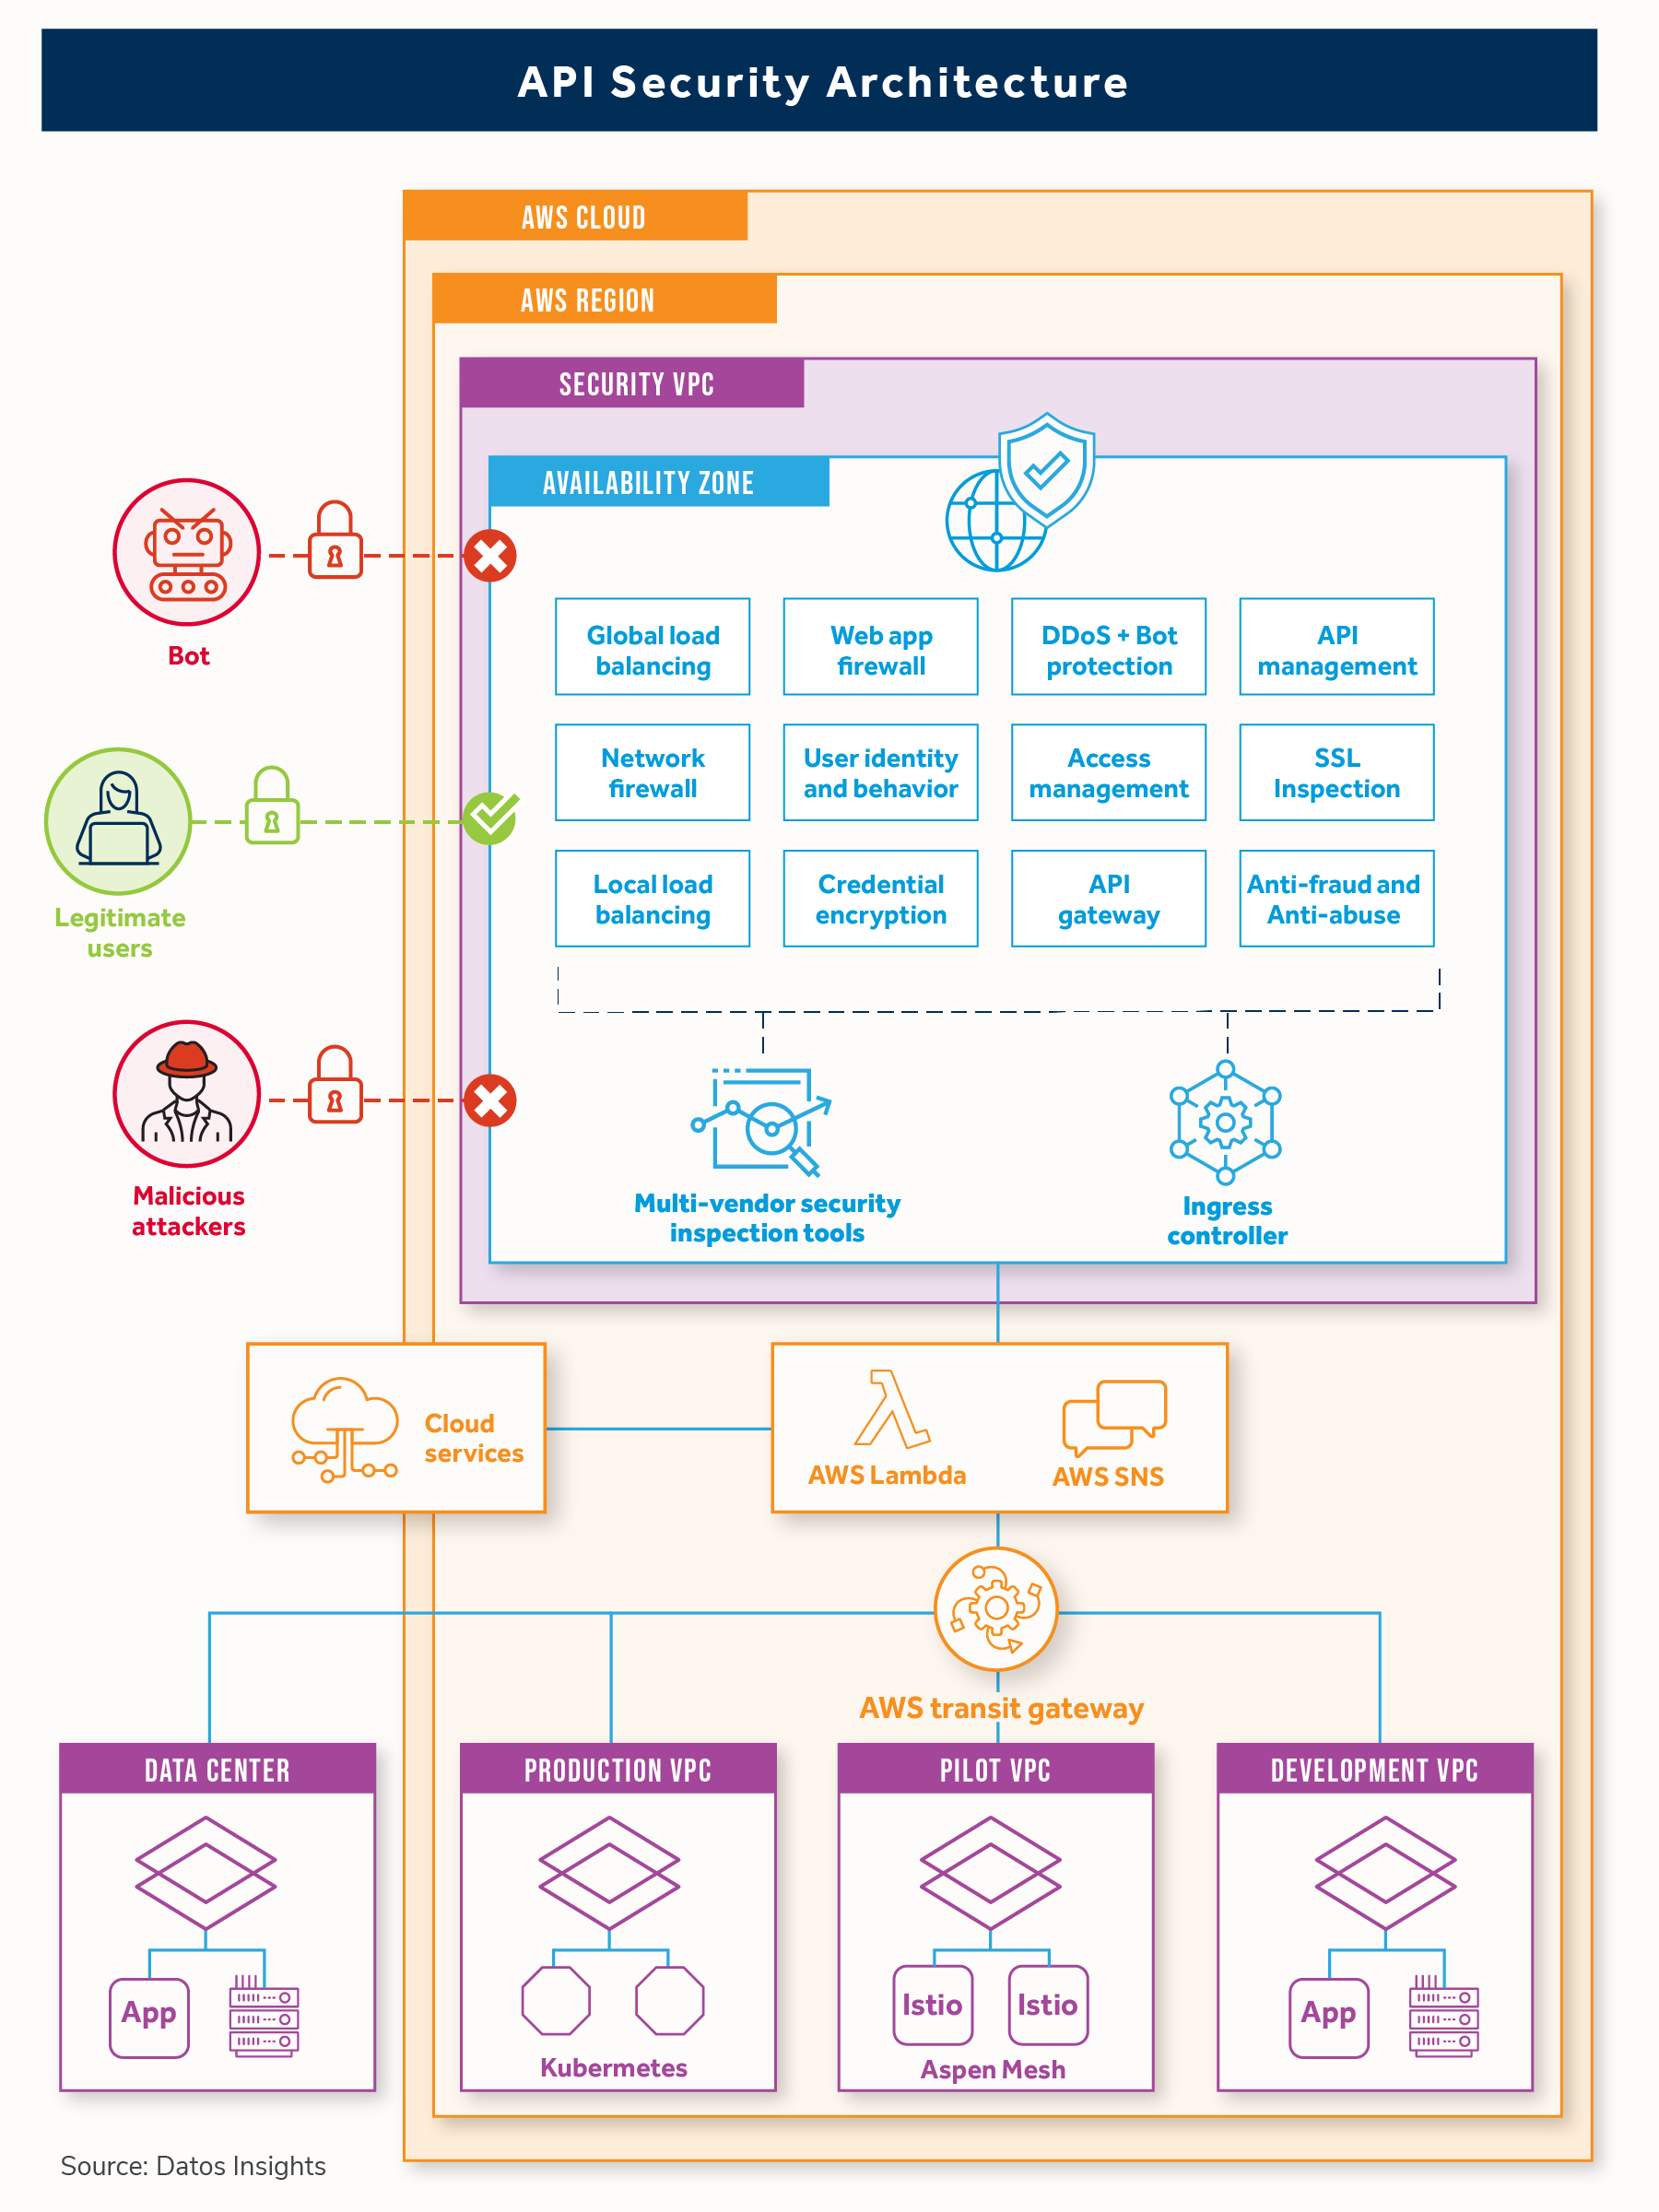
Eine API-Sicherheitsarchitektur muss die Integration in eine verteilte Unternehmens-IT berücksichtigen, einschließlich Multi-Cloud-Umgebungen, regionaler Edge-Standorte und Serviceebenen. Die Lösung sollte auf beliebiger Hardware, in virtualisierten Umgebungen, Docker, Kubernetes usw. bereitgestellt werden können. Sie muss gewährleisten, dass Sicherheitsrichtlinien die API durch ihr gesamtes Ökosystem begleiten. Im Folgenden finden Sie ein Beispiel für eine Referenzarchitektur zur Absicherung von APIs.
Abschließende Gedanken
Hacker haben längst erkannt, dass APIs unter denselben Sicherheitsproblemen leiden wie Webanwendungen, darunter schwache Authentifizierungs- und Autorisierungskontrollen. Sie sind inzwischen versiert darin, API-Schwachstellen auszunutzen, Geschäftslogik zu missbrauchen und Zero-Day-Exploits zu entwickeln, um nahezu ungehindert auf die IT-Systeme von Unternehmen zuzugreifen.
Personenbezogene Daten sind Eigentum der jeweiligen Person und nicht einer Anwendung oder eines Dienstanbieters. Die digitale Wirtschaft fördert den offenen Datenaustausch. APIs ermöglichen die Bereitstellung privater und öffentlicher Daten und Dienste sowie solcher von Partnern und Drittanbietern. Um Datenschutzvorschriften einzuhalten, müssen bei APIs Technologien zum Schutz der Privatsphäre eingesetzt werden.
Die Bereitstellung einer API-Sicherheitslösung erfordert die Integration in die Infrastruktur sowie Konnektoren, von denen einige individuell angepasst werden müssen, damit die Lösung ordnungsgemäß in einer IT-Landschaft implementiert werden kann. Um die Feinheiten der Bereitstellung zu verstehen, ist eine sorgfältige Architekturplanung erforderlich. Die Wahl einer Lösung, die sich ohne weitere Anpassungen in eine bestehende Unternehmens-IT-Architektur integrieren lässt, verkürzt die Bereitstellungszeit.
Wenn Sie mehr über die Abwehr von API-Angriffen erfahren möchten, lesen Sie meinen kürzlich von F5 in Auftrag gegebenen Bericht „Leitfaden zur Bewertung von API-Sicherheitslösungen“. Dieser Bericht erläutert die wichtigsten Aspekte bei der Auswahl einer Lösung zum Schutz von APIs.
Von Tari Schreider, C|CISO, CRISC – Strategischer Berater, Datos Insights
Fußnoten:
1 Ian Dinno, Lehren (bislang) aus dem T-Mobile-Datenleck, F5, 8. Februar 2023
2 Rajesh Narayanan, Mike Wiley, Kontinuierliche Ausbreitung von APIs, F5, 4. November 2021
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...