Prinzipien für eine sichere Anwendungsarchitektur zur Verbesserung der Cloud-Resilienz
“Da immer mehr Anwendungen in die Cloud verlagert werden, ist eine sichere Anwendungsarchitektur wichtiger denn je. Lernen Sie die drei Prinzipien der Cloud-Architektur kennen, mit denen Sie die sichere Cloud-Resilienz in Ihrer Umgebung stärken können.”
Sichere Cloud-Architektur: Die Grundlage für resiliente Anwendungen
Es gibt viele gute Gründe für Unternehmen, ihre Anwendungen in die Cloud zu verlagern, darunter Kosteneinsparungen, schnellere Bereitstellungen, eine höhere Ausfallsicherheit und eine größere Skalierbarkeit. Vor diesem Hintergrund setzen Unternehmen weltweit auf Multi-Cloud-Bereitstellungen, da diese sich am besten für die zahlreichen, sehr unterschiedlichen Anwendungen in ihren Portfolios eignen. Dazu gehören in der Regel sowohl klassische Anwendungen (MS Exchange, SAP usw.) als auch individuell entwickelte, unternehmensinterne Anwendungen.
Bei der Bereitstellung von Apps in der Cloud gibt es zwar viele wichtige Aspekte zu berücksichtigen, doch zwei der wichtigsten sind Sicherheit und Flexibilität. Wie sich zeigt, sind diese Aspekte eng miteinander verknüpft. Die Absicherung von Webanwendungen, insbesondere wenn sie über mehrere Cloud-Standorte verteilt sind, kann – und sollte – von Anfang an in Ihre Architektur integriert werden. So können Sie eine einheitliche Sicherheitsrichtlinie für alle Ihre Anwendungen gewährleisten und Ihren Benutzern (Mitarbeitern, Partnern, Kunden oder allen zusammen) ein reibungsloses Erlebnis bieten. Diese Einheitlichkeit schafft zudem ein Maß an betrieblicher Flexibilität und Resilienz, das es erheblich erleichtert, schnell auf unerwartete Herausforderungen zu reagieren oder den Kurs zu ändern, um neue Chancen zu nutzen.
Prinzipien der Cloud-Architektur
Wie John Wagnon in einer kürzlich veröffentlichten Lightboard Lesson erläutert, müssen Cloud-Nutzer wissen, wo ihre Verantwortlichkeiten tatsächlich liegen. „Im Allgemeinen ist der Cloud-Betreiber für die Sicherheit der Cloud verantwortlich, während der Nutzer für die Sicherheit in der Cloud verantwortlich ist“, sagt er. Leider bleiben bei dieser Betrachtungsweise viele Sicherheitsfragen ungeklärt. Um Ihre Apps zu schützen, müssen Sie diese Lücken schließen.
“Bei der Entwicklung eines Plans, mit dem Sie die Anwendungen Ihres Unternehmens sicher und resilient halten, sollten drei Fähigkeiten im Mittelpunkt stehen: Konsistenz, Kontrolle und Agilität.”
Bei der Entwicklung eines Plans, mit dem Sie die Anwendungen Ihres Unternehmens sicher und resilient halten, sollten drei Fähigkeiten im Mittelpunkt stehen: Konsistenz, Kontrolle und Agilität. Der von uns empfohlene Ansatz ähnelt den Sicherheitskontrollen an Flughäfen. Anstatt jede Fluggesellschaft zu verpflichten, eigene Sicherheitskontrollen durchzuführen, werden Reisende an einer zentralen Kontrollstelle überprüft und anschließend für den Weg zu ihren Gates freigegeben. Ebenso kann bei einer sicheren Cloud-Architektur der gesamte Datenverkehr durch eine einheitliche virtuelle private Sicherheits-Cloud (Security Virtual Private Cloud, VPC) geleitet werden, bevor der Zugriff auf eine bestimmte Anwendung gewährt wird. Und so wie das Personal am Gate Sitzplätze neu zuweisen und vor dem Einsteigen die Tickets der Reisenden kontrollieren kann, lässt sich jede Anwendung mit zusätzlichen Sicherheitsfunktionen und -fähigkeiten ausstatten.
In einem solchen Szenario kann die Security-VPC für viele kritische – und häufig ressourcenintensive – Funktionen zuständig sein, darunter Lastverteilung, WAF (und andere Firewalls), Zugriffsverwaltung, Verschlüsselung von Anmeldedaten, SSL-Inspektion, DDoS- und Bot-Schutz, API-Management, Performance-Management und weitere.
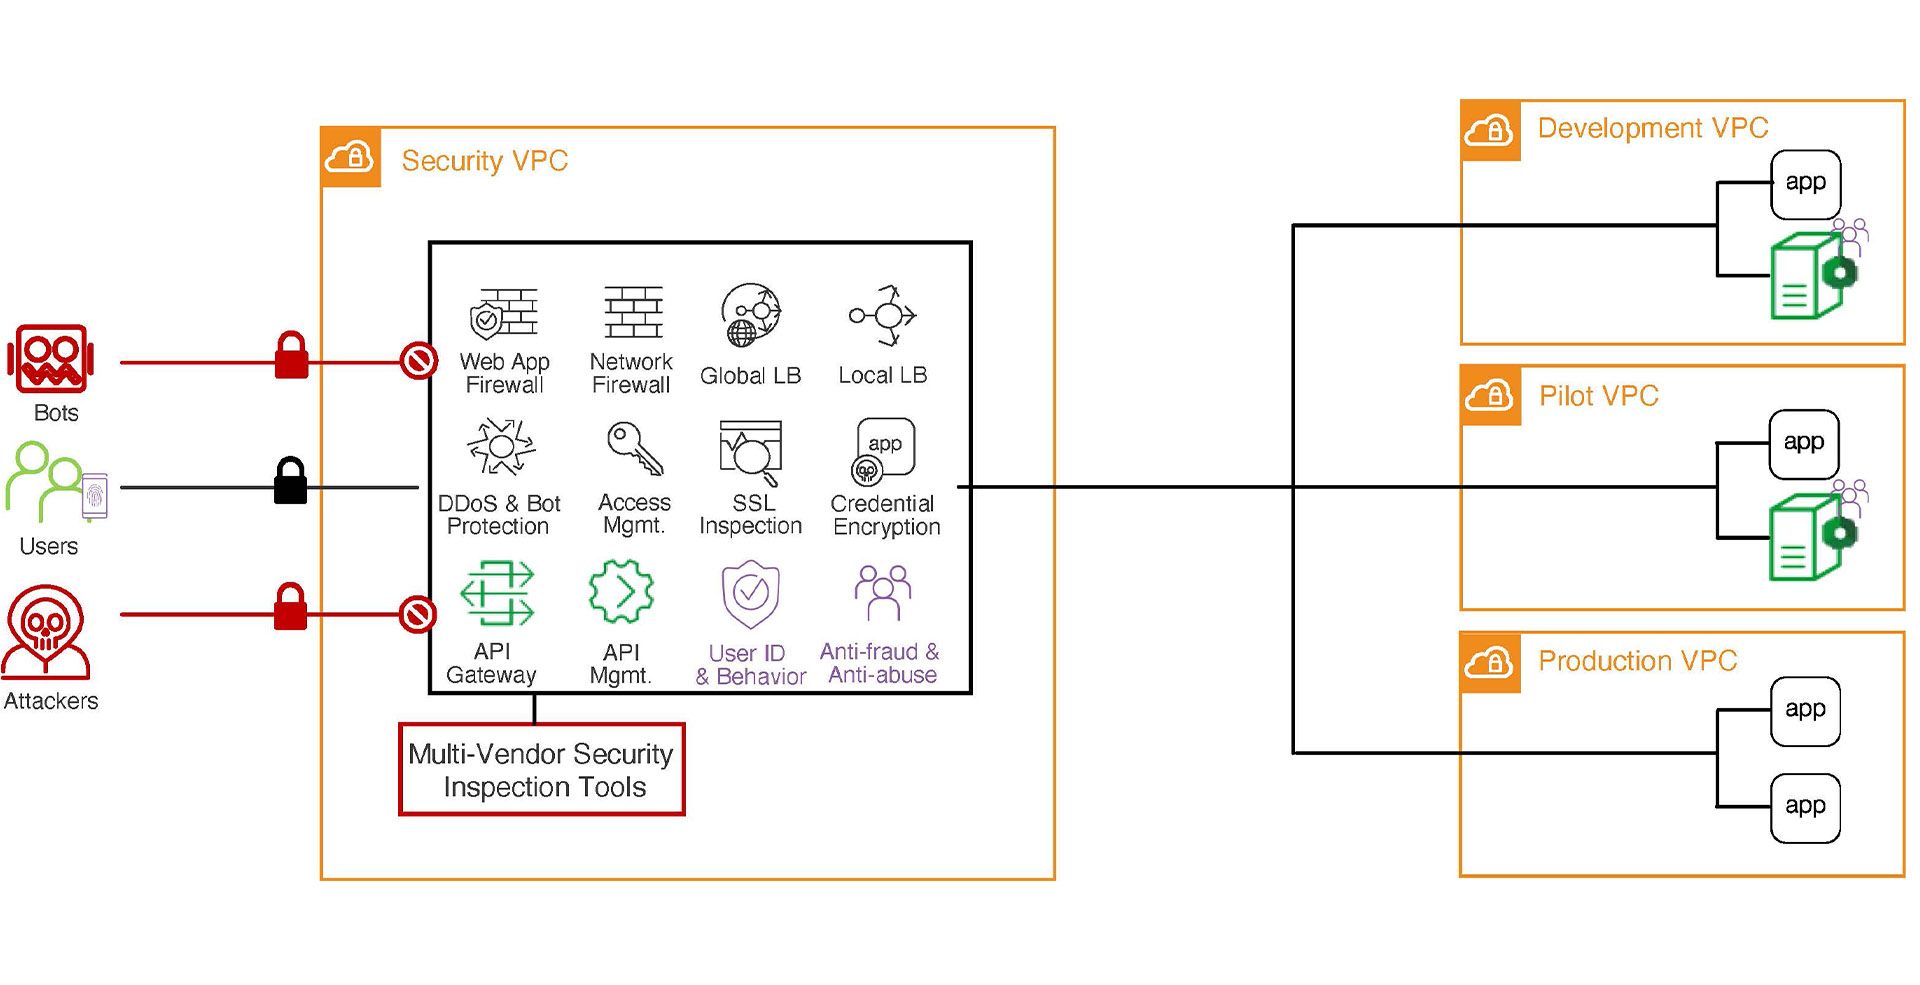
Dienste in der Security-VPC können problemlos miteinander kommunizieren, wodurch sich zusätzliche Vorteile ergeben. Wenn Ihre WAF beispielsweise einen Angriff abfängt, kann sie Ihre Zugriffskontrolldienste benachrichtigen, damit diese den Angreifer ebenfalls blockieren.
Die Möglichkeit zur Kommunikation zwischen allen Elementen in der Security VPC ermöglicht eine effektive herstellerübergreifende Überprüfung und beseitigt Reibungspunkte und Redundanzen für Unternehmen, die Prüftools wie McAfee, FireEye, Palo Alto Networks usw. einsetzen. Für die SSL-Überprüfung entschlüsselter Datenverkehr kann zur weiteren Untersuchung an Prüftools weitergeleitet werden. Dies ist effizienter, als jedes Tool denselben Datenverkehr entschlüsseln, überprüfen und erneut verschlüsseln zu lassen.
“Die Security-VPC kann für viele kritische – und häufig ressourcenintensive – Funktionen zuständig sein.”
Dieser Ansatz zur Erstellung einer sicheren Cloud-Architektur ermöglicht App-Entwicklern ein hohes Maß an Agilität und Skalierbarkeit und trägt dazu bei, Reibungsverluste zu reduzieren und die teamübergreifende Zusammenarbeit zu verbessern. Im Security VPC werden grundlegende Standards implementiert, die nur minimale Aktualisierungen erfordern sollten. Entwickler können die Sicherheit auf App-Ebene nach Bedarf erweitern und sich bei den grundlegenden Funktionen auf das Security VPC verlassen. Ebenso kann der Netzwerkadministrator Sicherheitsdienste für jede Umgebung (Entwicklung, Test, Produktion) definieren. Wenn ein Entwickler eine App ohne vordefinierte Sicherheitsfunktionen bereitstellt, erhält sie die auf VPC-Ebene definierte Grundabsicherung.
Alles zusammenführen
Der Weg von der Entwicklung bis zur Bereitstellung von Anwendungen für Kunden ist nach wie vor äußerst komplex. Sie können jedoch Maßnahmen ergreifen, um diesen Prozess zu vereinfachen und gleichzeitig die Sicherheit in allen Umgebungen und über Multi-Cloud-Architekturen hinweg zu gewährleisten. Schaffen Sie zunächst einen geeigneten Einstiegspunkt für den gesamten Anwendungsdatenverkehr und stellen Sie dort ein grundlegendes Maß an Sicherheit und Datenverkehrsmanagement bereit. Anschließend können Sie flexibel zusätzliche Sicherheitsdienste auf Anwendungsebene definieren. Dieser zweistufige Ansatz bietet zuverlässige Sicherheit und gewährleistet zugleich Konsistenz, Kontrolle und Agilität.
Ähnliche Inhalte
E-BOOK
Sichere Cloud-Architektur
Geschwindigkeit ohne die üblichen Kompromisse – mit der richtigen Cloud-Architektur wird sie Realität.
Lightboard-Lektion
Lightboard-Lektionen: Sichere Cloud-Architektur
Erfahren Sie, wie Sie eine sichere Cloud-Architektur aufbauen, mit der Sie eine einheitliche Sicherheitsrichtlinie für alle Ihre Anwendungen gewährleisten können.
Webinar
Teamübergreifend zusammenarbeiten und automatisieren, um Code schneller zum Kunden zu bringen
Beschleunigen Sie Ihre Entwicklungspipeline, ohne Abstriche bei der Sicherheit zu machen.
SICHERHEIT
SSL Orchestrator
Maximieren Sie Infrastrukturinvestitionen, Effizienz und Sicherheit durch dynamische, richtlinienbasierte Entschlüsselung, Verschlüsselung und Datenverkehrssteuerung über mehrere Prüfgeräte hinweg.