OWASP Top 10 2021 – Infografik
EINFÜHRUNG
In der heutigen digitalen Wirtschaft, die auf modernen Anwendungen und Architekturen, Multi-Cloud-Bereitstellungen und der Integration von Drittanbietern – einschließlich Software-Lieferketten und CI/CD-Pipelines – basiert, haben sich die Angriffsmöglichkeiten vervielfacht. Die OWASP Top 10 für 2021 befassen sich mit einer neuen Welle von Risiken und sind eine unverzichtbare Orientierungshilfe zur Verbesserung der Sicherheit bei der Konzeption und Implementierung von Anwendungen.
Bedeutendste Aktualisierung seit 20 Jahren
Die erstmals 2003 veröffentlichten OWASP Top 10 spiegeln einen breiten Konsens über die kritischsten Sicherheitsrisiken für Webanwendungen wider. 20 Jahre lang blieben die größten Risiken weitgehend unverändert – doch mit der Aktualisierung von 2021 wurden wesentliche Änderungen vorgenommen, die Anwendungsrisiken in drei Themenbereichen behandeln:

Neukategorisierung von Risiken, um Symptome den zugrunde liegenden Ursachen zuzuordnen

Neue Risikokategorien für moderne Anwendungsarchitekturen und Entwicklungsprozesse

Ausnutzung von Schwachstellen sowie Missbrauch der Geschäftslogik
Was ist die häufigste Ursache für Sicherheitsverletzungen?
Zugriffsangriffe
“„Zugriffsangriffe, also Angriffe auf benutzerseitige Authentifizierungsschnittstellen, waren die mit Abstand häufigste Ursache für Sicherheitsverletzungen.“1 ”
— Bericht zum Anwendungsschutz 2022: In Erwartung einer Datenexfiltration
Neuheiten für 2021
Hier sind die wichtigsten Faktoren, die die Aktualisierung der OWASP Top 10 beeinflusst haben:
2017
Fokus auf traditionelle Webanwendungen
Kleiner Datensatz (vorgegebene Teilmenge von 30 CWEs)
Vielfältige Risikofaktoren sowie technische und geschäftliche Auswirkungen
Injection als größtes Risiko seit über 20 Jahren
2021
Umstieg auf moderne Architekturen
Datengestützter Prozess mit 400 CWEs
Neu kategorisiert nach Symptomen und Ursachen
Eine neue Risikowelle: unsicheres Design und unsichere Implementierung
Die OWASP Top 10 der Sicherheitsrisiken 2021
A01
Fehlerhafte Zugriffskontrolle
A02
Kryptografische Fehler
A03
Injektion
A04
Unsicheres Design
A05
Sicherheitsfehlkonfiguration
A6
Anfällige und veraltete Komponenten
A7
Fehler bei der Identifizierung und Authentifizierung
A8
Fehler bei der Integrität von Software und Daten
A9
Fehler bei der Sicherheitsprotokollierung und -überwachung
A10
Serverseitige Anforderungsfälschung (SSRF)
THEMA NR. 1
Symptome den Grundursachen zugeordnet
Was hat sich geändert?
Die Risiken der OWASP Top 10 lassen sich Common Weakness Enumerations (CWEs) zuordnen, die häufig als Schwachstellen ausgenutzt werden. Die bisherige OWASP-Datenerhebung konzentrierte sich jedoch auf eine vorgegebene Auswahl von 30 CWEs, und in früheren Listen wurde nicht wesentlich zwischen CWEs unterschieden, die Grundursachen darstellten, und eher symptomatischen Schwächen mit einer Vielzahl möglicher Ursachen. Die Liste von 2021 berücksichtigt 400 CWEs und ermöglichte damit eine umfassendere Analyse.
2017: Symptom
A3:2017
Offenlegung sensibler Daten
A7:2017
Cross-Site-Scripting (XSS)
A4:2017
Externe XML-Entitäten (XXE)
A9:2017
Verwendung von Komponenten mit bekannten Schwachstellen
A8:2017
Unsichere Deserialisierung
A10:2017
Unzureichende Protokollierung und Überwachung
2021: Grundursache
A02:2021
Kryptografische Fehler
A03:2021
Injection
A05:2021
Sicherheitsfehlkonfiguration
A06:2021
Anfällige und veraltete Komponenten
A08:2021
Fehler bei der Software- und Datenintegrität
A09:2021
Fehler bei der Sicherheitsprotokollierung und -überwachung
Warum ist das wichtig?
Die Liste von 2021 ordnet Symptome besser den zugrunde liegenden Ursachen zu, damit sich Sicherheitsteams darauf konzentrieren können, Risiken an ihrem Ursprung zu reduzieren.
Was ist die häufigste Ursache für Sicherheitsverletzungen in der Cloud?
Fehlkonfiguration der Sicherheit
“Wir möchten, dass Sie sich wirklich mit diesen Ursachen auseinandersetzen und überlegen, was Sie dagegen tun können, anstatt nur zu versuchen, die Symptome notdürftig zu kaschieren.2 ”
—Andrew van der Stock, Geschäftsführer der OWASP Foundation
THEMA #2
Neue Risikokategorien
Was hat sich geändert?
Drei neue Risikokategorien unterstreichen die Notwendigkeit, Sicherheit von Beginn der Anwendungsentwicklung an zu berücksichtigen und sie als festen Bestandteil in den Softwarelebenszyklus zu integrieren.
A04: 2021
Unsicheres Design
A08: 2021
Fehler bei der Software- und Datenintegrität
A10: 2021
Serverseitige Anforderungsfälschung
Warum ist das wichtig?
Die kürzlich veröffentlichte log4j2-Schwachstelle verdeutlicht die Bedeutung von Sicherheitslücken in Open-Source-Software. Die Schwachstellen im Protokollierungsdienstprogramm log4j2 lassen sich zwei Risikokategorien der OWASP Top 10 zuordnen. Zusammen mit einer CVE, die bereits in der Praxis ausgenutzt wird, ergibt sich ein Dreifachrisiko: Injection, Fehler bei der Software- und Datenintegrität sowie anfällige und veraltete Komponenten.
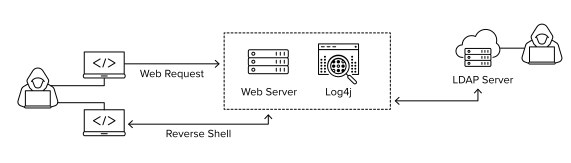
“Auch ein sicheres Design kann Implementierungsfehler aufweisen, die zu ausnutzbaren Schwachstellen führen.”
—OWASP Top 10 für 2021
THEMA NR. 3
Schutz für moderne Anwendungen und Architekturen
Was hat sich geändert?
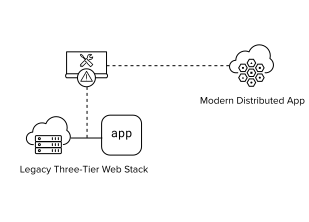
Anwendungsarchitekturen haben sich weiterentwickelt – mit Cloud-Bereitstellungen, Containerisierung, mobilen Apps und einer wachsenden Zahl von APIs und Drittanbieterintegrationen. Anmeldeseiten, Warenkörbe und andere Geschäftslogik sind keine Fehler, aber von Natur aus anfällig für Missbrauch. Die OWASP Top 10 von 2021 bieten Orientierung für proaktive und präventive Sicherheit in dieser neuen Weltordnung.
Warum ist das wichtig?
Sicherheit muss in den gesamten Anwendungsentwicklungsprozess integriert werden. Dazu gehören sichere CI/CD-Pipelines, Komponentenverzeichnisse, Bedrohungsmodellierung und ein solides Risikomanagement. Die aktuelle OWASP Top 10 bietet Sicherheitsexperten und AppDev-/DevOps-Fachleuten eine Ressource, um Sicherheitsaspekte weiter nach links zu verlagern und bereits in grundlegenden Designprinzipien zu verankern.
1 F5-Bericht zum Schutz von Anwendungen 2022.
2 Van der Stock, Andrew, OWASP Top 10 (https://www.youtube.com/watch?v=uLBCDBnMEt0), YouTube. 8. Okt. 2021.