IT-Modernisierung: Von Sicherheit zu Risikomanagement
Von Lori MacVittie
Die Einführung eines risikobasierten Sicherheitsansatzes erfordert ein grundlegendes Umdenken in Bezug auf Sicherheit und digitale Assets. Angesichts der rasanten Entwicklung digitaler Bedrohungen und der Tatsache, dass bestehende Sicherheitsmodelle diese nicht eindämmen – geschweige denn mit ihnen Schritt halten – können, ist dieser Wandel jedoch notwendig.
Von Paketen über Nutzdaten bis hin zu Prozessen
Traditionelle Frameworks für Unternehmensarchitekturen wurden entwickelt, ohne dabei die Sicherheit zu berücksichtigen. Tatsächlich wurde Sicherheit im Allgemeinen erst nachträglich bedacht und weitgehend reaktiv weiterentwickelt. Das heißt, böswillige Akteure entwickelten Angriffe, gegen die Anbieter und Technologieführer anschließend Schutzmaßnahmen ergriffen. Dies liegt in der Natur der digitalen Transformation. In ihren Anfängen lag der Schwerpunkt darauf, Produktivität und Effizienz mithilfe von Anwendungen zu steigern. Diese Anwendungen waren weitgehend unveränderlich und statisch und befanden sich in einem isolierten Rechenzentrum. Das Risiko eines Angriffs von außen war gering, da es bis zum Anbruch des Internetzeitalters keine Zugangspunkte zum Rechenzentrum gab.
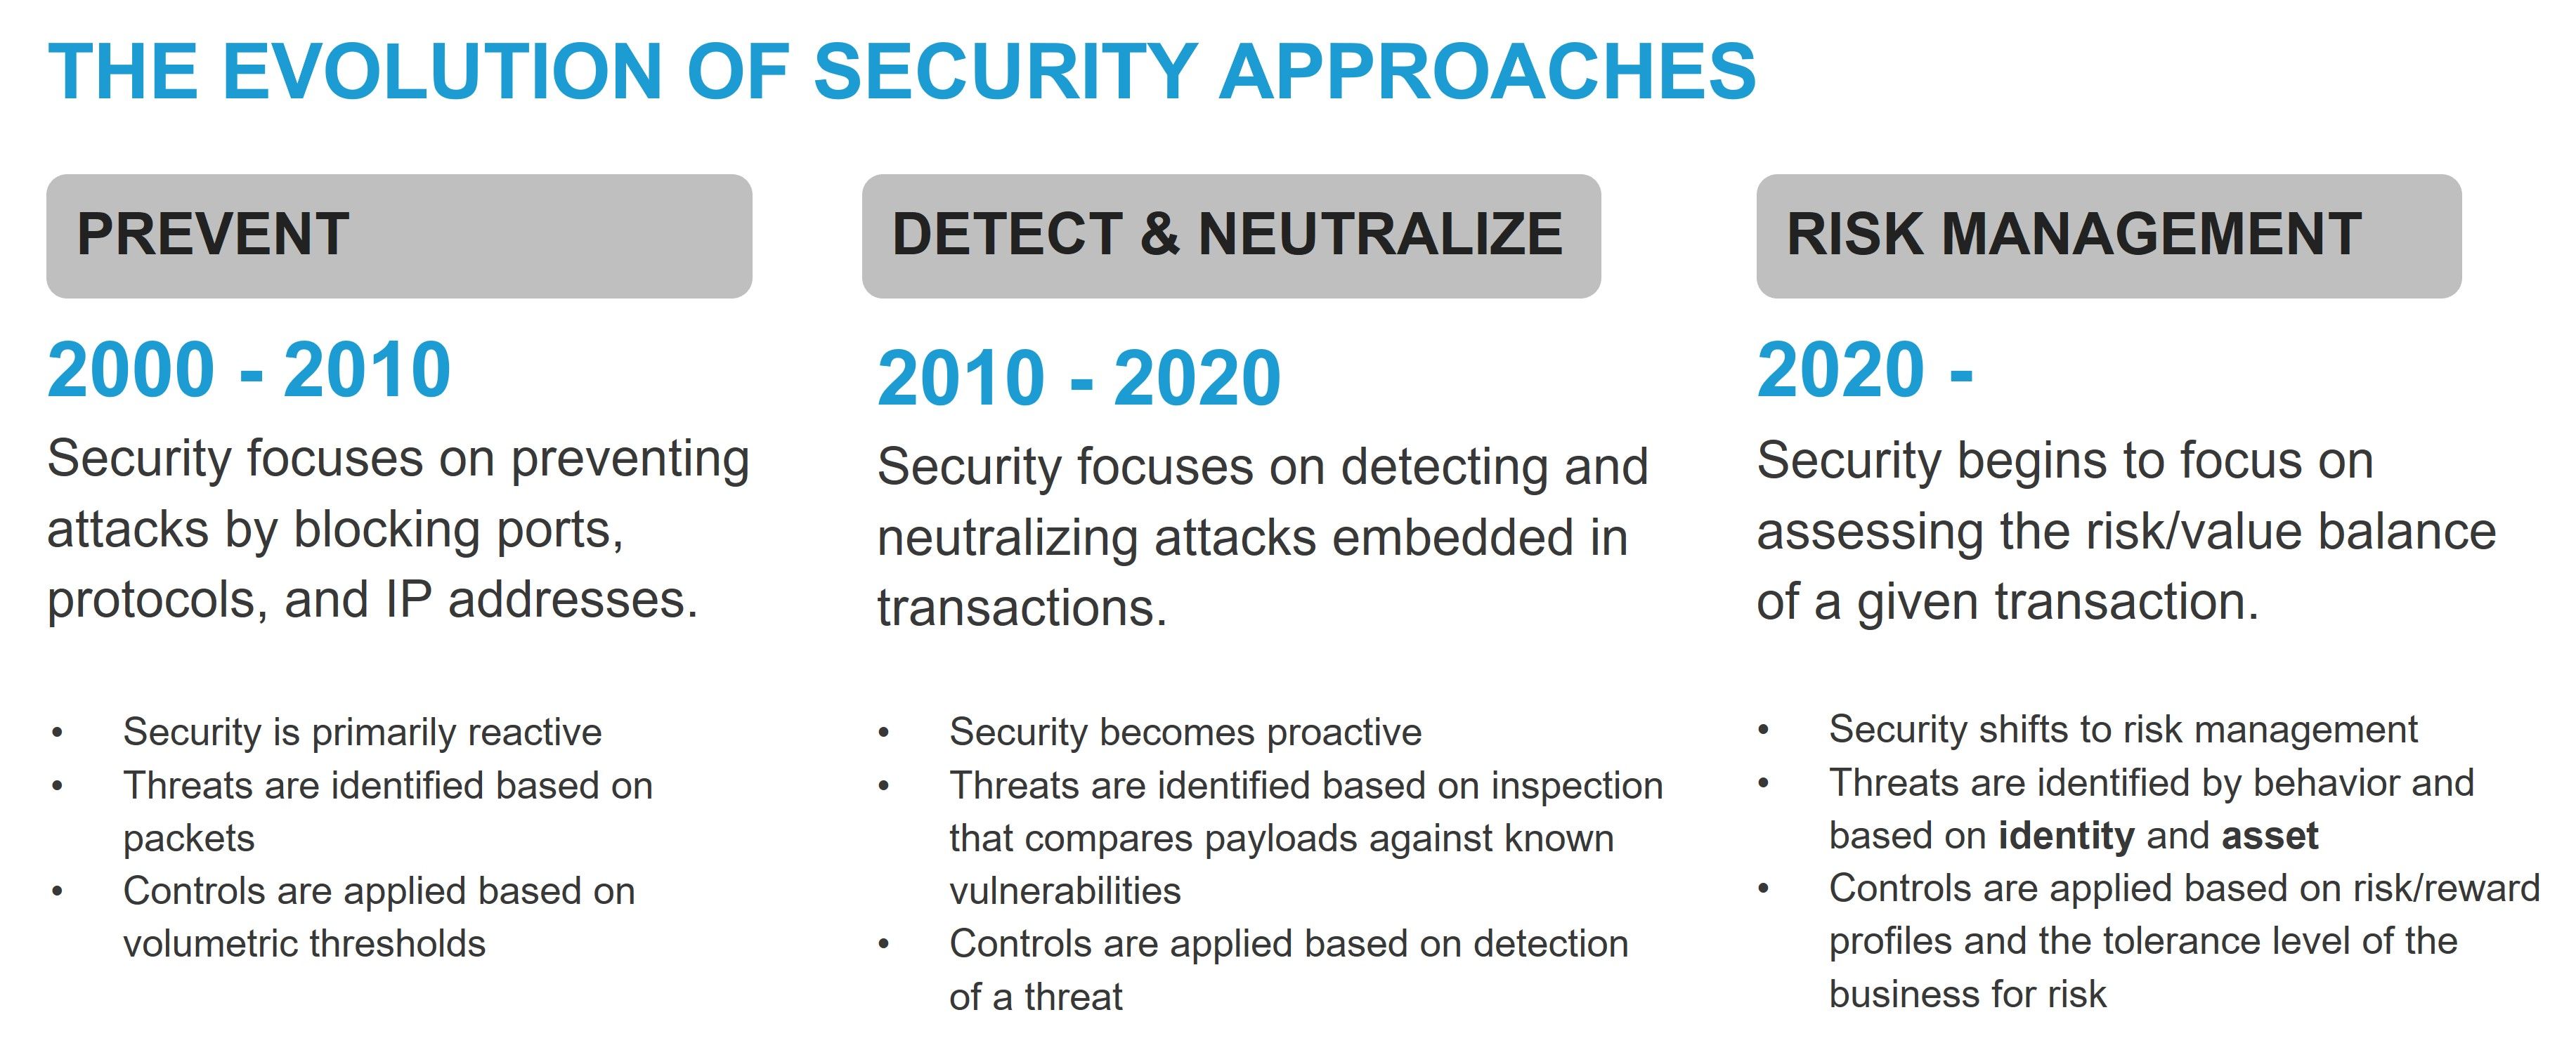
In ihrer frühesten Form konzentrierte sich die IT-Sicherheit darauf, Anwendungen, die über das Internet zugänglich waren, auf der untersten Ebene des Technologie-Stacks zu schützen: dem Netzwerk. Zu viele Pakete pro Sekunde deuteten auf eine Art Denial-of-Service-Angriff hin. Die Sicherheitsmaßnahme? Firewalls, die den Ursprung des Angriffs blockieren konnten. Ports und Protokolle bildeten fortan die Grundlage für Sicherheitsrichtlinien, wobei Schwellenwerte anhand des Volumens und der Geschwindigkeit der Pakete festgelegt wurden, die auf eine Anwendung zuzugreifen versuchten. In dieser Phase lag der Schwerpunkt der IT-Sicherheit darauf, Störungen zu verhindern, indem Angriffe mithilfe einfacher, statischer Regeln abgewehrt wurden.
Angesichts starker Abwehrmaßnahmen entwickelten sich die Angriffe rasch weiter. Mit zunehmendem Funktionsumfang und steigender Leistungsfähigkeit der Anwendungen entdeckten Angreifer schnell Schwachstellen in Software-Stacks. Die Branche sah sich zunehmend mit Angriffen konfrontiert, die in die Nutzdaten der zwischen Benutzern und Anwendungen ausgetauschten Nachrichten eingebettet waren und jeweils darauf abzielten, eine bekannte Schwachstelle auszunutzen, um einen Ausfall zu verursachen, unbefugten Zugriff zu ermöglichen oder Daten auszuschleusen. Die Sicherheitsbranche reagierte erneut auf diese neuen Angriffsformen und entwickelte Lösungen, die eingebettete Angriffe erkennen und neutralisieren konnten. In dieser Phase lag der Schwerpunkt der Sicherheit darauf, in Transaktionen eingebettete Angriffe zu erkennen und zu neutralisieren.
Mit der Ausweitung der digitalen Wirtschaft, die immer tiefer und umfassender in alle Bereiche unseres Lebens vordringt, haben sich auch die Möglichkeiten für Angreifer vervielfacht. Der Wert von Daten und des Zugriffs auf Verbraucher- und Unternehmenskonten wächst exponentiell. Schätzungen zufolge werden beispielsweise jeden Monat Tausende von Videospielkonten bei Anbietern wie Steam, EA Sports und Epic gestohlen, wobei umfangreiche Kontodatenbanken auf privaten Telegram-Kanälen für Beträge zwischen 10.000 und 40.000 US-Dollar gehandelt werden“ (BitDefender). Heutzutage sind Kontoübernahmen in allen Branchen weit verbreitet – von Gaming über Finanzen und Gesundheitswesen bis hin zu staatlichen Dienstleistungen. Im Jahr 2021 entstand der US-Regierung durch Betrug bei staatlichen Leistungen ein geschätzter Schaden von 87 Milliarden US-Dollar (CNBC). Der Verlust ist hauptsächlich auf das Arbeitslosenhilfeprogramm während der Pandemie zurückzuführen, das größtenteils über digitale Dienste abgewickelt wurde.
Die Entwicklung spezialisierter Bots, die Verbrauchern dabei helfen sollen, eines der nur in begrenzter Stückzahl verfügbaren Produkte zu erwerben, nimmt zu. Diese Bots nutzen Technologie und Geschwindigkeit, damit Verbraucher ein Produkt online schneller kaufen können, als ein Mensch die richtige Größe und Farbe auswählen kann. Obwohl sie als Hilfstechnologie für Verbraucher angepriesen wurden, machten sich Kriminelle diese Bots fast umgehend zunutze, um Bestände schnell aufzukaufen und die Produkte anschließend zu einem höheren Preis weiterzuverkaufen. Sneaker-Bots, Grinch-Bots und andere spezialisierte Bots nehmen zunehmend bestimmte stark nachgefragte Produkte und deren Anbieter ins Visier.
„Dank Wiederverkaufsplattformen wie StockX und GOAT sind Sammlersneaker zu einer Anlageklasse geworden, deren Preis sich grob danach richtet, wie schnell ein Modell ausverkauft ist. Hochentwickelte Sneaker-Bots, die Tausende von Dollar kosten können, sind entscheidend für die Schaffung der künstlichen Knappheit, die einen Sneaker wertvoll und damit eine Marke angesagt erscheinen lässt.“ (New York Times)
Die Sicherheitsbranche muss nun neben den bereits bekannten Angriffen auf Netzwerkdienste und Anwendungen auch auf Angriffe reagieren, die auf Geschäftsprozesse wie die Anmeldung bei einem Dienst oder den Kauf von Produkten abzielen. Herkömmliche Prüf- und Bewertungsmethoden sind nicht in der Lage, Angriffe auf legitime Geschäftsprozesse zu erkennen. Dabei handelt es sich weder um Schwachstellen noch um Protokoll-Exploits. Vielmehr sind es Prozesse, die als digitale Funktionen bereitgestellt werden und von Personen missbraucht werden können, die über die erforderlichen Zugangsdaten verfügen oder über die finanziellen Mittel, diese zu erwerben.
Die Tools zum Schutz dieser Prozesse müssen außerdem zwischen Software und menschlichen Nutzern unterscheiden können. Diese Aufgabe wird dadurch erschwert, dass Software (wie etwa Bots) sowohl von Nutzern eingesetzt wird, die ihre Effizienz steigern möchten, als auch von Angreifern, die sich einen Vorteil verschaffen wollen. Die IT-Sicherheit muss sich erneut weiterentwickeln und sich diesmal stärker auf das Risikomanagement ausrichten.
Die Einführung eines Risikomanagementansatzes bedeutet nicht, bisherige Sicherheitskonzepte aufzugeben. Angriffe auf sämtliche Ebenen des Technologie-Stacks finden fortwährend statt und müssen abgewehrt werden. Ein Risikomanagementansatz schließt den Einsatz von Technologien zur Abwehr volumetrischer Angriffe oder von Angriffen durch schädliche Inhalte nicht aus. Bei einem Risikomanagementansatz stehen weniger die Details der Implementierung im Mittelpunkt als vielmehr die Frage, wie Bedrohungen erkannt und Risiken bewertet werden.
Wenn das Ziel darin besteht, Unternehmensrisiken zu reduzieren, sollten die Maßnahmen, die den höchsten Nutzen im Verhältnis zu den Investitionen in die Risikominderung bieten, mit den meisten Ressourcen ausgestattet werden. (McKinsey)
Wenn Unternehmen Sicherheit risikobasiert angehen, können sie sich von hektischen Reaktionen auf Angriffe lösen. Stattdessen können sie wohlüberlegte Sicherheitsentscheidungen treffen, die auf die Geschäftsergebnisse abgestimmt sind und die Risikotoleranz des Unternehmens berücksichtigen.
Modernisierung der Sicherheit: Der Wandel hin zum Risikomanagement
Moderne digitale Unternehmen treten mit ihren Kunden und Partnern in Kontakt, indem sie digitale Erlebnisse über moderne Anwendungen bereitstellen. Daher ist der Schutz von Anwendungen für die Modernisierung der Sicherheit von entscheidender Bedeutung. Diese Anwendungen – und auf der nächsten Detailebene die Workloads und Services, aus denen sie aufgebaut sind – schaffen Mehrwert, indem sie die digitalen Ressourcen des Unternehmens auf die eine oder andere Weise erstellen, anreichern und/oder zugänglich machen. Deshalb stehen sie im Mittelpunkt eines modernen Sicherheitskonzepts. Cybersicherheit, wie sie heute gemeinhin bezeichnet wird, konzentriert sich in hohem Maße auf den Schutz der Anwendungen und APIs, über die diese Anwendungen bereitgestellt werden, um Benutzer aller Art mit den digitalen Ressourcen zu verbinden, die ein digitales Unternehmen antreiben.
Technologieführungskräfte sind mit den Tools und Techniken zur Umsetzung reaktiver und proaktiver Sicherheitsmaßnahmen bestens vertraut. Die Frage lautet: „Wie stellen Sie Ihre Organisation auf einen Ansatz um, der auf einer Risikobewertung basiert, die sich weitgehend auf Identitäten und Assets stützt?“
Zwei Kerntechnologien spielen bei diesem Wandel eine zentrale Rolle: Authentifizierung und Zugriffskontrolle. Die Authentifizierung ergänzt Richtlinien um die Identitätskomponente, während die Zugriffskontrolle die Verwaltung digitaler Ressourcen ermöglicht.
Authentifizierung ist im Wesentlichen der Prozess, bei dem die Identität eines Anwendungsnutzers festgestellt und überprüft wird. In der Vergangenheit handelte es sich dabei hauptsächlich um Menschen, die auf monolithische Anwendungen in einem privaten Rechenzentrum zugreifen wollten. Daher konnten sich alle Authentifizierungssysteme und -dienste im selben Rechenzentrum befinden. Moderne Anwendungen nutzen heute eine verteilte Architektur und offengelegte APIs. Deshalb muss sich auch die Authentifizierung weiterentwickeln. Sie muss nun nicht nur menschliche Nutzer erkennen, sondern auch deren Stellvertreter, etwa automatisierte Agenten. Da verteilte Anwendungen zudem aus Diensten bestehen, die aus mehreren Clouds stammen, muss die Authentifizierung in einer Welt föderierter, unternehmensübergreifender Identitätsspeicher funktionieren. Kurz gesagt: Die Authentifizierung ist zwar nach wie vor ein Kernelement der grundlegenden Absicherung, doch der erweiterte Umfang heutiger digitaler Dienste erfordert ein weiterentwickeltes Verständnis von Identität und ihrer Überprüfung.
Zugriffskontrolle war und ist nach wie vor der Prozess, mit dem bestimmt wird, wer – oder was – auf eine Unternehmensressource zugreifen darf. Doch ebenso wie bei der Authentifizierung haben sich auch die Anforderungen an die Zugriffskontrolle parallel zu den Unternehmensanwendungen weiterentwickelt. Die ersten Formen der Zugriffskontrolle waren auf der Netzwerkebene angesiedelt; potenzielle Anwendungsnutzer befanden sich entweder „innerhalb“ oder „außerhalb“ eines durch Netzwerk-IP-Adressen definierten Perimeters. Da mobile Nutzer heute jedoch auf verteilte Anwendungen zugreifen, die über mehrere Bereitstellungspunkte bereitgestellt werden, gibt es keinen klaren, statischen Perimeter mehr, anhand dessen sich „innerhalb“ und „außerhalb“ unterscheiden ließen. Daher muss die Zugriffskontrolle auf der durch die Authentifizierung bestätigten Identität des Nutzers basieren. Moderne Anwendungsnutzer können nicht mehr anhand ihres Netzwerkstandorts unterschieden werden, sondern werden stattdessen anhand ihrer Identität klassifiziert.
In Verbindung mit einem vollständigen Verzeichnis aller wichtigen digitalen Assets können diese Technologien dazu eingesetzt werden, Entscheidungen umzusetzen, die im Hinblick auf das Risiko getroffen wurden, den Zugriff auf ein bestimmtes Asset zu erlauben. Diese Entscheidungen basieren auf dem Verständnis, wie diese Assets zugänglich gemacht werden und wem diese Assets zugänglich gemacht werden sollten – oder auch nicht.
Der erste Schritt bei der Modernisierung der Sicherheit besteht daher darin, das Asset-Inventar zu erstellen oder zu erweitern. Dabei sollte der Schwerpunkt darauf liegen, wie und warum auf diese Assets zugegriffen wird. Darüber hinaus sollten IT-Verantwortliche bedenken, dass Anwendungen das wichtigste Mittel für den Zugriff auf sämtliche Daten sind. Das Inventar sollte daher auch Assets den Anwendungen zuordnen können, die mit ihnen interagieren.
Als Nächstes müssen Technologieverantwortliche mit den Führungskräften der Geschäftsbereiche zusammenarbeiten, um Risiko-Nutzen-Profile für wichtige Assets zu erstellen. Die daraus resultierenden Risiko-Nutzen-Profile sollten Sicherheitsmaßnahmen auf die Geschäftsergebnisse abstimmen. So zeigen beispielsweise Untersuchungen von AiteNovarica, dass „Händler durch fälschlicherweise abgelehnte Transaktionen 75-mal mehr Umsatz verlieren als durch Betrug“. Damit kann das Risiko einer solchen fälschlichen Ablehnung potenziell größer sein als das Risiko, eine Transaktion zuzulassen.
Daher sollten Interaktionen im Zusammenhang mit dieser Transaktion abhängig von der Risikotoleranz des Unternehmens zugelassen oder abgelehnt werden. Zu den Faktoren, die diese Entscheidung beeinflussen können, gehören der Wert der Transaktion und die Sicherheit, mit der die Legitimität des Benutzers festgestellt werden kann. Ist sich das System zu 50 % sicher, dass der Benutzer legitim ist? Ist es sich sicherer? Oder weniger sicher? Jedes Unternehmen legt seine eigene Risikotoleranz fest und passt auf dieser Grundlage seine Profile so an, dass Sicherheitsmaßnahmen innerhalb dieser Grenzen angewendet werden. Ein Risiko-Ertrags-Profil unterstützt Menschen und Systeme bei der Entscheidung, wie mit potenziellen Risiken umzugehen ist. Risikoaversere Unternehmen werden Risiken tendenziell stärker gewichten und Kontrollmaßnahmen ergreifen, um sie zu vermeiden. Unternehmen mit einer höheren Risikotoleranz hingegen werden den möglichen Ertrag bei der Entscheidung über die Anwendung von Sicherheitskontrollen stärker gewichten.
Die hier vorliegende Granularität – also die Bewertung auf Transaktionsebene – setzt die Fähigkeit voraus, digitale Interaktionen kontinuierlich zu bewerten und Sicherheitsentscheidungen auf Grundlage des Echtzeitkontexts und im Abgleich mit Richtlinien anzupassen. Dieser Ansatz ist eine zentrale Fähigkeit von Zero-Trust-Konzepten. Gleiches gilt für die Schlüsseltechnologien zur Durchsetzung von Entscheidungen: Authentifizierung (wer) und Zugriffskontrolle (was), wie in diesem Whitepaper beschrieben: „Zero-Trust-Sicherheit: Warum Zero Trust wichtig ist (und zwar nicht nur für den Zugriff)“.
Die Fähigkeit, digitale Interaktionen kontinuierlich zu bewerten, hängt von einer unternehmensweiten Daten- und Observability-Strategie ab – das heißt, dass das Unternehmen tatsächlich über eine Strategie verfügt und darauf hinarbeitet, eine Full-Stack-Observability sowie eine Möglichkeit zur Verknüpfung und Korrelation von Interaktionen über unterschiedliche Datenspeicher hinweg zu schaffen, sofern es die Daten nicht in einem einzigen Speicher zentralisiert.
Der Übergang zum Risikomanagement beruht somit auf der Einführung dreier spezifischer Technologien: Identitätsmanagement, Observability und Zugriffskontrolle, wobei ein übergreifender Zero-Trust-Ansatz die Umsetzung bestimmt.
Die Modernisierung der IT muss Sicherheit einschließen
Eine zentrale Fähigkeit eines digitalen Unternehmens ist die Sicherheit – der Schutz seiner digitalen Ressourcen, seiner Daten sowie der Finanz- und personenbezogenen Daten seiner Kunden.
In einem digitalen Unternehmen finden nahezu alle Interaktionen digital statt. Daher sollte Sicherheit sowohl im Unternehmen als auch – aus IT-Sicht – in der Unternehmensarchitektur einen zentralen Stellenwert einnehmen. Für die meisten Unternehmen bedeutet dies, ihre Sicherheitspraktiken, Tools und Richtlinien daraufhin zu überprüfen, ob sie in einem überwiegend digitalen Umfeld noch relevant sind. Viele davon wurden als Ad-hoc-Maßnahmen eingeführt, um der wachsenden Zahl von Angriffen und neu auftretenden Bedrohungen entgegenzuwirken. Ein gezielteres, umfassendes Konzept ist erforderlich, um sämtliche digitalen Ressourcen und Interaktionen, die das Unternehmen für seinen Erfolg in der digitalen Wirtschaft benötigt, vollständig abzusichern.
Viele Aspekte des Betriebs eines digitalen Unternehmens wurden nicht berücksichtigt, als Organisationen ihre technologischen Grundlagen in Form einer Unternehmensarchitektur schufen. Sicherheit ist einer dieser Aspekte, die nur unzureichend berücksichtigt wurden.
Während wir mit rasanter Geschwindigkeit auf eine Welt zusteuern, in der digitale Lösungen zum Standard werden, müssen Unternehmen ihre IT modernisieren, um das Tempo des Wandels und die datengestützte Entscheidungsfindung zu unterstützen und zu ermöglichen, die für künftigen Erfolg erforderlich sind. Ein wichtiger Schritt dabei ist die Modernisierung der Unternehmensarchitektur. Diese muss einen umfassenderen, ganzheitlichen und letztlich anpassungsfähigen Sicherheitsansatz beinhalten: einen Risikomanagementansatz.
Wenn Sie mehr darüber erfahren möchten, wie Sie Ihre Architektur – insbesondere die Sicherheitsarchitektur – modernisieren können, um den Anforderungen eines digitalen Unternehmens gerecht zu werden, lesen Sie unser neues Buch bei O’Reilly: „Enterprise Architecture for Digital Business“.