Behebung von Schwachstellen in der Anwendungssicherheit
Anwendungen ermöglichen heute die digitale Transformation und verschaffen Wettbewerbsvorteile. Daher ist es an der Zeit, die Sicherheit zu vereinfachen und die Perspektive zu wechseln.
Willkommen im Zeitalter der Anwendungen
Um agil zu bleiben und gleichzeitig die Markteinführung zu beschleunigen, setzen Unternehmen auf agile Entwicklung und vertrauen darauf, dass AppDev- und DevOps-Teams strategisch wichtige Geschäftsziele umsetzen. Mit nur einem Klick können Entwickler die Erstellung, das Testen, die Bereitstellung, den Betrieb und die Überwachung von neuem Code automatisieren, der möglicherweise die Welt verändert.
Die wichtigsten Vorteile
Nach links verschieben
Sicherheit ist fest in den gesamten Lebenszyklus der Anwendungsentwicklung integriert – vom Code über Tests bis hin zur Produktion, unabhängig von Architektur, Cloud oder Framework.
Benutzerfreundlichkeit maximieren
F5-Lösungen verhindern Kompromittierungen mit minimalen Beeinträchtigungen und Fehlalarmen – und machen so aus einem Kostenfaktor für Sicherheit ein Alleinstellungsmerkmal für Ihr Unternehmen.
Komplexität reduzieren
F5 optimiert die Sicherheit über verschiedene Clouds und Architekturen hinweg und sorgt so für eine konsistente Durchsetzung von Richtlinien und eine universelle Behebung von Sicherheitsproblemen.
Aber was ist mit der Anwendungssicherheit?
Die Anwendungsentwicklung hat sich grundlegend gewandelt und ist weitgehend automatisiert, doch die Gewährleistung der Sicherheit erfordert nach wie vor viel manuelle Arbeit. Entwickler und DevOps-Fachkräfte sind gegenüber Sicherheitsexperten mitunter im Verhältnis 100 zu 1 in der Überzahl. Der Druck, Produkte möglichst schnell auf den Markt zu bringen, hat zu Spannungen zwischen Anwendungs- und Sicherheitsteams geführt und den Eindruck erweckt, dass die Sicherheit ein Engpass sei. Dies ist ein ernstes Dilemma, das häufig unzureichende Tests, die Umgehung von Prozessen und eine ineffektive Kontrolle zur Folge hat.
Gleichzeitig hat die zunehmende Verbreitung unterschiedlicher Architekturen, Clouds und Integrationen von Drittanbietern die Angriffsfläche vieler Unternehmen drastisch vergrößert. Anwendungsschwachstellen wie Cross-Site-Scripting (XSS) und Injection sind seit den Anfängen der Anwendungssicherheit vor mehr als 20 Jahren weit verbreitet. Dennoch werden sie von Angreifern weiterhin in alarmierendem Tempo entdeckt und ausgenutzt. Angreifer machen Schwachstellen mithilfe von Automatisierungs-Frameworks und KI-gestützten Tools schnell für Angriffe nutzbar, um das Internet zu durchsuchen sowie Schwachstellen zu entdecken und finanziell auszunutzen. Insbesondere Open-Source-Software ist von zahlreichen Schwachstellen betroffen, die unbekannte und erhebliche Risiken mit sich bringen.
F5 Labs reports zufolge wird alle 9 Stunden eine kritische Schwachstelle veröffentlicht, die potenziell eine Remote-Code-Ausführung ermöglicht – eine der schwerwiegendsten Angriffsarten überhaupt. Im Jahr 2025 werden voraussichtlich in einer typischen Woche 500 neue CVEs veröffentlicht.
Um die zunehmende Komplexität bei der Absicherung von Anwendungen über verschiedene Architekturen, Clouds und Entwickler-Frameworks hinweg effektiv zu bewältigen, müssen Unternehmen ihre Strategie und ihre Sichtweise ändern.
F5 Labs berichtet, dass alle neun Stunden eine kritische Schwachstelle veröffentlicht wird, die eine Remote-Codeausführung ermöglicht – eine der schwerwiegendsten Angriffsarten überhaupt.
Open Web Application Security Project
Das Open Web Application Security Project (OWASP) wurde 2001 gegründet, um Führungskräfte und Unternehmensvorstände von der Notwendigkeit eines effektiven Schwachstellenmanagements zu überzeugen. Ein systematischer Ansatz, der Sicherheitsanbieter und Rückmeldungen aus der Community einbezieht, führte zu den OWASP Top 10 – einer Liste der häufigsten und kritischsten Schwachstellen in Anwendungen.
XSS und Injection waren seit ihrer Einführung in jeder OWASP-Top-10-Liste vertreten. Eine neue Ära der Anwendungssicherheit ist jedoch durch die wachsende Bedrohung für Software-Lieferketten, die weite Verbreitung von Open-Source-Software und die betriebliche Komplexität bei der Verwaltung von Sicherheit und Zugriff sowohl für Legacy- als auch für moderne Anwendungen gekennzeichnet. Software-Updates, kritische Daten und die Integrität von CI/CD-Pipelines können gleichermaßen gefährdet sein. Open-Source-Software beschleunigt zwar die Entwicklung erheblich, verändert aber auch das Risikomanagement, da Kontrollmaßnahmen, die bei intern entwickelter Individualsoftware üblich sind, wie etwa die statische Codeanalyse (SCA), bei Software von Drittanbietern nicht immer möglich oder praktikabel sind.
Im Jahr 2021 begannen Angreifer, eine kritische Schwachstelle in einer weitverbreiteten Open-Source-Softwarebibliothek auszunutzen, die von Tausenden Websites und Anwendungen verwendet wurde – und zwar fast unmittelbar nach der Veröffentlichung von Details zu dieser Schwachstelle. Wird sie nicht behoben, kann sie die Ausführung von Schadcode aus der Ferne ermöglichen. Dadurch können Angreifer Websites und Online-Anwendungen übernehmen, Geld stehlen, Daten entwenden und Kundenkonten kompromittieren.
F5 Labs beschreibt ausführlich, wie sich die CVE-Landschaft in den vergangenen zwei Jahrzehnten grundlegend verändert hat und sowohl die Zahl als auch die Vielfalt der Schwachstellen zugenommen haben. Während einige dieser Veränderungen auf die technologische Entwicklung zurückzuführen sind, spiegeln andere die Art und Weise wider, wie Daten erhoben werden.
Schwachstellen lassen sich mitunter nur schwer bewerten – etwa danach, wie einfach oder schwierig es ist, einen Exploit dafür zu entwickeln und ob dies tatsächlich jemand tut, wie weit die betroffene Software verbreitet ist und wie kritisch die Systeme sind, auf denen sie ausgeführt wird.
Hauptmerkmale
Erkennen Sie bekannte Risiken für öffentlich zugängliche Webanwendungen und APIs und identifizieren Sie Schwachstellen bei Tests mithilfe KI-gestützter Erkenntnisse, um deren Behebung zu erleichtern.
- Die native Integration in App-Entwicklungsframeworks verkürzt die Markteinführungszeit und erhöht die geschäftliche Agilität.
- Sofort einsatzbereiter Schutz vor einer Vielzahl von Schwachstellen reduziert Risiken und die betriebliche Komplexität
- Transparenz und Richtliniendurchsetzung über verschiedene Clouds und Architekturen hinweg schützen das gesamte Anwendungsportfolio des Unternehmens
- Selbstlernende und selbstoptimierende Richtlinien entlasten InfoSec-, DevOps- und AppDev-Teams
- Dynamische Threat-Intelligence-Feeds ermöglichen eine schnelle Abwehr neu auftretender Bedrohungen
- Deklarative Richtlinien abstrahieren die zugrunde liegende Infrastruktur, um unbeabsichtigte Risiken und Fehlkonfigurationen zu vermeiden
- Sicherheitsmaßnahmen, die auf sich verändernde Anwendungen und Angreifer reagieren, maximieren die Wirksamkeit und optimieren das Kundenerlebnis.
- Automatisierte Schutzmaßnahmen und adaptive Sicherheit ermöglichen es dem Unternehmen, die digitale Transformation sicher zu beschleunigen.
- Sicherheitsfunktionen werden bei Bedarf dort bereitgestellt, wo sie benötigt werden, und gewährleisten so einen durchgängigen Schutz von der Anwendung bis zum Edge.
Die Zahl der veröffentlichten CVEs steigt immer schneller, und wir gehen davon aus, dass im Jahr 2025 in einer typischen Woche 500 neue CVEs veröffentlicht werden.
Architektonische Ausuferung und der Aufstieg der KI
Die rasante technologische Entwicklung verändert die Art und Weise, wie Unternehmen Geschäfte tätigen – und welche Maßnahmen sie ergreifen müssen, um ihr Geschäft zu schützen. Heute arbeiten 88 % der Unternehmen mit einem Hybridmodell, das SaaS, Public Cloud/IaaS, lokale Systeme (traditionell), lokale Systeme (Private Cloud), Colocation und Edge umfasst – und diese Unternehmen setzen zunehmend auf KI, um den manuellen Konfigurationsaufwand zu reduzieren und die Erstellung von Sicherheitsrichtlinien anhand erkannter Bedrohungen zu automatisieren. Während Greenfield-Projekte die Effizienzvorteile der Cloud nutzen können, umfassen die meisten Unternehmensportfolios sowohl Legacy- als auch moderne Anwendungen, die sich über verschiedene Architekturen in Rechenzentren, Clouds und Microservices erstrecken.
Die explosionsartige Zunahme von Anwendungen und der Druck, Produkte schneller auf den Markt zu bringen, führen auch zu grundlegenden Veränderungen im Risikomanagement. Netzwerktechniker sind möglicherweise nicht mehr für die Bereitstellung der Infrastruktur zuständig. DevOps-Teams können mithilfe neuer Architekturen wie Containern in einer schlüsselfertigen Cloud-Lösung problemlos virtuelle und kurzlebige Infrastrukturen erstellen und dabei alles automatisieren – von der Code-Erstellung bis zur Bereitstellung von Diensten. Diese Veränderungen bei Rollen, Verantwortlichkeiten und Arbeitsweisen im Anwendungsentwicklungszyklus können häufig dazu führen, dass die Sicherheit vernachlässigt wird.
Gleichzeitig werden Angreifer bei ihren Methoden immer effizienter: Sie nutzen leicht verfügbare Tools und Frameworks, um ihre Angriffe zu skalieren, und setzen dabei im Wesentlichen dieselben Methoden ein, mit denen Sicherheitsexperten Risiken quantifizieren und bewerten.
Darüber hinaus setzen Unternehmen zur Gewährleistung der Geschäftskontinuität zunehmend auf mehrere Cloud-Anbieter. Gleichzeitig kommt es in Unternehmen immer häufiger zu einer Zersplitterung der Tool-Landschaft, da versucht wird, spezifische Anforderungen in mehreren Cloud-Umgebungen zu erfüllen. Dadurch ist für die Sicherheitsverantwortlichen oft unklar, was geschützt ist und was nicht. Die damit verbundenen Feinheiten können zu einer Schwachstelle führen – häufig in Form einer Sicherheitsfehlkonfiguration (siehe beispielsweise das Modell der geteilten Verantwortung von AWS).
Angreifer nutzen im Wesentlichen dieselben Methoden wie Sicherheitsexperten, um Risiken zu quantifizieren und zu bewerten.
Die Notwendigkeit, Sicherheit nach links zu verlagern und die Perspektive zu wechseln
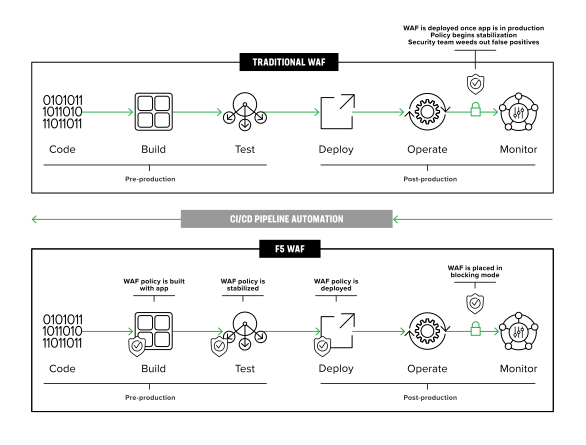
Die Risiken verändern sich aufgrund der Art und Weise, wie Anwendungen entwickelt und bereitgestellt werden. Daher muss sich auch die Sicherheit weiterentwickeln, um neu auftretenden Anwendungsschwachstellen stets einen Schritt voraus zu sein. Transparenz und Konsistenz sind nach wie vor von entscheidender Bedeutung, doch Unternehmen benötigen einen Paradigmenwechsel bei der Umsetzung der Anwendungssicherheit. Anstatt erst nach der Einführung einer Anwendung eine Sicherheitsrichtlinie zu erstellen, Fehlalarme auszusortieren, um die Richtlinie zu stabilisieren und zu optimieren, und anschließend neu veröffentlichte Schwachstellen zu überwachen, die die Anwendung gefährden könnten, muss die Anwendungssicherheit unabhängig von Architektur, Cloud oder Framework fest in den gesamten Anwendungsentwicklungszyklus integriert werden – vom Code über die Tests bis hin zur Produktion.
Penetrationstests können kritische Risiken aufdecken, bevor Software in die Produktionsumgebung überführt wird, und die Zeit bis zur Risikobehebung drastisch verkürzen. Dazu liefern sie Sicherheitsteams wichtige Erkenntnisse, auf deren Grundlage diese entscheidende Übergangslösungen wie Richtlinien für eine Web Application Firewall implementieren können.
Die effektivste Anwendungssicherheit ist automatisiert, integriert und anpassungsfähig. Automatisierung kann die Betriebsausgaben (OpEx) senken und die Belastung wichtiger Sicherheitsressourcen bei der Freigabe, Bereitstellung und Wartung von Anwendungen reduzieren. Die automatisierte Bereitstellung von Richtlinien kann die Wirksamkeit verbessern, indem Sicherheitskontrollen bereits in einer früheren Phase des Softwareentwicklungszyklus (SDLC) implementiert und stabilisiert werden. Dies erhöht die Effektivität bei weniger manuellen Eingriffen und entlastet die Informationssicherheit von einer Flut von Warnmeldungen und potenziellen Fehlalarmen, sodass sie sich auf strategischere Maßnahmen des Risikomanagements konzentrieren kann. Die native Integration in Frameworks für die Anwendungsentwicklung und in Continuous-Integration-/Continuous-Delivery-Pipelines (CI/CD) verringert Reibungsverluste zwischen Entwicklungs- und Sicherheitsteams und führt so zu mehr geschäftlicher Agilität und einer besseren organisatorischen Abstimmung.
Die Integration in Entwicklertools durch API-gesteuerte Bereitstellung und Wartung vereinfacht die Richtlinienverwaltung und Änderungskontrolle über mehrere Architekturen und Clouds hinweg, indem sie die Komplexität der Infrastruktur abstrahiert, den Betriebsaufwand reduziert und Fehlkonfigurationen verhindert.
Darüber hinaus sollten Sicherheitsmaßnahmen präzise und robust sein, damit Kunden nicht frustriert werden und Angreifer ihre Kampagnen nicht ausweiten können, um der Erkennung zu entgehen. Verbraucher erwarten personalisierte, sorgfältig zusammengestellte Erlebnisse, und raffinierte Angreifer lassen sich nicht so leicht abschrecken.
Effektive Sicherheitsmaßnahmen, die die Benutzerfreundlichkeit nicht beeinträchtigen, können in einer hart umkämpften digitalen Wirtschaft ein entscheidendes Differenzierungsmerkmal sein, um Kunden zu gewinnen und langfristig zu binden.
Anwendungssicherheit muss nach links verlagert und fest in den Lebenszyklus der Anwendungsentwicklung integriert werden – unabhängig von Architektur, Cloud oder Framework.
Fazit
Heutzutage sind Apps das Geschäft. Daher stellen Bedrohungen für Apps und ineffektive Sicherheitsmaßnahmen die größten Risiken für das Geschäftspotenzial dar. Moderne, dezentrale Anwendungsarchitekturen haben die Angriffsfläche vergrößert, Automatisierung hat unbeabsichtigte Risiken und die Effektivität von Angreifern erhöht, und die Folgen der Cyberkriminalität nehmen weiter zu. Unternehmen jedoch, die konsequent sichere digitale Erlebnisse bieten, werden Kunden- und Umsatzwachstum erzielen.
Die Lösung liegt auf der Hand. Anstatt die Veröffentlichung von neuem Code zu verzögern, der möglicherweise die Welt verändert, sollte die Sicherheit nach links verlagert werden, um Schutzmaßnahmen über den gesamten Anwendungslebenszyklus hinweg zu automatisieren. Gleichzeitig gilt es, Sicherheit aus einer neuen Perspektive zu betrachten: als entscheidendes Differenzierungsmerkmal für das Unternehmen.
Indem Sie Schwachstellen proaktiv beheben, die Komplexität reduzieren und Ihr Unternehmen mit effektiven, einfach zu verwaltenden Sicherheitslösungen schützen, können Sie die digitale Transformation beschleunigen und das Kundenerlebnis optimieren – und so Risiken minimieren und sich einen digitalen Wettbewerbsvorteil verschaffen.
F5 Application Security – reibungsloser Schutz, der sich an die Weiterentwicklung von Anwendungen und Angreifern anpasst.