F5 BIG-IP Virtual Edition auf Equinix Network Edge
Vereinheitlichen Sie die Anwendungsbereitstellung und KI-fähige Sicherheit in Rechenzentren, Cloud- und Edge-Umgebungen – ohne neue Hardware zu benötigen.
KI und hybride Multicloud-Umgebungen bringen Modelle für die Anwendungsbereitstellung an ihre Grenzen
Die rasante Entwicklung der KI und die zunehmende Komplexität hybrider Multicloud-Umgebungen bringen herkömmliche Modelle für die Anwendungsbereitstellung an ihre Belastungsgrenzen. Da laut dem F5 2026 State of Application Strategy Report 86 % der Unternehmen Anwendungen in lokalen Umgebungen, Public Clouds und Colocation-Umgebungen betreiben, entstehen dadurch Herausforderungen. In der Regel verfügt jede Umgebung über einen eigenen Bereitstellungs- und Sicherheits-Stack, was zu einer unübersichtlichen Konfigurationslandschaft und Lücken bei der Richtlinienumsetzung führt.
Drei Herausforderungen, die die Anwendungsbereitstellung neu gestalten
Bei der Bereitstellung von Anwendungen stehen die meisten Unternehmen vor drei typischen Herausforderungen: der Verwaltung hybrider Multicloud-IT-Umgebungen und der Einführung von KI.
- Betriebliche Komplexität: Verteilte Umgebungen verursachen einen hohen „betrieblichen Mehraufwand“, da Infrastruktur- und Netzwerkbetriebsteams gezwungen sind, fragmentierte Stacks von Application Delivery Controllern (ADCs), uneinheitliche Sicherheitskonfigurationen und isolierte Observability-Tools zu verwalten.
- KI-spezifische Anforderungen an die Bereitstellung: Die Einführung von KI bringt grundlegend andere Anforderungen an die Anwendungsbereitstellung und Sicherheit mit sich. Die Datenmengen sind um Größenordnungen höher und erfordern einen enormen Durchsatz für das Modelltraining, die Feinabstimmung und die abrufgestützte Generierung (Retrieval-Augmented Generation, RAG). Inferenz-Endpunkte benötigen ein vorhersehbares Routing mit geringer Latenz, um eine bessere Leistung zu erzielen.
- Anwendungs- und KI-Sicherheit: Die meisten Unternehmen können öffentlich zugängliche Anwendungen absichern. KI vergrößert jedoch die Angriffsfläche: Interne APIs, Endpunkte für die Modellbereitstellung, Datenpipelines und autonome Agenten liegen außerhalb der Reichweite herkömmlicher Perimeter-Sicherheitslösungen.
Bessere Anwendungskontrolle und -leistung ohne zusätzliche Hardware
F5 BIG-IP Virtual Edition (VE) auf Equinix Network Edge bietet einen zentralen Kontrollpunkt, um jede herkömmliche und KI-Anwendung vom Rechenzentrum bis zur Cloud bereitzustellen, abzusichern und zu überwachen.
BIG-IP VE ist der branchenweit am besten skalierbare virtuelle Application Delivery Controller und ermöglicht eine leistungsstarke Anwendungsbereitstellung und Sicherheitsverarbeitung auf allen führenden Hypervisoren und Cloud-Plattformen. BIG-IP VE unterstützt dieselbe marktführende Suite von Anwendungsdiensten wie physische BIG-IP Appliances. Dadurch können Konfigurationen und Richtlinien überall in Ihrem Multicloud-Ökosystem repliziert, wiederverwendet und zentral verwaltet werden.
Equinix Network Edge bietet eine private, metropolregionale Interconnection-Struktur, über die Infrastruktur-, Sicherheits- und Anwendungsteams F5 BIG-IP VE überall dort bereitstellen können, wo das Unternehmen einen neuen Point of Presence benötigt. Teams stellen BIG-IP VE-Instanzen bedarfsgerecht in Network-Edge-fähigen Metropolregionen weltweit bereit. So kann je nach Geschäftsanforderung ein Point of Presence hinzugefügt, geändert oder außer Betrieb genommen werden, ohne dass eine langfristige physische Verpflichtung erforderlich ist. Gleichzeitig hält die private, SLA-gestützte Interconnection den Datenverkehr von kostspieligen öffentlichen Verbindungen fern und sorgt so für eine bessere Anwendungsbereitstellung und Performance.
Mit BIG-IP VE auf Equinix Network Edge profitieren Sie von:
- BIG-IP Automation Toolchain (AS3, Declarative Onboarding): Lässt sich in bestehende CI/CD- und Infrastructure-as-Code(IaC)-Workflows integrieren, um Bereitstellungen zu beschleunigen, Rückstände bei manuellen Tickets zu beseitigen und eine konsistente, wiederholbare und fehlerfreie Verteilung von Sicherheitsrichtlinien sicherzustellen.
- Equinix Network Edge VNFs: Ersetzen Sie anfängliche Investitionsausgaben durch flexible, bedarfsgerechte Betriebsausgaben und stellen Sie sichere Präsenzpunkte innerhalb von Minuten statt Monaten bereit.
- Equinix Fabric Private Interconnection: Senken Sie die Gebühren für ausgehenden Cloud-Datenverkehr, vermeiden Sie das Backhauling von Datenverkehr und sorgen Sie bei kritischen Transaktionen und KI-Inferenzen für niedrige, vorhersehbare Latenzzeiten.
- Konsolidierte Full-Stack-Sicherheit: Vermeiden Sie eine ausufernde Anzahl von Einzellösungen und reduzieren Sie den Verwaltungsaufwand, während Sie in hybriden Umgebungen einheitliche Sicherheitsrichtlinien durchsetzen.
- KI-optimierte Datenverkehrsprofile: Beschleunigen Sie umfangreiche Datenübertragungen für das Modelltraining und RAG-Pipelines und sichern Sie die Verbindungen zwischen KI-Modellen und Datenquellen, Tools und Anwendungen.
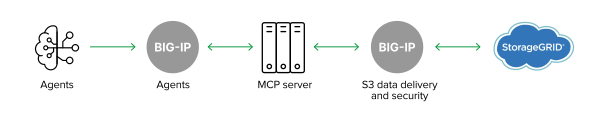
Vervollständigung der F5 Application Delivery and Security Platform
Die F5 Application Delivery and Security Platform (ADSP) vereint die entscheidenden Services, die erforderlich sind, um für jede Anwendung, API und Komponente – vom Edge bis zur Cloud – durchgängig umfassende Sicherheit, hohe Verfügbarkeit und intelligente Orchestrierung für besonders anspruchsvolle Workloads zu gewährleisten.
F5 und Equinix haben bereits im Bereich NGINX Plus zusammengearbeitet und in jüngerer Zeit F5 Distributed Cloud Services mit Network Edge sowie F5 AI Guardrails mit Equinix Distributed AI Hub integriert.
Da BIG-IP VE jetzt auf Equinix Network Edge für die Anwendungsbereitstellungssteuerung verfügbar ist, können Kunden die Komponenten der F5 Application Delivery and Security Platform (ADSP) auswählen, die am besten zu ihren Bereitstellungsstrategien sowie ihren Anforderungen an KI-Sicherheit und Anwendungsbereitstellungssteuerung passen.
KI absichern, die hybride Multicloud modernisieren und Egress-Kosten mit F5 und Equinix senken
Durch die Zusammenarbeit von F5 und Equinix können Sie KI-Sicherheitslösungen schnell an strategisch gelegenen Edge-Standorten bereitstellen und zugleich eine virtuelle Anwendungsbereitstellungssteuerung nutzen, die veraltete ADCs ersetzt – ohne Hardwarebeschaffung oder den Aufbau neuer physischer Infrastruktur. Vermeiden Sie zentralisierte Architekturen, bei denen der Datenverkehr über zentrale Rechenzentren geleitet werden muss, um Clouds und Partner zu erreichen, da dies die Latenz und die Kosten für ausgehenden Datenverkehr erhöht.
Erfahren Sie mehr über F5 BIG-IP Virtual Edition oder melden Sie sich für eine kostenlose 14-tägige Testversion von Equinix Network Edge an, um F5 BIG-IP VE in Ihrer eigenen Umgebung zu testen.
Erfahren Sie mehr über die Partnerschaft zwischen F5 und Equinix.
Wichtigste Vorteile
Expandieren Sie, passen Sie sich an und beschleunigen Sie Ihr Wachstum mit weniger Risiko
Verkürzen Sie die Zeit bis zur Wertschöpfung beim Aufbau neuer digitaler Präsenzpunkte – ohne den Aufwand oder das Risiko hoher Vorabinvestitionen in die Infrastruktur.
Standardisieren Sie die Steuerung über alle Umgebungen hinweg
Nutzen Sie in On-Premises-, Multicloud- und Edge-Umgebungen einheitliche Richtlinien, Automatisierung und Observability.
Anwendungsoberflächen absichern
Wenden Sie einheitliche Kontrollen für Web Application Firewalls (WAF), API-Sicherheit und Zero Trust auf öffentliche Anwendungen, interne APIs und KI-Pipelines an.
Nutzen Sie bereits getätigte Investitionen in BIG-IP
Vermeiden Sie einen vollständigen Austausch, indem Sie physische und virtuelle Infrastrukturen kombinieren und so von bestehenden BIG-IP-Richtlinien, iRules und betrieblichen Kenntnissen profitieren.
Kosten für die Anwendungsbereitstellung senken und die Benutzererfahrung verbessern
Nutzen Sie private Equinix Fabric-Verbindungen mit niedriger Latenz, um zu vermeiden, dass Datenverkehr über zentrale Hubs zurückgeführt wird, die die Latenz und die Gebühren für ausgehenden Datenverkehr erhöhen.