Ivanti & F5: Sicherer Multi-Cloud-Zugriff im Zero-Trust-Modell
Früher nutzten Beschäftigte stets denselben stationären PC – vor Ort und meist in einem Großraumbüro –, um sich bei einem zentralen Unternehmensintranet anzumelden und auf alles zuzugreifen, was sie für ihre Arbeit benötigten. Nach und nach kamen Laptops und private PCs hinzu, über die sie sich per Unternehmens-VPN anmeldeten, um von zu Hause aus auf das Intranet zuzugreifen. Damals konzentrierte sich die IT-Sicherheitsstrategie ausschließlich auf das Netzwerk: Die Benutzer mussten am Eingang ein Passwort eingeben, konnten sich danach jedoch im Allgemeinen nach Bedarf frei darin bewegen.
Heute wirkt dieser Ansatz überholt. Eine umfassende Sicherheitsstrategie geht inzwischen weit über die Netzwerksicherheit hinaus und konzentriert sich auch auf Benutzer, Assets und Ressourcen. Dieses Modell ist bekannt als Zero-Trust-Cybersicherheit. Es berücksichtigt nicht nur moderne Geräte wie Smartphones und Tablets, sondern trägt auch der Tatsache Rechnung, dass die Beschäftigten von heute sicheren Zugriff auf zahlreiche Inhalte außerhalb des Unternehmens-Intranets benötigen. F5 und Ivanti arbeiten gemeinsam daran, die Zero-Trust-Cybersicherheit für sämtliche Cloud-Anwendungen eines Unternehmens zu stärken. Dazu gehören Unternehmensanwendungen, die in öffentlichen Cloud-Diensten wie Azure oder AWS bereitgestellt werden, ebenso wie cloudbasierte Dienste wie Box, G Suite, Microsoft Office 365 und Salesforce.
Sichere Multi-Cloud-Anwendungen
Ein Unternehmen muss in der Lage sein, den sicheren Zugriff für alle Benutzer (Remote-, mobile und verteilte Benutzer) und alle Anwendungen (lokal und in mehreren Clouds) zu kontrollieren. F5 BIG-IP Access Policy Manager (APM) erfüllt genau diese Aufgabe: Die Lösung sichert, vereinfacht und zentralisiert den Zugriff auf Apps, APIs und Daten – unabhängig davon, wo sich Benutzer und ihre Apps befinden. BIG-IP APM erleichtert die Kontrolle darüber, wer Zugriff hat, auf welche Anwendungen zugegriffen werden kann und aus welchen Netzwerken dies möglich ist – bis hinunter auf die Geräteebene. BIG-IP APM ermöglicht sogar Single Sign-on (SSO) aus dem Unternehmensnetzwerk. Durch die Validierung auf Basis detaillierter Kontextinformationen und die Absicherung jeder einzelnen Anfrage auf App-Zugriff ist BIG-IP APM ein wichtiger Bestandteil des Zero-Trust-Sicherheitsmodells vieler Unternehmen.
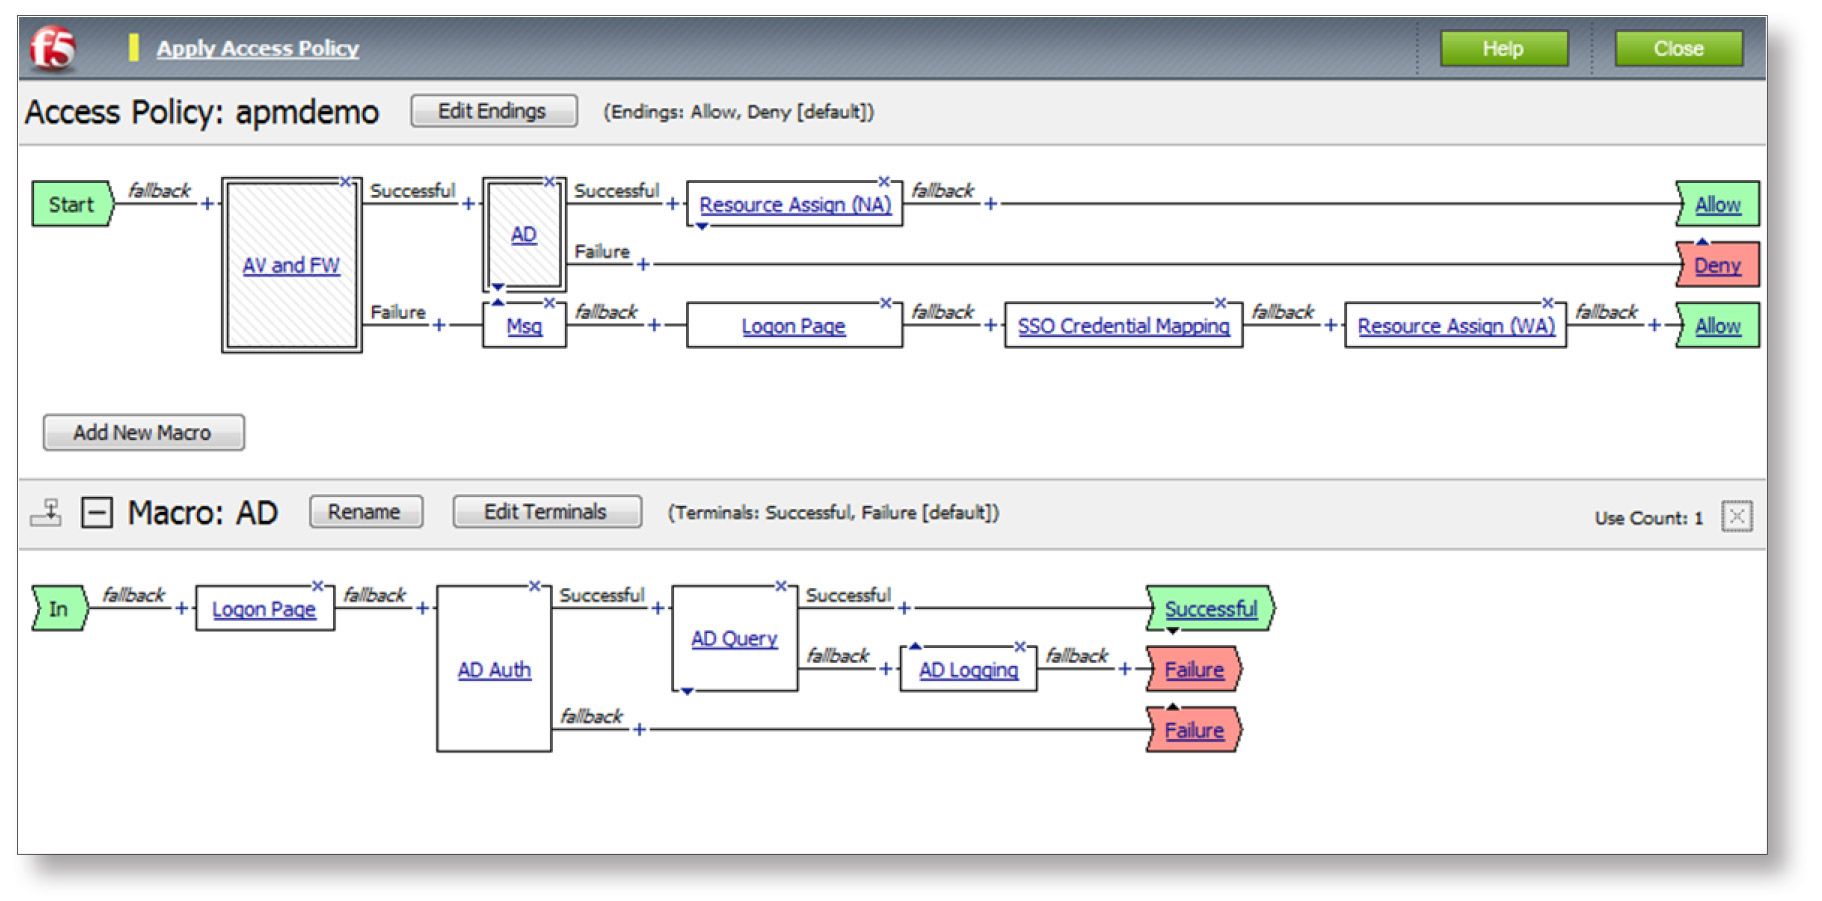
BIG-IP APM umfasst eine grafische Benutzeroberfläche namens Visual Policy Editor (VPE), mit der sich identitäts- und kontextbasierte Richtlinien einfach erstellen, bearbeiten und verwalten lassen. Dazu gehören auch Richtlinien, die festlegen, welche Benutzer auf welche Anwendungen in welcher Cloud zugreifen können.
Sicherheit über das Passwort hinaus
Neben der Überprüfung der Benutzeridentität erfordert mobile Zero-Trust-Sicherheit ein Unified-Endpoint-Management-Framework (UEM), das den Sicherheitsstatus von Geräten und den Autorisierungsstatus von Apps überprüfen kann. Dadurch wird sichergestellt, dass nur vertrauenswürdige Benutzer, Geräte und Apps aus der Cloud auf Unternehmensressourcen zugreifen. Ivanti Zero Sign-On erfüllt diese Aufgabe, indem es bedingten Zugriff auf Cloud-Dienste über mobile Apps und Browser ermöglicht. Im Gegensatz zu herkömmlichen Sicherheitsansätzen verknüpft Zero Sign-On (ehemals MobileIron Access) die Benutzeridentität mit spezifischen Informationsquellen wie dem Sicherheitsstatus des Geräts und dem Status der App. Ivanti Zero Sign-On stellt Folgendes sicher:
- Geschäftsdaten können nicht auf ungesicherten Geräten gespeichert werden
- Benutzer können keine Verbindung zu nicht verwalteten Apps herstellen
- Informationen können nicht über nicht genehmigte Cloud-Dienste weitergegeben werden
Ivanti Zero Sign-On bietet nicht nur einen bedingten Zugriff, bei dem die Sicherheit von Benutzer, Gerät, App und Netzwerk überprüft wird, bevor der Cloud-Zugriff gewährt wird, sondern ermöglicht IT-Organisationen auch die einfache Einführung modernster Lösungen wie allgemeines Zero Sign-On (ZSO) und Multi-Faktor-Authentifizierung (MFA). So funktionieren sie:
Ivanti Zero Sign-On bietet nicht nur bedingten Zugriff, bei dem die Sicherheit von Benutzer, Gerät, App und Netzwerk überprüft wird, bevor der Cloud-Zugriff gewährt wird, sondern ermöglicht IT-Organisationen auch die einfache Einführung modernster Lösungen wie allgemeines Zero Sign-On (ZSO) und Multi-Faktor-Authentifizierung (MFA). So funktionieren sie:
- Zero Sign-On macht Passwörter überflüssig, indem das Mobilgerät selbst als sichere Unternehmens-ID dient und so einen nahtlosen Zugriff auf Produktivitäts-Apps und Inhalte ermöglicht. Ein Ivanti-Kunde berichtete beispielsweise, dass ZSO nicht nur das Risiko von Phishing-Angriffen verringerte, sondern auch die durchschnittliche Anmeldezeit bei Anwendungen um 70 % verkürzte (von 7 Sekunden auf 2 Sekunden). Bei 100.000 Anmeldungen pro Monat entspricht dies einer Zeitersparnis von fast 140 Stunden.
- Die Multi-Faktor-Authentifizierung kommt zum Einsatz, wenn ein Gerät nicht erkannt wird oder nicht den Richtlinien entspricht. Benutzer können damit ihre Identität schnell bestätigen und ihre Geräte über Push-Benachrichtigungen absichern. Diese Technologie ermöglicht außerdem die schnelle und einfache Einrichtung neuer Geräte oder Benutzer per One-Touch-Registrierung. Ivanti kombiniert MFA und ZSO zudem zu passwortloser MFA. Dabei werden mehrere Faktoren wie biometrische Merkmale, Zertifikate, der Gerätestatus und weitere Kriterien zur Authentifizierung der Benutzeridentität herangezogen.
Bereitstellung
Ivanti-Kunden, die F5 BIG-IP APM als Teil ihrer mobilen UEM-Plattform bereitgestellt haben, können BIG-IP APM als Identitätsanbieter (IDP) verwenden, wenn sie Ivanti Zero Sign-On im Modus „Delegierter IDP“ (oder IDP-Verkettung) bereitstellen. In diesem Szenario fungiert BIG-IP APM als primärer IDP, greift für seine besonderen Authentifizierungsfunktionen jedoch auf Ivanti Zero Sign-On zurück. Wenn beispielsweise Anfragen bei Cloud-Anwendungen wie Salesforce und Office365 eingehen, werden diese von BIG-IP APM authentifiziert. BIG-IP APM leitet die Anfrage anschließend an Ivanti Zero Sign-On weiter, um zu prüfen, ob das Quellgerät tatsächlich verwaltet wird. Bei einem nicht verwalteten Gerät gibt Ivanti Zero Sign-On die Anfrage für Korrekturmaßnahmen wie das Blockieren oder das Hinzufügen zu einer Sperrliste an BIG-IP APM zurück.
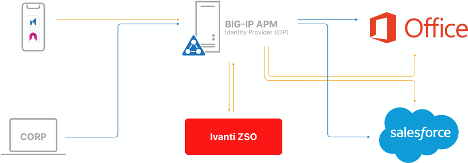
In der oben dargestellten Bereitstellung steuert BIG-IP APM den Datenfluss und setzt Sicherheitsrichtlinien um. Nur SSO-Datenverkehr von mobilen Endgeräten wird zur Überprüfung an Ivanti Zero Sign-On weitergeleitet.
Zusammenfassung: Zero-Trust-Sicherheit für moderne Arbeitsabläufe
Da Unternehmen zunehmend auf eine Kombination aus Cloud-Diensten, mobilen Apps und intelligenten Geräten setzen, benötigt die IT eine skalierbare, zentralisierte Möglichkeit, Richtlinien anzuwenden sowie deren Einhaltung nachzuverfolgen, zu überwachen und darüber Bericht zu erstatten. Ivanti Zero Sign-On und BIG-IP APM arbeiten zusammen, um einen standardbasierten Ansatz bereitzustellen, der sämtliche Cloud-Dienste eines Unternehmens absichert, ohne proprietäre Integrationen zu erfordern.
Ivanti „wurde speziell dafür entwickelt, dass global tätige Unternehmen mobile Geräte und Apps absichern und verwalten können“, so Nayaki Nayyar, President, Service Management Solution & Chief Product Officer bei Ivanti. „Durch die Zusammenarbeit mit F5 können wir unseren Kunden ein optimales Mitarbeitererlebnis bieten und gleichzeitig die Anwendungsbereitstellung verbessern, wichtige Sicherheitsrichtlinien durchsetzen und letztlich die mobile Produktivität steigern.“
Eine integrierte Lösung, die BIG-IP APM mit Ivanti Zero Sign-On kombiniert, stellt sicher, dass nur vertrauenswürdige und verwaltete Benutzer auf zugelassenen Geräten Zugriff auf Unternehmensressourcen erhalten. Gleichzeitig bietet sie der IT ein hohes Maß an Transparenz, Kontrolle und Sicherheit bei nicht verwalteten Geräten. Diese integrierte Lösung ermöglicht Endbenutzern und IT-Managern gleichermaßen eine nahtlose Nutzung und versetzt Mitarbeiter in die Lage, problemlos auf wichtige Daten zuzugreifen und geschäftskritische Entscheidungen zu treffen – unabhängig davon, wo und mit welchem Gerät sie arbeiten.
Mehr erfahren
HERAUSFORDERUNGEN
- Mobile Apps sind für Geschäftsanwender zum wichtigsten Zugangsweg zu Cloud-Diensten geworden.
- Herkömmliche, PC-basierte Sicherheitslösungen reichen nicht aus, um Daten in der Cloud zu schützen
- Anwendungen können sich an jedem beliebigen Ort befinden und von überall aus aufgerufen werden. Daher muss die Sicherheit öffentliche und private Clouds, Mobilgeräte, As-a-Service-Plattformen sowie lokale Anwendungen und Daten umfassen.
VORTEILE
- Daten durch bedingte Autorisierung auf Grundlage des Sicherheitsstatus von Gerät, App und Cloud schützen
- Vereinfachen Sie die Authentifizierung mit nahtlosem SSO
- Beschleunigen Sie Behebungsprozesse, um eine kontinuierliche Produktivität sicherzustellen
- Führen Sie detaillierte Protokolle für Audit- und Compliance-Berichte
- Setzen Sie auf einen standardbasierten Ansatz, der sich nachweislich für eine skalierbare Cloud-Sicherheit mit führenden Lösungen eignet.
- Schließen Sie alle Lücken mit einer umfassenden End-to-End-Plattform für die Sicherheit von Mobilgeräten und Cloud-Umgebungen