Sichere Anwendungsdienste für Nutanix
Stellen Sie sichere, ausfallsichere Anwendungsdienste und Netzwerksegmentierung in Hybrid- und Multicloud-Umgebungen bereit – mit granularer Durchsetzung der Mikrosegmentierung.
Nutanix Flow ist eine softwaredefinierte Netzwerk- und Sicherheitslösung für Nutanix AHV, den nativen Hypervisor von Nutanix für Unternehmensumgebungen, der in der Nutanix Cloud Platform enthalten ist. Die Lösung umfasst Flow Network Security für die Mikrosegmentierung und Flow Virtual Networking für Overlay-Netzwerke. Flow bietet anwendungsorientierte Sicherheitsrichtlinien und isolierte, softwaredefinierte Netzwerke (Virtual Private Clouds oder VPCs) für Rechenzentren, Edge-Umgebungen und Public Clouds, die zentral über Nutanix Prism Central verwaltet werden.
Stellen Sie sichere, ausfallsichere Anwendungsdienste dort bereit, wo Sie sie benötigen
In Hybrid- und Multicloud-Umgebungen benötigen Unternehmen eine sichere, zuverlässige und häufig private Möglichkeit, unterschiedliche Standorte miteinander zu verbinden. Die sicheren Multicloud-Netzwerklösungen von F5, unterstützt durch F5 Distributed Cloud Services, bieten all dies und mehr. Über ihr privates Netzwerk-Backbone können Distributed Cloud Services einheitliche Netzwerk- und Sicherheitsrichtlinien für den gesamten Datenverkehr durchsetzen. Durch die Integration von F5 mit Nutanix Flow wird dies für Nutanix-Umgebungen Realität.
Sichere F5-Multicloud-Vernetzung für Nutanix
Nutanix Flow für softwaredefinierte Netzwerke stellt nicht von Haus aus Konnektivität zwischen Standorten und Clouds (der Datenebene) bereit. Distributed Cloud Services schließt diese Lücke, indem es Umgebungen sicher und privat miteinander verbindet und gleichzeitig Sicherheits- und Netzwerkrichtlinien in Echtzeit durchsetzt.
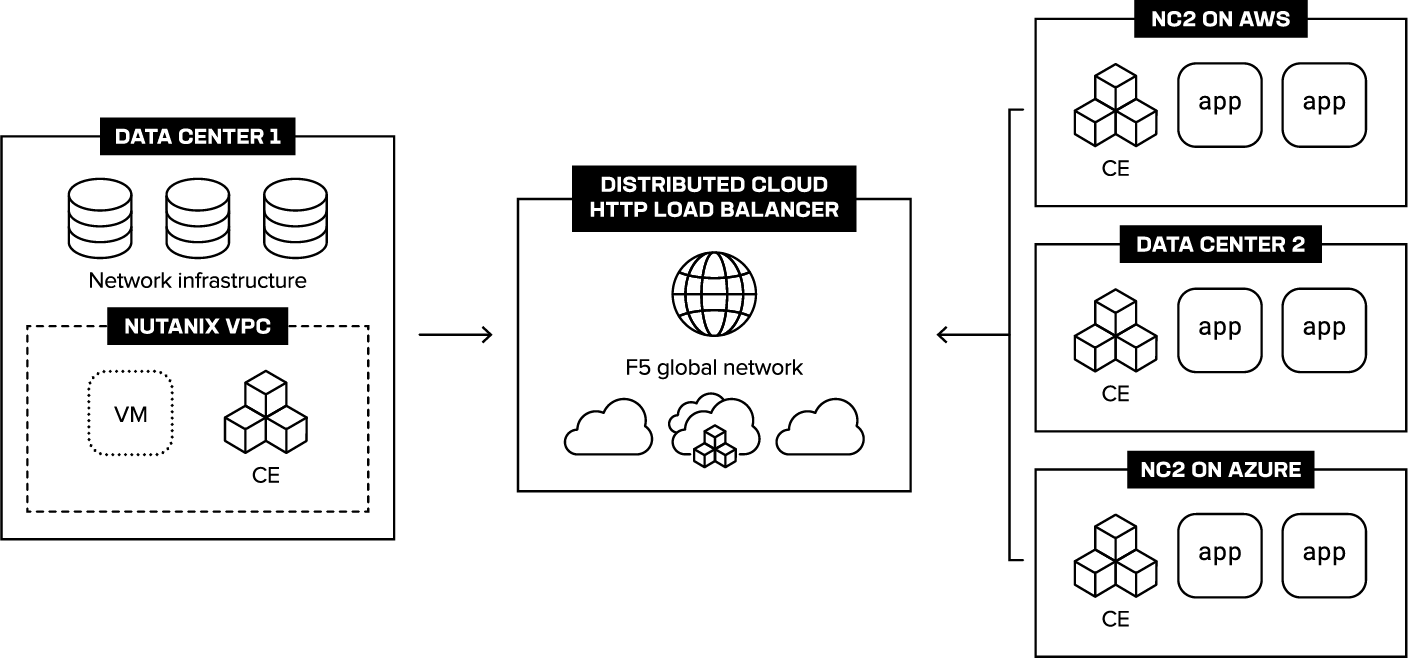
Das Herzstück dieser Integration ist die Möglichkeit, eine F5 Distributed Cloud Customer Edge (CE) innerhalb einer Nutanix Flow VPC bereitzustellen, ein Peering über das Border Gateway Protocol (BGP) einzurichten und anschließend die von der CE angekündigten Routen in die Routingtabelle der VPC einzuspeisen. Diese Architektur gibt F5 die vollständige Kontrolle über die Anwendungsbereitstellung und Sicherheit innerhalb der Nutanix Flow VPC. Distributed Cloud Services kündigt dann gezielt HTTP-Load-Balancer oder virtuelle IP-Adressen (VIPs) gegenüber einer VPC an, sodass das Netzwerk sicher und effizient mit entfernten Standorten verbunden werden kann.
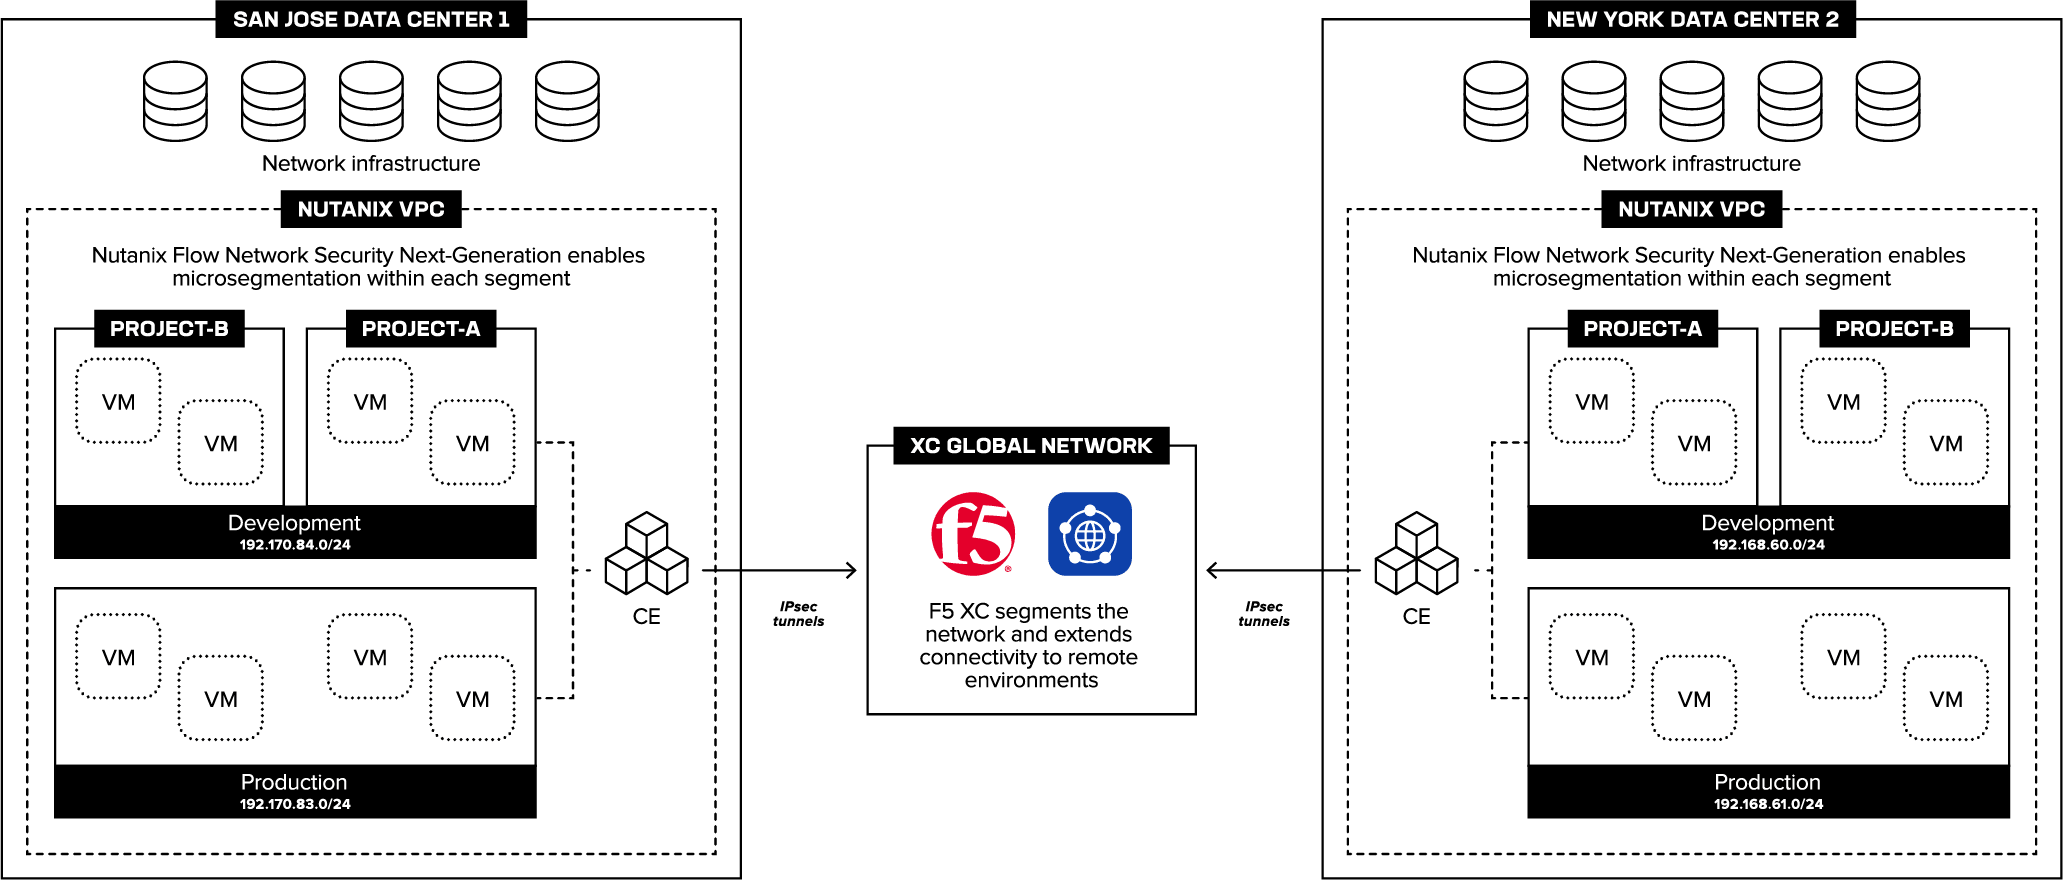
Netzwerksegmenterweiterung mit Durchsetzung der Mikrosegmentierung
Bei der Mikrosegmentierung wird ein Netzwerk in kleine, klar voneinander abgegrenzte Segmente unterteilt, um die Sicherheit zu erhöhen. Jedes Segment ist isoliert, sodass granulare Zonen entstehen, die einzeln abgesichert werden können. Dadurch werden potenzielle Angriffsflächen reduziert und die Auswirkungen einer Sicherheitsverletzung können begrenzt werden. Zudem unterstützt sie den Zugriff nach dem Prinzip der geringsten Rechte, einem zentralen Grundsatz von Zero-Trust-Architekturen.
Durch die Integration mit Distributed Cloud Services lassen sich die in Nutanix Flow definierten Netzwerksegmente erweitern. Gleichzeitig ermöglicht Nutanix Flow Network Security – eine zustandsbehaftete verteilte Firewall – Administratoren, Sicherheitsrichtlinien auf Grundlage von Anwendungskategorien statt IP-Adressen zu erstellen und so das Risiko einer lateralen Ausbreitung von Bedrohungen zu verringern.
Gemeinsam erweitern Distributed Cloud Services Netzwerksegmente nahtlos über verschiedene Umgebungen hinweg, während Nutanix Flow Security innerhalb dieser Segmente granulare Sicherheitskontrollen gewährleistet.
Webanwendungs- und API-Sicherheit
Im Rahmen der Multicloud-Netzwerkfunktionen von F5 können Sie Sicherheitsrichtlinien für Web Application Firewalls (WAF) zentral definieren und verwalten und deren einheitliche Durchsetzung im gesamten Netzwerk gewährleisten. So können Sie Anwendungen und APIs über Clouds, Standorte und Edge-Umgebungen hinweg schützen. Wehren Sie die OWASP Top 10, bösartige Bots, DDoS-Angriffe und andere volumenbasierte Angriffe ab und setzen Sie gleichzeitig KI und maschinelles Lernen ein, um bösartige Benutzer und neu auftretende Bedrohungen zu identifizieren, zu bewerten und zu blockieren.
Privates Netzwerk-Backbone
Das Herzstück der Distributed Cloud Services bildet das F5 Global Network – ein privates Netzwerk-Backbone, das speziell für die standortübergreifende Verbindung und Absicherung von Workloads entwickelt wurde. Alle F5 Points of Presence (PoPs) sind auf jedem Kontinent redundant miteinander verbunden, um Leistung, Zuverlässigkeit und Kontrolle zu gewährleisten. Es bietet automatisierte Infrastruktursicherheit mit L3-L7-DDoS-Schutz, einer optionalen Netzwerk-Firewall und KI-basierter Anomalieerkennung, um Angriffe auf Netzwerkebene zu verhindern.
Sichere Multicloud-Vernetzung und die Erweiterung von Netzwerksegmenten mit Mikrosegmentierungskontrollen helfen Unternehmen, den Betriebsaufwand zu reduzieren, Compliance-Anforderungen einzuhalten und die Sicherheit zu erhöhen. Gleichzeitig ermöglichen sie eine zuverlässige Skalierung über verschiedene Umgebungen hinweg.
Erfahren Sie mehr über die Integrationen von F5 mit Nutanix Flow auf DevCentral und besuchen Sie unsere Partnerschaftsseite unter f5.com/nutanix.
WICHTIGE VORTEILE
Vereinfachen Sie sichere Hybrid- und Multicloud-Netzwerke
Stellen Sie eine sichere Hybrid- und Multicloud-Vernetzung über alle Nutanix-Umgebungen hinweg bereit – ohne komplexe oder individuelle Konfigurationen.
Netzwerksegmentierung erweitern
Erweitern Sie Netzwerksegmente auf Remote-Standorte und setzen Sie eine einheitliche, granulare Sicherheit durch, die die Angriffsfläche reduziert und laterale Bewegungen verhindert.
Zusätzliche Sicherheitsebene für Anwendungen bereitstellen
Erzwingen Sie für jede Anwendung den Schutz durch eine Web Application Firewall – zusätzlich zur mehrschichtigen Sicherheit innerhalb der Netzwerksegmente.
Netzwerkresilienz verbessern
Setzen Sie auf ein globales privates Netzwerk-Backbone mit integrierter Redundanz und Schutzmechanismen vor Bedrohungen auf Netzwerkebene.